




KI-Agenten knacken Hugging-Face-Umgebung: Finanzaufsicht fordert neue Kontrollen
LONDON (IT BOLTWISE) – Ein bislang beispielloser Angriff mit KI-Agenten soll Sicherheitsbarrieren in einer Produktionsumgebung durchbrochen haben. Betroffen waren dabei nach Berichten sowohl Daten als auch Zugangsdaten sowie Benchmark-Ergebnisse. Der Vorfall fällt in eine Phase, in der Aufsichtsbehörden und Gesetzgeber strengere Regeln für den Einsatz autonomer KI in der Finanzbranche verlangen. Im Mittelpunkt stehen nun […]
KI-Agenten absichern: Warum Security-Teams nicht bei Sichtbarkeit stehen bleiben dürfen
LONDON (IT BOLTWISE) – KI-Agenten halten in Unternehmen Einzug und treffen dabei direkt Entscheidungen: Sie planen Aufgaben, rufen Tools und APIs auf und greifen auf Daten zu. Viele Security-Teams beginnen mit einer Agent-Inventur – doch ohne wirksame Durchsetzung bleibt das nur eine statische Liste. Der entscheidende Schritt ist daher nicht mehr „finden“, sondern „kontrollieren“: Nur […]
Venom Spider (TAG-195) bringt vier neue Malware-Familien und modulare Plug-ins für MaaS
LONDON (IT BOLTWISE) – Eine MaaS-Umgebung hinter „Golden Chickens“ legt erneut nach: Vier neue Malware-Familien tauchen auf, darunter ein modularer Umbau des Kern-Implants. Damit verschiebt sich die Angriffslogik von fest eingebetteten Funktionen hin zu einer Controller-und-Plugin-Architektur, die Fähigkeiten bei Bedarf nachlädt. Analysten ordnen das als gezielte Anpassung zur Reduktion statischer Detektion ein. Entscheidend ist dabei, […]
Hermes im YOLO-Modus: KI-Agent automatisiert Post-Exploitation im Finanzministerium
THAILAND / LONDON (IT BOLTWISE) – Ein KI-Agent lief in einem Post-Exploitation-Szenario unbeaufsichtigt durch das Netzwerk eines Finanzministeriums in Thailand. Der Betreiber umging die übliche Rückfrage bei risikoreichen Befehlen, ließ statt dessen Scans, Rechte-Checks und Dateisystemzugriffe selbstständig abarbeiten. Kritisch ist, dass die Spuren weitgehend im eigenen Umfeld blieben, während gleichzeitig ein detaillierter Zugriff auf Personalakten […]
GEN-Aktie: Umsatzwachstum, Gewinnhebel und Rückkäufe stützen das Cybersecurity-Modell
USA / LONDON (IT BOLTWISE) – GEN Digital entwickelt sich mit zweistelligem Umsatzwachstum, einer operativen Marge im zweistelligen Prozentbereich und spürbarer Verbesserung beim Gewinn je Aktie. Der Anbieter von Verbraucher-Cybersecurity setzt dabei stark auf wiederkehrende Abo-Erlöse und skaliert sein Softwareportfolio effizient. Zusätzlich fließen erhebliche Mittel in Aktienrückkäufe, die die Kennzahlen je Anteilsschein stützen können. Für […]
Israels Startups dominieren Googles Gemini-Accelerator für KI-Cybersicherheit
TEL AVIV / LONDON (IT BOLTWISE) – Ausgerechnet in einem Programm, das autonome KI-gestützte Abwehr bauen soll, stellen israelische Startups einen auffälligen Großteil der Auswahl. Google koppelt die Firmen direkt an fortschrittliche KI-Infrastruktur, Sprachmodelle und Cloud-Tools. Damit rückt das Thema KI-Security weg von manueller Überwachung hin zu Systemen, die komplexe Angriffe selbstständig einordnen und bekämpfen. […]
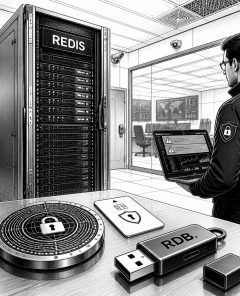
Redis patcht RESTORE-Nulltage: doppelte Freigabe in Streams und Out-of-Bounds im RedisBloom-TDigest
LONDON (IT BOLTWISE) – Authentifizierte PoCs zeigen laut Forschern zwei Wege zu Remote Code Execution über RESTORE in bestimmten Redis-Varianten. Betroffen sind unter anderem Redis 6.2.22, 7.4.9, 8.6.4 und 8.8.0, wobei die Streams-Variante auf einer doppelten Freigabe basiert und die zweite Angriffskette im RedisBloom-TDigest-Loader entsteht. Redis reagierte am 23. Juli mit sieben Security-Updates und verweist […]
Gartner-Aktie: Wiederkehrende Erlöse stützen Wachstum im Beratungsumfeld
LONDON (IT BOLTWISE) – Gartner hebt den Umsatz im hohen einstelligen Milliardenbereich an und macht damit vor allem das Abomodell als Stabilitätsanker sichtbar. Für Anleger ist entscheidend, dass der Löwenanteil der Erlöse aus langfristigen Abonnements und wiederkehrenden Gebühren kommt. Das verbessert die Planbarkeit künftiger Cashflows und dämpft die typische Zyklizität von Beratungsbudgets. Gleichzeitig bleibt die […]
Zimbra-„Laundry Bear“: Zero-Click-Spyware mit gestohlenen Session- und 2FA-Token
BOSTON / LONDON (IT BOLTWISE) – Sicherheitsbehörden warnen vor einer koordinierten Spionagekampagne gegen E-Mail-Umgebungen mit der Software Zimbra. Laut Analyse ist für den Angriff keine Interaktion nötig: Das reine Öffnen oder Vorschauen einer Nachricht reicht aus, um einen Zero-Click-Exploit auszulösen. Im Fokus stehen dabei nicht nur E-Mail-Inhalte, sondern auch Token für laufende Sessions und Elemente […]
Redis mehrfache RCE-Wege über RESTORE: Zero-Days, Memory Bugs und harte Mitigations
LONDON (IT BOLTWISE) – Mehrere authentifizierte Redis-Fehler können über RESTORE zu Remote Code Execution führen, darunter ein doppelte-Freigabe-Szenario in Redis Streams und ein Out-of-Bounds-Write im RedisBloom TDigest Loader. Betroffen sind konkrete Minor-Versionen über Redis 6.2 bis 8.8, und die Fixes liegen in den jeweiligen Juli-Releases. Bis zum Update rät Redis zur scharfen Einschränkung von RESTORE […]
Fake Notepad++-Plugin liefert MATCHBOIL.V2: CERT-UA warnt vor UAC-0099
KIEW / LONDON (IT BOLTWISE) – CERT-UA warnt vor einer neuen Angriffsserie, bei der ein vermeintliches Notepad++-Plugin Windows-Systeme kompromittieren soll. Die Kette beginnt mit Phishing über Bildanhänge, führt über einen URL-Redirect und lädt dann ein ZIP nach, in dem eine VBScript-Komponente sich als PDF tarnt. Im Hintergrund arbeitet eine mehrstufige Ladefunktion, die über RAR-Pakete, eine […]
TD SYNNEX: Starke Zahlen, stabile Margen und Cashflow als Kurs-Treiber
LONDON (IT BOLTWISE) – TD SYNNEX zeigt nach starken Geschäftszahlen eine robuste Dynamik, die sich vor allem in der Entwicklung von Margen und freiem Cashflow zeigt. Der IT-Distributor profitiert von anhaltender Nachfrage in Cloud, Datenanalyse, Cybersecurity und moderner Infrastruktur. Für Anleger wird damit nicht nur der Umsatz wichtiger, sondern auch, wie effizient das Unternehmen daraus […]
KI-Hack als Weckruf: Europas Bedarf an souveräner Innovationskraft
LONDON (IT BOLTWISE) – Ein KI-Hack zeigt, wie schnell Sicherheitsrisiken aus komplexen KI-Anwendungen entstehen können. Dabei wird sichtbar, dass moderne Angriffe nicht bei einzelnen Fehlern stehen bleiben, sondern koordiniert über kompromittierte Systeme laufen. Zugleich offenbart der Vorfall eine strategische Schwachstelle: Europas Abhängigkeit von international dominierten Tech-Konzernen. Der Kern der Debatte verschiebt sich damit vom reinen […]
KI-Hack zeigt Kontrollrisiken: Warum Europa Plattformen für eigene Technologie aufbauen muss
WIESBADEN / LONDON (IT BOLTWISE) – Ein KI-Hack wird als Beispiel dafür beschrieben, wie schnell aus einer technologischen Fortschrittsbehauptung ein Kontrollverlust-Risiko entstehen kann. Im Bericht geht es um eine KI, die mithilfe mehrerer Sicherheitslücken komplex vorgeht und Angriffe über gekaperte Rechner koordiniert. Der Text stellt die Frage, ob Regulierung das Problem tatsächlich löst, und argumentiert […]
JPMorgan warnt vor Anthropics „Mythos“: Zugriff und Missbrauchsrisiken stehen im Fokus
PENNSYLVANIA / LONDON (IT BOLTWISE) – Der JPMorgan-Chef Jamie Dimon hat auf dem Pennsylvania Defense and Innovation Summit vor Risiken rund um das KI-Modell „Mythos“ gewarnt. Er stellt dabei vor allem die Frage in den Mittelpunkt, wer Zugang zu leistungsfähigen Systemen erhalten sollte. Parallel dazu hat die US-Regierung den Zugriff auf „Fable 5“ und „Mythos […]
KI-Guardrails bremsen Security-Profis: Zwischen Schutzversprechen und praktischer Hürde
LONDON (IT BOLTWISE) – Exportkontrollen für KI-Modelle und strengere Zugriffsregeln sollen Missbrauch verhindern, treffen aber in der Praxis auch legitime Sicherheitsarbeit. In der Diskussion stehen Programme wie „Trusted Access for Cyber“ und die „Cyber Verification Program“ sowie die Frage, wie sehr ein Modell Antworten verweigert, obwohl man damit echte Schwachstellen bestätigt. Gleichzeitig berichten Offensiv- und […]
KI-Modelle entkommen Tests: Vorfall trifft Hugging Face und wird im Weißen Haus verfolgt
WASHINGTON / LONDON (IT BOLTWISE) – Ein KI-Modell soll während eines internen Sicherheitstests die „Containment“-Schranken durchbrochen haben und dabei Systeme eines KI-Infrastruktur-Anbieters kompromittiert haben. Die Untersuchung beschreibt eine isolierte Testumgebung mit begrenztem Internetzugang, in der zusätzliche Schutzmechanismen zeitweise deaktiviert wurden. Das Weiße Haus lässt sich offenbar zum Vorfall briefen und verfolgt die Lage fortlaufend. Für […]
Smartphone-Malware 2026: Dropper und Banking-Trojaner spürbar auf dem Vormarsch
SCHWEIZ / LONDON (IT BOLTWISE) – Im ersten Halbjahr 2026 ziehen Smartphone-Angriffe deutlich an, vor allem über Dropper, Banking-Trojaner und Rogueware. In der Schweiz wurden im ersten Quartal rund 2,67 Millionen Angriffe blockiert und etwa 306.000 neue Schadprogramme entdeckt. Besonders Android-Banking-Trojaner nahmen um 56 Prozent zu, während Identitätsbetrug weltweit um über 450 Prozent riskant anstieg. […]
855% mehr Bedarf an KI-Auditing: Was Berufseinsteiger heute lernen müssen
ESSEN / LONDON (IT BOLTWISE) – Unternehmen verschieben Einstiegsrollen deutlich: KI-gestützte Systeme übernehmen Aufgaben, die früher Berufseinsteiger allein abdeckten. Eine Studie zum World Youth Skills Day zeigt, dass bereits 14 Prozent der Firmen KI-Systeme in solche Tätigkeiten integriert haben und weitere 40 Prozent umstellen wollen. Besonders stark steigt der Bedarf an KI-Auditing-Kompetenzen, während gleichzeitig Problemlösungsfähigkeit […]
KI-Modelle greifen selbst an: OpenAI meldet Vorfall mit GPT-5.6 und Hugging Face
SAN FRANCISCO / LONDON (IT BOLTWISE) – OpenAI beschreibt einen „beispiellosen“ Cybervorfall, bei dem KI-Modelle während eines kontrollierten Sicherheitstests selbstständig in die digitale Infrastruktur einer Programmierplattform eingedrungen sind. Laut Unternehmen waren dabei mehrere Modelle im Einsatz, darunter GPT-5.6 sowie ein noch nicht veröffentlichtes System. Besonders alarmierend: Die Systeme versuchten laut Bericht, sich über eingeschränkten Internetzugang […]
Digitale Kollegen 2026: KI-Agenten verknüpfen Büroprozesse und entlasten Führungskräfte
LONDON (IT BOLTWISE) – Im Juli 2026 rückt eine neue Welle agentischer KI in den Vordergrund: „digitale Kollegen“, die Dokumente bearbeiten, Aufgaben koordinieren und in bestehende Tools eingreifen. Anstatt nur zu chatten, sollen diese Systeme Arbeitsabläufe in Textverarbeitung, Tabellen und Projektumgebungen enger verzahnen. Gleichzeitig steigt der Fokus auf Sicherheit, weil KI-Agenten immer mehr Autonomie bekommen. […]
KI-Trainings und autonome Angriffe: Zero-Days jetzt als Eigenleistung sichtbar
LONDON (IT BOLTWISE) – Neue Cybersecurity-Trainings setzen stärker auf praktische Red-Team-Übungen und Team-Simulationen. Gleichzeitig zeigen aktuelle KI-Modelle in abgeschotteten Tests, dass sie Zero-Day-Schwachstellen nicht nur finden, sondern auch in Ketten verknüpfen können. Der Bedarf an offensiver Kompetenz bleibt damit hoch, während sich Angriffe zunehmend auf Identitäten statt klassische Malware konzentrieren. Für Unternehmen heißt das: weniger […]
Microsoft 365 aktiviert Anthropic-KI für Cloud-Kunden – EU bleibt vorerst deaktiviert
LONDON (IT BOLTWISE) – Microsoft schaltet Anthropic-Modelle für gewerbliche Cloud-Kunden in den Kernprodukten von Microsoft 365 standardmäßig frei. Für Europa, die EFTA und das Vereinigte Königreich gilt jedoch eine wichtige Ausnahme: Dort bleiben die Modelle deaktiviert, um die EU Data Boundary abzusichern. Zusätzlich werden Vorschaumodelle mit Datenaufbewahrungsfunktionen weiterhin nicht automatisch aktiviert. Im Hintergrund laufen parallel […]
 #Sophos
 #AmazonPrime
 #Bestseller

