




ChatGPT Lockdown Mode: Schutz vor Prompt-Injection bei eingeschränktem Webzugriff
SAN FRANCISCO / LONDON (IT BOLTWISE) – OpenAI führt für ChatGPT einen „Lockdown Mode“ ein, der ausgehende Netzwerkanfragen stark begrenzt, um Prompt-Injection-Angriffe abzuwehren. Gleichzeitig schränkt die Funktion Komfortfeatures wie Live-Webzugriff, Deep Research und Agent-Workflows ein. Ergänzend startet OpenAI mit „Active Sessions“ eine Kontrollfunktion für laufende Anmeldungen. Der Artikel ordnet ein, was das für Unternehmen, Entwickler […]
Neuer Opel Astra ab 2028: STLA ONE, Investitionen und grüner Campus in Rüsselsheim
RÜSSELSHEIM / LONDON (IT BOLTWISE) – Opel verlagert die nächste Astra-Generation erneut nach Rüsselsheim und bindet das Werk damit eng an die Stellantis-Plattform STLA ONE. Bis 2030 sollen mindestens vier neue Modelle auf den Weg kommen, während parallel über eine Milliarde Euro in Deutschland in Produktion und neue Strukturen fließen. Der Konzern baut zudem den […]
Iran-Israel eskalieren: Folgen für Industrie-IT und Sicherheit
TEHERAN / LONDON (IT BOLTWISE) – Nach Angaben aus dem Iran gibt es bei den jüngsten Angriffen Verletzte und keine bestätigten Todesopfer. Der Umstand, dass Teile der verletzten Personen aus Chusestan stammen, rückt die Verwundbarkeit petrochemischer und industrieller Knoten in den Fokus. Für Unternehmen wird damit die Frage entscheidend, wie schnell sich Betriebsteams, Security-Operations-Center und […]
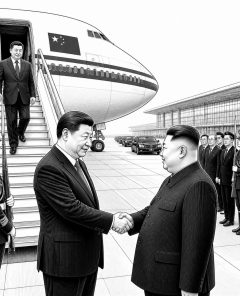
Xi in Pjöngjang: China bindet Nordkorea politisch – und setzt auf sicherheitsnahe Kooperation
PJ 6NGJANG / LONDON (IT BOLTWISE) – Xi Jinping sichert Kim Jong Un bei seinem Staatsbesuch politische Kontinuität und engere Zusammenarbeit in Wirtschaft, Handel und Wissenschaft zu. Gleichzeitig schiebt Nordkorea nukleare Abrrstung erneut auf Distanz und bezeichnet den Status als Nuklearwaffenstaat als unumkehrbar. Der Besuch markiert damit mehr als Diplomatie: Er beeinflusst auch, wie sich […]
ChatGPT bekommt Gmail-Integration: KI-Agenten vs. Prompt-Injection-Risiken
LONDON (IT BOLTWISE) – OpenAI integriert Gmail-Funktionen direkt in ChatGPT: Nutzer können künftig aus dem Chat heraus E-Mails erstellen, bearbeiten und versenden. Der Schritt macht KI-Agenten damit noch handlungsfähiger – erhöht aber gleichzeitig die Angriffsfläche. Im Zentrum steht OpenAIs „Lockdown-Modus“, der Live-Webzugriff und automatisierte Agentenfunktionen begrenzen soll. Gleichzeitig zeigt der Vorfall rund um Grok, dass […]
OpenAI startet Lockdown Mode für alle ChatGPT-Konten – Sicherheit gegen Datenabfluss
SAN FRANCISCO / LONDON (IT BOLTWISE) – OpenAI rollt Lockdown Mode nun auf alle persönlichen ChatGPT-Konten aus und erlaubt zugleich einen Business-ähnlichen Self-Serve-Zugang für Unternehmen. Damit sollen prompt-injection-bedingte Datenabflüsse stärker eingedämmt werden, indem ausgehende Netzwerkzugriffe und verbundene Funktionen begrenzt werden. Die Entscheidung ist jedoch mehr als nur ein Feature: Sie macht sichtbar, wie groß die […]
A Security startet KI-Agents für die Abwehr „Weaponized AI“ und sammelt 37 Millionen Dollar ein
ISRAEL / LONDON (IT BOLTWISE) – A Security hat 37 Millionen US-Dollar eingesammelt, um eine Plattform gegen „Weaponized AI“-Angriffe aufzubauen. Das Startup setzt auf zwei Agentenklassen: Angreifer-Agents, die Schwachstellenketten und mögliche Angriffspfade automatisiert rekonstruieren, sowie Verteidiger-Agents, die diese Lücken zeitnah schließen. Gründer Yossi Torati ordnet das als Wendepunkt ein: Cyberverteidigung müsse künftig nicht mehr nur […]
Passkeys: Google zwingt Werbekunden ab 15. Juli 2026 zur Umstellung
LONDON (IT BOLTWISE) – Google verschärft den Druck auf Werbekunden: Ab dem 15. Juli 2026 sollen bei sensiblen Kontovorgängen Passkeys verpflichtend sein. Der Schritt zielt auf geringere Risiken durch Phishing und Credential-Stuffing, weil Passkeys an Nutzer und Website gebunden sind. Parallel stellt Google einen KI-gestützten Sicherheitsagenten in Aussicht, der Anomalien beim Login in Echtzeit erkennt. […]
Oxford-CareerConnect gehackt: Angreifer stehlen Kontodaten und setzen Passwörter zurück
OXFORD / LONDON (IT BOLTWISE) – Die Universität Oxford meldet einen weiteren Datenvorfall: Das CareerConnect-Portal wurde über den Drittanbieter Group GTI kompromittiert. Betroffen sind vor allem Kontodaten wie Namen, E-Mail-Adressen und lokal gesetzte, verschlüsselte Passwörter. Für betroffene Nutzer werden die Zugangsdaten deaktiviert und ein Passwort-Reset beim nächsten Login erforderlich. Oxford warnt zugleich vor Phishing- und […]
Iran setzt Militäraktionen aus – mit Warnung vor weiterer Eskalation
TEHERAN / LONDON (IT BOLTWISE) – Die iranische Militärführung hat die Aussetzung laufender Operationen angekündigt und zugleich vor einer erneuten Eskalation gewarnt. In der Mitteilung wird der Stopp an eine Bedingung geknüpft: Jede Fortsetzung feindseliger Aktionen, vor allem im südlichen Libanon, soll schärfere Gegenmaßnahmen nach sich ziehen. Für Unternehmen und IT-Teams ist das vor allem […]
KI-Phishing überflutet SOCs: Wie Tier-1-Teams mit Beweisketten schneller triagieren
LONDON (IT BOLTWISE) – KI-gestütztes Phishing erzeugt inzwischen nicht nur mehr Angriffe, sondern auch mehr verwertbare Arbeit für Tier 1: Jede neue E-Mail-Variante produziert zusätzliche Alerts. Der Kerntrend lautet deshalb nicht „mehr manuell prüfen“, sondern schneller zu einer belastbaren Beurteilung zu kommen. Der Beitrag zeigt, wie interaktive Sandbox-Analysen, behavior-basierte Sichtbarkeit und vorstrukturierte Escalation-Reports den SOC-Alltag […]
Israel und Iran eskalieren erneut – Tech- und Sicherheitsrisiken für Unternehmen
TEL AVIV / TEHERAN / LONDON (IT BOLTWISE) – Nach der kurzlebigen Waffenruhe haben Israel und Iran wieder militärisch eskaliert. Für Unternehmen wächst damit der Druck, Sicherheits- und Lieferkettenrisiken neu zu bewerten, etwa bei kritischer Infrastruktur, Satellitenkommunikation und Cloud-Betrieb. Die USA drängen zwar auf Verhandlungen, doch die wiederholten Eskalationsmuster erhöhen die Unsicherheit spürbar. Welche Konsequenzen […]
Open-Source-Security vor „Hardest Fork“: KI macht Schwachstellenketten massentauglich
WASHINGTON / LONDON (IT BOLTWISE) – In der Open-Source-Sicherheitsdebatte rückt ein Szenario in den Fokus, das mit klassischen SAST-Regeln allein nicht mehr abzufangen sei: KI-generierte Schwachstellenketten können aus vielen einzelnen Funden etwas deutlich Gefährlicheres formen. Der Beitrag fordert dafür einen Umstieg von reinem „Patches warten“ hin zu einer neuen Vertrauens- und Distributionsinfrastruktur. Gleichzeitig erklärt er, […]
KI-Phishing überflutet SOCs: Tier-1-Überlast reduzieren
LONDON (IT BOLTWISE) – KI-gestütztes Phishing verwandelt jede neue Betrugsmasche in eine Flut von Alerts, die Tier 1 nur noch schwer priorisieren kann. Der Beitrag zeigt, wie SOC-Teams mit verhaltensbasierter Analyse in einer isolierten Sandbox schneller belastbare Ergebnisse gewinnen. Dazu kommt ein strukturiertes Handoff-Format für Tier 2 mit MITRE-ATT&CK-Mapping und klaren Handlungsempfehlungen. Ziel ist, MTTR […]
Iran schärft Flugabwehr in Jasd: Risiken für Industrie und Investoren nehmen zu
JASD / LONDON (IT BOLTWISE) – Der Iran intensiviert Berichten zufolge die Flugabwehrmaßnahmen in der Provinz Jasd. Damit steigt die Wahrscheinlichkeit, dass sich regionale Spannungen militärisch weiter hochschaukeln und die Sicherheitslage im Nahen Osten kurzfristig verschärft. Für Unternehmen und Investoren rückt zugleich die Frage in den Vordergrund, wie sich Risikoaufschläge, Betriebsunterbrechungen und Compliance-Anforderungen in der […]
Nahost eskaliert: Israel und Iran greifen nach Waffenruhe wieder an
TEL AVIV / TEHERAN / LONDON (IT BOLTWISE) – Israel und der Iran haben sich nach Monaten wieder gegenseitig mit Angriffen überzogen. Während die USA weiter auf einen Waffenstillstand drängen und Trump Verhandlungen in Aussicht stellt, geraten die Region und damit auch kritische Lieferketten und Sicherheitsarchitekturen unter zusätzlichen Druck. Für Unternehmen bedeutet das: erhöhte Anforderungen […]
Armenien bleibt nach der Wahl auf Westkurs: Was der KI- und Cybersecurity-Standort für Unternehmen bedeutet
ERIWAN / LONDON (IT BOLTWISE) – Armenien hat die Parlamentswahl deutlich zugunsten von Nikol Paschinjan entschieden und damit den Westkurs bekräftigt. Für Unternehmen wird die politische Weichenstellung vor allem dann konkret, wenn es um Datenhoheit, Cybersecurity und die künftige Cloud- und Software-Landschaft geht. Der Verlust von Berg-Karabach wirkt als innenpolitischer Wendepunkt, während Druck aus Moskau […]
Iran-Israel-Eskalation: Cyberabwehr und KI-Lagebilder für Unternehmen unter Druck
LONDON (IT BOLTWISE) – Die neue Eskalationsdynamik zwischen Iran und Israel geht inzwischen weit über militärische Schlagzeilen hinaus: In vielen Unternehmen steigt der Druck auf belastbare Sicherheitsprozesse, schnelle Incident-Response und klare Kommunikationswege. Gerade in Phasen erhöhter geopolitischer Spannung nehmen Phishing, Desinformation und gezielte Angriffe auf IT- und OT-Umgebungen typischerweise zu. Gleichzeitig werden KI-gestützte Lagebilder wichtiger, […]
Geopolitische Warnung bei Riad: Sicherheitslage und IT-Resilienz für Unternehmen
RIAD / LONDON (IT BOLTWISE) – Saudi-Arabien hat vor möglichen Angriffen nahe Riad gewarnt und kurze Zeit später Entwarnung gegeben. Für Unternehmen zählt in solchen Phasen weniger die kurzfristige Beruhigung als die Frage, wie schnell und sauber sie Risiken aus Warnmeldungen ableiten und Systeme schützen. Besonders relevant wird dabei die Kombination aus Lagebild-Feeds, Incident-Response-Prozessen und […]
Israels Luftangriffe im Iran: Sicherheits- und KI-Sicht auf Detektion
TEL AVIV / TEHERAN / LONDON (IT BOLTWISE) – Bei den gemeldeten Angriffen im Westen und Zentrum des Irans rücken Fragen zur Lageerfassung und zu KI-gestützten Abwehrketten in den Vordergrund. Während israelische Stellen von abgefangenen Raketenwellen sprechen, berichten iranische Medien über Explosionen in der Hauptstadt. Für Unternehmen und Betreiber kritischer Infrastruktur wird damit sichtbar, wie […]
Israels Angriff gilt iranischen Verteidigungssystemen – was das für Drohnen- und Luftabwehrstrategien bedeutet
TEL AVIV / TEHERAN / LONDON (IT BOLTWISE) – Israels Armee meldet das Ende eines größeren Angriffs, bei dem angeblich iranische „strategische Verteidigungssysteme“ ins Visier genommen wurden. Die Darstellung knüpft an den Einsatz jüngerer Systeme durch Teheran an, nachdem frühere Angriffe die Verteidigungsfähigkeiten geschwächt hätten. Für die Region bedeutet das eine erneute Eskalationsdynamik – und […]
Flugschließungen in Teheran und Kermanschah: Welche Rolle KI in kritischer Lagedaten-Sicherheit spielt
TEHERAN / LONDON (IT BOLTWISE) – Nach Angriffen in der Region stellt der Flughafen in Teheran den Betrieb vorläufig ein, während in Kermanschah die Flugabwehr aktiv gemeldet wird. Solche Situationen sind mehr als Schlagzeilen: Sie testen, wie robust Infrastrukturen gegen Informationschaos, Datenverfälschung und langsame Entscheidungen sind. KI-gestützte Lageerkennung kann helfen, Ereignisse aus Radar-, Medien- und […]
Radarangriffe und Eskalationsrisiko: Was Unternehmen aus dem Nahost-Konflikt für Security ableiten
TEHERAN / LONDON (IT BOLTWISE) – Der Iran warnt Nachbarn davor, ihr Territorium für mögliche US-Angriffe zu nutzen, während sich Vorwürfe zu Radar- und Waffenruhe-Verletzungen verdichten. Für Unternehmen ist das weniger ein politisches Randthema als ein praktischer Sicherheitsimpuls: Wenn Luftlage und Sensorik ins Visier geraten, geraten auch Kommunikations- und IT-Backbones unter Druck. Der Beitrag ordnet […]
Iran warnt nach Beirut-Angriffen – Folgen für Cyber- und Infrastruktur-Sicherheit
TEHERAN / LONDON (IT BOLTWISE) – Nach den jüngsten Angriffen auf Beiruts Vororte verschärft sich die Eskalationsrhetorik zwischen Iran und Israel. Teheran kündigt Konsequenzen an und verknüpft die militärische Lage indirekt mit möglichen Gegenmaßnahmen. Für Unternehmen und Behörden außerhalb der Konfliktregion rückt damit vor allem eines in den Fokus: die technische Resilienz kritischer IT, Kommunikationswege […]
 #Sophos
 #AmazonPrime
 #Bestseller

