




One-Click-Token-Diebstahl in VS Code: GitHub-OAuth wird in GitHub.dev ausgelesen
LONDON (IT BOLTWISE) – Sicherheitsforscher zeigen eine One-Click-Angriffsoberfläche in Microsoft Visual Studio Code: Über eine scheinbar harmlose Erweiterung lässt sich ein GitHub-OAuth-Token abgreifen und zum Zugriff auf private Repositories missbrauchen. Der Hebel sitzt nicht im klassischen Desktop-Workflow, sondern im Zusammenspiel aus VS-Code-Erweiterungen, untrusted Webviews und dem github.com-zu-github.dev-Token-Übergang. Besonders kritisch ist, dass der Token offenbar nicht […]
CrowdStrike-Aktie vor Q1 2027: Kursrückgang und Peer-Blick auf Zscaler & Palo Alto
AUSTIN / LONDON (IT BOLTWISE) – Kurz vor der Veröffentlichung der Q1-Zahlen 2027 bewegt sich die CrowdStrike-Aktie im US-Handel spürbar und bleibt doch nahe am 52-Wochen-Hoch. Am 03.06.2026 nach Börsenschluss berichten Anleger, wie stark das Wachstum bei den wiederkehrenden Umsätzen aus dem Falcon-Abo-Modell ausfällt. Gleichzeitig lohnt der Blick auf Wettbewerber wie Zscaler und Palo Alto […]
Golf-Eskalation trifft Kuwait: Sicherheitsrisiken für maritime Systeme und Rechenzentren
KUWAIT-STADT / LONDON (IT BOLTWISE) – Bei einem Angriff auf den Flughafen von Kuwait sind laut Behördenangaben Dutzende Menschen verletzt und mindestens eine Person getötet worden. Gleichzeitig verschärft sich der Raketen- und Drohnenkrieg zwischen iranischen Akteuren, US-Stützpunkten und benachbarten Golfstaaten erneut. Während Verhandlungen über ein Rahmenabkommen stocken, rückt für Unternehmen vor allem die Frage in […]
US-Börse im Nahost-Zittern: Nasdaq stark, Zölle und Jobdaten setzen den Takt
NEW YORK / LONDON (IT BOLTWISE) – Die US-Börsen erwarten zur Wochenmitte eine zähe Stabilität auf Rekordniveau, während sich die Lage im Nahen Osten und die Ölpreise weiter gegenseitig antreiben. Gleichzeitig drohen neue Zollmaßnahmen, die Unternehmenserwartungen an Margen und Lieferketten spürbar beeinflussen könnten. Nach schwächeren Impulsen vom Arbeitsmarkt bleibt der Blick besonders auf den bevorstehenden […]
IVIP macht Identitäten sichtbar – und steuerbar: Angriffspfad Identity Dark Matter reduzieren
LONDON (IT BOLTWISE) – Identity Dark Matter wächst mit der Fragmentierung moderner Unternehmenssysteme: Tausende Anwendungen, dezentrale Teams und immer mehr nicht-menschliche Identitäten entziehen sich dabei oft der zentralen IAM-Sicht. Branchen-Reports ordnen mit IVIP jetzt eine zusätzliche „Visibility & Intelligence“-Schicht ein, die Signale aus Anwendungen konsolidiert und über KI-Analytik in verwertbare Entscheidungen übersetzt. Der Ansatz verspricht […]
Angreiferblick auf Netzwerke: Warum Attack-Path-Mapping Patch-Zyklen ersetzt
LONDON (IT BOLTWISE) – Angriffe nutzen keine einzelnen Zero-Days isoliert, sondern bewegen sich entlang von Wegen durch das Netzwerk. Im Webinar zeigt HD Moore, wie sich Netzwerkstrukturen aus Sicht eines Angreifers abbilden lassen – und warum „Patch alles rechtzeitig“ als Strategie an Grenzen stößt. Statt statischer Asset-Listen rückt Attack-Path-Mapping die tatsächlichen Verbindungen zwischen IT, IoT […]
Anthropic erweitert Mythos-Zugang auf über 15 Länder – Sicherheitsmodell für kritische Infrastruktur
BRÜSSEL / LONDON (IT BOLTWISE) – Anthropic weitet den Zugriff auf sein KI-gestütztes Sicherheitsmodell Mythos über mehr als 15 Länder aus. Über „Project Glasswing“ erhalten nun 150 Organisationen in mehreren Staaten Zugang, darunter auch Einrichtungen für Energie, Gesundheit, Wasser und Kommunikation. Die Expansion kommt kurz nach einer geplanten Börseneinreichung und unterstreicht, wie stark KI inzwischen […]
Angriff auf Kuwaits Flughafen: Was Betreiber aus Sicherheits- und Datenlage lernen können
KUWAIT-STADT / LONDON (IT BOLTWISE) – Beim Angriff auf den Flughafen von Kuwait sind laut Gesundheitsministerium mindestens 63 Menschen verletzt worden, mehrere davon schwer. Für Betreiber ist das ein Weckruf: In solchen Lagen zählt nicht nur die physische Einsatzkette, sondern auch die digitale Handhabung von Alarmierung, Lagebildern und Datenflüssen. Der Beitrag ordnet ein, wie moderne […]
KI-Hacking: Automatisierte Schwachstellenanalyse wird zum Enterprise-Risiko
BERLIN / LONDON (IT BOLTWISE) – KI-Systeme können nach aktuellen Berichten kritische Sicherheitslücken automatisch finden und ausnutzen. Für Unternehmen bedeutet das: Angriffsketten werden schneller, aber auch die Verteidigung muss automatisierter, messbarer und kontrollierter werden. Gleichzeitig zeigt der Text, wie kognitive Verzerrungen und Informationsflut klares Lagebilden verhindern können. Der Beitrag verbindet Sicherheitsarchitektur, psychologische Resilienz und Markt-Realismus […]
BSI-Update zu Linux-Kernel-Lücke: Remote-Angriff möglich (Risiko mittel)
LONDON (IT BOLTWISE) – Das BSI hat am 02.06.2026 ein Update zu einer Linux-Kernel-Sicherheitslücke veröffentlicht, die mehrere Schwachstellen umfasst und einen Remote-Angriff ermöglicht. Obwohl die Risikoeinstufung als mittel (CVSS Base Score 7,3) erfolgt, können Angreifer je nach Umgebung Sicherheitsmaßnahmen umgehen, Daten manipulieren oder einen Denial of Service auslösen. Für Unternehmen mit heterogenen Linux-Stacks—von Container-OS bis […]
BSI warnt: PostgreSQL JDBC Driver kann DoS auslösen (CVE-2026-42198)
BONN / LONDON (IT BOLTWISE) – Das BSI hat einen Sicherheitshinweis zum PostgreSQL JDBC Driver veröffentlicht. Betroffen sind gängige Linux-Distributionen sowie Windows-Setups, wenn der Treiber in Java-Anwendungen genutzt wird. Aus dem Bericht geht hervor, dass die Schwachstelle einen Denial of Service ermöglicht und per CVSS-Base Score 7,5 als mittel eingestuft wurde. Unternehmen sollten jetzt schnell […]
OpenCTI-Schachstelle CVE-2026-35212: BSI warnt vor Cross-Site Scripting in Linux
BONN / LONDON (IT BOLTWISE) – Das BSI warnt vor einer Cross-Site-Scripting-Schwachstelle in OpenCTI, die entfernte Angreifer für Angriffe ausnutzen können. Betroffen sind Linux-Umgebungen sowie Open-Source-Installationen von OpenCTI ab einer verwundbaren Version. Das Risiko wird als mittel eingestuft (CVSS Base Score 6,1), dennoch ist die zeitnahe Aktualisierung entscheidend. Wie die Herstellerempfehlungen und das zugehörige GitHub […]
BSI-Update: Hochrisiko-Schwachstellen in Apache Camel erfordern schnelle Patches
BERLIN / LONDON (IT BOLTWISE) – Das BSI warnt in einem aktualisierten IT-Sicherheitshinweis vor mehreren Hochrisiko-Schwachstellen in Apache Camel. Betroffen sind unter anderem Windows, UNIX sowie Red Hat Enterprise Linux samt Camel-Distributionen. Laut CVSS erreicht die Verwundbarkeit einen Base Score von 9,8 und ermöglicht Remote-Angriffe, bis hin zur Ausführung von beliebigem Code. Für Betreiber bedeutet […]
Ungepatchte Windows-Search-URI-Lücke leakt NTLMv2-Hashes über SMB
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor einer weiterhin ungepatchten Schwachstelle im Windows-Search-URI-Handler, die Angreifer zur Offenlegung von NTLMv2-Hashes ausnutzen können. Entscheidend ist dabei der Abfluss über SMB, sobald ein Nutzer eine manipulierte URL startet und der Rechner eine Verbindung zum Angreifer aufbaut. Die Folge kann sein, dass Angreifer die erbeuteten Hashes für […]
BSI warnt vor vim-Schwachstellen mit Codeausführung – jetzt patchen
LONDON (IT BOLTWISE) – Das BSI aktualisiert seine Sicherheitswarnung zu mehreren Schwachstellen in vim, die einen Angreifer zur Codeausführung ausnutzen kann. Betroffen sind unter anderem Linux-Distributionen wie Fedora und SUSE sowie Windows-Installationen und Open-Source-vim-Versionen. Auch wenn der CVSS Base Score von 4,8 als „mittel“ gilt, sollten Unternehmen die Patches und empfohlenen Workarounds zeitnah einplanen. Der […]
BSI-Update zu libeconf: DoS-Lücke CVE-2023-22652 in Linux
BERLIN / LONDON (IT BOLTWISE) – Das BSI aktualisiert einen Hinweis zu einer Linux-Schwachstelle in libeconf: Ein anonymer, entfernter Angreifer kann einen Denial-of-Service auslösen. Betroffen sind mehrere Distributionen, darunter Red Hat Enterprise Linux, Ubuntu, Debian, Fedora, SUSE und Oracle Linux. Die CVSS-Bewertung fällt mit 6,5 (Base) als mittel aus, dennoch ist die Remote-Angreifbarkeit ein klares […]
Deutsche Seehäfen gründen Allianz: 15 Milliarden Euro Modernisierung im Fokus
BERLIN / LONDON (IT BOLTWISE) – Acht große See- und Binnenhafen schließen sich zur Allianz „Deutsche Seehafen“ zusammen. Die Betreiber wollen die Hafen als Infrastruktur von nationaler Bedeutung anerkannt sehen und drängen auf stärkere Bundesfinanzierung. Im Hintergrund stehen eine Modernisierungslücke von rund 15 Milliarden Euro sowie ambitionierte Anforderungen an Energieumstellung, Resilienz und Sicherheit. Ihren ersten […]
BSI-Update: Linux-Kernel-Schwachstelle mit hoher Kritikalität für viele Distributionen
LONDON (IT BOLTWISE) – Das BSI warnt mit einem Update vom 02.06.2026 vor einer Linux-Kernel-Sicherheitslücke mit mehreren betroffenen Komponenten und einem CVSS-Base-Score von 7,8. Obwohl der Remote-Exploit-Vektor als „nicht remote“ eingeordnet ist, können Angreifer über lokale Pfade dennoch Folgen bis hin zu Rechteausweitung oder Codeausführung auslösen. Für Unternehmen heißt das vor allem: zeitnahe Patch-Planung über […]
BSI warnt: Linux-Kernel-Schwachstellen (CVSS 8,6) erfordern schnelle Patches
LONDON (IT BOLTWISE) – Das BSI hat eine Sicherheitswarnung zu mehreren Schwachstellen im Linux Kernel veröffentlicht und stuft das Risiko mit CVSS Base Score 8,6 als hoch ein. Besonders relevant ist das, weil Remoteangriffe möglich sind und nicht nur der Kernel, sondern auch Distributionen wie Debian und Ubuntu betroffen sein können. Für IT-Teams heißt das: […]
Anthropic erweitert „Project Glasswing“ auf 150 neue Partner für KI-Sicherheitschecks
SAN FRANCISCO / LONDON (IT BOLTWISE) – Anthropic baut sein Programm „Project Glasswing“ aus: Von rund 50 Startpartnern geht es auf etwa 150 neue Organisationen, die künftig Zugang zu „Claude Mythos Preview“ erhalten. Die Partner sollen ihre Codebasen automatisiert auf Sicherheitslücken prüfen und gefundene Schwachstellen beschleunigt in Richtung Fix, Disclosure und Deployment bringen. Damit reagiert […]
BSI-Update zu OpenSSH: CVE-2024-39894 offenbart Informationen
LONDON (IT BOLTWISE) – Das BSI hat ein Update zu einer OpenSSH-Sicherheitslücke veröffentlicht, die als CVE-2024-39894 klassifiziert ist. Ein entfernter, anonymer Angreifer kann dabei Informationen aus dem System offenlegen. Obwohl die CVSS-Bewertung mit 3,1 als niedrig ausfällt, betrifft die Lücke eine Vielzahl von Linux- und Windows-Setups sowie auch Appliance- und Netzwerkkomponenten. Der Beitrag ordnet ein, […]
Antwerpen-Urteil: Banken müssen Phishing-Opfer sofort entschädigen
ANTWERPEN / LONDON (IT BOLTWISE) – Ein belgisches Gericht verschiebt die Verantwortung bei Phishing-Schäden spürbar: Banken müssen Opfer künftig zügig entschädigen und erst danach gerichtlich nachweisen, dass grobe Fahrlässigkeit vorlag. Für Finanzhäuser wird damit das klassische Haftungsmodell auf den Kopf gestellt, während Prävention und Beweissicherung gleichzeitig in den Fokus rücken. Der Artikel ordnet die technische […]
BSI warnt vor Varnish-HTTP-Cache-Lücke (CVE-2026-50052) für Linux/UNIX
BONN / LONDON (IT BOLTWISE) – Das BSI hat eine Sicherheitslücke in Varnish HTTP Cache bekanntgemacht, die auf Linux- und UNIX-Systemen ausnutzbar sein kann. Die Schwachstelle (CVE-2026-50052) wird mit einem CVSS-Base-Score von 6,5 als Risiko „mittel“ eingestuft. Betroffen sind Varnish-Versionen in mehreren Release-Zweigen. Für Betreiber steht jetzt vor allem das zeitnahe Einspielen von Updates, die […]
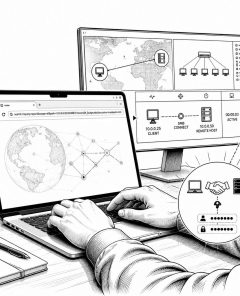
Ungepatchte Windows-Search-URI-Schwachstelle: NTLMv2-Hashes abgreifen
REDMOND / LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor einer ungepatchten Schwachstelle im Windows-Search-URI-Handler, die Angreifern das Abgreifen von NTLMv2-Hashes ermöglichen kann. Die Lücke knüpft an frühere Probleme wie CVE-2026-33829 an, diesmal jedoch über ein „search:“‑URI und einen „crumb=location:“‑Parameter. Damit kann ein Angreifer Nutzer zum Klicken eines präparierten Links bringen und anschließend den Net-NTLMv2‑Leak für […]
 #Sophos
 #AmazonPrime
 #Bestseller

