




Fortive-Aktie nach Quartalsupdate: Mess- und Automatisierung im Investor-Fokus
EVERETT / LONDON (IT BOLTWISE) – Fortive bleibt nach dem jüngsten Quartalsupdate im Blick internationaler Investoren, weil der Industriekonzern seine Rolle bei Mess- und Automatisierungslösungen weiter ausbaut. Besonders gefragt sind vernetzte Industrie-Software und sicherheitsrelevante Infrastrukturkomponenten. Für Anleger außerhalb der USA rückt zusätzlich der Handel über europäische Plattformen wie Tradegate in den Fokus. Der Artikel ordnet […]
Explosion auf Frachtschiff im Persischen Golf: Sicherheitslage und KI-gestützte Lagebilder
BAGDAD / LONDON (IT BOLTWISE) – Ein Frachtschiff ist im Persischen Golf nahe Umm Kasr von einem bislang nicht identifizierten Projektil getroffen worden. Die britische UKMTO meldet eine größere Explosion an Bord, zugleich gibt es bislang keine Hinweise auf Umweltschäden. Für Reedereien und Betreiber wird damit einmal mehr sichtbar, wie schnell sich Sicherheitsrisiken entlang zentraler […]
Fingerabdrücke aus Selfies? Experten dämpfen Social-Media-Panik durch Analyse
NEW YORK / LONDON (IT BOLTWISE) – In sozialen Medien kursiert die Angst, dass Cyberkriminelle Fingerabdrücke aus Selfies mit sichtbaren Händen extrahieren und mit KI verstärken können. Experten halten die Gefahr für die meisten Nutzer jedoch für gering und verweisen auf deutlich höhere Risiken durch Phishing und Social Engineering. Gleichzeitig zeigen sie, warum Biometrics-Daten trotzdem […]
Iranische Angreifer sollen kurzzeitig ein Instagram-Konto der US Space Force übernommen haben
LONDON (IT BOLTWISE) – Angreifer aus dem Umfeld des Iran sollen kurzzeitig ein Instagram-Konto eines Offiziers der US Space Force übernommen und kontrolliert haben, bevor die Zugriffe wiederhergestellt wurden. Der Vorfall zeigt, wie schnell Identitäten in sozialen Medien missbraucht werden können – auch gegen Angehörige sicherheitsrelevanter Organisationen. Für Unternehmen und Behörden steht damit weniger der […]
NVIDIA Cosmos 3: Offene Physical-KI-Modelle für Reasoning, World und Action
LONDON (IT BOLTWISE) – NVIDIA stellt mit Cosmos 3 eine offene Modellfamilie für Physical KI vor, die Reasoning, World Generation und Action Generation in einem gemeinsamen Ansatz bündelt. Entwickelnde erhalten Trainingsrezepte, Datensätze und Deployment-Tools, um Systeme für Robotik, autonome Fahrzeuge und Warehouse-Überwachung schneller reproduzierbar aufzubauen. Kernstück ist eine Mixture-of-Transformers-Architektur mit einem Reasoner- und einem Generator-Tower, […]
Tenzai erweitert autonomen KI-Hacker auf AI Applications für vollständige Testketten
NEW YORK CITY / LONDON (IT BOLTWISE) – Tenzai erweitert seinen autonomen KI-Hacker und macht damit Full-Stack-Tests auch für KI-Anwendungen möglich. Statt nur klassische Angriffsflächen zu prüfen, deckt das Testing nun Web-, API- und AI-Application-Layer in einem durchgängigen Run ab. Für Security-Teams bedeutet das, dass sie moderne KI-Systeme wie Chat- und Agentenlösungen gezielter auf Schwachstellen […]
SentinelOne: Restrukturierung, KI- und Cloud-Fokus nach Kurssprung im Juni
LONDON (IT BOLTWISE) – SentinelOne treibt die Kursfantasie mit einem Restrukturierungsplan voran, der KI-Integration und Cloud-Sicherheitsleistungen in den Mittelpunkt stellt. Nach der Ankündigung steigt die Aktie zeitweise deutlich und nähert sich dem 52-Wochen-Hoch. Gleichzeitig verschärft sich der Wettbewerb um All-in-One-Sicherheitsplattformen, während der Markt auf neue Partnerschaften rund um Cloud-Workloads schaut. Im Juni wird das Management […]
Gründungen 2025: 640.500 neue Betriebe und 3.568 Startups im Rekordplus
BERLIN / LONDON (IT BOLTWISE) – Deutschland startet 2025 mit einem starken Aufschwung: 640.500 neue Betriebe wurden registriert und nur 502.200 geschlossen. Besonders auffällig ist das Startup-Wachstum auf 3.568 Neugründungen, ein Plus von 29 Prozent. In der gleichen Dynamik rücken neue rechtliche Rahmenbedingungen für die GbR und die Praxis bei Unternehmensanmeldungen stärker in den Fokus. […]
US-Iran eskalieren sich: Drohnenabwehr, Radar und neue Risiken für die Region
TEHERAN / WASHINGTON / LONDON (IT BOLTWISE) – Die Verhandlungen zwischen USA und Iran stocken, während es erneut zu gegenseitigen Angriffen und offenbar koordinierten Abwehrmaßnahmen kommt. Centcom meldet das Abfangen iranischer ballistischer Raketen, während die Revolutionsgarden Vergeltungsschläge nach US-Bombardierungen anführen. Für Unternehmen entsteht damit nicht nur ein geopolitisches, sondern vor allem ein technisches Risikobild: Drohnen- […]
Wöchentliches Security-Update: PAN-OS-Bypass, Gogs-RCE ohne Patch und KI-Phishing im Beschleunigungsmodus
LONDON (IT BOLTWISE) – In dieser Woche zeigt sich erneut, wie schnell aus einem „mittel-sicheren“ Fehler ein operativ verwertbarer Einfall werden kann: PAN-OS/Prisma-Access wird laut Warnungen aktiv für Authentifizierungs-Bypässe missbraucht, während bei Gogs ein kritischer Zero-Day bereits Remote Code Execution ermöglicht – ohne verfügbaren Patch. Gleichzeitig sinkt mit KI-gestütztem Social Engineering die Hürde für Phishing […]
Cybersecurity-Recap: PAN-OS-Auth-Bypass, Gogs-0-Day und KI-getriebene Phishing-Wellen
BERLIN / LONDON (IT BOLTWISE) – In dieser Woche verdichten sich gleich mehrere Ausbruchsmuster: ein PAN-OS-Authentication-Bypass wird aktiv ausgenutzt, während bei Gogs ein kritisches Zero-Day-Angriffsszenario ohne Patch bekannt wird. Parallel zeigt sich, wie moderne Kampagnen auch Künstliche Intelligenz als Beschleuniger für Social Engineering und Angriffsinfrastruktur nutzen. Dazu kommen Abstellungen von Malware-Kommandozentralen, neue Timing-basierte Side-Channel-Forschung und […]
Operation „Dragon Weave“: China-nahe Kampagne nutzt Rust-Dropper und Azure-Dead-Drops
PRAG / TAIPEH / LONDON (IT BOLTWISE) – Eine neue Spionagekampagne namens „Operation Dragon Weave“ zielt auf Behörden und Bürger in der Tschechischen Republik sowie in Taiwan. Angreifer liefern dabei über Spear-Phishing ZIP-Anhänge und bauen eine mehrstufige Infektionskette mit Rust-Komponenten. Besonders auffällig ist das Kommando-und-Kontroll-Design: Der Schadcode kommuniziert über Microsoft Azure Blob Storage im „Dead-Drop“-Stil. […]
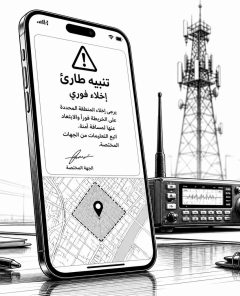
Fluchtaufrufe in Beirut: Warum Krisenkommunikation und Dateninfra jetzt zählen
BEIRUT / LONDON (IT BOLTWISE) – Israel fordert laut Berichten Bewohner der südlichen Vororte Beiruts zur Evakuierung auf, während die Gewalt trotz Waffenruhe anhält. Für Unternehmen und Behörden wird damit vor allem ein Thema sichtbar: Wie zuverlässig verteilen sich Warnungen über Mobilfunk, Apps und Satellit, und wie schützen sich Systeme gegen Desinformation und Datenlecks? Der […]
Sphere 3D übernimmt Cathedra Bitcoin: 53 MW Kapazität für KI-Workloads
TORONTO / STAMFORD / LONDON (IT BOLTWISE) – Sphere 3D und Cathedra Bitcoin haben die angekündigte Business-Combination abgeschlossen. Das Ergebnis ist ein NASDAQ-notiertes Unternehmen mit 53 MW betreibbarer Leistung, 1,2 EH/s Hashrate sowie einer Pipeline für weiteres Wachstum. Der Zusammenschluss zielt darauf ab, die Energie-Infrastruktur nicht nur für Mining, sondern zunehmend auch für KI-Trainings und […]
NVIDIA RTX Spark & Nemotron 3: KI kommt aufs Laptop-Board
SANTA CLARA / LONDON (IT BOLTWISE) – NVIDIA bringt mit RTX Spark eine neue Chip-Generation in Ultrabooks und koppelt sie mit Nemotron 3 Ultra als KI-Vollstack-Startpunkt. Der Schritt macht On-Device-Inferenz zum strategischen Kern, gleichzeitig aber wächst der Widerstand gegen zu invasive Datenpraktiken. Neben dem Hardware-Upgrade prägen Leaks in KI-Plugins, Fingerprinting-Debatten und neue Kinderschutz-Regeln die Diskussion, […]
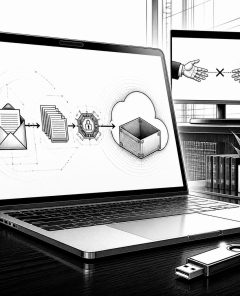
Operation Dragon Weave: China-assoziierte Kampagne liefert AdaptixC2 via Azure Blob C2
TSCHECHIEN / TAIWAN / LONDON (IT BOLTWISE) – Eine neue Spionagekampagne namens Operation Dragon Weave setzt auf mehrstufige Spear-Phishing-Angriffe, um in betroffenen Netzwerken einen AdaptixC2-Agenten zu installieren. Auffällig ist vor allem das Kommando-und-Kontroll-Konzept: Die Malware nutzt Microsoft Azure Blob Storage als „Dead-Drop“-Kanal, ohne direkte Verbindung zwischen Angreifer und Opfer. Laut Analysen trifft das Vorgehen vor […]
CISA warnt vor GlobalProtect- und Cisco-SD-WAN-Lücken: Boundary-Security gerät unter Druck
WASHINGTON / LONDON (IT BOLTWISE) – CISA drängt Unternehmen, eine Kombination aus aktiven VPN- und SD-WAN-Exploits schnell zu entschärfen. Dabei zeigen sich besonders riskante Schwachstellen an Netzwerkgrenzen, weil Angreifer damit direkt in interne Systeme gelangen oder weitreichende Administratorrechte erlangen. Zusätzlich steht eine SharePoint-Lücke (CVE-2026-45659) im Raum, die zwar seltener ausgenutzt werden soll, aber bei ungeschlossenen […]
Windows PCs mit NVIDIA RTX Spark: KI-Agenten lokal, optimierte Plattform und neue Creator-Laptops
SAN FRANCISCO / LONDON (IT BOLTWISE) – Microsoft und NVIDIA koppeln bei neuen Windows-Laptops die NVIDIA RTX Spark-Plattform eng an eine agentenfähige Windows-Execution. Die Kombination zielt auf lokale KI-Workloads ohne Cloud-Roundtrips und verspricht zugleich bessere Performance pro Watt für grafikintensive Kreativ- und Dev-Szenarien. Technisch stehen unter anderem WPS-Optimierungen im Windows-Scheduler, MPTF-Integration sowie Unified-Memory-Feinschliffe im Fokus. […]
Erpresserischer Zugang zu Oregons Behördennetz: Hacker erhält 56 Monate Haft
PORTLAND / LONDON (IT BOLTWISE) – Ein US-Bundesgericht hat den Hacker Catalin Dragomir zu 56 Monaten Haft verurteilt, weil er unbefugten Zugriff auf das Netzwerk des Oregon Department of Emergency Management verkauft hat. Der Angeklagte hatte dabei auch personenbezogene Daten wie Namen, Geburtsdaten und Sozialversicherungsnummern über die Dark-Web-Plattformen gehandelt. Der Fall verdeutlicht, wie schnell sich […]
Security Growth Platforms: Warum MSPs das vCISO-Modell in Richtung Portfolio-Skalierung erweitern
LONDON (IT BOLTWISE) – MSPs und MSSPs ersetzen zunehmend ihre bisherigen vCISO-Workflows durch Security-Growth-Plattformen, die Entscheidungen, Sicherheitsprogramme und Reporting im Portfolio zusammenführen. Der Wechsel ist getrieben davon, dass Compliance allein nicht mehr reicht: Gefragt sind kontinuierliche Lifecycle-Management-Fähigkeiten, die sich auf 30 bis 500 Mandanten skalieren lassen. Gleichzeitig adressieren die neuen Systeme die Vermarktungs- und Ertragslogik […]
MokN startet French Series A: Identitätsdiebstahl früh stoppen mit Phish-Back
PARIS / LONDON (IT BOLTWISE) – MokN, ein Pariser Cybersecurity-Startup, sammelt 15 Millionen US-Dollar Series A ein, um Identitätsdiebstahl nicht erst nach einem Datenleck zu bekämpfen, sondern bereits im Moment des Missbrauchs. Im Zentrum steht die „Phish-Back“-Technologie mit täuschend echten Ködern wie VPN-Portalen und Authentifizierungsseiten, die Angreifer aufbrechen lässt, bevor gestohlene Credentials „verwertet“ werden. GV […]
CBSE räumt Sicherheitslücken im OSM-Auswertungssystem ein
NEU DELHI / LONDON (IT BOLTWISE) – Die indische Schulbehörde CBSE hat nach einer Meldung eines ethischen Hackers Sicherheitslücken im On-Screen Marking (OSM)-System eingeräumt, das digitale Antwortbögen bewertet. Behörden starten nun eine übergreifende Cybersecurity-Übung, um Schwachstellen im Onmark-Portal systematisch zu finden und abzustellen. Betroffen seien Berichten zufolge unter anderem Zugänge von Prüfern und Daten der […]
Libanon-Eskalation: Israels Bodenoffensive, Hisbollah-Technologien und Risiken für Wirtschaft & Märkte
BEIRUT / LONDON (IT BOLTWISE) – Israels Bodenoffensive im Libanon erhöht den Druck auf die Hisbollah und verschärft die Lage in Beirut sowie im Süden. Zugleich rückt der Einsatz moderner Technologien wie glasfaserbasierter Drohnensysteme in den Fokus, weil er die Sicherheitsdynamik verändert. Während internationale Akteure neue Waffenruhe-Initiativen anstoßen, bleiben humanitäre und wirtschaftliche Folgen unübersehbar. Für […]
Codex-Zugangstoken über npm-Remote-UI abgezogen: Neue Supply-Chain-Kampagne
LONDON (IT BOLTWISE) – Eine aktuelle Supply-Chain-Kampagne missbraucht ein scheinbar legitimes npm-Paket, um Codex-Authentifizierungstokens heimlich an einen Angreifer-Server zu exfiltrieren. Betroffen sind Entwickler, die über eine Remote-Web-UI auf Künstliche Intelligenz-Workflows zugreifen und dabei lokale OAuth-Blobs für die spätere Nutzung speichern. Anders als bei klassischen Typosquats wird keine „faul wirkende“ Attrappe eingesetzt, sondern Code in einer […]
 #Sophos
 #AmazonPrime
 #Bestseller

