




Samsung Patch für 18 Galaxy-Modelle schließt 44 Sicherheitslücken im Juli
SÜDKOREA / LONDON (IT BOLTWISE) – Samsung verteilt im Juli ein Sicherheitsupdate für 18 Galaxy-Modelle und schließt insgesamt 44 Schwachstellen. Fünf davon werden von Experten als kritisch eingestuft, darunter Lücken, die durch manipulierte Bilder einen Systemabsturz auslösen oder Schadcode begünstigen können. Wer betroffene Geräte besitzt, sollte das Update zeitnah einspielen, um Angriffsflächen zu reduzieren. Der […]
Justiz-Umfeld bei IPTV-Piraterie: Ermittlungen treffen auch Kunden
KRETA / LONDON (IT BOLTWISE) – Eine auf Kreta aufgedeckte IPTV-Piraterie-Operation soll seit 2017 illegale Streaming-Dienste betrieben haben und rund 86.000 Nutzer in 13 Ländern erfasst haben. Parallel nimmt die bayerische Justiz seit Juni 2026 auch über 1.000 Kunden ins Visier – gestützt auf digitale Spuren wie Anmeldedaten, Zahlungsströme und IP-Adressen. Der Fall wirft zugleich […]
Bitcoin: Projekt Eleven liefert Proof statt Quantum-Freeze-Rettung für alle
LONDON (IT BOLTWISE) – Eine neue Methode von Project Eleven soll Bitcoin-Eigentümer nach einem zukünftigen Quantenangriff wieder an ihre Coins bringen können – zumindest dann, wenn die Wallet modernen Seed-Phrase-Strukturen folgt. Im Kern geht es um einen „Ownership-Proof“, der ohne Offenlegung des Master-Keys auskommt und damit die typische Signaturlücke nach dem Signaturbruch schließt. Gleichzeitig bleibt […]
EY meldet Datenleck: 1.366 Kunden verlieren Steuer- und Finanzdaten
SAN FRANCISCO / LONDON (IT BOLTWISE) – EY warnt nach einem Angriff über einen Drittanbieter, dass sensible Steuer- und Finanzdaten von mindestens 1.366 Personen betroffen sind. Die unbefugten Zugriffe liefen zwischen 28. März und 12. April 2026, entdeckt wurde das Problem am 23. April. Auffällig: Die Angreifer nutzten nach den bisherigen Erkenntnissen keine klassische Malware […]
Safetech Innovations: Service-Fokus stützt die Cybersecurity-Aktie
BUKAREST / LONDON (IT BOLTWISE) – Safetech Innovations positioniert sich als rumänischer Cybersecurity-Dienstleister mit Schwerpunkt auf Beratungsprojekten und laufenden Serviceverträgen. Der wachsende Bedarf an IT-Sicherheit, insbesondere in kritischen Infrastrukturen, wirkt dabei als struktureller Rückenwind. Entscheidend ist das Geschäftsmodell: wiederkehrende Umsätze aus Monitoring, Incident Response und Compliance-Services sollen Planbarkeit schaffen. Gleichzeitig bleibt die Skalierung an Fachkräfte, […]
KI-Resilienz in Lieferketten: Hormus, Sanktionen und Cyberrisiken unter Druck
LONDON / LONDON (IT BOLTWISE) – Die Eskalation zwischen USA und Iran trifft nicht nur die Region, sondern auch die digitalen Betriebsabläufe von Unternehmen: Routing-Entscheidungen, Risikobewertung und Compliance. Gleichzeitig erhöhen Sanktionen gegen Russland und politische Sanktionssignale den Bedarf an belastbaren Datenpipelines und auditierbaren Kontrollen. Der Beitrag zeigt, wie KI-gestützte Risiko-Engines in der Praxis helfen, Ausfallwahrscheinlichkeiten […]
Über 1 Million Phishing-Versuche seit April 2026: Unternehmen rüsten mit KI-Security
BERLIN / LONDON (IT BOLTWISE) – Seit April 2026 sind laut den vorliegenden Zahlen über eine Million Phishing-Versuche registriert worden, und Angreifer nutzen dabei immer ausgefeiltere Text-Techniken. Gleichzeitig verschieben Künstliche Intelligenz und Automatisierung die Sicherheitsarbeit: Microsoft treibt im Juli 2026 eine neue KI-Sicherheitsplattform voran, um Zero-Day-Lücken schneller zu erkennen. Für Unternehmen bedeutet das vor allem […]
Neuer UK-Premier verspricht „mehr Luft“ – auch für Digitalpolitik
LONDON / LONDON (IT BOLTWISE) – Andy Burnham will in seiner ersten Rede als britischer Premierminister „mehr Luft zum Atmen“ geben und finanzielle Entscheidungen an kurzfristige Entlastung koppeln. Für Unternehmen heißt das: Weniger Unsicherheit bei Regeln, mehr Planbarkeit bei Budgets und klarere Prioritäten für digitale Programme. Besonders relevant ist das für KI-Entwicklung, Cybersecurity-Initiativen und die […]
Google stoppt Gratis-Speicher für SMS, Anruflisten und Einstellungen
BERLIN / LONDON (IT BOLTWISE) – Google rechnet künftig SMS, Anruflisten und Teile der Geräteeinstellungen auf das persönliche 15-Gigabyte-Speicherkontingent an. Damit wird die bisherige „freie“ Sicherung dieser Daten zu einem Engpass-Faktor: Sobald das Limit erreicht ist, pausiert die automatische Backup-Funktion. Für Nutzer bedeutet das zusätzlichen Pflegeaufwand bei der Datenhygiene und eine stärkere Abhängigkeit von aktiv […]
Cryoport: Umsatz wächst, Verluste schrumpfen – was das für KI-freie Life-Science-Logistik bedeutet
BERLIN / LONDON (IT BOLTWISE) – Cryoport zeigt in seinen jüngsten Berichten ein klares Muster: Der Umsatz steigt, während die Verluste schrittweise enger werden. Im Zentrum steht dabei eine Mischung aus wachsender Nachfrage nach kryogener Logistik und biobasiertem Speicher sowie mehr ausgelasteten Kapazitäten. Gleichzeitig arbeitet das Unternehmen daran, Anlagen, Technologie und Integrationsaufwand so zu steuern, […]
Londoner TfL-Hack: Zwei britische Hacker erhalten 5,5 Jahre Haft
LONDON / LONDON (IT BOLTWISE) – Zwei Jugendliche, die TfL zwischen 31. August und 3. September 2024 gehackt hatten, wurden zu jeweils 5 bis 5,5 Jahren Haft verurteilt. Die Angeklagten hatten nachweislich Zugriff auf TfL-Systeme erlangt und den Angriff per Livestream begleitet. Die Störung kostete rund 29 Millionen Pfund (39,16 Millionen US-Dollar) und dauerte sechs […]
Security-Newsletter: Ransomware, WordPress-RCE und KI-Tool-Leaks im Fokus
LONDON (IT BOLTWISE) – In mehreren aktuellen Cyber-Meldungen treffen klassischer Ransomware-Betrug, technische Schwachstellen in WordPress und moderne KI-Workflows aufeinander. Besonders auffällig: Angreifer nutzen kompromittierte Repositories und KI-gestützte Entwicklungsumgebungen, um Zugangsdaten und sensible Daten abzugreifen. Dazu kommen neue Hinweise auf Malware-as-a-Service, DDoS-Weiterleitungen und großskalige Ausnutzungen von CMS-Systemen. Für Unternehmen heißt das vor allem: Patch-Disziplin, Identitätsabsicherung und […]
Cyberangriff in Kenia: Hacker fordern 5 Bitcoin nach Defacement der Ruto-Website
NAIROBI / LONDON (IT BOLTWISE) – Hacker haben am 18. Juli kurzzeitig die offizielle Website von Präsident William Ruto lahmgelegt, die Startseite verunstaltet und 5 Bitcoins als Lösegeld gefordert. Die Regierung schaltete umgehend Sicherheitsprotokolle frei, sperrte den Zugriff teilweise und startete eine forensische Untersuchung. Zwar meldeten die Behörden, es seien keine sensiblen Daten abgegriffen oder […]
SonicWall SMA: UTA0533 nutzt Zero-Days vor Patch-Veröffentlichung für Root-Zugriff
LONDON (IT BOLTWISE) – Die Angreifer UTA0533 sollen SonicWall-SMA-1000-VPN-Geräte bereits mit zwei Zero-Days angegriffen haben, bevor die Schwachstellen öffentlich bekannt wurden. Laut Volexity führte die Kette über eine wsproxy-Umgehung zu WebSocket-Tunneling zu lokal erreichbaren Diensten und endete mit Root-Rechten. Betroffen sind zwei Geräte der kompromittierten Organisation, die noch nicht genannt wurde. SonicWall hat die Patches […]
HelloNet: Angreifer missbrauchen ViPNet-Updates als Loader für Malware
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor der Kampagne HelloNet, die den Update-Mechanismus der russischen ViPNet-Suite als Einstiegspunkt missbraucht. Dabei platzieren Angreifer eine manipulierte DLL, die beim Systemstart in legitime Prozesse injiziert wird. Anschließend dient ein Proxy- und Backdoor-Modul zur Kommandoausführung, während ein Cleaner Logdaten entfernt. Für betroffene Unternehmen ist vor allem die Überwachung der […]
Südkorea startet Sanktionen gegen Dunamu nach Upbit-Wallet-Hack
SÜDKOREA / LONDON (IT BOLTWISE) – Die Finanzaufsicht (FSS) hat gegen Dunamu, den Betreiber von Upbit, ein Sanktionsverfahren wegen eines großen Wallet-Breaches eingeleitet. Der Fall trifft auf eine Gesetzeslage, die zwar Custody- und Kundenschutzpflichten regelt, aber keine klaren Strafrahmen für Hacking oder Systemausfälle vorsieht. Upbit erstattete betroffene Nutzer und baute Wallet-Komponenten neu auf, während die […]
Ransomware bei Coca-Cola Fairlife: US-Produktion pausiert und Systeme laufen im Restore
COOPERSVILLE (MICHIGAN) / LONDON (IT BOLTWISE) – Coca-Cola untersucht einen Ransomware-Angriff, der die Fairlife-Dairy-Einheit getroffen hat, und hat die US-Produktion an mehreren Standorten vorerst gestoppt. Laut SEC-Meldung prüft das Unternehmen noch Umfang und mögliche Auswirkungen auf den Betrieb. Fairlife betont, dass Qualität und Sicherheit der Produkte bislang nicht beeinträchtigt seien. Parallel arbeiten Sicherheits-Teams daran, Systeme […]
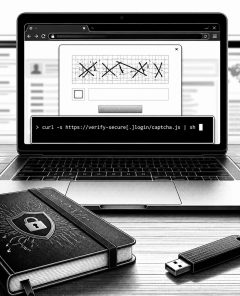
CERT-UA warnt vor ClickFix-Kampagne UAC-0145: PowerShell-CAPTCHA führt zu Datenklau
KIEW / LONDON (IT BOLTWISE) – CERT-UA beschreibt eine neue ClickFix-basierte Kampagne, bei der gefälschte CAPTCHA-Prüfungen Opfer dazu bringen, auf kompromittierten Seiten selbst schädliche PowerShell-Befehle auszuführen. Dahinter steht laut Meldung der Cluster UAC-0145, dem Sandworm-Umfeld zugeordnet. Zusätzlich nutzen die Angreifer ein dynamisches Web-Overlay, um Inhalte je nach Besucher umzuschalten, und setzen Reconnaissance-Skripte ein. Für Unternehmen […]
Gartner: IT-Research stützt Umsatzwachstum, Margen und freien Cashflow
STAMFORD, CONNECTICUT / LONDON (IT BOLTWISE) – Gartner meldet für das Geschäftsjahr 2024 deutlich steigende Umsätze und eine spürbare Verbesserung der Profitabilität. Besonders das wiederkehrende IT-Research-Segment liefert mit rund 4,2 Milliarden US-Dollar spürbaren Rückenwind. Gleichzeitig klettert der freie Cashflow auf etwa 1,3 Milliarden US-Dollar, was Spielraum für Kapitalrückflüsse und Investitionen schafft. Für Anleger ist vor […]
SonicWall SMA Zero-Days liefern Root-Zugriff: Kette mit CVE-2026-15409/15410
BERLIN / LONDON (IT BOLTWISE) – Volexity ordnet einen kompromittierenden Angriffsstrang dem Threat Actor UTA0533 zu, der SonicWall-SMA-1000er-VPNs bereits vor der öffentlichen Schwachstellenoffenlegung ausnutzte. Im Zentrum stehen die beiden Lücken CVE-2026-15409 (CVSS 10,0) und CVE-2026-15410 (CVSS 7,2), die sich zu willkürlicher Befehlsausführung und vollständigem Systemzugriff verketten lassen. Laut Analyse wurden dabei mehrere Persistenz- und Payload-Komponenten […]
GTA 6 ohne Disc: Retail-Box enthält nur Download-Code
LONDON (IT BOLTWISE) – Rockstar startet die Vorbestellungen für „Grand Theft Auto 6“ und kündigt dabei einen überraschend diskreten Formfaktor an: Die physische Version kommt ohne Disc, sondern nur als Box mit Download-Code. Parallel dazu rückt das Pre-Loading-Setup näher, sobald November-Daten erreicht werden. Damit verschiebt sich der Kaufanreiz in Richtung Verfügbarkeit, Bundle-Bonus und Plattform-Ökosystem. Für […]
Irans Außenminister spricht über mögliche Sicherheitslücken vor US- und Israel-Angriffen
TEHERAN / LONDON (IT BOLTWISE) – Irans Außenminister Abbas Araghtschi beschreibt in einem Interview, dass mehrere politische und militärische Entscheidungsgremien zur gleichen Zeit tagten, als Teheran angegriffen wurde. Er deutet dabei auf eine mögliche Sicherheitslücke hin, die schon bestanden haben könnte und möglicherweise weiter wirkt. Zudem schildert er den Ablauf des 28. Februar aus persönlicher […]
Kuwaits Energie- und Entsalzungsinfrastruktur unter Beschuss: OT-Resilienz als Pflicht
KUWAIT-STADT / LONDON (IT BOLTWISE) – Kuwait berichtet erneut von Angriffen auf eine Stromerzeugungs- und Entsalzungsanlage, bei denen ein Brand die Energieversorgung beeinträchtigte. Die Meldungen zeigen, wie eng Luftabwehr, Betriebssicherheit und Wasserversorgung in Krisenzeiten miteinander verzahnt sind. Für Unternehmen und Behörden rückt damit eine belastbare OT- und Cyber-Resilienz in den Fokus: Systeme müssen nicht nur […]
Laundry-Bear-Fall: Russischer FSB-Verdächtiger nach Thailand-Trip vor US-Gericht
PHUKET / BOSTON / LONDON (IT BOLTWISE) – Ein mutmaßlicher russischer FSB-nahe Hacker, der laut US-Akten zuvor über gestohlene Zugangsmechanismen in E-Mail-Systeme eingedrungen sein soll, steht nach seiner Festnahme in Thailand nun vor einem Bundesgericht in Boston. Ihm wird vorgeworfen, nahezu ein Dutzend US-Unternehmen und staatliche Stellen angegriffen zu haben. Der Fall verbindet Spionage-Logik mit […]
 #Sophos
 #AmazonPrime
 #Bestseller

