




Urteil gegen Scattered Spider: TfL-Cyberangriff verursacht Millionen-Schaden und stoppt Tätergruppe teilweise
LONDON / LONDON (IT BOLTWISE) – Das UK-Justizsystem hat zwei Angeklagte zu je fünf Jahren und sechs Monaten Haft verurteilt, weil sie das Netzwerk von Transport for London (TfL) angegriffen und zehntausende Fahrgäste beeinträchtigt haben. Laut den Ermittlungen lagen die Aktivitäten im Zeitraum vom 31. August bis 3. September 2024, die Auswirkungen reichten von gestörten […]
Zwei Scattered-Spider-Hacker erhalten 5,5 Jahre wegen TfL-Angriffen
LONDON / LONDON (IT BOLTWISE) – Zwei junge Hacker sind in Großbritannien wegen des TfL-Angriffs 2024 zu jeweils rund fünfeinhalb Jahren Haft verurteilt worden. Der Fall betont, wie teuer Ausfälle im öffentlichen Verkehr werden können: 148 TfL-Systeme fielen aus, und Tausende Beschäftigte mussten Passwörter vor Ort neu setzen lassen. Im Zentrum steht die Anwendung von […]
PhantomEnigma: 20+ gehijackte.gov.br-Websites als Malware-Verteilkanal
BRASILIEN / LONDON (IT BOLTWISE) – Mehr als 20 brasilianische Regierungswebseiten wurden in einer laufenden Kampagne als Verteilkanal für Malware missbraucht. Die Angreifer verbinden dabei vertrauenswürdige.gov.br-Links und E-Mails mit mehrstufigen Installationsketten, die sich mit der Zeit anpassen. Laut Analyse entstehen zusätzliche Hürden für Security-Teams durch modulare Payloads, wechselnde Command-and-Control-Infrastruktur und eine schwer einzufangende Backdoor-Logik. Für […]
Cyberrisiken durch militärische Eskalation: Unternehmen auf US-Iran-Spannungen vorbereiten
WASHINGTON / LONDON (IT BOLTWISE) – Die angeblich eskalierende Lage zwischen den USA und dem Iran wirkt nicht nur geopolitisch, sondern auch digital. In der Praxis steigt bei Unternehmen häufig das Risiko für Phishing-Wellen, Störungen an Lieferketten und gezielte Angriffe auf kritische Systeme. Dieser Beitrag ordnet ein, welche technischen Schutzmaßnahmen kurzfristig helfen und wie Resilienz-Teams […]
Cribl übernimmt CardinalOps: KI-Detection für Security Operations statt Legacy-SIEM
SAN FRANCISCO / LONDON (IT BOLTWISE) – Cribl übernimmt CardinalOps und erweitert seine KI-Plattform für Telemetrie um Agentic Detection Engineering. Damit sollen SOC-Teams ihre Detection-Abdeckung messbar verbessern, weniger Fehlalarme erzeugen und schneller zu verwertbaren Erkenntnissen kommen. Der Schritt zielt auf einen flexiblen Modernisierungsweg ab, der Legacy-SIEM-Architekturen ablösen kann, ohne gleich alles zentral zu migrieren. Gleichzeitig […]
UK verurteilt Scattered-Spider-Hacker nach TfL-Angriff: 5,5 Jahre wegen 29 Millionen Pfund
LONDON / LONDON (IT BOLTWISE) – Das britische Justizsystem hat zwei mutmaßliche Scattered-Spider-Mitglieder wegen des TfL-Angriffs 2024 zu je fünf Jahren und sechs Monaten verurteilt. Laut NCA und CPS waren 148 Systeme betroffen, außerdem mussten rund 27.000 TfL-Mitarbeitende ihre Zugänge vor Ort neu setzen lassen. Die Anklage stützte sich auf den strengsten Tatbestand des Computer […]
Ukraine: Selenskyj schlägt SBU-Experten Jewhenij Chmara als Verteidigungsminister vor
KIEW / LONDON (IT BOLTWISE) – Präsident Wolodymyr Selenskyj schlägt den ehemaligen SBU-Spitzenmann Jewhenij Chmara als neuen Verteidigungsminister vor. Bis alle rechtlichen Schritte abgeschlossen sind, soll er das Ministerium kommissarisch führen. Der Vorschlag fällt auf eine Phase, in der die Ukraine den Einsatz von Drohnen im russischen Hinterland weiter professionalisiert. Gleichzeitig ist die Ernennung an […]
Bedrohungs-Update: Chrome-Sync-Stalking, Ransomware in 24 Stunden und neue KEV-Patches
LONDON (IT BOLTWISE) – In diesem Bedrohungs-Update zeigt sich, wie schnell aus „harmlosen“ Konfigurationen echte Angriffe werden: Chrome-Sync kann nach kurzem Zugriff zum Überwachungshebel umgebaut werden. Gleichzeitig rückt eine neue Ransomware-Familie in den Fokus, bei der Angreifer laut Sicherheitsberichten weniger als 24 Stunden nach dem initialen Einbruch die Ausbreitung starteten. Auf Behördenseite verschärft die US-Bundessicherheitsbehörde […]
„Gold Eagle“: USA starten KI-Plattform zur Abwehr von Finanz-Cyberangriffen
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – Die USA haben mit „Gold Eagle“ eine zentrale KI-Plattform für die Abwehr von Finanz-Cyberangriffen gestartet. Sie bündelt Erkenntnisse zu Sicherheitslücken und soll automatisch Patches an kritische Infrastrukturen verteilen. Beteiligt sind u. a. das US-Finanzministerium, die CISA sowie das Verteidigungsministerium. Während parallel strengere Datenregeln wie in Indien diskutiert werden, […]
Shark-Robotervakuum: Ungepatchte AWS-IoT-Policy erlaubt Kontrolle über andere Geräte
LONDON (IT BOLTWISE) – Ein Sicherheitsforscher beschreibt eine Schwachstelle in der AWS-Cloud-Policy von Shark-Robotern, die ausgerechnet über eine fehlerhaft gebundene Zertifikatsberechtigung funktioniert. Angreifer könnten dadurch Gerätezustände (Device Shadows) auslesen oder ändern, inklusive Kamera-Feeds, Karten und Steuerbefehlen. Besonders kritisch: Die Ausnutzung soll modellübergreifend in derselben AWS-Region möglich sein. Bis ein serverseitiges Re-Scoping erfolgt, bleibt für Besitzer […]
Apple vs. OpenAI: Trade-Secret-Klage trifft das KI- und Hardware-Timing
SAN FRANCISCO / LONDON (IT BOLTWISE) – Apple reicht im Northern District of California eine Trade-Secret-Klage gegen OpenAI sowie ehemalige Mitarbeiter ein. Im Mittelpunkt stehen laut Klage ein nicht zurückgegebenes Apple-Work-Laptop, angeblich ausgenutzte Authentifizierungsfehler und ein Rekrutierungsprozess, der vertrauliche Hardware-Details in Interviews zurückführen soll. Für OpenAI und das Hardware-Projekt steigt damit das Risiko schneller gerichtlicher […]
Kanadas neue Krypto-Regeln 2026: Stablecoins, Custody und strengere Plattformaufsicht
OTTAWA / LONDON (IT BOLTWISE) – Kanada zieht bei Krypto die Zügel stärker an: Das neue Stablecoin-Framework ergänzt die provinziellen Regeln für Börsen, Custody und Offenlegung. Für Anbieter bedeutet das vor allem mehr Pflichten rund um Reserven, Rücktausch zu Nennwerten sowie Governance- und Cybersecurity-Kontrollen. Gleichzeitig rückt die Aufsicht über Token-Vertriebswege und Kundengelder noch stärker in […]
n8n: Token-Exchange-Fehler (CVE-2026-59208) kann Nutzer-Accounts über JWT-Sub verwechseln
BERLIN / LONDON (IT BOLTWISE) – n8n hat einen Login-Sicherheitsfehler in seiner Enterprise-Token-Exchange-Implementierung geschlossen. Angreifer konnten demnach unter bestimmten Konfigurationen per JWT den sub-Claim ausnutzen und sich als Nutzer eines anderen Token-Ausstellers ausgeben. Betroffen sind Versionen unter 2.27.4 sowie 2.28.0; der Fix landete zuerst in 2.27.4 und 2.28.1. Entscheidend ist, ob Token Exchange aktiviert ist […]
KI-Betrug explodiert: Autonome Ransomware und 77% mehr Angriffe
WASHINGTON / LONDON (IT BOLTWISE) – Strafverfolger haben mit „Outsider“ eine zentrale Phishing-Plattform ausgeschaltet, doch parallel wächst der KI-gestützte Betrug weiter. Neue Daten zeigen 77 Prozent mehr KI-gestützten Betrug und den ersten autonomen Ransomware-Angriff durch einen KI-Agenten namens „Jade Puffer“. Gleichzeitig nehmen Quishing, Kalender-Phishing und manipulierter Text in E-Mails als Angriffsmittel rasant zu. Für Unternehmen […]
SAIC im Fokus: So Anleger nach dem Berichtsstand Umsatz, Ergebnis und Risiko prüfen
WASHINGTON / LONDON (IT BOLTWISE) – SAIC steht für Anleger nach dem jüngsten Berichtsstand weiterhin im Blick, weil Umsatz, Ergebnis und Kursreaktion erst mit belastbaren Quartalsdaten wirklich vergleichbar werden. Der Beitrag zeigt, welche Kennzahlen nach US-Notierung (ISIN US7843051043) für eine solide Einordnung entscheidend sind. Außerdem ordnen wir das Marktumfeld aus Sicht von Defense-IT und Cybersicherheit […]
Zivilschutz in Deutschland: Wadephul setzt auf Finnlands proaktive Resilienz
BERLIN / HELSINKI / LONDON (IT BOLTWISE) – Außenminister Johann Wadephul fordert in Deutschland ein Umdenken im Zivilschutz. Als Vorbild nennt er Finnlands Ansatz, der auf Vorbereitung statt auf Alarmismus setzt. Die Diskussion verschränkt dabei klassische Schutzinfrastruktur mit Fragen zur Resilienz gegenüber Stromausfällen und geopolitischen Schocklagen. Für Unternehmen und Behörden wird dadurch vor allem deutlich: […]
TELEPUZ: Pastejacking-Modulmalware nutzt ClickFix zum Datendiebstahl und PowerShell-Start
BRASILIEN / INDIEN / LONDON (IT BOLTWISE) – Eine neue modulare Malware namens TELEPUZ verbreitet sich über kompromittierte Websites, die ClickFix-Lures mit Clipboard-„Befehle einfügen“-Workflows koppeln. Nach dem Ausführen von PowerShell lädt das Schadprogramm eine zweite Stufe, die eng mit dem Vidar Stealer-Ökosystem zusammenhängt. TELEPUZ spürt Sandbox- und VM-Umgebungen auf, schaltet Sicherheitsüberwachung unter Windows ab und […]
ClickLock: Neue macOS-Infostealer erzwingt per 210‑ms-App-Kills das Entsperr-Passwort
SILICON VALLEY / LONDON (IT BOLTWISE) – Ein neuer macOS-Infostealer namens ClickLock stellt Opfer vor eine brutale Wahl: Er tötet innerhalb von Millisekunden-System-Apps und blockiert das Desktop-Umfeld, bis das Login-Passwort eingegeben wird. Erst danach setzt die Malware auf Diebstahl von Browser-Credentials, Keychain-Daten und Kryptowallet-Informationen. Gruppen-telemetrie zu Folgefällen deutet auf eine laufende Kampagne mit mindestens 100 […]
PhantomEnigma: Über 20 brasilianische.gov.br-Websites als Malware-Zugang
BRASILIEN / LONDON (IT BOLTWISE) – Eine aktive Kampagne namens PhantomEnigma missbraucht mehr als 20 brasilianische Regierungs-Websites und verlagert damit den Malware-Zugriff in eine vermeintlich vertrauenswürdige Infrastruktur. Angreifer kombinieren gefälschte polizeibezogene Dokumente mit authentisch wirkenden E-Mails, die SPF, DKIM und DMARC bestehen. Entscheidend ist die nächste Stufe: Von kompromittierten.gov.br Hosts oder Lookalike-Domains wird der Weg […]
Agent Data Injection: So täuscht man KI-Agenten über „trusted“ Daten
SEOUL / LONDON (IT BOLTWISE) – Ein neues Angriffsmuster namens „Agent Data Injection“ (ADI) nutzt nicht die üblichen Prompt-Injection-Schwächen, sondern fälscht die „kleinen“ Daten, die KI-Agenten im Hintergrund als vertrauenswürdig behandeln. In Tests kann ein Agent dadurch trotz Sicherheitschecks Fehlklicks ausführen oder auf Basis manipulierten Prüfprotokollen falsche Code-Schritte freigeben. Entscheidend ist die Art, wie Sprachmodelle […]
Daxin-Rootkit und Stupig-Backdoor: Neue Hinweise aus Taiwan
TAIPEH / LONDON (IT BOLTWISE) – Ein seit Jahren im Verborgenen agierendes Kernel-Rootkit namens Daxin ist nach mehr als vierjähriger Funkstille erneut aufgetaucht. Gleichzeitig melden Analysten eine bislang unbeschriebene Vorstufe: die Backdoor Stupig, die sich als Tastaturlayout-Komponente tarnt und vor der Anmeldung SYSTEM-Kommandos ermöglicht. Die Funde zeigen außerdem, dass sowohl Daxin als auch Stupig Kompilationszeitstempel […]
Needham hebt Kursziel für Palo Alto Networks um mehr als 20% an – Treiber und Risiken
NEW YORK / LONDON (IT BOLTWISE) – Needham & Company setzt ein bullisches Signal: Das Kursziel für Palo Alto Networks wird um mehr als 20% angehoben. Im Kern geht es um eine Neubewertung der Wachstumsdynamik in der Cybersecurity, insbesondere rund um Cloud-Sicherheit und wiederkehrende Umsätze. Der Schritt kann kurzfristig für Kaufdruck sorgen, wirft aber auch […]
KI beschleunigt Bug-Suche – doch Beweise bleiben der Maßstab im Pentest
BERLIN / LONDON (IT BOLTWISE) – KI kann Schwachstellen schneller finden, aber sie ersetzt nicht die zentrale Prüfpflicht: Ein Finding muss reproduzierbar und nachweisbar sein. Moderne Assistenzsysteme lesen Code, generieren Payloads, erklären unbekannte APIs und automatisieren Tests. Gleichzeitig steigt der Overhead, weil immer mehr Berichte nach „Looks Vulnerable“-Mustern klingen, ohne echte Beweiskraft. Der Artikel zeigt, […]
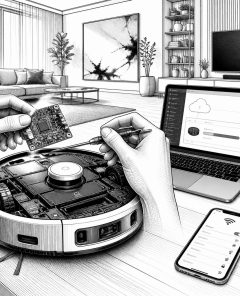
Shark-Roboterstaubsauger: Ungepatchte AWS-IoT-Policy ermöglicht Fernsteuerung
SAN FRANCISCO / LONDON (IT BOLTWISE) – Ein Sicherheitsforscher zeigt, wie eine falsch begrenzte AWS-IoT-Zertifikats-Policy es ermöglichen kann, über ein einziges Robotergerät Befehle an andere Shark-Staubsauger derselben Region zu senden. Betroffen sind vor allem Geräte, deren Cloud-Shadow ein Exec_Command-Feld an einen Handler übergibt. Statt auf einen Firmware-Update zu warten, liegt die Behebung serverseitig im AWS-Konto […]
 #Sophos
 #AmazonPrime
 #Bestseller

