




Klingbeil plant neue Schulden: Verteidigungshaushalt 2027 auf Wachstum und Sicherheit ausrichten
BERLIN / LONDON (IT BOLTWISE) – Finanzminister Lars Klingbeil kündigt für den Bundeshaushalt 2027 neue Schulden an, um die Bundeswehr nach jahrzehntelangen Kürzungen zu stärken. Gleichzeitig soll der Etat Wachstum und Arbeitsplätze anstoßen. Konkret steigt das Ausgabenvolumen auf 555, 4 Milliarden Euro, während die Nettokreditaufnahme deutlich erhöht wird. Der Artikel ordnet ein, was das für […]
NATO-Gipfel: Mark Rutte fordert mehr Luftabwehr für die Ukraine
ANKARA / LONDON (IT BOLTWISE) – NATO-Chef Mark Rutte drängt die Verbündeten kurz vor dem Gipfel in Ankara zu zusätzlicher Unterstützung für die Ukraine. Im Mittelpunkt stehen anhaltende Fähigkeiten für die Luftabwehr gegen Drohnen- und Raketenangriffe. Der Appell verbindet den militärischen Bedarf mit dem argumentativen Sicherheitszusammenhang für die Bündnispartner. Gleichzeitig macht der Zeitpunkt deutlich, wie […]
Swiss Re setzt auf Stabilität: Rückversicherer, Risiko-Modelle und Kapitalpuffer
ZÜRICH / LONDON (IT BOLTWISE) – Swiss Re positioniert sich im Rückversicherungsmarkt als Stabilitätsanker: Das Unternehmen bündelt Risikoexpertise, breit diversifizierte Deckungen und ein konsequentes Kapitalmanagement. Für Investoren steht dabei weniger die kurzfristige Ergebnisschwankung im Vordergrund als die Frage, wie sauber Großschäden in den Puffer-Mechanismen abgebildet werden. Technisch rückt damit auch die Modellierung von Risiken, die […]
PolinRider: Nordkoreanische Angreifer kompromittieren Open-Source-Developer per Supply-Chain
BERLIN / LONDON (IT BOLTWISE) – Nordkoreanische Angreifer setzen mit PolinRider auf kompromittierte GitHub-Repositories, um im Paket-Ökosystem Backdoors und Datendiebe einzuschleusen. Seit Dezember 2025 lassen sie über JavaScript-Loader infizierte Releases auftauchen, die sich bis zu konkreten Paketen und Erweiterungen zurückverfolgen lassen. Laut Branchenhinweisen wurden bereits 162 bösartige Release-Artefakte in 108 Paketen entdeckt. Für Teams, die […]
AI-SOC-Plattformen 2026 bewerten: So finden Sie echte Agenten statt Bolt-ons
BERLIN / LONDON (IT BOLTWISE) – Bei AI-SOC-Projekten entscheidet 2026 weniger das Marketing als die nachweisbare Automatisierung im Betrieb. Wer eine Plattform evaluiert, muss prüfen, ob Agenten wirklich kontextbasiert handeln oder nur Alerts im SIEM zusammenfassen. Entscheidend sind dabei messbare Ergebnisse wie False-Positive-Rate und Mean Time to Respond, aber auch die Frage, ob die Architektur […]
Operation DragonReturn: Gefälschte Steuer-Utility verteilt DcRAT
NEU-DELHI / LONDON (IT BOLTWISE) – Sicherheitsforscher melden eine mehrstufige Kampagne, die im indischen Steuerzeitraum mit präzisen Phishing-Mails auf Nutzer zielt. Im Zentrum steht eine gefälschte „Income Tax“-Einreich-Utility, die über PDF- und ZIP-Anhänge erst einen DLL-Sideloading-Chain startet und anschließend DcRAT als Remote Access Trojan installiert. Auffällig sind aktive Payload-Rotation, Bypass-Mechanismen gegen Analyse-Umgebungen sowie die Nutzung […]
Proxy-Botnetze, Browser-Ransomware und KI-Agenten: Das Sicherheits-Update der Woche
LONDON / LONDON (IT BOLTWISE) – In dieser Woche zeigt sich ein wiederkehrendes Muster: Angreifer missbrauchen „normale“ Bausteine wie Geräte-Routing, Abhängigkeiten, Identitäts-Workflows und Browser-Funktionen, statt auf spektakuläre Null-Tage zu setzen. Besonders auffällig sind zwei Themenstränge, die sich gegenseitig verstärken: große Botnetze über Residential Proxies und neue Ransomware-Angriffe, die im Browser selbst ablaufen. Dazu kommen KI-gestützte […]
AI-SOC-Bewertung 2026: Diese 6 Fähigkeiten zeigen echte Agenten statt Bolt-on
LONDON (IT BOLTWISE) – Sicherheits-Teams bekommen 2026 viele Versprechen: „agentisch“, „KI-gestützt“ und „wie ein SOC, nur schneller“. Der Unterschied zeigt sich aber nicht im Marketing, sondern darin, ob ein System Kontext vor dem Alert aufbaut und Entscheidungen nachweisbar begründet. Wer in einem Proof of Concept nur Geschwindigkeit testet, läuft Gefahr, am Ende zusätzliche Analystenarbeit zu […]
NATO-Vorphase: Trumps Social-Media-Provokation und Risiken für Sicherheit
ANKARA / LONDON (IT BOLTWISE) – Kurz vor dem NATO-Gipfel verschärft Donald Trump den Ton gegenüber Giorgia Meloni erneut – diesmal mit einem provokanten Truth-Social-Post. In Italien zeigt man sich zunächst gelassen und verweist auf die Notwendigkeit, solche Äußerungen nicht inhaltlich auszureizen. Für Unternehmen und Behörden wird der Konflikt damit weniger zur Außenpolitik-Schlagzeile, sondern zu […]
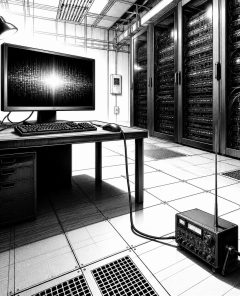
TrojPix: Neue Emissions-Attacke nutzt Videokabel, um Daten aus Air-Gaps auszuschleusen
SHANDONG / LONDON (IT BOLTWISE) – Forschende zeigen mit TrojPix, wie sich aus einem vollständig vom Netzwerk getrennten Rechner Daten über das Videokabel ausleiten lassen. Die Methode verändert Bildinhalte so, dass das menschliche Auge sie nicht bemerkt, während das Kabel eine auslesbare Funkemission erzeugt. In Tests erreichen die Forschenden laut Bericht bis zu 8, 1 […]
QuimaRAT als MaaS: Java-RAT für Windows, Linux und macOS
LONDON / LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor QuimaRAT, einem plattformübergreifenden Remote-Access-Trojaner mit Java-Kern und MaaS-Angebot. Der Anbieter koppelt das Geschäftsmodell mit modularen Plugins, die sich aus einer Command-and-Control-Infrastruktur nachladen lassen. Für die Betreiber interessant: Ein Builder erzeugt Clients in vielen Formaten und ein Web-Loader-Mechanismus nutzt Browser-Cache-Logik, um eine spätere Ausführung anzustoßen. Für Unternehmen […]
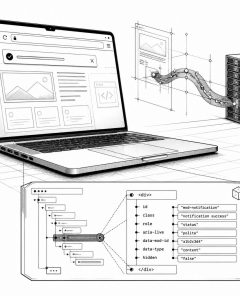
Opera GX patched Silent-Mod-Installation: XS-Leak entwendet Daten
LONDON (IT BOLTWISE) – Opera GX schließt eine Schwachstelle, die ohne Klick oder Genehmigung eine GX-Mod-Erweiterung installiert und per CSS Werte aus besuchten Seiten ausliest. In einem Proof of Concept gelang es Forschern, aus einem einzigen Besuch die vollständige Gmail-Adresse eines angemeldeten Kontos zu rekonstruieren. Die Kette startet über den automatischen Installationspfad für.crx-Dateien und läuft […]
Fastfood-Budgethack: Fünf essen bei Chick-fil-A für unter 45 US-Dollar
MIAMI / LONDON (IT BOLTWISE) – Ein viraler Familien-Tipp zeigt, wie sich ein Restaurantbesuch bei Chick-fil-A günstiger planen lässt: Nuggets und separate Buns statt ganzer Sandwich-Bestellungen. Laut dem Post reichte das Budget für eine Familie mit fünf Personen für unter 45 US-Dollar. Der Knackpunkt: Die Preise variieren je nach Filiale, aber die Berechnung funktioniert offenbar […]
Opera GX: Kritische Schwachstelle installiert Mods still und exfiltriert Daten über XS-Leaks
LONDON (IT BOLTWISE) – Opera GX schließt eine kritische Lücke, die durch das automatische Installieren von GX-Mods ohne Nutzerfreigabe sensible Daten abziehen kann. In einem Proof of Concept rekonstruierten Forschende aus nur einem Seitenbesuch die vollständige Gmail-Adresse des angemeldeten Nutzers. Der Fix ist mit Opera GX 130.0.5847.89 ausgeliefert, ein CVE wurde nicht vergeben. Besonders brisant: […]
Fortinet-Bug: Angreifer sollen Logins britischer Behörden gestohlen haben
LONDON / LONDON (IT BOLTWISE) – Berichten zufolge sollen russisch verortete Hacker Logins von Mitarbeitenden britischer Behörden erbeutet haben. Die Zugangsdaten werden demnach im Darknet für über 40.000 Pfund angeboten. Als Ursache wird eine Schwachstelle in Fortinet-Systemen genannt, über 80.000 Firewalls sollen betroffen gewesen sein. Das britische National Cyber Security Centre rät betroffenen Organisationen zu […]
SkillCloak: KI-Coding-Agenten umgehen statische Scans durch Runtime-Verdeckung
HONG KONG / LONDON (IT BOLTWISE) – Forscher aus Hongkong zeigen, wie sich bösartige „Skills“ für KI-Coding-Agenten so umschreiben oder verpacken lassen, dass statische Scanner sie in der Praxis oft übersehen. Besonders die Packing-Variante schafft es laut Test bei 1.613 echten Schadfällen, in vielen Fällen durch mehrere Scanner zu kommen. Die Autoren stellen mit SKILLDETONATE […]
Thales: Sicherheits- und Digitallösungen über Verteidigung, Luftfahrt und Cyber-Services
COURREVOIE / LONDON (IT BOLTWISE) – Thales positioniert sich als breit aufgestellter Sicherheitskonzern mit Schwerpunkt auf Verteidigung, Luft- und Raumfahrt sowie digitaler Sicherheit. Der Fokus liegt auf Technologien, die über Jahre in Betrieb bleiben und damit wiederkehrende Service- und Modernisierungsumsätze stützen können. Im Cyberbereich adressiert das Unternehmen Identitäten, Verschlüsselung und Überwachung sicherheitsrelevanter Ereignisse. Für Investoren […]
Estlands Premier Kristen Michal fordert NATO-Mehrbudget und Ukraine-Pfad über EU
ANNAKARA / BERLIN / LONDON (IT BOLTWISE) – Der estnische Premier Kristen Michal stellt vor dem NATO-Gipfel klar, dass er die Zukunft der Ukraine weiterhin in der EU und in der NATO sieht. Gleichzeitig drängt er die Bündnisstaaten, ihre Verteidigungsausgaben deutlich zu erhöhen und die Unterstützung für Kiew nicht abzubrechen. Besonders betont er den Ausbau […]
SPD fordert klare Merz-Position zu Menschenrechten vor NATO-Gipfel in Ankara
BERLIN / LONDON (IT BOLTWISE) – Die SPD drängt vor dem NATO-Gipfel in Ankara Bundeskanzler Friedrich Merz auf eine eindeutige Stellungnahme zu Menschenrechtsverletzungen in der Türkei. Im Zentrum stehen Berichte über Massenverhaftungen, Einschränkungen der Opposition sowie harte Maßnahmen gegen Journalisten, Aktivisten und die größte Oppositionspartei. Gleichzeitig verbindet die Partei die Menschenrechtslage mit der Frage, wie […]
Britische Behörden im Angriff: 80.000 Fortinet-Accounts betroffen und Daten für bis zu 60.000 US-Dollar
LONDON / LONDON (IT BOLTWISE) – Die britische Regierung meldet einen kompromittierenden Cyberangriff auf E-Mail-Konten von Regierungsstellen und dem Umfeld des Außenministeriums. Laut Sicherheitslage wurden Angreifer durch eine Schwachstelle bzw. Fehlkonfigurierte Fortinet-Systeme in einem Umfang von über 80.000 Konten fündig. Für einzelne Datensätze werden Preise von bis zu 60.000 US-Dollar im Dark-Web genannt. Der Vorfall […]
JadePuffer: KI-Ransomware automatisiert Datenbankangriffe von Anfang an
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor JadePuffer, einem Ransomware-Angriff, der laut Analyse ohne menschliche Beteiligung end-to-end abläuft. Die Schadsoftware soll zuerst Schwachstellen ausnutzen, dann Zugänge und Datenbank-Setups identifizieren und anschließend Systeme verschlüsseln. Besonders brisant: Der Ansatz kombiniert autonome Anpassung mit einer Art natürsprachlicher Begründung, wie sie bei KI-generiertem Code typisch ist. Für Unternehmen bedeutet […]
LG Uplus erkennt KI-Phishing in Echtzeit und koppelt Daten an Polizei
SEOUL / LONDON (IT BOLTWISE) – LG Uplus bringt ein KI-gestütztes System an den Start, das bösartige Apps und Sprachphishing bereits in Echtzeit erkennt. Gefährdende Nutzer werden in dem Prozess adressiert, während verdächtige Daten direkt an die Polizei fließen sollen. Ergänzend erweitert ixi-O die Prüfung von URLs, sodass auch Phishing-Versuche per Klick früher auffallen. Parallel […]
KI-Speed-Angriffe zwingen Unternehmen zu schnellerem Incident Response
LONDON (IT BOLTWISE) – KI verändert im Cybersecurity-Alltag vor allem das Tempo. Statt erst zu ermitteln und dann zu reagieren, müssen Organisationen schneller entscheiden, wenn Social Engineering, Credentials und betroffene Systeme parallel unter Druck geraten. Der Artikel zeigt, warum klassische Incident-Response-Modelle oft auf menschliche Entscheidungszyklen ausgelegt sind – und wie daraus ein Governance-, Identitäts- und […]
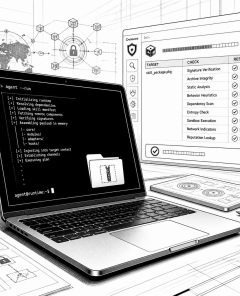
SkillCloak täuscht KI-Coding-Agenten: Statische Scanner werden beim Skill-Import umgangen
HONG KONG / LONDON (IT BOLTWISE) – Forschende der Hong Kong University of Science and Technology zeigen, wie sich bösartige „Skills“ für KI-Coding-Agenten so verpacken oder umschreiben lassen, dass statische Scanner sie in der Import-Phase mehrheitlich nicht erkennen. Der Ansatz nutzt gezielt Blinds du in Scanner-Logik, etwa übersprungene Verzeichnisse und Zeichen-/Befehlsumstellungen. Zusätzlich stellen sie einen […]
 #Sophos
 #AmazonPrime
 #Bestseller

