




Ransomware-Zahlungen führen häufig zu erneuter Erpressung: Studie mit 953 Firmen
LONDON (IT BOLTWISE) – Eine aktuelle Erhebung legt nahe, dass Zahlungen bei Ransomware- und Erpressungsfällen keine „einmalige“ Lösung sind. Stattdessen erhalten mehr als ein Drittel der betroffenen Unternehmen nach dem ersten Schritt eine zweite Erpressungsforderung. Damit rückt die praktische Frage in den Fokus, wie sich Datenabfluss und Folgeschäden ohne nachträgliche „Kaufbereitschaft“ begrenzen lassen. Die Analyse […]
Zoho als Sprungbrett: Mustang Panda missbraucht Cloud für Cyber-Spionage
LONDON (IT BOLTWISE) – Eine Spionagekampagne namens GoSerpent zielt gezielt auf Regierungs- und Diplomatieeinrichtungen in Südostasien. Parallel dazu missbraucht die China-nahe Gruppe Mustang Panda die Cloud-Plattform Zoho WorkDrive als Kommandozentrale, um indische Regierungsnetzwerke und Wasserkraft-Infrastruktur auszuspähen. Zusätzlich berichten Sicherheitsakteure von Datenlecks bis in den Bereich kritischer Infrastruktur, darunter rund 14,3 Gigabyte aus dem indischen Kernkraftumfeld. […]
Hook v3: 107-Befehliger Banking-Trojaner tarnt sich mit Overlay-Techniken
LONDON (IT BOLTWISE) – Künstliche Intelligenz hilft Angreifern zunehmend beim Täuschen, doch der neue Banking-Trojaner Hook v3 zeigt, wie stark klassische Malware längst „multiklassig“ geworden ist. Sicherheitsforscher identifizierten eine Version mit 107 Fernsteuerungsbefehlen, darunter 38 komplett neu. Besonders kritisch: Hook v3 kann Live-Streaming auslösen, gesperrte Bildschirme manipulieren und Nutzeroberflächen so überlagern, dass Datendiebstahl bis zu […]
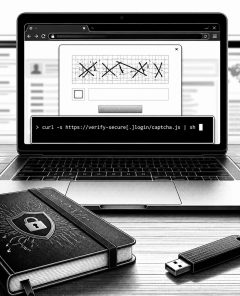
CERT-UA warnt vor ClickFix-Kampagne UAC-0145: PowerShell-CAPTCHA führt zu Datenklau
KIEW / LONDON (IT BOLTWISE) – CERT-UA beschreibt eine neue ClickFix-basierte Kampagne, bei der gefälschte CAPTCHA-Prüfungen Opfer dazu bringen, auf kompromittierten Seiten selbst schädliche PowerShell-Befehle auszuführen. Dahinter steht laut Meldung der Cluster UAC-0145, dem Sandworm-Umfeld zugeordnet. Zusätzlich nutzen die Angreifer ein dynamisches Web-Overlay, um Inhalte je nach Besucher umzuschalten, und setzen Reconnaissance-Skripte ein. Für Unternehmen […]
Fake-Coding-Tests verstecken DPRK-Malware in SVG-Flaggen (REF9403)
LONDON (IT BOLTWISE) – Eine Kampagne namens REF9403 nutzt gefälschte Jobangebote und Coding-Tests, um Entwickler über Slack zu erreichen. In scheinbar harmlosen SVG-Flaggen verbergen Angreifer Base64-Fragmente, die beim Start eines Servers zu einem mehrstufigen Schadprogramm zusammengesetzt werden. Laut Elastic Security stehlen die Module Browser- und Wallet-Credentials, entführen Dateien, übernehmen per Socket.IO entfernte Kontrolle und lesen […]
Vishing-Kit missbraucht Microsoft Entra Passkeys: Betreiber erbeuten unautorisierte Zugriffe
BERLIN / LONDON (IT BOLTWISE) – Angreifer bringen Nutzer per Telefon dazu, eine neue Entra-Passkey-Registrierung in Microsoft 365 zu bestätigen. Dabei nutzen sie ein passwort- und mfa-orientiertes Phishing-Kit, das den Enrollment-Flow nahezu in Echtzeit nachbildet. Statt Passkeys auf dem Gerät zu erzeugen, registrieren die Täter eigene Schlüssel gegen das Microsoft-Konto des Opfers. Okta ordnet das […]
Bildungssektor unter Druck: Canvas- und Ransomware-Angriffe treffen Millionen
SINGAPUR / LONDON (IT BOLTWISE) – Mehrere Ransomware- und Datenklau-Vorfälle treffen 2026 den Bildungssektor gleichzeitig: In Singapur wurden 4, 8 Terabyte an Daten von der Gruppe FulcrumSec entwendet, während Canvas von Instructure bis zu 3, 5 Terabyte betroffen zeigte. Ergänzend kamen Angriffe auf weitere Hochschulen und Schulen hinzu, darunter ein Fall mit Oracle WebLogic im […]
Opera GX patched Silent-Mod-Installation: XS-Leak entwendet Daten
LONDON (IT BOLTWISE) – Opera GX schließt eine Schwachstelle, die ohne Klick oder Genehmigung eine GX-Mod-Erweiterung installiert und per CSS Werte aus besuchten Seiten ausliest. In einem Proof of Concept gelang es Forschern, aus einem einzigen Besuch die vollständige Gmail-Adresse eines angemeldeten Kontos zu rekonstruieren. Die Kette startet über den automatischen Installationspfad für.crx-Dateien und läuft […]
Kairos-Fall: 1 Million US-Dollar für gestohlene Daten ohne Verschlüsselung
UNION COUNTY, OHIO / LONDON (IT BOLTWISE) – Eine US-Behörde soll rund 1 Million US-Dollar gezahlt haben, um gestohlene Dateien nicht zu veröffentlichen. Entscheidend ist: Im beschriebenen Fall wurde offenbar keine Verschlüsselung eingesetzt, sondern die Daten selbst dienten als Druckmittel. Die Verhandlungen liefen über Wochen mit ansteigenden Forderungen bis auf einen festen Endbetrag. Experten ordnen […]
Nordkorea nutzt Lookalike-npm-Packages als Rollup-Polyfill-Schleusen
LONDON (IT BOLTWISE) – Nordkoreanisch verknüpfte Akteure schleusen über Lookalike-npm-Packages an Rollup-Polyfill-Schnittstellen schädlichen Code in Entwicklerumgebungen ein. Laut JFrog tarnen neue Pakete ihr Verhalten durch nahezu identische Metadaten und mehrstufige Installationsketten. Betroffen sind vor allem CI/CD- und Workstation-Kontexte, in denen Token, SSH-Schlüssel, Browserdaten und Wallet-Zugänge greifbar sind. Der Vorfall zeigt erneut, wie stark die Open-Source-Abhängigkeit […]
Nordkorea-verknüpfte npm-Campaign tarnt Rollup-Polyfill-Pakete zur Daten- und Credential-Diebstahl
LONDON (IT BOLTWISE) – Eine neue npm-Campaign missbraucht scheinbar harmlose Rollup-Polyfill-Werkzeuge, um bei Installation versteckt Code nachzuladen. JFrog ordnet die Aktivität Akteuren mit möglichen Verbindungen zu Nordkorea zu und beschreibt eine mehrstufige Tarnkonstruktion inklusive Install-Time-Execution und Gate-Checks. Besonders kritisch: Die Pakete zielen auf typische Entwickler-Umgebungen, in denen sich API-Keys, SSH-Credentials, Cloud-Token und Browserdaten befinden. Das […]
Fortinet-Bedrohung FortiBleed: 430.000 FortiGate betroffen, Datenabfluss belegt
SUNNYVALE / LONDON (IT BOLTWISE) – Fortinet meldet Markt- und Anlegerrekorde, während Sicherheitsforscher parallel eine groß angelegte Angriffswelle dokumentieren: Unter dem Namen „FortiBleed“ sollen rund 430.000 FortiGate-Firewalls kompromittiert worden sein. Die Angreifer haben laut den Berichten mehr als 110 Millionen Datensätze exfiltriert und in betroffene Systeme dauerhafte Hintertüren implementiert. Zusätzlich wird eine Schwachstelle in FortiClient […]
PamStealer: Neue macOS-Infostealer-Kette kombiniert JXA, Rust und PAM-Validierung
LONDON (IT BOLTWISE) – Forschende berichten über PamStealer, einen neuen macOS-Infostealer, der zwei Stufen ausnutzt: ein getarntes Disk-Image und ein AppleScript-basierter JXA-Downloader. Besonders auffällig ist die lokale Passwortprüfung über das Pluggable Authentication Modules (PAM) Interface, wodurch der Prozessketten- und Aufrufaufwand für Abwehrsysteme sinken kann. In Kombination mit einer Rust-basierten zweiten Stufe, Tarnlogik im Dateibundle und […]
Ransomware-Agent missbraucht Langflow: RCE bis Datenlöschung
LONDON (IT BOLTWISE) – Sicherheitsforscher von Sysdig berichten von einem KI-Agenten, der einen Angriff von der ersten Ausnutzung bis zur Verschlüsselung und zum Löschen einer Produktionsdatenbank autonom durchkettet. Im Zentrum steht der Missbrauch einer zuvor gepatchten Schwachstelle in Langflow, der es ohne Authentifizierung erlaubt, Python-Code auf betroffenen Servern auszuführen. Anschließend soll der Agent gezielt Zugangsdaten […]
FortiBleed: Millionen Credentials, INC- und Lynx-Ransomware erstmals gekoppelt
LONDON (IT BOLTWISE) – Eine groß angelegte FortiGate-Credential-Diebstahlkampagne namens FortiBleed wird Berichten zufolge direkt mit INC- und Lynx-Ransomware-Operationen in Verbindung gebracht. Dabei sollen Angreifer zuvor gestohlene Admin-Zugänge genutzt haben, um die vollständige Angriffskette bis zur Verschlüsselung von Systemen auszuführen. Laut Analyse betraf die Aktion tausende Ziele in vielen Ländern und sammelte dabei über 110 Millionen […]
InfernoGrabber: KI generiert Browser-Ransomware über Chromium File System Access API
TEL AVIV / LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben einen neuen, KI-gestützten Angriffspfad: Browser-Ransomware, die ohne nativen Payload-Installschritt direkt im Browser funktioniert. Der Fall nutzt die File System Access API moderner Chromium-Browser, nachdem Opfer über eine Phishing-Ansicht in die Vergabe von Dateizugriffen gelotst werden. Besonders brisant ist, dass ein Frontier-KI-Modell offenbar eigenständig eine praktisch nutzbare […]
StegoAd: Microsoft entfernt 119 Browser-Add-ons mit 2,6 Mio. Installationen aus dem Edge Store
LONDON (IT BOLTWISE) – Microsoft hat ein Netzwerk betrügerischer Browser-Erweiterungen mit Steganographie geschlossen und 119 Add-ons aus dem Edge Add-ons Store entfernt. Nach Angaben aus der Branche war „StegoAd“ seit 2021 aktiv und kam auf rund 2,6 Millionen Installationen. Die Täter versteckten schädlichen Code in Bild- und Schriftdateien, um Sicherheitsprüfungen zu umgehen. Besonders kritisch: Es […]
Klue-Betrug eskaliert: Icarus droht, andere Hacker verlangen Zahlungen – und sagen, sie löschen Daten
LONDON (IT BOLTWISE) – Der KI-/Datenanbieter Klue berichtet, dass das Erpressungs-Kollektiv Icarus angeblich gestohlene Kundendaten löscht. Gleichzeitig wird die Lage laut neuen Drohungen unübersichtlicher: Eine zweite Hackergruppe behauptet, direkt Kundendaten zu besitzen und verlangt Zahlungen. Klue habe dabei Hinweise erhalten, dass nur Stichproben, aber nicht das gesamte Datenpaket der zweiten Partei vorliegen. Das wirft Fragen […]
Klue-Breach: Angreifer stehlen OAuth-Tokens und greifen Salesforce-Konten an
BERLIN / LONDON (IT BOLTWISE) – Bei Klue hat eine kompromittierte Integrations-Authentifizierung offenbar ausgereicht, um OAuth-Tokens zu erbeuten und damit Zugriff auf Kunden-Salesforce-Konten zu gewinnen. Mindestens fünf Security-Firmen berichten von gestohlenen Salesforce-Business-Accounts, und bisher sind acht kluebezogene Folgebreaches bestätigt. Klue will die Angreifer durch Token- und Integrations-Revocation aus dem System drängen und arbeitet hierfür mit […]
Microsoft 365: Angreifer nutzen eigene Infrastruktur für Phishing- und Ransomware-Taktiken
LONDON (IT BOLTWISE) – Angreifer missbrauchen Microsofts eigene Mail- und Kollaborationsinfrastruktur, um Teams-Phishing und gefälschte Sicherheitswarnungen zu verbreiten. Parallel zeigen mehrere CVEs, dass KI- und Exchange-Komponenten weiterhin als Einstiegspunkt dienen können. Für Unternehmen wird damit Identitäts- und Postfachschutz zur akuten Priorität. Wer Microsoft 365 vor allem als „sichere Standardumgebung“ betrachtet, bekommt gerade eine ernste Gegenposition […]
Zero-Click-Angriffe gegen Gmail, Google Drive und KI-Assistenten
SAN FRANCISCO / LONDON (IT BOLTWISE) – Mehrere Sicherheitsforscher warnen vor Angriffen, die ohne Klick auskommen: Eine präparierte E-Mail kann KI-Assistenten dazu bringen, in Gmail und Google Drive Dateien zu löschen. Parallel zeigen neue Schwachstellenketten in Microsoft 365 Copilot und in Entwickler-Tools, wie schnell KI-Funktionen zu Angriffsflächen werden. Zusätzlich geraten Chrome-Erweiterungen mit großen Nutzerzahlen unter […]
Ransomware-Startup-Modell: „The Gentlemen“ bietet 90%-Cut für Affiliates
LONDON (IT BOLTWISE) – Die Ransomware-Gruppe „The Gentlemen“ gewinnt rasant an Reichweite, weil sie Affiliates mit einem ungewöhnlich hohen 90-%-Anteil finanziell anreizt. Laut Branchenanalysen setzt das Kollektiv dabei auf das moderne Franchise-Prinzip mit klarer Rollenverteilung, Skalierungsfokus und Double-Extortion. Entscheidend für Unternehmen wird damit weniger die einzelne Schadsoftware, sondern die gesamte Angriffs- und Unterstützungs-Kette von der […]
Unbestätigtes Nintendo-Hacking: ShadowByt3$ fordert 2 Millionen Dollar
LONDON (IT BOLTWISE) – Unbestätigte Vorwürfe rund um einen möglichen Datendiebstahl erschüttern Nintendo: Eine Hackergruppe soll über eine Drittanbieter-Software rund 859 Megabyte Mitarbeiterdaten erbeutet haben und 2 Millionen US-Dollar Lösegeld bis zum 15. Juni 2026 verlangen. Für den Gaming-Konzern kommt die Nachricht in einer ohnehin schwierigen Marktphase, in der die Aktie zuletzt bereits unter Druck […]
FBI-Warnung: Hacker geben sich als IT aus und schleusen Remote-Zugriff ein
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – Das FBI warnt vor einem Betrug, bei dem Angreifer als IT-Support auftreten und Beschäftigte zu Remote-Zugriff verleiten. Scheitert der Versuch am Telefon, erscheinen Täter offenbar auch persönlich, etwa mit USB-Sticks und externen Datenträgern, um sensible Dateien zu kopieren und anschließend Erpressung vorzubereiten. Für Unternehmen bedeutet das: Das Risiko […]
 #Sophos
 #AmazonPrime
 #Bestseller

