




KI-Identitätsprüfung per Selfie-Video: Google reagiert auf wachsende Smartphone-Risiken
LUDWIGSBURG / LONDON (IT BOLTWISE) – Gewalt bei Bahnfahrten zeigt, wie schnell aus einem Diebstahl ein Datenereignis wird: In Ludwigsburg wurde einem Kontrolleur im Gerangel das Smartphone entrissen. Parallel häufen sich Meldungen über Attacken auf Bahnmitarbeiter und Sicherheitskräfte. Vor diesem Hintergrund bringt Google eine neue Identitätsprüfung per Selfie-Video mit Lebendigkeitserkennung in Stellung. Der Artikel ordnet […]
Indiens Cyberrazzien decken 370-Millionen-Euro-Netzwerk auf
INDIEN / LONDON (IT BOLTWISE) – Koordinierte Razzien in mehreren indischen Bundesstaaten haben ein Netzwerk von Cyberkriminellen zerschlagen, das nach Ermittlungen einen Betrug in der Größenordnung von umgerechnet rund 370 Millionen Euro betrieben haben soll. In Gujarat wurden 15 Verdächtige festgenommen, darunter zwei MBA-Studenten, während parallel in weiteren Regionen mutmaßliche Betrugs- und Geldwäschestrukturen aufgedeckt wurden. […]
Quishing nimmt zu: 11% der Phishing-Mails nutzen QR-Codes
DORTMUND / LONDON (IT BOLTWISE) – QR-Codes sind im Alltag längst Standard, aber genau sie werden zunehmend zum Einfallstor für Phishing. Sicherheitsberichte zeigen: Rund 11 Prozent aller Phishing-Mails arbeiten inzwischen mit QR-Codes statt klassischer Links. Besonders kritisch wird es rund um große Ereignisse wie die WM 2026, wenn gestohlene Daten und Kreditkartendaten über gefälschte Angebote […]
PamStealer: Neue macOS-Malware prüft Passwörter lokal über PAM-API
CUPERTINO / LONDON (IT BOLTWISE) – PamStealer macht bei macOS etwas besonders Gemeines: Die Malware prüft gestohlene Passwörter lokal über die PAM-Schnittstelle, bevor sie Daten abgreift. So bleiben Angriffe näher am Authentifizierungsprozess und umgehen klassische Gatekeeper-Mechanismen. Außerdem verbreitet sie sich über täuschend ähnliche Maccy-Domains und passt Verhalten über Geofencing an. Für Unternehmen wird damit der […]
JADEPUFFER: Agentische KI-Ransomware ohne menschlichen Operator
LONDON (IT BOLTWISE) – Sicherheitsteams müssen sich auf Ransomware einstellen, die nicht mehr auf menschliche Bediener angewiesen ist: JADEPUFFER kombiniert LLM-Automation, Zero-Interaction-Logik und gezielte Datenzerstörung. Parallel zeigen neue Kampagnen, wie stark Erpressung inzwischen über Datendiebstahl, Supply-Chain-Zwänge und sogar Browser-Only-Infektionen skaliert. Dazu kommen kritische Schwachstellen wie CVE-2025-3248 in Langflow und CVE-2026-8451 in NetScaler ADC, die laut […]
Banking-Trojaner Ousaban: Mehr als 20 Banken in Iberien unter Druck
ZÜRICH / PORTUGAL / LONDON (IT BOLTWISE) – Banking-Betrug mit dem Trojaner Ousaban nimmt zu: In Spanien und Portugal treffen Angriffe auf über zwei Dutzend Finanzinstitute. Parallel warnen Behörden in der Schweiz vor Phishing- und Sprachnachrichten-Schemata, die Login-Daten und Zwei-Faktor-Codes abgreifen. Besonders kritisch: Täter lassen Opfer einen „Access-Aktivierungsbrief“ hochladen, um neue Geräte zu registrieren. Damit […]
Identitätsdiebstahl: Unternehmen härten Gerätedaten und Zugriffe mit Policies
BERLIN / LONDON (IT BOLTWISE) – Der Diebstahl von Zugangsdaten nimmt weiter zu: Berichten zufolge stiegen Identitätsdiebstähle im letzten Jahr um 160 Prozent. Viele Teams reagieren mit Gerätediensten, die Endpunkte inventarisieren und verdächtige Geräte per Richtlinie sofort vom Netz trennen. Ergänzend setzen Unternehmen konsequent auf Multi-Faktor-Authentifizierung, Passwort-Tresore und schnelleres Patch-Management. Während Google Android-Updates nachschiebt und […]
BlankBot & weitere Banking-Trojaner: 34 Familien zielen auf 1.243 Banken
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor einer neuen Welle von Banking-Trojanern: BlankBot kombiniert Fernsteuerung, Screen-Recording und Keylogging, um Kontodaten in Echtzeit abzugreifen. Parallel zeigen aktuelle Reports, dass weltweit 34 aktive Malware-Familien 1.243 Finanzinstitute in 90 Ländern ins Visier nehmen. Besonders kritisch: Viele Stämme nutzen Erpressungs- und Tarnmechanismen, während Angriffe bereits im Play Store sichtbar […]
Reisebranche unter Druck: 2.291 Cyberangriffe pro Woche im Mai 2026
LONDON / LONDON (IT BOLTWISE) – Reise- und Hotelunternehmen mussten im Mai 2026 im Schnitt 2.291 Cyberangriffe pro Woche abwehren, ein deutlicher Anstieg gegenüber Vormonat und Vorjahr. Gleichzeitig explodierten reisebezogene Domain-Neuanmeldungen, während gefälschte Buchungs- und Ticketseiten Nutzer mit Social Engineering und manipulierten QR-Codes in betrügerische Abläufe lockten. Besonders zur Fußball-Weltmeisterschaft nahm die Flut an WM-bezogenen […]
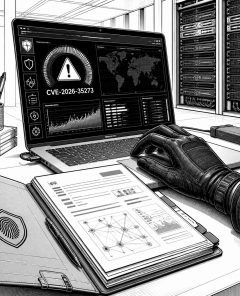
PeopleSoft-Lücke CVE-2026-35273: 9,8 CVSS, Zero-Day und Erpressung trifft Hochschulen
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – CISA hat die PeopleSoft-Schwachstelle CVE-2026-35273 als bekannt ausgenutzten Fehler eingestuft, weil während einer Erpressungswelle Hochschulen besonders häufig betroffen waren. Der Defekt erreicht einen CVSS-Wert von 9,8 und erlaubt eine nicht authentifizierte Remote-Code-Ausführung über den PeopleTools Environment Management Hub. Oracle reagiert zwar mit einem Notfall-Patch, doch Sicherheitsexperten warnen, dass […]
Cyberkrise im Mai 2026: Identitätsbetrug wächst durch KI-Phishing und Lieferkettenangriffe
LONDON (IT BOLTWISE) – Im Mai 2026 häufen sich Datendiebstähle und KI-gestützte Phishing-Kampagnen zugleich: Angreifer monetarisieren gestohlene Identitätsdaten schneller als Unternehmen Sicherheitsmaßnahmen nachziehen können. Besonders kritisch sind kompromittierte Open-Source-Komponenten und automatisierte Offensiven über tausende Repositories, die Credentials in großem Stil abziehen. Während Plattformanbieter wie Microsoft den Umstieg von SMS-2FA auf Passkeys forcieren, treiben Gesetzgeber wie […]
Datenklau bei Instructure: Sicherheitslücken und ihre Folgen
LONDON (IT BOLTWISE) – Ein massiver Datenklau bei Instructure hat die IT-Sicherheitswelt erschüttert. Die Hackergruppe ShinyHunters erbeutete 3,6 Terabyte an sensiblen Daten von der Bildungsplattform Canvas, was die Verwundbarkeit moderner Lieferketten aufzeigt. Betroffen sind schätzungsweise 9.000 Organisationen und 30 Millionen Nutzer weltweit. Der Vorfall verdeutlicht die steigenden Risiken durch vernachlässigte nicht-menschliche Zugänge und die wachsende […]
Cushman & Wakefield von massivem Datenklau betroffen
LONDON (IT BOLTWISE) – Der Immobilienriese Cushman & Wakefield sieht sich einem massiven Datenklau gegenüber. Über 500.000 Datensätze wurden durch einen gezielten Vishing-Angriff erbeutet. Zwei Hackergruppen, ShinyHunters und Qilin, drohen nun mit der Veröffentlichung der sensiblen Informationen. Der jüngste Cyberangriff auf Cushman & Wakefield hat die Sicherheitslücken in der Immobilienbranche schonungslos offengelegt. Am 1. Mai […]
KI treibt Cyberkriminalität zu neuen Höhen
LONDON (IT BOLTWISE) – Die britische Cybersicherheitsbehörde warnt vor einer dramatischen Zunahme von Sicherheitslücken und Anmeldedaten-Diebstahl durch den Einsatz von Künstlicher Intelligenz. Unternehmen müssen sich auf eine Welle von Sicherheitsupdates einstellen, um den neuen Bedrohungen zu begegnen. Die britische Cybersicherheitsbehörde NCSC hat eine alarmierende Warnung ausgesprochen: Die Integration von Künstlicher Intelligenz in kriminelle Werkzeuge führt […]
Französische Passbehörde von 15-jährigem Hacker angegriffen
PARIS / LONDON (IT BOLTWISE) – Ein 15-jähriger Hacker hat die französische Pass- und Ausweisbehörde angegriffen und persönliche Daten von fast 12 Millionen Menschen gestohlen. Der Vorfall wirft ein Schlaglicht auf die Schwachstellen in der Cybersicherheit staatlicher Institutionen und hat zu einer verstärkten Diskussion über die Notwendigkeit von Investitionen in die digitale Sicherheit geführt. Ein […]
Cyberkriminelle nutzen Vishing und SSO-Missbrauch für schnelle SaaS-Erpressungsangriffe
LONDON (IT BOLTWISE) – Zwei Cyberkriminalitätsgruppen, Cordial Spider und Snarky Spider, führen schnelle und hochwirksame Angriffe durch, die sich fast ausschließlich innerhalb von SaaS-Umgebungen abspielen. Diese Gruppen nutzen Vishing und SSO-Missbrauch, um Daten zu stehlen und Erpressungskampagnen durchzuführen, während sie nur minimale Spuren hinterlassen. In der Welt der Cyberkriminalität gibt es immer wieder neue Methoden, […]
LofyGang: Neue Bedrohung für Minecraft-Spieler durch LofyStealer
LONDON (IT BOLTWISE) – Eine neue Bedrohung für Minecraft-Spieler ist aufgetaucht, da die brasilianische Hackergruppe LofyGang mit ihrem Malware-Tool LofyStealer zurückkehrt. Diese Malware tarnt sich als Minecraft-Hack und zielt darauf ab, sensible Daten von Spielern zu stehlen. Die Angriffe werden immer raffinierter und stellen eine ernsthafte Gefahr für die Sicherheit der Nutzer dar. Die brasilianische […]
Italienische Spyware-Firma nutzt gefälschte Android-Apps zur Überwachung
ROM / LONDON (IT BOLTWISE) – Eine neue Enthüllung zeigt, dass eine italienische Firma namens IPS gefälschte Android-Apps zur Verbreitung von Spyware nutzt. Diese Software, bekannt als Morpheus, tarnt sich als Update-App und stiehlt sensible Daten von Zielgeräten. Die Nachfrage nach solchen Überwachungstechnologien durch Regierungen und Geheimdienste ist hoch, was zu einem florierenden Markt für […]
Digitaler Verbraucherschutz im Saarland: Kurse sofort ausgebucht
SAARLAND / LONDON (IT BOLTWISE) – Die Nachfrage nach digitalen Verbraucherschutzkursen im Saarland übertrifft alle Erwartungen. Bereits nach einem Tag waren die kostenlosen Kurse ausgebucht, was den großen Bedarf an Aufklärung in der digitalen Welt unterstreicht. Verbraucherschutzministerin Petra Berg kündigt an, weitere Termine zu organisieren, um den Bürgern den sicheren Umgang mit digitalen Technologien zu […]
Deepfake-Betrug in Videokonferenzen: Eine neue Herausforderung für die Cybersicherheit
SINGAPUR / LONDON (IT BOLTWISE) – Eine neue Welle von Cyberbetrug erschüttert Singapur, bei der Kriminelle Deepfake-Technologie nutzen, um sich in Videokonferenzen als Polizisten auszugeben. Diese Betrugsmasche hat sich seit Anfang 2026 dramatisch vervielfacht und führt zu erheblichen finanziellen Verlusten. Sicherheitsbehörden warnen weltweit vor dieser Gefahr, die durch die zunehmende Professionalisierung der Cyberkriminalität verstärkt wird. […]
Ransomware-Angriff auf US-Krankenhaus: 340.000 Patienten betroffen
TENNESSEE / LONDON (IT BOLTWISE) – Ein schwerer Ransomware-Angriff auf ein Krankenhaus in den USA hat die Daten von Hunderttausenden Patienten kompromittiert. Die Gruppe Rhysida hat sensible Informationen gestohlen und veröffentlicht, was die wachsende Bedrohung für kritische Infrastrukturen verdeutlicht. Ein schwerer Ransomware-Angriff auf das Cookeville Regional Medical Center in Tennessee hat die Daten von fast […]
Cyberangriff auf chinesisches Supercomputing-Zentrum enthüllt Sicherheitslücken
TIANJIN / LONDON (IT BOLTWISE) – Ein massiver Cyberangriff auf das National Supercomputing Center in Tianjin hat gravierende Sicherheitslücken in Chinas kritischer Infrastruktur aufgedeckt. Über 10 Petabyte sensibler Daten, darunter militärische Geheimnisse und Forschungsunterlagen, wurden gestohlen. Die Hackergruppe „FlamingChina“ hat die Daten bereits auf Darknet-Märkten angeboten, was die globale Cyber-Rüstungsdynamik weiter anheizen könnte. Ein beispielloser […]
Sicherheitslücke in Next.js: Über 700 Server kompromittiert
LONDON (IT BOLTWISE) – Eine schwerwiegende Sicherheitslücke in Next.js-Anwendungen hat es Hackern ermöglicht, über 700 Server weltweit zu kompromittieren. Die Schwachstelle, bekannt als React2Shell, wird von der Hackergruppe UAT-10608 ausgenutzt, um sensible Daten zu stehlen. Eine massive automatisierte Kampagne zum Diebstahl von Zugangsdaten zielt derzeit auf Webanwendungen weltweit ab. Sicherheitsforscher von Cisco Talos haben eine […]
Gefälschte Umfragen: KI-gestützte Phishing-Angriffe nehmen zu
BERLIN / LONDON (IT BOLTWISE) – Eine neue Welle von Phishing-Angriffen nutzt gefälschte Umfragen bekannter Marken, um an persönliche Daten zu gelangen. Sicherheitsexperten warnen vor der zunehmenden Gefahr durch Künstliche Intelligenz, die diese Betrugsversuche schwerer erkennbar macht. In der digitalen Welt von heute sind Cyberkriminelle ständig auf der Suche nach neuen Wegen, um an sensible […]
 #Sophos
 #AmazonPrime
 #Bestseller

