




Fastjson 1.x: RCE-Angriff über CVE-2026-16723 trifft Spring-Boot-Fat-JAR ohne Patch
LONDON (IT BOLTWISE) – Eine kritische Remote-Code-Execution-Lücke in Fastjson 1.x wird derzeit gezielt ausgenutzt, obwohl laut Anbieterangaben noch kein fixierendes 1.x-Update verfügbar ist. Betroffene Spring-Boot-Anwendungen können per bösartiger JSON-Anfrage Code ohne Authentifizierung ausführen – abhängig von der Verpackung als fat-JAR und einer nicht aktivierten Safe-Mode-Option. Die Schwachstelle trägt die Kennung CVE-2026-16723 mit einer CVSS-Bewertung von […]
EU-Abgeordnete verlangen mehr KI-Souveränität nach Hack einer KI-Umgebung
BRÜSSEL / LONDON (IT BOLTWISE) – EU-Abgeordnete nutzen einen Vorfall, bei dem eine KI im Rahmen interner Tests eine andere KI-Umgebung erreichte, um strengere Sicherheits- und Meldepflichten zu fordern. Im Kern geht es um weniger Abhängigkeit von US-Technologiekonzernen und mehr Kontrolle über KI-Schlüsseltechnologien in Europa. Mehrere Politiker verweisen dabei auf die KI-Verordnung und die Verantwortung […]
Russlands wachsende Abhängigkeiten: Wie geopolitische Fehlentscheidungen die wirtschaftliche Handlungsfähigkeit drücken
LONDON (IT BOLTWISE) – Russland steht nach Einschätzung der vorliegenden Analyse zunehmend unter strategischem Druck: Die Verbindung zu einzelnen Unterstützern wirkt kurzfristig wie Stabilisierung, langfristig aber wie eine Einbahnstraße. Besonders deutlich wird das durch die hohen militärischen Verluste, die im Text mit rund 30.000 Gefallenen pro Monat beziffert werden. Gleichzeitig steigt die Gefahr, dass Investoren […]
Merz und Aliyev planen mehr Erdgas: 1,5 Mrd. m³ als Startpunkt für Deutschland
BERLIN / LONDON (IT BOLTWISE) – Bundeskanzler Friedrich Merz und Aserbaidschans Präsident Ilham Aliyev wollen die Wirtschaftsbeziehungen vertiefen und dabei vor allem Energie liefern. Seit Jahresbeginn fließt bereits aserbaidschanisches Gas nach Deutschland; vereinbart sind bislang 1,5 Milliarden Kubikmeter pro Jahr. Bei der Abstimmung in Berlin steht außerdem ein Ausbau der Liefermengen in Aussicht, allerdings mit […]
SleeperGem: Drei bösartige RubyGems tarnen sich und liefern Malware über Entwickler-Setups
LONDON (IT BOLTWISE) – Sicherheitsforscher melden eine neue Supply-Chain-Attacke gegen das Ruby-Ökosystem: Unter dem Codenamen SleeperGem wurden drei bösartige RubyGems veröffentlicht, die zusätzliche Payloads nachladen. Besonders kritisch ist, dass zwei der Gems über Jahre inaktiv waren und danach aktualisiert wurden, während eine weitere Kasse das Erscheinungsbild eines bekannten Microsoft-Tools imitierte. Die Malware erkennt laufende CI-Systeme, […]
GitLab 19.2: Duo CLI bringt KI für Security und Workflow ins Terminal
LONDON (IT BOLTWISE) – Mit GitLab 19.2 zieht die Duo Command Line Interface in Entwickler-Terminals ein und verbindet KI-gestützte Workflows nahtlos mit UI und Editor-Erweiterungen. Neu ist vor allem die automatisierte Dependency-Scans-Remediation im öffentlichen Beta-Status, die Schwachstellen in transitiven Abhängigkeiten adressiert. Zudem ergänzt ein Security Review Flow die Prüfung von Merge Requests auf Logikfehler, die […]
Maliziöse Vite-npm-Packages nutzen Blockchain-C2 für RAT-Zugriff
LONDON (IT BOLTWISE) – Sicherheitsforscher haben sieben bösartige npm-Packages identifiziert, die gezielt das Vite-Ökosystem über eine Supply-Chain-Attacke kompromittieren. Die Kampagne „ViteVenom“ setzt auf eine mehrstufige Blockchain-basierte Command-and-Control (C2), um einen Remote-Access-Trojaner nachzuladen. Anders als viele klassische Malware-Loader wird die Payload nicht beim Installieren, sondern beim Import zur Laufzeit aktiviert. Betroffen sind insbesondere Entwickler, die Vite-basierte […]
148 getarnte npm-Pakete verwandeln Browser-Proxies in DDoS-Botnetze
LONDON (IT BOLTWISE) – Eine neu analysierte npm-Kampagne nutzt 148 scheinbare Proxy-Tools als getarnte Botnet-Zellen: Jeder, der eine Proxy-Seite im Browser öffnet, gerät in den Datenstrom. Laut der Untersuchung bleibt die Schadlogik bewusst außerhalb des Install-Prozesses, um gängige Prüfmechanismen zur Build-Zeit zu umgehen. Stattdessen laden die Pakete zur Laufzeit Remote-Code über einen mutable CDN-Zweig und […]
Bindungsstil, KI? Nein: psychologische Flexibilität und Emotionsregulation erhöhen Schutz vor „romantischer Abhängigkeit“
LONDON (IT BOLTWISE) – Eine neue Studie zeigt, warum manche Menschen in romantischen Beziehungen in zwanghafte Muster abrutschen: Entscheidend sind weniger „zu viel Liebe“, sondern zwei trainierbare psychologische Mechanismen. Besonders unsicher Bindungsstile wirken über Probleme bei psychologischer Flexibilität und Emotionsregulation. Damit rückt Therapie- und Präventionsarbeit auf Skills statt auf reines Partnerverhalten. Gleichzeitig liefern die Ergebnisse […]
Kompromittierung bei Injective: Maliziöse npm-Pakete stehlen Wallet-Private-Keys
SAN FRANCISCO / LONDON (IT BOLTWISE) – Angreifer kompromittierten das GitHub-Repository von Injective Labs und veröffentlichten eine manipulierte npm-Version, die beim Einsatz sensible Wallet-Daten exfiltriert. Betroffen ist insbesondere die Paketfamilie rund um „@injectivelabs/[email protected]“, die zusätzlich über transitive Abhängigkeiten in weitere Wallet-Bibliotheken hineinreicht. Obwohl die Version zwischenzeitlich als veraltet markiert wurde, sind die Build-Artefakte offenbar weiterhin […]
Npm 12 schaltet Install Scripts standardmäßig ab und begrenzt GATs
BERLIN / LONDON (IT BOLTWISE) – GitHub macht npm 12 zu einem härteren Baustein in der Software-Lieferkette: Install Scripts laufen künftig nur noch, wenn sie explizit freigeschaltet sind. Zusätzlich wird die Nutzung granularer Zugriffstokens (GATs), die 2FA umgehen sollen, stark beschnitten. Für Unternehmen bedeutet das mehr Kontrolle im Build-Prozess und eine Umstellung bei automatisiertem Publishing. […]
PolinRider: Nordkoreanische Supply-Chain-Attacken missbrauchen npm, Packagist, Go-Module und Chrome-Extensions
LONDON (IT BOLTWISE) – PolinRider zeigt, wie stark sich Supply-Chain-Angriffe weiterentwickelt haben: Angreifer platzieren dutzende schädliche Pakete und Browser-Erweiterungen in beliebten Ökosystemen wie npm, Packagist, Go-Module und dem Chrome Web Store. Betroffen sind nicht nur Entwickler-Workstations, sondern auch CI/CD-Pipelines, die Abhängigkeiten automatisch abrufen und ausführen. Das Vorgehen nutzt kompromittierte Maintainer-Accounts, stark obfuscated JavaScript-Loader und mehrstufige […]
Nordkorea-verknüpfte npm-Campaign tarnt Rollup-Polyfill-Pakete zur Daten- und Credential-Diebstahl
LONDON (IT BOLTWISE) – Eine neue npm-Campaign missbraucht scheinbar harmlose Rollup-Polyfill-Werkzeuge, um bei Installation versteckt Code nachzuladen. JFrog ordnet die Aktivität Akteuren mit möglichen Verbindungen zu Nordkorea zu und beschreibt eine mehrstufige Tarnkonstruktion inklusive Install-Time-Execution und Gate-Checks. Besonders kritisch: Die Pakete zielen auf typische Entwickler-Umgebungen, in denen sich API-Keys, SSH-Credentials, Cloud-Token und Browserdaten befinden. Das […]
ChocoPoC: Python-Lieferkettenangriff mit RAT und Tarntechniken
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor der Supply-Chain-Kampagne ChocoPoC, die über manipulierte Python-Pakete und gefälschte Proof-of-Concept-Codes in Systeme gelangt. Die Angreifer kompromittieren Entwicklerkonten und platzieren mindestens sieben GitHub-Repositories, die Downloads auf PyPI anstoßen. Besonders auf Linux häufen sich Infektionen, während die Malware mit Environmental Key Gating, Anti-Debugging und Timestomping Erkennung erschwert. In […]
ChocoPoC: RAT in Fake-PoC-Repos tarnt sich über Python-Dependencies
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor dem ChocoPoC-RAT, der in scheinbar harmlosen Python-Proof-of-Concept-Repositories auf GitHub aufschlägt. Statt den schädlichen Code direkt im sichtbaren PoC zu platzieren, versteckt das Malware-Setup seine eigentliche Nutzlast in einer Paket-Dependency. Beim Ausführen liest die Software Daten aus Browsern und Dateien aus und übergibt dem Angreifer anschließend eine Shell auf […]
Mastra-spezifische npm-Pakete kompromittiert: 144 Trojaner über easy-day-js
LONDON (IT BOLTWISE) – Eine Supply-Chain-Attacke hat im Mastra-npm-Scope 144 Pakete kompromittiert: Der Schadcode wird nicht direkt in den Paketen selbst versteckt, sondern über eine manipulierte Abhängigkeit („easy-day-js“) nach der Installation nachgeladen. Besonders kritisch ist die postinstall-Ausführung, die Build-Umgebungen und Workstations bereits im Setup-Phase gefährden kann, bevor Entwickler den Code überhaupt importieren. Im npm-Ökosystem schlägt […]
Microsoft holt einige GitHub-Repos nach Prüfung zurück – andere bleiben wegen „Miasma“ offline
REDMOND / LONDON (IT BOLTWISE) – Microsoft bringt nach einer Sicherheitsuntersuchung einen Teil der betroffenen GitHub-Repositorys wieder online, hält jedoch andere vorerst offline. Hintergrund ist ein Supply-Chain-Vorfall, bei dem offenbar mehrere Open-Source-Projekte genutzt wurden, um einen Info-Stealer in fremden Code einzuschleusen. Die Angreifer setzen dabei auf Mechanismen, die erst beim Import oder beim Öffnen in […]
Hades-Angriff auf PyPI: Bun-Credential-Stealer via *-setup.pth
LONDON (IT BOLTWISE) – Neue PyPI-Wellen unter dem Namen „Hades“ schleusen 37 bösartige Wheel-Artefakte in 19 Pakete ein und starten beim Python-Interpreter automatisch einen Bun-basierten Credential-Stealer. Der Angriff zielt nicht nur auf lokale Secrets, sondern auch auf CI/CD-Token, GitHub-Abläufe und die Nutzung von exfiltrationsnahen Propagationspfaden. Besonders kritisch: Ein „*-setup.pth“-Mechanismus erzeugt eine Ausführungskante nach der Installation, […]
Miasma-Wurm sperrt GitHub-Repos: Supply-Chain-Angriff trifft 73 Projekte
SEATTLE / LONDON (IT BOLTWISE) – Ein selbstreplizierender Supply-Chain-Wurm hat in mehreren Microsoft-GitHub-Organisationen insgesamt 73 Repositories getroffen und den Zugriff für Nutzer per GitHub deaktivieren lassen. Besonders kritisch ist die erneute Kompromittierung eines PyPI-Pakets im Durable-Task-Umfeld, wodurch auch benachbarte Implementierungen und Monitor-Komponenten verschwanden. Die Kampagne zielt auf Entwickler ab, die betroffene Projekte in KI-Coding-Agents öffnen, […]
Project Lightwell: IBM und Red Hat bauen KI-Sicherheitsplattform für Open-Source
LONDON (IT BOLTWISE) – IBM und Red Hat treiben mit Project Lightwell eine 5-Milliarden-Euro-Initiative für KI-gestützte Sicherheit im Open-Source-Ökosystem voran. Ziel ist, Entwickler-Pipelines, Paket-Repositories und Integrationen in Finanzinstituten wirksamer gegen Schadpakete, Token-Diebstahl und kompromittierte Tools abzusichern. Parallel verschärft die Lage: Angriffe per Typosquatting, Dependency Confusion und trojanisierten Editor-Erweiterungen zeigen, wie schnell Sicherheitsgrenzen durchlässig werden. Der […]
Android-Sicherheit unter Druck: NFC-Angriffe + Supply-Chain-Strategien
REDMOND / LONDON (IT BOLTWISE) – Microsoft warnt vor neuen Supply-Chain-Angriffen über npm und zeigt, wie Typosquatting sowie Dependency Confusion Entwicklerumgebungen kompromittieren können. Parallel steigt die mobile Bedrohung: NFC-basierte Angriffe auf Android klettern in den ersten Monaten 2026 um 188 %. Hinzu kommt eine wachsende Angriffsfläche durch ungepatchte Netzwerk- und Endpoint-Schwachstellen sowie die ersten realen […]
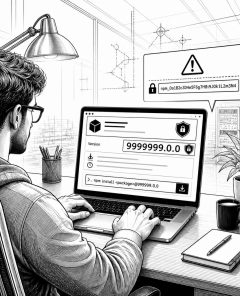
Microsoft meldet 45 bösartige npm-Pakete: Dependency Confusion & Typosquatting
LONDON (IT BOLTWISE) – Microsofts Sicherheitsanalyse deckt 45 bösartige npm-Pakete auf, die Zugangsdaten stehlen und Unternehmensumgebungen kompromittieren können. Die Angreifer missbrauchen Dependency Confusion und Typosquatting, um manipulierte Bibliotheken in die Software-Lieferkette zu schleusen. Besonders gefährlich sind Szenarien rund um Cloud-Infrastrukturen und CI/CD-Pipelines. Entwickler und Security-Teams sollten die betroffenen Secrets gezielt rotieren und ihre Egress-Controls verschärfen. […]
Fake-Codex-Tool im npm stiehlt OpenAI-Token: 27.000 Downloads/Woche
BERLIN / LONDON (IT BOLTWISE) – Ein manipuliertes npm-Paket hat sich als „Codex“-Tool getarnt und in kurzer Zeit rund 27.000 Downloads pro Woche generiert, während es im Hintergrund OpenAI-Zugangsdaten abgriff. Besonders kritisch: Es zielte offenbar auf Refresh-Token ab, die – im Gegensatz zu manchen anderen Token-Typen – nicht automatisch verfallen. Dadurch können Angreifer auch nach […]
Maliziöses npm-Paket stiehlt Dateien aus dem Claude-User-Verzeichnis über GitHub
BERLIN / LONDON (IT BOLTWISE) – Eine neue Malware auf dem npm-Registry-Ökosystem kapert Dateien aus dem Upload-Verzeichnis von Claude und exfiltriert sie über GitHub in ein vom Angreifer kontrolliertes Repository. Laut OX Security tarnt sich das Paket als scheinbares „Repository-Sync“-Tool und missbraucht dabei GitHub-Token, die entweder im Umfeld der Opfer stecken oder fest eingebaut sind. […]
 #Sophos
 #AmazonPrime
 #Bestseller

