




Chaos-Ransomware nutzt msaRAT: C2 läuft über Headless Chrome/Edge und WebRTC-Tunnel
LONDON (IT BOLTWISE) – Eine neue Beobachtung zur Chaos-Ransomware zeigt, dass das eigentliche Kommando-und-Kontroll-System nicht über typische Netzwerk-Endpoints läuft, sondern über den kompromittierten Browser des Opfers. Das Rust-basierte Implant msaRAT startet Chrome oder Edge im headless Modus und spricht darüber das Chrome DevTools Protocol an. Für den Datenkanal nutzt es WebRTC, wobei die Weiterleitung über […]
Glow startet aus dem Stealth: KI-natives Endpoint-Security-Startup mit 180 Mio. Dollar
PALO ALTO / LONDON (IT BOLTWISE) – Das Startup Glow ist aus dem Stealth aufgetaucht und will mit KI-nativen Endpoint-Sicherheitsfunktionen Angriffe auf Mitarbeitergeräte frühzeitig abwehren. Die Firma sammelte 180 Millionen US-Dollar im All-Equity-Startup und bewertet sich dabei auf 1,2 Milliarden US-Dollar. Im Fokus stehen Software, KI-Agenten und Developer-Tools, die sich auf Endpunkten bewegen, bevor sie […]
UniFi Dream Machine: kompaktes All-in-one-Gateway für VLANs, Firewall und UniFi OS
LONDON (IT BOLTWISE) – Die UniFi Dream Machine bringt Router, Switch und Security-Gateway in ein kompaktes Gehäuse und macht damit das UniFi-Ökosystem für kleinere Netze greifbar. Im Zentrum steht UniFi OS: Der Controller läuft direkt auf dem Gerät, wodurch ein separater Server entfällt. Wer VLANs, Gast-Netzwerke und Firewall-Regeln im Heimnetz oder Home Office sauber segmentieren […]
Deezer: KI-Musik macht über 50 % der täglichen Uploads aus – Plattform greift ein
LONDON (IT BOLTWISE) – Deezer meldet, dass KI-generierte Tracks inzwischen mehr als die Hälfte der Downloads ausmachen und täglich in großer Zahl hochgeladen werden. Besonders im Juni 2026 erreicht die Plattform mit durchschnittlich 90.000 KI-Uploads pro Tag einen Höhepunkt. Gleichzeitig kündigt der Anbieter zusätzliche Maßnahmen an, um nicht gestreamte KI-Inhalte und mutmaßlich betrügerische Streams zu […]
Offener Server enttarnt WebDAV-Phishing: KI-gestütztes Toolkit mit 59 Testfällen
LONDON (IT BOLTWISE) – In einer aktuellen Sicherheitsanalyse wurde ein offen zugänglicher Delivery-Server entdeckt, auf dem ein komplettes KI-gestütztes Phishing-Toolkit mitsamt Testnotizen lag. Rapid7 beschreibt, wie der Betreiber die Kampagne nicht nur ausrollte, sondern sie im selben Repository parallel weiterentwickelte – inklusive fehlgeschlagener Experimente und detaillierter Abdeckungslogik. Besonders brisant: Ein WebDAV-Working-Directory-Hijack startet signierte Windows-Binaries ohne […]
Warum KI die Suche nach außerirdischem Leben verwirren kann: Out-of-Distribution-Risiko
LONDON (IT BOLTWISE) – Neue Simulationen aus der Künstliche-Intelligenz-Forschung zeigen: KI kann wiederholt Nicht-Lebewesen als Leben einstufen, selbst wenn die Datenlandschaft dem Trainingsmuster ähnelt. Aus Sicht der Missionstechnik ist das besonders heikel, weil Biosignaturen häufig über indirekte Messungen wie Massenspektrometrie interpretiert werden. Die Studie bettet das Risiko in ein formales Konzept ein: Out-of-Distribution-Samples führen zu […]
Palo Alto Networks: Wie KI-gestützte Security die Wachstumswette antreibt
LONDON (IT BOLTWISE) – Palo Alto Networks setzt im Marktumfeld der Künstlichen Intelligenz zunehmend auf KI-gestützte Sicherheitsfunktionen und wird damit von Investoren positiv bewertet. Der Kursanstieg innerhalb kurzer Zeit deutet darauf hin, dass Käufer vor allem Effizienz bei der Bedrohungserkennung und schnellere Reaktionszeiten erwarten. Gleichzeitig steigt der Druck, mit den Fortschritten auf Angreifer-Seite Schritt zu […]
Cribl übernimmt CardinalOps: KI-Detection für Security Operations statt Legacy-SIEM
SAN FRANCISCO / LONDON (IT BOLTWISE) – Cribl übernimmt CardinalOps und erweitert seine KI-Plattform für Telemetrie um Agentic Detection Engineering. Damit sollen SOC-Teams ihre Detection-Abdeckung messbar verbessern, weniger Fehlalarme erzeugen und schneller zu verwertbaren Erkenntnissen kommen. Der Schritt zielt auf einen flexiblen Modernisierungsweg ab, der Legacy-SIEM-Architekturen ablösen kann, ohne gleich alles zentral zu migrieren. Gleichzeitig […]
US Air Force Academy: Kadetten erleben Military Working Dog-Training in Texas
TEXAS / LONDON (IT BOLTWISE) – Kadetten der U.S. Air Force Academy erhalten beim Cadet Summer Program Einblicke in das Training von Military Working Dogs. In der Chapman Training Annex am Joint Base San Antonio-Lackland beobachten sie live, wie Hundeführer und Tiere im Rahmen von Schutz- und Ermittlungsaufgaben zusammenarbeiten. Die Vorführung machte sichtbar, wie eng […]
Fehlkonfigurierter Server entlarvt drei Evilginx-M365-Phishingkampagnen
BUDAPEST / LONDON (IT BOLTWISE) – Ein falsch konfigurierter Webserver hat eine Live-Phishing-Operation offengelegt: Verzeichnislisten zeigten Konfigurationen, Token-Logs und sogar RMM-Komponenten. Aus diesem einen Serverfehler leitete die Analyse nicht nur eine, sondern drei Kampagnen ab – basierend auf angepassten Evilginx-Proxies. Besonders kritisch: Zwei Varianten umgehen Absicherung auf unterschiedliche Weise, während eine dritte den Microsoft OAuth […]
FireSat startet in den Orbit: Neue Satelliten für schnellere Wildfire-Warnungen
CALIFORNIA / LONDON (IT BOLTWISE) – Drei FireSat-Satelliten sind per Falcon-9 in den niedrigen Erdorbit gestartet und sollen Wildbrände künftig früher und detaillierter aus dem Weltraum erfassen. Das Ziel: Behörden die Lage schneller liefern, damit sie Ressourcen auf die wirklich gefährlichen Feuer fokussieren. Earth Fire Alliance setzt dabei auf eine Mission, die explizit auf Brandgrößen, […]
FireSat: Newsom startet Satelliten gegen Waldbrände – KI-Intelligenz aus dem All
SACRAMENTO / LONDON (IT BOLTWISE) – Governor Gavin Newsom startet mit FireSat ein neues Satellitensystem, das Waldbrände früher erkennen und Einsatzkräfte mit Echtzeitdaten versorgen soll. Drei Satelliten sollen innerhalb von Monaten operative Daten liefern, als erster Schritt zu einer geplanten 50+ Satelliten umfassenden Konstellation bis 2030. Parallel baut Kalifornien die gesamte Einsatzkette aus Kameras, Drohnen, […]
AI-SOC-Plattformen 2026 bewerten: So finden Sie echte Agenten statt Bolt-ons
BERLIN / LONDON (IT BOLTWISE) – Bei AI-SOC-Projekten entscheidet 2026 weniger das Marketing als die nachweisbare Automatisierung im Betrieb. Wer eine Plattform evaluiert, muss prüfen, ob Agenten wirklich kontextbasiert handeln oder nur Alerts im SIEM zusammenfassen. Entscheidend sind dabei messbare Ergebnisse wie False-Positive-Rate und Mean Time to Respond, aber auch die Frage, ob die Architektur […]
AI-SOC-Bewertung 2026: Diese 6 Fähigkeiten zeigen echte Agenten statt Bolt-on
LONDON (IT BOLTWISE) – Sicherheits-Teams bekommen 2026 viele Versprechen: „agentisch“, „KI-gestützt“ und „wie ein SOC, nur schneller“. Der Unterschied zeigt sich aber nicht im Marketing, sondern darin, ob ein System Kontext vor dem Alert aufbaut und Entscheidungen nachweisbar begründet. Wer in einem Proof of Concept nur Geschwindigkeit testet, läuft Gefahr, am Ende zusätzliche Analystenarbeit zu […]
Credential Stuffing erkennen: 19% bis 44% der Logins in Unternehmensdaten
LONDON (IT BOLTWISE) – Credential Stuffing bleibt für viele Unternehmen ein zähes Betriebsproblem: Anmeldeversuche mit echten Passwörtern, die automatisiert in großen Mengen getestet werden. Aus Auswertungen für 2025 geht hervor, dass Credential Stuffing je nach Unternehmensgröße im Mittel 19% bis 25% der täglichen Authentifizierungsversuche ausmacht und an einzelnen Tagen auf 44% springen kann. Der Artikel […]
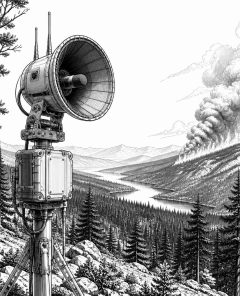
KI-Akustiksystem FireWave erkennt Waldbrände in unter zwei Minuten
LONDON (IT BOLTWISE) – FireWave setzt auf akustische KI-Erkennung: Sensoren lauschen auf Verbrennungsgeräusche und schlagen Alarm, bevor Rauch sichtbar wird. Das israelische Startup nennt Messzeiten von zwei bis drei Minuten – in einer Live-Demo sogar unter zwei Minuten. Damit will es das Zeitfenster verbessern, in dem Kamera- und Satellitensysteme Brände oft erst deutlich später bemerken. […]
Operation Endgame zerschlägt Amadey- und StealC-Malware-Ökosystem
LONDON (IT BOLTWISE) – Behörden und Sicherheitsunternehmen haben in einer koordinierten Aktion Amadey- und StealC-Infrastrukturen stillgelegt und damit die „Cybercrime-as-a-Service“-Kette an der frühen Stelle getroffen. Laut den beteiligten Ermittlern konnten 326 Server und 142 Domains abgebaut sowie Kryptowertwerte kriminellen Ursprungs im Wert von mehr als 47 Millionen US-Dollar gesperrt werden. Besonders relevant für Unternehmen: Bis […]
Device-Code-Phishing explodiert: KI-Kits und Token-Diebstahl treffen Microsoft 365
WASHINGTON / LONDON (IT BOLTWISE) – Device-Code-Phishing-Angriffe sind Anfang 2026 im Vergleich zum zweiten Halbjahr 2025 um 1.380 Prozent gestiegen. Hinter der Welle steht ein Phishing-as-a-Service-Angebot, das Microsoft-365-Token automatisiert. Gleichzeitig verschieben Angreifer ihre Kampagnen von E-Mail zu Teams und nutzen KI-generierte, schwer zu filternde Inhalte. Sicherheitsforscher reagieren mit In-Browser-Analyse und Rekonstruktion ganzer Angriffsketten. Device-Code-Phishing gewinnt […]
OXLOADER nutzt maliziöse Google Ads zur Auslieferung von CastleStealer
LONDON (IT BOLTWISE) – Sicherheitsforscher haben einen neuen Loader namens OXLOADER beschrieben, der über bösartige Google-Anzeigen die Infektion startet und so CastleStealer ausliefert. Besonders relevant ist die Kombination aus ausgefeilten Obfuscation-Techniken und zielgerichteten Geo-Exklusionen, die das Kampagnenprofil schärfen. Damit rückt vor allem die Frage in den Fokus, wie Unternehmen Werbe- und Suchkanal-Risiken in der Endpoint-Abwehr […]
Guardz gewinnt MDR-Award: Identitätszentrierte Security für MSPs
MIAMI / LONDON (IT BOLTWISE) – Guardz erhält den Best Managed Detection and Response (MDR)-Preis bei den 2026 Cybersecurity Stars Awards. Das Unternehmen positioniert sein agentisches Security-Operations-Setup als Ersatz für fragmentierte MSP-Sicherheitsstacks und setzt dabei auf eine identitätszentrierte Sicht über Benutzer, Endpunkte, E-Mail und Cloud. Ziel ist es, Bedrohungen früher im Angriffsverlauf zu erkennen und […]
Broadcom und Symantec Endpoint Security: Sicherheitsbetrieb auf Dauer gedacht
LONDON (IT BOLTWISE) – Broadcom positioniert Symantec Endpoint Security als dauerhaft tragfähigen Baustein für den Unternehmensschutz: mit zentraler Cloud-Steuerung, granularem Zugriffskonzept und forensisch verwertbarer Protokollierung. Statt punktueller Virenabwehr setzt die Lösung auf ein Endpoint Detection and Response-Framework, das verdächtige Aktivitäten laufend bewertet und im Betrieb eingrenzt. Für IT-Teams bedeutet das weniger Standortstillstand und mehr Transparenz […]
Starlink: Mehr als Internet – Rekonstruktion von Betrugsfällen und Früherkennung von Bränden
LONDON (IT BOLTWISE) – Starlink zeigt zunehmend, dass Satellitenkonnektivität mehr kann als nur Internetzugang. Während die geringe Latenz durch den Low-Earth-Orbit-Ansatz neue Einsatzfelder eröffnet, wird das System auch für Sicherheits- und Schutzanwendungen genutzt. Berichte aus der Branche deuten darauf hin, dass Starlink bei der Bekämpfung illegaler Aktivitäten unterstützen und gleichzeitig bei der Früherkennung von Bränden […]
Ungewöhnliche Netzwerkaktivitäten: Warum Unternehmen jetzt in Cybersicherheit investieren müssen
LONDON (IT BOLTWISE) – Ungewöhnliche Aktivitäten in Unternehmensnetzwerken sind oft das erste Anzeichen für anlaufende Angriffe. Der Beitrag zeigt, warum Unternehmen schon bei der Erkennung investieren müssen – nicht erst nach dem Schadensfall. Dabei rückt die Umsetzung moderner Sicherheitsarchitekturen in den Mittelpunkt, von KI-gestützter Erkennung bis zu klaren Incident-Response-Prozessen. Zugleich wird erläutert, wie regulatorische Anforderungen […]
Netzwerk-Notfälle erkennen: Cybersicherheit als Investitions- und Betriebsfaktor
LONDON (IT BOLTWISE) – Unerwartete Netzwerkaktivitäten sind längst kein Randphänomen mehr: Sie können auf aktive Angriffe oder auf Fehlkonfigurationen hindeuten. In einer Phase, in der NIS2, DORA und strengere interne Kontrollen greifen, steigt der Druck, Ausfälle zu vermeiden und Beweise für Sicherheitsmaßnahmen rechtssicher zu führen. Der Artikel zeigt, wie Unternehmen technische Telemetrie in belastbare Prozesse […]
 #Sophos
 #AmazonPrime
 #Bestseller

