




Gmail-Login per Gesichtsvideo: Neue KI-Sicherheitsrunde gegen Deepfakes
LONDON (IT BOLTWISE) – Google testet bei Gmail eine Anmeldung per Gesichtserkennung, die Nutzer über ein kurzes Video und geforderte Kopfbewegungen verifiziert. Die KI soll dabei synthetische Medien und Standbilder erkennen, die in betrügerischen Login-Versuchen eingesetzt werden. Parallel zeigen weitere KI-Entwicklungen, wie stark sich Kommunikation und Unternehmensprozesse in Richtung Automatisierung bewegen. Für IT- und Security-Verantwortliche […]
BKA zerschlägt Phishing-Dienst „Kratos“ – KI-Kürzel und 2FA-Umgehung im Fokus
INDONESIEN / LONDON (IT BOLTWISE) – Das Bundeskriminalamt hat gemeinsam mit US-Behörden und indonesischen Ermittlern einen großen europäischen Phishing-Dienst ausgehoben. Die Plattform „Kratos“ lieferte seit 2024 standardisierte Angriffswerkzeuge, darunter KI-generierte Inhalte und Taktiken zur Umgehung von Zwei-Faktor-Authentisierung. Insgesamt sollen rund 15.000 Phishing-Kampagnen pro Monat über das System gelaufen sein. Für Unternehmen bedeutet der Schlag vor […]
PhantomEnigma: Über 20 brasilianische.gov.br-Websites als Malware-Zugang
BRASILIEN / LONDON (IT BOLTWISE) – Eine aktive Kampagne namens PhantomEnigma missbraucht mehr als 20 brasilianische Regierungs-Websites und verlagert damit den Malware-Zugriff in eine vermeintlich vertrauenswürdige Infrastruktur. Angreifer kombinieren gefälschte polizeibezogene Dokumente mit authentisch wirkenden E-Mails, die SPF, DKIM und DMARC bestehen. Entscheidend ist die nächste Stufe: Von kompromittierten.gov.br Hosts oder Lookalike-Domains wird der Weg […]
Quishing-Betrug: Falsche QR-Codes stehlen Bankdaten an Parkautomaten
LONDON / LONDON (IT BOLTWISE) – Behörden warnen vor Quishing: Kriminelle kleben gefälschte QR-Aufkleber auf Parkautomaten und weitere öffentliche Geräte. Wer den Code scannt, landet nicht auf der offiziellen Zahlungsseite, sondern auf einer täuschend echten Betrugsoberfläche. Besonders in Großbritannien und Spanien steigen die gemeldeten Fälle stark an. Für Unternehmen wird der Angriff zusätzlich gefährlich, weil […]
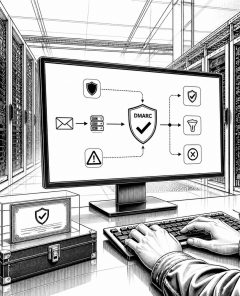
Red Sift und GMO GlobalSign bündeln DMARC- und BIMI-PKI für sichere E-Mail-Identitäten
LONDON (IT BOLTWISE) – Red Sift und GMO GlobalSign bringen DMARC-Enforcement und die PKI für BIMI in einem durchgängigen Paket zusammen. Damit soll die Hürde sinken, E-Mail-Identität und sichtbare Marken-Authentizität schneller und konsistenter umzusetzen. Der Artikel ordnet ein, warum E-Mail im Angriffspfad längst vom „Nebenbei-Protokoll“ zur kritischen Infrastruktur geworden ist. Gleichzeitig beleuchtet er, wie kontinuierliches […]
Microsoft 365: AiTM-Angriffe nehmen um 146% zu – was Unternehmen jetzt tun sollten
LONDON (IT BOLTWISE) – Microsoft 365 steht unter wachsendem Druck: Adversary-in-the-Middle-Angriffe (AiTM) sind laut aktuellen Meldungen um 146% gestiegen. Im selben Umfeld zeigen Vorfälle mit verschleierten Makros in Grafikdateien, dass klassische Scans und E-Mail-Authentifizierung allein nicht mehr genügen. Hinzu kommen Credential-Spray-Kampagnen mit teils hundertmillionenfachen Login-Versuchen, die MFA umgehen können. Der Artikel ordnet die Technik dahinter […]
KI-Tools machen E-Mail-Design schneller – doch Kompatibilität, Spam und Compliance bleiben Hürden
LONDON (IT BOLTWISE) – Flodesk senkt laut Launch vom 3. Juli 2026 die Design-Zeit für E-Mail-Vorlagen von rund zwei Stunden auf unter fünf Minuten. Gleichzeitig verschärfen sich die technischen und sicherheitsspezifischen Risiken: Outlook rendert HTML teils weiterhin über veraltete Word-Engines, während KI-gestützte Spam- und Klassifikationssysteme die Zustellung und damit Öffnungsraten spürbar beeinflussen. Branchenberichte zeichnen dabei […]
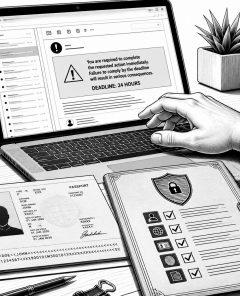
BKA-Phishing mit Reisepassforderung: So kontern Unternehmen und Privatanwender die Betrugswellen
DRESDEN / LONDON (IT BOLTWISE) – Kriminelle treiben derzeit eine Phishing-Welle im Stil des BKA voran und fordern Betroffene mit angeblichen Haftbefehlen sowie einer 72-Stunden-Frist zur Reisepass-E-Mail auf. Die Masche zielt auf Identitätsdiebstahl und wird durch Drohkulissen und medienbezogene Erpressungsbehauptungen verstärkt. Parallel melden Sicherheitsdienstleister weitere Betrugsvarianten, darunter gefälschte Interpol-Mails mit Schadsoftware und Phishing in Finanzdienstleistungen […]
FIFA 2026 Cyber-Risiko: Zahlen zeigen vorbereitete Phishing- und Betrugsinfrastruktur
ZÜRICH / LONDON (IT BOLTWISE) – Schon vor dem Anpfiff des FIFA World Cup 2026 war laut Check Point Research ein großer Teil der Betrugsinfrastruktur gegen das Turnier aufgebaut und teils bereits live. Der Bericht beschreibt unter anderem gravierende Lücken bei DMARC-Setups von FIFA-Partnern, einen massiven Anstieg gefälschter Wett-App-Veröffentlichungen und früh registrierte Hotel- sowie Reise-Domains. […]
BIMI-Logos als Phishing-Vektor: Warum Lookalike-Domains das Vertrauen untergraben
BERLIN / LONDON (IT BOLTWISE) – BIMI soll das Vertrauen in E-Mails erhöhen, indem Unternehmen ihr Logo im Posteingang anzeigen lassen. Doch Lookalike-Domains können genau diesen visuellen Vertrauensanker ausnutzen und Phishing-Angriffe einfacher machen. Der Beitrag erklärt, wie BIMI technisch an DMARC gekoppelt ist, warum Authentifizierung nicht Identität bedeutet und welche Schutzmechanismen weiterhin im Vordergrund stehen. […]
Gaslight-Malware unter macOS: Fake-KI-Meldungen brechen Security-Scans
LONDON (IT BOLTWISE) – Neue Fake-Systemmeldungen kombiniert mit Prompt-Injection: Die im Juni 2026 entdeckte Gaslight-Rust-Backdoor stört KI-gestützte Sicherheitsanalyse und bleibt dadurch länger unerkannt. Parallel eskaliert der Markt für gefälschte KI-Angriffe spürbar, während Zero-Click-Prompt-Injection-Schwachstellen in Business-Tools sichtbar werden. Entscheider müssen daher sowohl E-Mail-Schutz (inkl. DMARC) als auch KI-spezifische Abwehr in ihre Prozesse aufnehmen. Wer Künstliche Intelligenz […]
Microsoft warnt vor Hotel-Phishing mit Photo-ZIP und Node.js-TonRAT
LONDON (IT BOLTWISE) – Microsoft beobachtet seit April 2026 eine Photo-ZIP-Phishingkampagne, die Hotel- und Hospitality-Organisationen adressiert. Die Angreifer nutzen eine mehrstufige Versand- und Redirect-Kette über Calendly und Google, um SPF-, DKIM- und DMARC-Prüfungen zu bestehen. Dahinter startet ein LNK-Dokument PowerShell, lädt eine legitime Node.js-Runtime und betreibt einen Node-Implant namens TonRAT. Unklar bleibt bislang das Endziel […]
FBI warnt vor Quishing-Welle: +1.300% Phishing seit Jahresbeginn
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – Das FBI meldet einen massiven Sprung bei Quishing-Kampagnen: Seit Jahresbeginn soll das Device-Code-Phishing um über 1.300 Prozent gestiegen sein. Angreifer der als APT43 bekannten Gruppe kombinieren QR-Codes in Spear-Phishing-E-Mails mit gefälschten Login-Seiten für Microsoft 365 und Google. Ziel sind nicht nur Passwörter, sondern auch Tokens, um mehrstufige Authentifizierung […]
Outlook auf macOS: E-Mail-Threads verschwinden – und die Inbox wird härter
AUSTIN / LONDON (IT BOLTWISE) – Ein Bug in Outlook für macOS macht Threads beim Antworten und Weiterleiten unauffindbar. Gleichzeitig verschärft sich die E-Mail-Authentifizierung: DMARC, SPF und DKIM werden zum Gatekeeper für Zustellbarkeit. Firmen müssen ihre Absenderidentität und Governance neu ausbalancieren, während neue KI-Postfach-Workflows den Markt umkrempeln. Wer jetzt Domains, Zertifikate und Richtlinien nicht sauber […]
Google, WhatsApp und Swisscom verstärken Smartphone-Sicherheit gegen Betrug
ZÜRICH / LONDON (IT BOLTWISE) – Google, WhatsApp und Swisscom rollen neue Sicherheitsfunktionen aus, die Betrug über Spam, Account-Übernahmen und verdächtige Anrufe abwehren sollen. Google koppelt sein globales Spam-Update „June 2026“ an konkrete Missbrauchsklassen wie Domain-Ablauf und Reputation-Missbrauch. WhatsApp prüft bei unbekannten Nummern den Inhalt vor der ersten Anzeige, während Swisscom einen erweiterten Callfilter samt […]
KI-Phishing im Unternehmensalltag: 86% der Angriffe nutzen Künstliche Intelligenz
BERLIN / LONDON (IT BOLTWISE) – Experten warnen vor einer neuen Qualitätsstufe im Phishing: Laut Branchenangaben basieren 86 Prozent der Angriffe inzwischen auf Künstlicher Intelligenz. Während klassische Kampagnen oft auf Klicken im zweistelligen Bereich zielen, erreichen KI-Varianten deutlich höhere Erfolgsquoten. Behörden melden parallel eine Verschiebung hin zu stärker automatisierten Betrugsabläufen und fordern schnellere Sicherheitsmodernisierung. Gleichzeitig […]
Ghost-Sender und Exchange Online: So sichern IT-Admins den Mailflow ab
LONDON (IT BOLTWISE) – Ghost-Sender rückt eine riskante Fehlkonfiguration im Zusammenspiel von Exchange Online und vorgeschalteten Secure-Email-Gateways in den Fokus. Entscheidend ist, ob gefälschte Absender trotz externer Filter den Weg in den Microsoft-365-Tenant finden. Der Beitrag zeigt, wie IT-Admins den vorgesehenen Zustellpfad, Connector-Restriktionen und die Senderauthentifizierung systematisch prüfen. Zusätzlich ordnet er ein, warum der Markt […]
KI-Phishing: 54 Prozent Erfolgsquote zeigen, wie E-Mail-Scans ausgetrickst werden
LONDON (IT BOLTWISE) – Eine aktuelle Analyse zeigt eine alarmierende Erfolgsquote von KI-generierten Phishing-Mails: 54 Prozent der Empfänger klicken, während es bei klassischen Versuchen nur 12 Prozent sind. Angreifer nutzen dabei typische KI-Artefakte, versteckte Tokens und immer öfter KI-gestützte Copy-and-Paste-Ketten über Phishing-as-a-Service. Für Unternehmen bedeutet das: Filter allein reichen nicht mehr, denn Identitätsdiebstahl kann in […]
Red Sift integriert DMARC- und BIMI-Start mit GMO GlobalSign für sichere Markenanzeige im Postfach
LONDON / LONDON (IT BOLTWISE) – Red Sift und GMO GlobalSign koppeln künftig DMARC-Enforcement und BIMI-Aktivierung in einem durchgängigen Weg. Für GMO-GlobalSign-Kunden entfällt damit die bisherige Koordinationsarbeit zwischen Zertifikatskauf, DMARC-Tooling und Logo-Verifikation. Das Ziel: schneller zur durch DMARC abgesicherten, verifizierten Markenanzeige im Postfach, inklusive VMC oder CMC. Gleichzeitig adressiert die Lösung typische Lücken in der […]
EuGH kippt Werbe-Mail-Regeln: Bestandskunden ohne Einwilligung, aber mit harten Auflagen
MÜNCHEN / LONDON (IT BOLTWISE) – Der Europäische Gerichtshof präzisiert die „Bestandskunden“-Ausnahme für Werbe-E-Mails und verschiebt damit die Compliance-Praxis in vielen Marketingabteilungen. Unternehmen dürfen künftig unter strengen Bedingungen werbefinanzierte Gratisdienste an bestehende Kunden ohne zusätzliche Einwilligung adressieren. Parallel verschärft die US-FDA die Anforderungen an irreführende Pharma-Werbung per E-Mail und fordert eine kohärente Risikokommunikation. In Deutschland […]
Ghost-Sender in Exchange Online: Wie Fehlkonfigurationen SPF/DKIM/DMARC umgehen können
LONDON (IT BOLTWISE) – Sicherheitsanalysen zeigen eine Konfigurationssituation in Exchange Online, bei der Angreifer E-Mails unter Umständen direkt an den Tenant zustellen können – und damit Schutzketten wie SPF, DKIM, DMARC sowie Spamfilter umgehen. Besonders relevant ist das für Organisationen, die Exchange Online mit einem externen Gateway oder einer Drittanbieter-Sicherheitslösung betreiben. Die Folgen reichen von […]
E-Mail-Sicherheit: Warum DMARC-Checks immer häufiger zum Inbox-Kriterium werden
LONDON (IT BOLTWISE) – Google und Yahoo machen E-Mail-Authentifizierung seit 2024 für Massenversender verbindlich, Microsoft zieht nach. Eine Studie ordnet geschützte Domains mit deutlich höheren Inbox-Quoten ein, gleichzeitig zeigen neue Reports, dass viele bösartige Nachrichten DMARC-Prüfungen dennoch bestehen. Unternehmen müssen daher DMARC, SPF und DKIM technisch sauber implementieren und zusätzlich ihr gesamtes Mail-Ökosystem gegen moderne […]
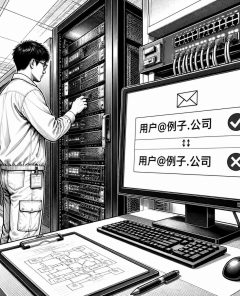
Universal Acceptance scheitert: Nur 29% der Mailserver für internationale Adressen
LONDON (IT BOLTWISE) – UNESCO und ICANN machen mit einem Strategiepapier zum Konzept „Universal Acceptance“ deutlich, wie schwierig das weltweite Zusammenspiel bei E-Mail-Adressen mit Sonderzeichen bleibt. Der Befund ist ernüchternd: Nur rund 29% der weltweit aktiven Mailserver unterstützen internationalisierte Adressen zuverlässig. Gleichzeitig treiben Unternehmen ihre Domain-Strategien nach vorn, um Markenvertrauen, Zustellbarkeit und Sicherheit besser zu […]
KI-gestütztes Phishing trifft Messenger: Signal, Teams & Co. unter Druck
LONDON (IT BOLTWISE) – Eine aktuelle Welle von Phishing- und Betrugsangriffen zeigt, wie KI-gestützte Workflows Sicherheitschecks umgehen können. Besonders Messenger und Kollaborationsplattformen wie Signal und Microsoft Teams geraten zunehmend ins Visier. Angreifer tarnen sich als Support, nutzen Cloaking gegen Scanner und steuern Opfer über betrügerische Sharing- oder Verlinkungswege. Für Unternehmen bedeutet das: Schutzkonzepte müssen stärker […]
 #Sophos
 #AmazonPrime
 #Bestseller

