




Trojanisierte NuGet-Fork: Wie ein „Newtonsoft.Json“-Typosquat Crash-Game-Ergebnisse manipuliert
LONDON (IT BOLTWISE) – Eine scheinbar harmlose NuGet-Paketvariante, getarnt als „Newtonsoft.Json“, missbraucht Entwickler-Setups, um gezielt ein einziges Online-Glücksspiel-Backend zu manipulieren. Statt breit nach Daten zu suchen, wartet der Trojaner auf eine sehr spezifische Initialisierung und füttert dann rigged Round Results in Richtung eines angreiferkontrollierten Servers. Die Forschenden sehen darin eine besonders wirkungsvolle Supply-Chain-Attacke, weil der […]
HollowGraph missbraucht Microsoft-365-Kalender als C2-Kanal bis 2050
LONDON (IT BOLTWISE) – Eine neue Spionage-Implant ist bekannt geworden: HollowGraph nutzt einen kompromittierten Microsoft-365-Kalender als verdeckten Befehlskanal und versteckt gestohlene Dateien als Anhänge in Ereignissen mit dem Datum 2050. Der Ansatz läuft über legitimen Microsoft-Graph-API-Traffic und tarnt sich damit gegen typische Netzwerkregeln, die an Angreifer-Ziele gekoppelt sind. Zusätzlich hält DNS-basierte Entra-ID-Login-Daten den Zugriff aufrecht […]
Iran-assoziierte Hacker nutzen „Cavern/Cav3rn“ Modular-C2 über.NET gegen israelische Ziele
LONDON (IT BOLTWISE) – Eine iranisch verknüpfte Angreifergruppe setzt ein neues modular aufgebautes Command-and-Control-Framework namens Cavern (Cav3rn) ein, um israelische Organisationen anzugreifen. Laut Analyse startet die Kette über SysAid-Updates und führt über DLL-Side-Loading zur Ausführung eines trojanisierten uxtheme.dll. Danach lädt ein Agent weitere Module nach Bedarf nach, nutzt mehrere.NET-Kompilationspfade und erschwert Reverse Engineering. Der Fall […]
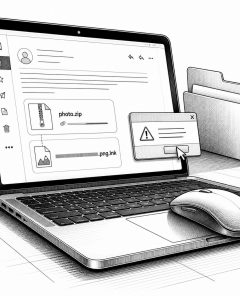
Phishing tarnt Malware als Foto-Archive: Doppelte Endungen, PowerShell und.NET-Wellen
EUROPA / LONDON (IT BOLTWISE) – Angreifer nutzen seit April 2026 Foto-Archive, um Malware in Unternehmensnetzwerke einzuschleusen. Im Zentrum stehen ZIP-Anhänge mit doppelten Endungen wie „png.lnk“, die beim Öffnen keine Bilder, sondern eine Sicherheitslücke auslösen. Die zweite Angriffswelle kombiniert.NET-Kompilierung mit Cloudflare-geschützten Domains und konkreten Kommando-und-Kontroll-Ports. Für Unternehmen bedeutet das: Abstumpfen der Nutzer ist kein Schutz […]
VEIL#DROP: Blogger-Chain liefert PureLogs Stealer mit filelosem LotL-Laden
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor der neuen Mehrstufen-Malware-Chain VEIL#DROP, die über scheinbar harmlose Blogger-Seiten einen .NET-Infostealer namens PureLogs ausliefert. Der Angriff nutzt Social Engineering, dateimasquerading, XOR-obfuskierte Payloads und filelose Ausführung, um klassische Signatur-Checks zu umgehen. Besonders kritisch: Der Loader rekonstruiert den nächsten Stage dynamisch und mutiert seinen Code zur Laufzeit. Unternehmen […]
STOCKSTAY-Hintertür: Russlands KI-gestützte Spionage gegen Europa (seit 2022)
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor der Hintertür STOCKSTAY, die seit Dezember 2022 aktiv ist und dauerhaften Zugriff auf kompromittierte Systeme ermöglicht. Die .NET-basierte Schadsoftware wird der Turla-Gruppe zugeschrieben und nutzt legitime Plattformen wie GitHub sowie Cloud-Dienste für Command-and-Control. Neben Ostmitteleuropa breitet sich das Vorgehen inzwischen auch in Westeuropa aus, unter anderem mit gezielten […]
TinyRCT-RAT: CL-STA-1062 kompromittiert zehn Organisationen in Südostasien
SÜDOSTASIEN / LONDON (IT BOLTWISE) – Eine neue Untersuchung beschreibt eine chinesischsprachige Hackergruppe, die mit dem .NET-basierten Remote-Access-Trojan TinyRCT mindestens zehn Organisationen in der Region kompromittiert hat. Die Angreifer nutzen AES-128-CBC-verschlüsselte Kommunikation, regelmäßige Verbindungs-Updates und eine Tarntechnik über AppDomainManager-Injection. Besonders kritisch: Die Ziele sind Regierungsbehörden und Energieunternehmen. Für IT-Security-Teams zählt jetzt vor allem die schnelle […]
TinyRCT: Neue Backdoor eines APT zielt auf kritische Infrastruktur in Südostasien
SÜDOSTASIEN / LONDON (IT BOLTWISE) – Ein chinesischsprachig operierender APT-Akteur setzt in laufenden Kampagnen auf eine neue, maßgeschneiderte Backdoor namens TinyRCT. Die Malware kann beliebige Befehle ausführen, Dateien auflisten und exfiltrieren, Screenshots erfassen und sich anschließend selbst löschen. Laut Analyse eines Security-Teams wurden dabei auch Web-Shells gegen Regierungsstellen und kritische Infrastrukturen genutzt, um erst zu […]
Turla nutzt STOCKSTAY: .NET-Backdoor mit WebSocket und IPC-Module in Europa
BERLIN / LONDON (IT BOLTWISE) – Turla setzt mit STOCKSTAY eine bisher unbekannte .NET-Backdoor gegen Regierungs- und Militärziele in der Ukraine ein. Google Threat Intelligence beschreibt eine modular aufgebaute Windows-Implantat-Architektur, die über einen sicheren WebSocket-Kanal mit dem Command-and-Control kommuniziert und interne Komponenten per WM_COPYDATA orchestriert. Auffällig ist zudem, dass die Malware zunächst als „Stock“-Tool getarnt […]
Turla setzt neuen .NET-Backdoor „STOCKSTAY“ in Ukraine-Spionage ein
LONDON (IT BOLTWISE) – Der russische Spionageakteur Turla nutzt offenbar eine bislang unbekannte .NET-Backdoor namens STOCKSTAY, die gegen Regierungs- und Militärorganisationen in der Ukraine sowie politiknahe Ziele eingesetzt wurde. Laut Künstlicher-Intelligenz-unabhängiger Analyse nutzt das Tool eine mehrteilige Architektur mit Windows Forms und einem WebSocket-basierten Command-and-Control-Kanal. Besonders auffällig: Der Schadcode ist darauf ausgelegt, sich als harmlose […]
PowerToys 0.100: .NET 10 und 15% kleinere Installation für Windows
LONDON (IT BOLTWISE) – Microsofts PowerToys erreicht Version 0.100 und rüstet die Suite für mehr Effizienz nach: Der Wechsel auf .NET 10 soll Startzeiten beschleunigen und die Systembelastung im Hintergrund senken. Gleichzeitig schrumpft die Installationsdatei um rund 15 Prozent, ohne dass der Funktionsumfang leidet. Besonders im Fokus steht der Text Extractor, der sich als zentrale […]
PowerToys 0.100: .NET 10, 28% kleinere Installation und neue Shortcut-Seitenleiste
REDMOND / LONDON (IT BOLTWISE) – Mit PowerToys 0.100 rückt Microsoft eine neue .NET-10-Basis in den Mittelpunkt: Die Installation schrumpft laut Release von 376 MB auf 272 MB, also um rund 28 Prozent. Gleichzeitig erhält das Shortcut-Handling eine deutlich dynamischere Seitenleiste, die sich an die aktuell aktive Anwendung anpasst. Dazu kommt ein Sicherheitsmechanismus, der vor […]
PowerToys 0.100.0: .NET-Installer kleiner, Shortcut-Leiste dynamischer und neue Performance-Modi
REDMOND / LONDON (IT BOLTWISE) – Microsoft bringt mit PowerToys 0.100.0 eine stark modernisierte Windows-11-Werkzeugsuite zum 20-jährigen Projektjubiläum. Der Installer schrumpft dank Umstellung auf .NET 10 um rund 28 Prozent, während neue Shortcut- und Command-Palette-Ansätze die Bedienung beschleunigen. Zusätzlich kündigt Microsoft Verbesserungen bei Update-Mechanismen und Performance-Modi an, die bis zu 70 Prozent schnellere UI-Reaktionen versprechen. […]
PowerToys 0.100.0: .NET-10-Update spart Speicher und verbessert Multi-Monitoring
LONDON (IT BOLTWISE) – Microsoft bringt mit PowerToys 0.100.0 ein Update auf die .NET-10-Plattform und reduziert dabei den Speicherbedarf um rund 15 Prozent. Besonders Nutzer mit mehreren Displays profitieren von schnelleren Startzeiten, erweiterten Navigationshilfen und einer Dock-Funktion pro Bildschirm. Zusätzlich öffnen sich die Command Palette und damit das Ökosystem für Drittanbieter-Erweiterungen, während Always On Top […]
OP-512: 75 Tage unentdeckt in IIS-Servern – was Unternehmen jetzt tun müssen
LONDON (IT BOLTWISE) – OP-512 bleibt Berichten zufolge ganze 75 Tage unentdeckt in kompromittierten Microsoft-IIS-Umgebungen und nutzt dabei eine kryptografisch geschützte Web-Shell. Besonders kritisch: Ziel waren veraltete Windows-Server-2016-Installationen mit nicht mehr unterstütztem .NET Framework 4.0. Sicherheitsforscher ordnen die Taktiken als Mischung aus Tarntechniken, speicherbasierten Abläufen und verschleierter Kommando-Kommunikation ein. Für Unternehmen heißt das vor allem: […]
OP-512 kompromittiert IIS-Server mit maßgeschneidertem Web-Shell-Framework
LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben den neuen Threat-Cluster OP-512, der gezielt Microsoft IIS-Server kompromittiert, um ein eigenes Web-Shell-Framework nachzuladen. Besonders auffällig ist, dass das Setup nicht nur Remotezugriff ermöglicht, sondern auch gezielt Spuren verwischt, indem Zeitstempel umdefiniert werden. ReliaQuest stuft den Ursprung der Kampagne mit moderater bis hoher Wahrscheinlichkeit als China-assoziiert ein. Für Unternehmen […]
DoubleClick-Malspam liefert DesckVB RAT: Angriffskette im Detail
LONDON (IT BOLTWISE) – In einer neuen Malspam-Kampagne missbrauchen Angreifer Googles DoubleClick-Domain, um eine Erkennungshürde zu umgehen und den .NET-basierten RAT DesckVB zu verteilen. Der Angriff nutzt dynamische Seiten-Inszenierung, um Empfängerinformationen automatisch einzubinden, bevor ein Loader weitere Payloads nachlädt. Besonders kritisch: Die Malware manipuliert Windows-Telemetrie auf API-Ebene, richtet Persistenz ein und führt Code in signierte […]
BSI warnt: Hochriskante Schwachstellen in Microsoft Developer Tools
LONDON (IT BOLTWISE) – Das BSI meldet ein Update zu einer Schwachstellenlage in Microsoft Developer Tools mit der Risikostufe 5 und einem CVSS-Base-Score von 8,8. Betroffen sind u. a. Visual Studio, Visual Studio Code und .NET-Komponenten auf mehreren Betriebssystemen. Laut Bewertung sind Remoteangriffe möglich, bei denen Angreifer Code ausführen, Privilegien erhöhen und Schutzmechanismen umgehen können. […]
Iranischer APT nutzt SEO-Poisoning für Fake-Installer von SQL Developer
LONDON (IT BOLTWISE) – Ein iranisches APT setzt erstmals sichtbar auf SEO-Poisoning, um Nutzer zu einem gefälschten SQL-Developer-Download zu führen. Hinter dem scheinbar legitimen Installer steckt eine neu entdeckte Hintertür namens MiniFast, die sich per AppDomain hijacking in den Kontext vertrauenswürdiger .NET-Prozesse einschleust. Betroffen waren im Verlauf mehrerer Wellen im Frühjahr 2026 offenbar besonders Personen […]
Iran-nexus APT Screening Serpens: Neue RAT-Wellen und .NET-Start-Hijacking
SANTA CLARA / LONDON (IT BOLTWISE) – Palo Alto Networks’ Unit 42 beschreibt eine Iran-nexus Kampagne, die US-, Israel- und UAE-Ziele über Monate hinweg angegriffen hat. Im Fokus stehen neue Varianten von Remote-Access-Trojanern, die als zwei Malware-Familien gebündelt wurden. Besonders brisant ist ein Technikwechsel: Angreifer sollen den Initialisierungsprozess von .NET-Anwendungen mittels AppDomainManager hijacking manipuliert haben. […]
Steganografie in Katzenfotos: Neue Malware-Kampagnen treffen Unternehmen
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor Steganografie-Kampagnen, die Schadsoftware in vermeintlich harmlosen Bildern verstecken. Mit Ladern wie „PawsRunner“ und Angriffen wie „Operation SilentCanvas“ gelangen Angreifer über Phishing-Anhänge in Unternehmensumgebungen. Besonders kritisch: Die Malware kann ressourcenreich Daten wie Tokens, Passwörter und Cookies auslesen und teils komplett „fileless“ im Arbeitsspeicher laufen lassen. Unternehmen stehen damit vor […]
PawsRunner-Loader nutzt Steganographie in PNGs für PureLogs-Infostealer
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor einer neuen Phishing-Welle, bei der Angreifer Steganographie in PNG-Bildern nutzen, um den .NET-Loader PawsRunner und anschließend den Infostealer PureLogs auszurollen. Auffällig ist die Kette aus ungewöhnlichem TXZ/XZ-Tar-Handling, verschlüsseltem JavaScript und einem Loader-Kommunikationsmuster, das den Abruf von Bildern wie normalen Web-Traffic tarnt. Für Unternehmen wird damit erneut […]
Turla: Kazuar wird aus Backdoor ein modulares P2P-Botnetz für dauerhaften Zugriff
LONDON (IT BOLTWISE) – Turla hat die eigene Backdoor Kazuar von einem eher „monolithischen“ Implantat zu einem modularen P2P-Botnetz weiterentwickelt. Damit zielt die Gruppe auf schwer erkennbare Persistenz in kompromittierten Umgebungen und eine flexible Aufgabenverteilung über mehrere Komponenten. Besonders relevant ist, dass Kernel-, Bridge- und Worker-Module klar entkoppelt sind und so sowohl Ausführungslogik als auch […]
Neue Maßstäbe für .NET-PDF-Bibliotheken: Aspose und IronPDF im Fokus
LONDON (IT BOLTWISE) – Der Markt für .NET-PDF-Bibliotheken erlebt einen grundlegenden Wandel. Anbieter wie Aspose und IronPDF setzen neue Maßstäbe in Sachen Cloud-Tauglichkeit, Sicherheit und Barrierefreiheit. Entwickler stehen vor strategischen Entscheidungen, da die Wahl der richtigen Bibliothek zunehmend an Bedeutung gewinnt. Der Markt für .NET-PDF-Bibliotheken befindet sich in einem tiefgreifenden Wandel, der durch den Fokus […]
 #Sophos
 #AmazonPrime
 #Bestseller

