




GeDIG: 445 Millionen Euro Verwaltungsentlastung – und mehr IT-Sicherheit in Arztpraxen
KÖLN / LONDON (IT BOLTWISE) – Das Gesundheitsdigitalisierungsgesetz (GeDIG) wird mit dem Versprechen von jährlich rund 445 Millionen Euro Verwaltungsentlastung auf den Weg gebracht. Gleichzeitig werden neue IT-Sicherheitsauflagen verbindlich, darunter Werkzeuge des BSI für die digitale Widerstandsfähigkeit von Arztpraxen. Der Ausbau der elektronischen Patientenakte (ePA) kommt dabei mit konkreten Zeitpunkten wie Volltextsuche ab 2027 und […]
GeDIG-Gesetz: Elektronische Arztüberweisungen ab 09/2029 Pflicht
BERLIN / LONDON (IT BOLTWISE) – Mit dem GeDIG-Gesetz macht die Bundesregierung elektronische Arztüberweisungen ab dem 1. September 2029 zur Pflicht. Parallel wird die elektronische Patientenakte (ePA) ausgebaut, inklusive digitaler Impfnachweise und automatischer Erinnerungen an Vorsorgeuntersuchungen. Die Gematik erhält dafür erweiterte Befugnisse, während auch die sekundäre Nutzung von Gesundheitsdaten für Forschung im Kontext des Europäischen […]
Kegel-Training als Therapiehebel: Beckenbodenbeschwerden früher erkennen
BERLIN / LONDON (IT BOLTWISE) – Berichten zufolge wird die Diagnose von Beckenbodenbeschwerden bei vielen Betroffenen zu spät gestellt, obwohl die Krankheitsbilder häufig sind und sich gegenseitig verstärken. Ein aktueller Arztreport verknüpft das Thema mit dem Bedarf an früherer Abklärung und gezielter Rehabilitation. Für die Praxis steht dabei ein konservativer Ansatz im Mittelpunkt: spezifisches Beckenbodentraining […]
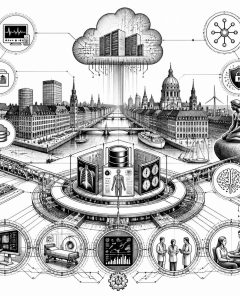
Black Book ehrt europäische Healthcare-IT: Datenbereit für KI bis 2027
KOPENHAGEN / LONDON (IT BOLTWISE) – Black Book Research zeichnet in Verbindung mit der HIMSS26 Europe 26 Anbieter in Europa aus und setzt dabei auf messbare Kundenleistung rund um datenfähige EHRs, Interoperabilität, Cloud-Bereitschaft und Cybersicherheit. Im Zentrum steht die Frage, welche Plattformen klinische Daten in gesteuerte, KI-fähige Erkenntnisse überführen können – ohne Governance- und Datenschutzbrüche. […]
 #Sophos
 #AmazonPrime
 #Bestseller

