




Claude für Chrome: Sicherheitslücke ermöglicht Zugriff auf Gmail
BERLIN / LONDON (IT BOLTWISE) – Die Sicherheitslücke in der „Claude for Chrome“-Erweiterung kann unbefugte Befehle aus dem Browser heraus ermöglichen – und zwar bis hin zu Zugriff auf Gmail-Nachrichten, sofern Nutzerrechte aktiv sind. Das Risiko trifft nicht nur IT-Teams, sondern potenziell auch Endanwender in Unternehmen mit Cloud-Postfächern und strikten Rollenmodellen. Gleichzeitig zeigt die Meldung, […]
Phia nach Cookie-Stuffing-Vorwürfen: Affiliate-Tracking unter Druck
LONDON (IT BOLTWISE) – Der KI-Shopping-Assistent Phia steht nach einem Bericht zu Cookie-Stuffing unter Beobachtung. Laut Untersuchungen soll die Browser-Extension beim Checkout heimlich Tracking auslösen und Verkäufe falsch zuordnen. Die Folge: unberechtigte Provisionen und ein verzerrtes Performance-Reporting für Partner und Plattformen. Phia erklärt, der Fehler sei nach Bekanntwerden behoben worden – doch Partner suspendieren bereits […]
1Password integriert Claude: KI meldet sich an, ohne Passwörter zu sehen
LONDON (IT BOLTWISE) – 1Password erweitert die Unterstützung für Claude so, dass die KI Web-Logins ausführen kann, ohne Passwörter oder sensible Daten in ihren Kontext zu bekommen. Stattdessen übermittelt 1Password Anmeldedaten nur nach Nutzerfreigabe direkt in den aktuellen Tab. Zusätzlich wird die Browser-Extension mit Agentic Mode ausgerüstet, der selbst bei nicht aktivierter Integration KI-Agenten beim […]
Phia in der Kritik: Cookie-Stuffing-Vorwürfe treffen Affiliate-Marketing
LONDON (IT BOLTWISE) – Der kostenlose Shopping-Browser-Extension Phia soll in Checkout-Situationen unbemerkt eigene Referral-Credits kassieren und dabei legitime Empfehlungen anderer Händler und Publisher verdrängen. Laut unabhängigen Tests wurden Affiliate-Klicks ohne relevante Nutzerinteraktion sowie das Einfügen von Codes in Hintergrund-Tabs beobachtet. Für das junge Unternehmen entscheidet nun vor allem die Aufklärung: Welche Daten, welchen Zeitraum und […]
ModHeader: Google und Microsoft entfernen gefährlichen Collector aus Chrome- und Edge-Extension
SAN FRANCISCO / LONDON (IT BOLTWISE) – Google und Microsoft haben die Header-Editing-Extension ModHeader nach einer Code-Analyse aus dem WebStore entfernt. Im Paket soll ein Collector stecken, der beim ersten Blick wie inaktiv wirkt, aber bei einer einfachen Aktualisierung hätte aktiv werden können. Die Untersuchung prüfte Signaturen der offiziellen Stores und ordnet die Abfragen konkreten, […]
OpenAI beendet Atlas-Browser am 9. August 2026 und verlagert KI-Browsing
SAN FRANCISCO / LONDON (IT BOLTWISE) – OpenAI schaltet den KI-gestützten Browser Atlas am 9. August 2026 ab. Das Tool war erst im Oktober 2025 exklusiv für macOS gestartet und sollte Seitenaufrufe, Analysen und agentenbasierte Schritte in einem Browser zusammenführen. Nun setzt OpenAI stattdessen auf die Integration der Atlas-Technologie in die ChatGPT-Desktop-App sowie auf eine […]
OpenAI bündelt Codex, ChatGPT Work und Browserfunktionen in einer neuen Desktop-App
SAN FRANCISCO / LONDON (IT BOLTWISE) – OpenAI stellt den KI-Browser Atlas ein und verlagert dessen Kernfunktionen in mehrere neue Angebote rund um ChatGPT. Im Zentrum steht eine neue Desktop-Anwendung, die ChatGPT-Standards, das Assistenz-Tool ChatGPT Work und die Programmierhilfe Codex in einer Oberfläche zusammenführt. Zusätzlich liefert OpenAI eine Chrome-Erweiterung, die Chat- und Codex-Funktionen als Browser-Seitenleiste […]
ChatGPT Atlas endet: Diese KI-Browser nutzen Mac-User weiterhin
LONDON (IT BOLTWISE) – OpenAI beendet mit ChatGPT Atlas einen dedizierten KI-Browser und verlagert den Fokus in agentische Web-Funktionen der neuen ChatGPT-Desktop-App. Für Mac-Nutzer stellt sich damit die Frage, welche Alternativen im Alltag wirklich helfen: von Chrome-Erweiterungen bis zu Browsern wie Perplexitys Comet oder dem Arc-Nachfolger Dia. Der Artikel ordnet ein, warum ein Nischenbrowser oft […]
Browser-Extension Knockoff blendet bei Amazon fragwürdige Marken aus
LONDON (IT BOLTWISE) – Die Browser-Extension Knockoff macht Amazon-Ergebnisse aufgeräumter, indem sie Produkte von „No-Name“- und auffälligen Marken gezielt dimmt oder ausblendet. Dahinter steckt ein Abgleich der Artikel-Liste gegen ein Register mit 5.000 etablierten Marken. Die Filterlogik läuft lokal auf dem Gerät, ohne Login und ohne Tracking der Suchaktivität. Für Käufer bedeutet das weniger Scroll-Aufwand […]
ChatGPT Atlas: OpenAI schaltet den KI-Browser zum 9. August 2026 ab
LONDON (IT BOLTWISE) – OpenAI beendet den KI-Browser ChatGPT Atlas deutlich früher als viele Nutzer erwartet hatten. Laut Ankündigung soll das Tool am 9. August 2026 nicht mehr funktionieren. Wer Atlas produktiv genutzt hat, muss seine Lesezeichen, Tabs und den Verlauf rechtzeitig sichern. Gleichzeitig kündigt OpenAI an, zentrale Atlas-Funktionen in die reguläre ChatGPT-Desktop-App und eine […]
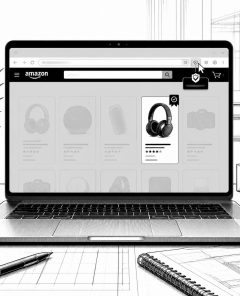
Knockoff für Amazon: KI? Nein – lokale Filter gegen Fake-Marken in Webshops
LONDON (IT BOLTWISE) – Eine neue Browser-Erweiterung namens Knockoff blendet verdächtige Fake-Marken auf Amazon aus. Entwicklers Josh Pigford setzt dabei auf eine lokale Ausführung ohne Konto, ohne Datentransfer und mit Open-Source-Code. Im Alltag schneidet das Tool in vielen Kategorien überraschend gut ab, hat aber bei markenlosen Listings und bei Marken mit auffälliger Schreibweise eine gewisse […]
ChatGPT Atlas eingestellt: KI-Browser weicht Chrome-Erweiterung
LONDON (IT BOLTWISE) – OpenAI beendet sein ChatGPT-Browser-Experiment „Atlas“ nach kurzer Zeit und setzt stattdessen auf eine Erweiterung für Google Chrome. Damit integriert sich ChatGPT direkt in die Browser-Umgebung, die Nutzer bereits täglich verwenden – inklusive Kompatibilität zu Microsoft Edge. Der Schritt signalisiert, dass ein agentischer Browser auf Basis von Chromium allein nicht reicht, wenn […]
OpenAI stellt Atlas ein – ChatGPT wird zum KI-Browser-Workspace
LONDON / LONDON (IT BOLTWISE) – OpenAI beendet Atlas, den KI-gestützten Browser, den das Unternehmen im Oktober mit ChatGPT als Motor gestartet hatte. Stattdessen verlagert OpenAI zentrale „agentische“ Browserfunktionen in die ChatGPT-Desktop-App und in eine neue Chrome-Erweiterung. Damit soll ChatGPT Aufgaben über Seiten hinweg im Hintergrund erledigen: von Fragen über Inhalte bis zum Start längerer […]
Browser-Erweiterung „Knockoff“ erkennt Fake-Shops und Pseudo-Marken auf Amazon
LONDON (IT BOLTWISE) – Eine neue Browser-Erweiterung namens „Knockoff“ blendet auf Amazon verdächtige Shops und Pseudo-Marken aus und versieht sie mit auffälligen Labels. Die Logik konzentriert sich dabei stark auf ungewöhnliche Shop- und Markennamen, die häufig zu Kopien aus Billiganbietern passen. Gleichzeitig lässt sich die Bewertung über Whitelists und Blocklisten steuern, um Fehlalarme zu reduzieren. […]
Opera GX patched Silent-Mod-Installation: XS-Leak entwendet Daten
LONDON (IT BOLTWISE) – Opera GX schließt eine Schwachstelle, die ohne Klick oder Genehmigung eine GX-Mod-Erweiterung installiert und per CSS Werte aus besuchten Seiten ausliest. In einem Proof of Concept gelang es Forschern, aus einem einzigen Besuch die vollständige Gmail-Adresse eines angemeldeten Kontos zu rekonstruieren. Die Kette startet über den automatischen Installationspfad für.crx-Dateien und läuft […]
Opera GX: Kritische Schwachstelle installiert Mods still und exfiltriert Daten über XS-Leaks
LONDON (IT BOLTWISE) – Opera GX schließt eine kritische Lücke, die durch das automatische Installieren von GX-Mods ohne Nutzerfreigabe sensible Daten abziehen kann. In einem Proof of Concept rekonstruierten Forschende aus nur einem Seitenbesuch die vollständige Gmail-Adresse des angemeldeten Nutzers. Der Fix ist mit Opera GX 130.0.5847.89 ausgeliefert, ein CVE wurde nicht vergeben. Besonders brisant: […]
PolinRider: Nordkoreanische Supply-Chain-Attacken missbrauchen npm, Packagist, Go-Module und Chrome-Extensions
LONDON (IT BOLTWISE) – PolinRider zeigt, wie stark sich Supply-Chain-Angriffe weiterentwickelt haben: Angreifer platzieren dutzende schädliche Pakete und Browser-Erweiterungen in beliebten Ökosystemen wie npm, Packagist, Go-Module und dem Chrome Web Store. Betroffen sind nicht nur Entwickler-Workstations, sondern auch CI/CD-Pipelines, die Abhängigkeiten automatisch abrufen und ausführen. Das Vorgehen nutzt kompromittierte Maintainer-Accounts, stark obfuscated JavaScript-Loader und mehrstufige […]
PolinRider: Nordkoreanische Hacker streuen 108 Malware-Pakete über npm & Co.
LONDON (IT BOLTWISE) – Nordkoreanisch verlinkte Angreifer aus der „Contagious Interview“-Kampagne veröffentlichen 108 bösartige Pakete und Browser-Extensions über mehrere Ökosysteme wie npm, Packagist, Go und Chrome. Laut einer aktuellen Analyse bleiben die Aktivitäten aktiv, weil Maintainer-Accounts kompromittiert und Versionen in legitimen Repositories infiziert werden. Für Teams, die Build-Pipelines und Abhängigkeiten pflegen, verschiebt sich damit die […]
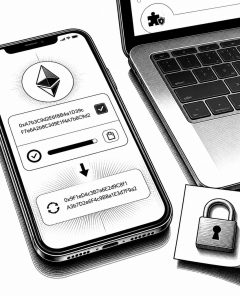
Silent Swap: Neue Malware ersetzt Krypto-Wallets in der Zwischenablage
LONDON (IT BOLTWISE) – Eine neue Malware-Kampagne namens „Silent Swap“ tarnt sich als Browser-Erweiterung, kapert zuerst die Browser-Konfiguration und ersetzt dann still Krypto-Wallet-Adressen in der Zwischenablage. Besonders knifflig: Die Angreifer ermitteln ihre Command-and-Control-Infrastruktur über eine blockchain-basierte EtherHiding-Technik. Parallel dazu veröffentlicht die Branche frische Schadenszahlen und große Sicherheitsfixes wie bei Chrome. Für Unternehmen bedeutet das: technische […]
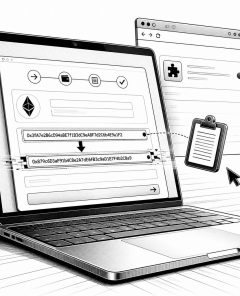
Silent Swap: Browser-Extensions manipulieren Krypto-Adressen im Clipboard
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor der Kampagne „Silent Swap“, die über manipulierte Chromium-Extensions Krypto-Zahladressen im Clipboard austauscht. Laut McAfee Labs laufen diese Angriffe teils über unsigned Installer und injizieren die Schadkomponente, ohne den üblichen Store-Prozess zu durchlaufen. Zusätzlich verknüpft die Malware die Ermittlung der Command-and-Control-Serverdetails mit der Blockchain, um Updates ohne erneutes Ausrollen […]
Microsoft entfernt 119 StegoAd-Extensions: Steganografie im Browser-Ökosystem
LONDON (IT BOLTWISE) – Microsoft räumt 119 bösartige Edge-Extensions aus dem offiziellen Add-ons Store. Die Gruppe versteckte schädliche Befehle und Code per Steganografie in ansonsten funktionalem JavaScript und aktivierte den Payload erst drei bis fünf Tage nach der Installation. Laut Microsoft sind über 2,6 Millionen Downloads möglich und die Betreiber portierten ihre Angriffe sogar von […]
Smart-TV-Proxyware, neue curl-Lücken und KI-gestohlene Zugriffe: ThreatsDay im Überblick
LONDON (IT BOLTWISE) – Smart-TVs dienen offenbar zunehmend als unauffällige Proxys: In Apps von LG und Samsung wurden in großem Umfang Proxy-Software gefunden. Parallel decken mehrere Sicherheitsmeldungen Altlasten bei curl, kritische Lücken in Hoppscotch und besonders riskante Browser-/Workflow-Angriffe auf. Dazu kommen neue Maßnahmen gegen Privileged-Account-Abuse, während Forschende zugleich eine Annäherung zwischen staatlicher Spionage und kriminellen […]
Zero-Click-Angriffe gegen Gmail, Google Drive und KI-Assistenten
SAN FRANCISCO / LONDON (IT BOLTWISE) – Mehrere Sicherheitsforscher warnen vor Angriffen, die ohne Klick auskommen: Eine präparierte E-Mail kann KI-Assistenten dazu bringen, in Gmail und Google Drive Dateien zu löschen. Parallel zeigen neue Schwachstellenketten in Microsoft 365 Copilot und in Entwickler-Tools, wie schnell KI-Funktionen zu Angriffsflächen werden. Zusätzlich geraten Chrome-Erweiterungen mit großen Nutzerzahlen unter […]
Steam-Workshop als Malware-Vektor: Kaspersky warnt vor bösartigen Wallpaper-Downloads
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor einer Kampagne, die bösartige Inhalte über den Steam-Workshop in scheinbar harmlose Wallpaper-Downloads einschleust. Angreifer missbrauchen dabei ein Wallpaper Engine-Feature, das animierte Hintergrundbilder bereitstellt, um Schadsoftware auf Rechnern zu installieren. Laut Kaspersky wurden bereits tausende Downloads verzeichnet und im untersuchten Fall eine Backdoor-Komponente getarnt ausgeliefert. Valve habe die betroffenen […]
 #Sophos
 #AmazonPrime
 #Bestseller

