




STOCK Act: Kash Patel soll Anlage-Offenlegung zu spät nachgereicht haben
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – Kash Patel soll den Kauf von MicroStrategy-Aktien entgegen der Fristvorgaben nachträglich offengelegt haben. Berichten zufolge wurde die Meldung erst rund sechs Monate später bei der zuständigen Stelle nachgereicht. Im Raum steht die Frage, ob das DOJ die Sanktionen für Verstöße gegen den STOCK Act bisher nicht durchgesetzt hat. […]
FBI und Google zerschlagen NetNut-Botnetz mit 2 Millionen Geräten
WASHINGTON / LONDON (IT BOLTWISE) – FBI, Google und weitere Partner haben das NetNut-Botnetz zerschlagen und dabei zentrale Netzwerk-Domains beschlagnahmt. Die Operation startete am 2. Juli 2026 und zielte auf mindestens zwei Millionen kompromittierte Geräte, besonders Android-basierte TV-Boxen. Google deaktivierte betroffene Konten und aktualisierte Play Protect, um Nutzer vor der zugrunde liegenden Malware zu schützen. […]
FBI, Google und Lumen stoppen NetNut-Proxy-Netzwerk mit Millionen kompromittierter Geräte
WASHINGTON / LONDON (IT BOLTWISE) – FBI, Google und Lumen haben die Proxy-Infrastruktur von NetNut massiv gestört und dabei Domain-Assets sowie Konten deaktiviert. Besonders betroffen sind Smart-TVs und Streaming-Boxen, die ohne Wissen der Besitzer als sogenannte Proxy-Exit-Knoten liefen und damit die Spuren krimineller Akteure verschleierten. Google aktualisierte außerdem Google Play Protect und warnt jetzt vor […]
Phishing-Welle trifft Signal, WhatsApp und Microsoft 365: FBI warnt
WASHINGTON / LONDON (IT BOLTWISE) – Das FBI warnt vor einer Phishing-Welle, die besonders Signal- und WhatsApp-Nutzer in Gefahr bringt. Im Zentrum steht eine neue Angriffsidee: Angreifer versuchen, Wiederherstellungsschlüssel für Backups zu entwenden und damit Konten vollständig zu übernehmen. Parallel zeigen Messdaten aus dem Security-Ökosystem eine massive Passwort-Spraying-Welle gegen Microsoft-365-Umgebungen. Zusätzlich geraten weitere Maschen in […]
Google und FBI zerschlagen Gemini-Phishing-Netzwerk mit Millionen Geräten
WASHINGTON / LONDON (IT BOLTWISE) – Google geht juristisch und technisch gegen einen mutmaßlichen Kriminellen Verbund vor, der Gemini für groß angelegte Phishing-Kampagnen missbraucht haben soll. Parallel dazu arbeitete der Konzern mit dem FBI und dem Netzwerkdienstleister Lumen zusammen, um ein Residential-Proxy-Netzwerk mit mindestens zwei Millionen Geräten zu stoppen. Die Aktion richtete sich insbesondere gegen […]
Google und FBI stoppen NetNut: Zwei Millionen Geräte im Botnetz
WASHINGTON / LONDON (IT BOLTWISE) – Google und das FBI haben das NetNut-Botnetz mit mindestens zwei Millionen betroffenen Geräten aus dem Verkehr gezogen. Im Zuge der Aktion deaktivierten sie Konten, beschlagnahmten hunderte Domains und lieferten Bedrohungsdaten an Stellen wie Shadowserver. Für Android-Nutzer schaltet Google Play Protect nun einen präventiven Warnmechanismus gegen Apps mit NetNut-SDKs frei. […]
FBI-Chef Kash Patel kauft Strategy-Aktien – nachträgliche Offenlegung, Kurs fällt weiter
LONDON (IT BOLTWISE) – FBI-Direktor Kash Patel hat laut neuen Unterlagen Aktien des Bitcoin-Treasury-Unternehmens Strategy nachträglich gemeldet. Der Kauf erfolgte im November in einem Bereich von 100.000 bis 250.000 US-Dollar, während die Aktie damals rund 181 US-Dollar kostete. Seither ist der Kurs um mehr als 44 Prozent eingebrochen. Parallel zeigen Analysten-Beobachtungen, wie stark der Unternehmenswert […]
Ex-Soldat soll MREs für 1,1 Mio. US-Dollar gestohlen haben: FBI schlägt zu
EL PASO / LONDON (IT BOLTWISE) – Ein Ex-Soldat soll über 1,1 Millionen US-Dollar an Meals-Ready-to-Eat (MREs) aus dem US-Army-Beschaffungsprozess abgezweigt haben. Laut Anklage nutzte er falsche Unterlagen, um Ware von Fort Bliss zu bekommen und mit angemieteten Fahrzeugen in eine zivile Lagerhalle zu schaffen. Das FBI und die Army Criminal Investigation Division führten im […]
Google schwächt NetNut: Millionen Home-Geräte als Proxy-Relays
LONDON (IT BOLTWISE) – Google hat mit Unterstützung des FBI und weiterer Partner einen großen Teil von NetNut (Popa) geschwächt, einem Netzwerk, das Millionen Heimgeräte als umgehende Relays für fremden Traffic nutzt. Nach Angaben aus dem Umfeld der Threat Intelligence Group wurde die Zahl der nutzbaren Exit Nodes in kurzer Zeit um Millionen reduziert. Damit […]
Google schwächt NetNut: Millionen weniger Exit-Node-Geräte im Wohnnetz
LONDON (IT BOLTWISE) – Google berichtet, dass es das NetNut-Proxy-Netzwerk deutlich geschwächt hat: Laut Threat Intelligence Group sinkt die Zahl nutzbarer Exit-Node-Geräte um Millionen. Das Vorgehen läuft in enger Abstimmung mit mehreren Partnern, darunter u. a. das FBI. Für Betroffene bedeutet das vor allem eines: Anzeichen für riskante „Bandwidth“-Apps und falsch konfiguriertes Internetzugang-Routing bleiben ein […]
Kash Patels verspätete Börsenoffenlegung: STOCK-Act-Fehler im Fokus
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – Kash Patels verspätete Offenlegung eines Aktienkaufs wirft Fragen zum STOCK Act auf. Laut US-Behörden wurde der Trade über den vorgeschriebenen 45-Tage-Zeitraum hinaus gemeldet, nachdem er zunächst versehentlich in einem vorherigen Formular ausgelassen worden war. Das Justice-Umfeld prüft den Vorgang über Ethikstellen, während Aufsichtsgremien und Non-Profit-Organisationen eine harte Einhaltung […]
Outlook Classic & neue Outlook-App: Rechtsklick-Absturz und PST-Updates
LONDON (IT BOLTWISE) – Microsoft behebt in Outlook Classic einen Absturz beim Rechtsklick auf E-Mail-Text und verteilt den Patch über mehrere Office-Updatekanäle. Parallel erhalten Mac-Nutzer und Anwender des neuen Outlook wichtige Funktions- und Fehlerkorrekturen: PST-Import wird erweitert und ein Excel-Öffnungsproblem mit Sonderzeichen in Dateinamen verschwindet. Gleichzeitig warnt das FBI vor Kali365, einer Phishing-Plattform, die die […]
Massachusetts Guard verstärkt Sicherheitsunterstützung beim World Cup in Foxboro
FOXBORO / LONDON (IT BOLTWISE) – Die Massachusetts National Guard entsendet über 50 Militärpolizisten, die in Foxboro an Host-Standorten den Schulterschluss mit lokalen, staatlichen und Bundesbehörden unterstützen. Im 24/7-Einsatz sichern sie rund um das Stadion Zugänge und definierte Sicherheitsabschnitte, während zusätzliche Teams für Gefahreneinschätzung und den Umgang mit verdächtigen Paketen bereitstehen. Der Einsatz zeigt, wie […]
FortiBleed: 86.000 gekaperte FortiGate-Firewalls und was Unternehmen jetzt tun müssen
WASHINGTON / LONDON (IT BOLTWISE) – Sicherheitsbehörden warnen vor der groß angelegten Kampagne „FortiBleed“: Angreifer haben laut CISA bereits 86.644 FortiGate-Geräte kompromittiert. Im Fokus stehen vor allem Zugangsdaten und persistenter Zugriff, nicht eine einzelne neue Sicherheitslücke. Die Angriffe basieren auf Credential-Stuffing, Brute-Force und werden offenbar zusätzlich durch KI-gestützte Automatisierung verfeinert. Der Kurs der betroffenen Firma […]
Quishing-Welle: Manipulierte QR-Codes treiben 2026er Betrugszahlen stark nach oben
LONDON (IT BOLTWISE) – Quishing entwickelt sich 2026 rasant zu einem der häufigsten Wege, um über QR-Codes Zugangsdaten und Zahlungsinformationen abzugreifen. Für das erste Quartal 2026 werden 18,7 Millionen registrierte Vorfälle genannt, ein Plus von 146 Prozent gegenüber dem Vorjahr. Besonders der Energiesektor und der öffentliche Raum geraten unter Druck, während das FBI vor einer […]
WhatsApp und Signal unter Druck: FBI/CISA warnen vor Backup-Schlüssel-Diebstahl
WASHINGTON / LONDON (IT BOLTWISE) – Das US-Außenministerium setzt eine Belohnung von bis zu 10 Millionen Euro für Hinweise auf russische Cyberkriminelle aus, die verschlüsselte Messenger massiv angreifen. Laut FBI und CISA zielen zwei benannte Gruppen (UNC5792 und UNC4221) vor allem auf das Stehlen von Verifikationsdaten und Backup-Wiederherstellungsschlüsseln. Besonders kritisch: Mit gestohlenen Backup-Schlüsseln können Angreifer […]
ShinyHunters-Angriff auf Oracle PeopleSoft: CVE-9,8 und 3,1 TB bei NAIC
AUSTIN / LONDON (IT BOLTWISE) – Die Hackergruppe ShinyHunters hat laut Berichten Daten aus mehr als 100 Organisationen abgezogen und trifft damit auch den PeopleSoft-Umfeldbereich. Besonders schwer wiegt der Fall um die US-Versicherungsaufsicht NAIC: angeblich 3,1 Terabyte, darunter Produktionslogs, Cloud-Konfigurationen und Finanzberichte. Technisch verweist der Vorfall auf eine PeopleSoft-Schwachstelle mit kritischem CVSS-Score von 9,8, die […]
Insider stiehlt MRE im Wert von 1,1 Millionen US-Dollar von Fort Bliss
EL PASO / LONDON (IT BOLTWISE) – Ein Bundesgericht hat einen ehemaligen US-Armee-Contractor wegen Diebstahls von Meals, Ready-to-Eat (MRE) im Wert von mehr als 1,1 Millionen US-Dollar verurteilt. Laut Staatsanwaltschaft nutzte der Angeklagte Insiderwissen über die Beschaffungs- und Freigabeprozesse, um über 200 Paletten aus Fort Bliss umzuleiten. Das Vorgehen umfasste gefälschte Unterlagen, abgestimmte Logistik und […]
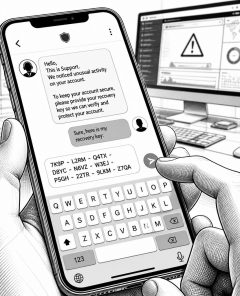
Russische Phishing-Kampagnen zielen auf Signal-Recovery-Keys
LONDON (IT BOLTWISE) – Sicherheitsbehörden warnen vor gezielten Phishing-Angriffen, die bei Signal-Nutzern Recovery-Keys aushebeln. Wer den Schlüssel teilt, ermöglicht Angreifern den Zugriff auf komplette Chatverläufe und kann sogar spätere Backups kompromittieren. Da keine Schwachstelle in der Signal-Verschlüsselung ausgenutzt wird, liegt der Hebel in der sozialen Manipulation. Betroffene können den Schaden begrenzen, indem sie in den […]
FAA warnt nach zwei Funk- und Drohnen-Nahbegegnungen rund um JFK: Pilotenaufruf
NEW YORK / LONDON (IT BOLTWISE) – Zwei Vorfälle sorgen derzeit für Alarm rund um den Luftraum über dem John F. Kennedy International Airport: Ein Pilot berichtet von einer Beinahe-Kollision mit einem ferngesteuerten Fluggerät, wenige Stunden zuvor wurde zudem ein JetBlue-Flug beim Anflug von einer Drohne getroffen. Die FAA verweist auf eine Zunahme von Beschwerden […]
Phishing-as-a-Service Kali365: OAuth-Token statt Passwörter umgehen MFA
BERMUDA / ÖSTERREICH / LONDON (IT BOLTWISE) – Während Phishing bisher vor allem auf gestohlene Passwörter zielte, setzen neue Angreifer mit „Kali365“ gezielt auf OAuth-Tokens, um Multi-Faktor-Authentifizierung (MFA) zu umgehen. Betroffen sind laut FBI und CISA insbesondere Microsoft-365-Konten. Parallel verschärfen Messenger-Anbieter wie WhatsApp mit neuen Benutzernamen-Strukturen die Lage für Social-Engineering-Angriffe. Der Beitrag ordnet ein, wie […]
Microsoft schließt Excel- und Exchange-Lücken, warnt aber vor Word-Zero-Click
LONDON (IT BOLTWISE) – Microsoft verteilt dringend nötige Sicherheitsupdates für Excel und Exchange und adressiert dabei mehrere Remote-Code-Lücken. Gleichzeitig melden Sicherheitsteams eine bereits aktive Zero-Click-Schwachstelle in Microsoft Word, die allein durch die Vorschau einer manipulierten Datei ausgelöst werden kann. Ergänzend werden riskante Edge-Erweiterungen aus dem Store entfernt und Warnungen vor MFA-Bypass-Kampagnen laut FBI/CISA eingeordnet. Für […]
ATM-Jackpotting mit Ploutus: 78 Monate Haft und 1,54 Mio. US-Dollar Schadenersatz
LINCOLN (NEBRASKA) / LONDON (IT BOLTWISE) – Zwei Angeklagte aus Venezuela erhielten Haftstrafen von 78 Monaten wegen ATM-Jackpotting mit Malware. Nach Angaben der Ermittler nutzten sie Ploutus, um Geldautomaten in den USA zu manipulieren und unerlaubte Abhebungen auszulösen. Zusätzlich wurden ihnen gemeinschaftlich 1.537.696 US-Dollar Schadenersatz auferlegt. Der Fall zeigt, wie schnell sich organisierte Kriminalität die […]
Betrug an Senioren: 37% mehr Verluste durch Fernzugriff und Phishing
BERLIN / LONDON (IT BOLTWISE) – Betrüger treffen zunehmend ältere Menschen mit Fernzugriffs-Tools, Phishing und Manipulation über Messenger. Laut FBI stiegen die Verluste für über 60-Jährige in den USA 2025 um 37 Prozent auf 7,7 Milliarden US-Dollar. In Indien berichten Behörden ebenfalls von einem messbaren Anstieg bei Straftaten gegen Senioren. Der Artikel ordnet die Technik […]
 #Sophos
 #AmazonPrime
 #Bestseller

