




BBB warnt vor Betrugsmaschen gegen Veteranen: Phishing, Overpayment-Scams und Datenraub
TAMPA / LONDON (IT BOLTWISE) – Die US-Verbraucherschützer der BBB melden eine Zunahme von Betrugsmaschen, die gezielt Veteranen und Militärfamilien treffen. Besonders häufig sind gefälschte E-Mails, SMS und Anrufe, die angebliche Rückzahlungen zu „Overpayments“ oder die Verifizierung von Zahlungsdaten erzwingen. Laut Behörden und Datenauswertungen nutzen Betrüger dabei häufig öffentlich verfügbare Militärinformationen, um ihre Nachrichten glaubwürdig […]
Jinchuan deckt 145 Mio. US-Dollar Betrug in Kongo-Operationen auf
KINSHASA / LONDON (IT BOLTWISE) – Die Jinchuan Group meldet, sie habe in ihren Bergbau-Operationen in der Demokratischen Republik Kongo ein Betrugsnetz mit einem Volumen von rund 145 Millionen US-Dollar aufgedeckt. Nach einer unabhängigen Untersuchung soll das Geld über gefälschte Beschaffungsdeals, Barzahlungen und manipulierte Rechnungen abgezweigt worden sein. Der Vorfall verschärft damit die Debatte um […]
So kommen Sie an Ihren Social-Security-Check im Mai: Zahlungsplan, Ausnahmen und Fristen
LONDON (IT BOLTWISE) – Empfänger von Social Security warten im Mai oft nur deshalb länger, weil die Auszahlung an ihre Geburtstage gekoppelt ist. Der Artikel erklärt, an welchen Wochentagen die Zahlungen typischerweise erfolgen, warum es Ausnahmen gibt und wie man per Konto-Portal den Status nachvollzieht. Außerdem wird beschrieben, wie die Umstellung auf elektronische Zahlungen praktisch […]
Fintechwerx: 5,37% Spread bei ausgedünnter Liquidität rückt Risiko in den Fokus
HAMBURG / LONDON (IT BOLTWISE) – Bei Fintechwerx dominiert derzeit nicht die operative Entwicklung, sondern die Marktstruktur: Im Orderbuch fehlen gemeldete Umsätze, der Geld-Brief-Spread liegt bei hohen 5,37 %. Für Anleger bedeutet das vor allem eins—teure Ausführungen und ein erhöhtes Risiko, Positionen nicht zu den gewünschten Preisen aufzubauen oder abzubauen. Gleichzeitig bleibt das Papier nahe […]
CFTC unter Druck: Trump-Familiennähe schwächt Regulierung von Krypto und Prediction Markets
WASHINGTON / LONDON (IT BOLTWISE) – Berichten zufolge wird die Aufsicht über Krypto- und Prediction-Märkte in den USA deutlich geschwächt, während Donald Trumps Umfeld gleichzeitig eng mit einschlägigen Firmen verflochten ist. Im Zentrum steht eine veränderte Durchsetzungspolitik der CFTC unter Vorsitz von Michael S. Selig sowie das Entziehen interner Kontrollmechanismen. Branchenbeobachter sehen darin ein Risiko […]
Hybrid-Cybercrime auf Smartphones: KI senkt Hürden, Lockdown und Nutzerregeln zählen
LONDON (IT BOLTWISE) – Ermittler warnen vor einer neuen Welle von „Hybrid-Cybercrime“, bei der Smartphone-Diebstahl direkt in Phishing- und Account-Abgriffe übergeht. Besonders iPhone-Nutzer geraten durch SMS- und Support-Maschen unter Druck, während Künstliche Intelligenz Phishing-Kampagnen personalisiert und effizienter macht. Gleichzeitig treiben Hersteller Schutzmodi wie Lockdown und Advanced Protection Mode voran, doch die größten Lücken entstehen weiterhin […]
Infrawatch setzt auf Infrastructure Intelligence statt Angriffserkennung
LONDON / LONDON (IT BOLTWISE) – Infrawatch aus dem Startup-Umfeld will Cyberkriminelle nicht durch das Erkennen einzelner Angriffe stoppen, sondern durch das Vorhersehen ihrer Infrastruktur. Mit 3 Millionen US-Dollar Pre-Seed finanziert das Team eine Plattform, die täglich Milliarden Signale aus Server- und DNS-Aktivitäten in Verhaltensmuster übersetzt. Der Ansatz richtet sich auf proaktive Verteidigung: Unternehmen sollen […]
Apples App-Store-Fraud-Zahlen als Argument für strikte Kontrolle über iPhone-Apps
CUPERTINO / LONDON (IT BOLTWISE) – Apple untermauert seinen App-Store-Kontrollanspruch mit neuen Zahlen zur Betrugsabwehr: Über sechs Jahre habe man 11,2 Milliarden US-Dollar potenziell betrügerischer Transaktionen gestoppt, allein 2025 2,2 Milliarden. Parallel nennt Apple sehr konkrete Eingriffe in den App- und Kontenprozess – von abgelehnten Entwicklerregistrierungen bis zur Deaktivierung von Millionen Kundenkonten. Die Botschaft an […]
Mobile Cyberangriffe auf Rekordniveau: 442 Mrd. Euro Schaden und KI-Betrug
BERLIN / LONDON (IT BOLTWISE) – Die Schäden durch Cyberangriffe auf Mobilgeräte erreichen 2026 eine neue Rekordmarke von 442 Milliarden Euro. Verantwortliche Sicherheitskräfte berichten von einer Professionalisierung der Täter, die KI für Betrugsmaschen systematisch einsetzt. Besonders gefährlich sind Kampagnen über Messenger wie WhatsApp, gefälschte Apps und Banking-Trojaner, die mit weitreichenden Berechtigungen arbeiten. Parallel treiben Tech- […]
LinkShadow im Gartner Magic Quadrant 2026: Intelligent NDR für Network Detection and Response
LONDON (IT BOLTWISE) – LinkShadow positioniert sich im Gartner Magic Quadrant 2026 im Visionaries-Quadranten für Network Detection and Response. Im Zentrum steht „Intelligent NDR“, das Netzwerkdaten kontinuierlich mit Kontext anreichert und Anomalien besser priorisiert. Gerade bei hoher Warnsignal-Dichte verspricht das Konzept, aus fragmentierten Telemetriedaten früh verwertbare Muster abzuleiten und schneller zu reagieren. Für Sicherheitsteams und […]
Hacker erbeuten Daten von 22.500 Hartford-HealthCare-Patienten
NORWALK / CONNECTICUT / LONDON (IT BOLTWISE) – Laut Behörden drang ein Angreifer über kompromittierte Zugangsdaten in ein Provider-Portal des Connecticut Medicaid-Programms ein und konnte dort Dateien mit Patienteninformationen herunterladen. Betroffen sind rund 22.500 Hartford HealthCare-Patienten; es sollen keine Sozialversicherungsnummern oder Finanzkontodaten betroffen sein, weil diese im kompromittierten System nicht verfügbar waren. Die Aktivität startete […]
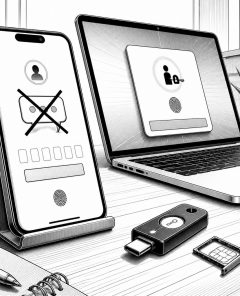
Microsoft stoppt SMS-Codes: Passkeys und E-Mail statt Login per Text
BERLIN / LONDON (IT BOLTWISE) – Microsoft zieht die Reißleine bei SMS-Codes und will Login- sowie Kontowiederherstellungsprozesse künftig stärker auf Passkeys und verifizierte E-Mails stützen. Der Schritt kommt, während KI-gestütztes Phishing mobile Betrugsangriffe auf Milliardenhöhe treibt und neue Social-Engineering-Varianten wie Quishing zunehmen. Für Unternehmen und Nutzer bedeutet das: Authentifizierung wird vom „Feature“ zum zentralen Sicherheitsbaustein, […]
Experian steigert 2024 Umsatz und bereinigten Gewinn je Aktie – Dividende wächst
DUBLIN / LONDON (IT BOLTWISE) – Experian hat für das Geschäftsjahr 2024 steigende Umsätze und einen höheren bereinigten Gewinn je Aktie gemeldet und gleichzeitig die Schlussdividende angehoben. Für Anleger ist dabei entscheidend, dass der Bonitäts- und Datenanbieter zunehmend auf wiederkehrende Software- und Entscheidungsplattformen setzt. Der Bericht ordnet die Entwicklung in einen Markt ein, der von […]
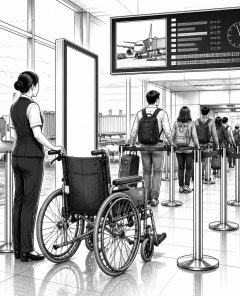
JetBlue-Chef warnt vor „Wheelchair-Hack“: Wenn Kontrollen Vertrauen riskieren
BOSTON / LONDON (IT BOLTWISE) – JetBlues CEO Joanna Geraghty kritisiert „Miracle Flights“, bei denen teils nicht behinderten Reisenden per Rollstuhl-Service Sicherheits- und Boarding-Warteschlangen abkürzen. Gleichzeitig zeigt die Debatte das Dilemma: Airlines dürfen grundsätzlich nicht tief nach geschützten medizinischen Informationen fragen, müssen aber Betrug und Missbrauch reduzieren. Experten warnen zudem, dass zu harte Kontrollen neue […]
Hackerzugriff auf 22.500 Hartford-HealthCare-Patienten: Staat & Gainwell reagieren
NEW HAVEN / LONDON (IT BOLTWISE) – Nach einem unbefugten Zugriff auf den HUSKY-Provider-Portalbereich wurden Daten zu rund 22.500 Hartford-HealthCare-Patienten abgefragt. Laut zuständiger Behörde startete die Aktivität durch kompromittierte Nutzerzugänge von Mitarbeitern bereits am 4. März. Sozialversicherungs- und Kontodaten waren nicht betroffen, dennoch sieht man die Tat als finanziell motivierten Vorfall. Staat und Dienstleister Gainwell […]
JOMANGY-Backdoor kapert FreePBX per selbstheilender Persistence-Kette
BERLIN / LONDON (IT BOLTWISE) – Eine neue PHP-Webshell-Familie namens JOMANGY zielt gezielt auf FreePBX-Systeme und missbraucht SIP-Trunks für betrügerische Auslandsrufe. Laut Forschern wird die Kompromittierung über eine mehrstufige Bash-Chain mit „Self-Healing“-Persistence abgesichert, sodass selbst bereinigte Systeme binnen Minuten wiederhergestellt werden. Zusätzlich legt der Angreifer 18 Backdoor-Zugänge an, darunter Root-Äquivalente, um Administrator-Aktivitäten zu imitieren. Die […]
Fintechwerx unter Druck: 80% Kursverlust, knappe Liquidität und KI-Partnerschaften
LONDON (IT BOLTWISE) – Fintechwerx treibt Akquisitions- und KI-Kooperationen voran, doch die Aktie notiert nahe dem Jahrestief. Entscheidend ist der Spagat zwischen neuen Kredit- und Betrugstechnologien sowie extrem engem finanziellen Spielraum. Gleichzeitig laufen weitere Schritte Richtung Zahlungsinstitut in Gibraltar, die regulatorisch genehmigt werden müssen. Der Beitrag zeigt, welche technischen Voraussetzungen, Marktvergleichsmaßstäbe und Zeitachsen für Anleger […]
442 Milliarden Euro Schaden: KI-Phishing und Banking-Trojaner auf dem Smartphone
LONDON (IT BOLTWISE) – Für 2026 wird ein Gesamtschaden von 442 Milliarden Euro durch mobile Angriffe erwartet. KI-gesteuertes Phishing und Banking-Trojaner treffen dabei besonders stark, weil sie psychologisches Social Engineering mit sehr glaubwürdigen Nachrichten verbinden. Apple, Google und Microsoft verschieben Gegenmaßnahmen in Richtung stärkerer Erkennung, schnellere Updates und weniger anfällige Authentifizierung. Der Beitrag ordnet ein, […]
Edmonton setzt auf Ethical Hackers gegen digitale Betrugsmaschen
EDMONTON / LONDON (IT BOLTWISE) – Die Polizeibehörde in Edmonton nutzt zusammen mit Ethical Hackern und US-Behörden ein „Scam-Baiting“-Modell, um Betrugsopfer frühzeitig zu schützen. Nach Angaben des Edmonton Police Service konnten in den letzten Monaten potenzielle Schäden von über 42 Millionen US-Dollar verhindert werden. Im Kern liefern die Hacker Lageinformationen zu laufenden Betrugsfällen, die anschließend […]
Angriffe auf Router, KEV-Formular und KI-Threat-Sharing: Security-Lage im Überblick
LONDON (IT BOLTWISE) – Angreifer zeigen 2026 erneut, wie schnell sich Schwachstellen in industrielle Infrastruktur und Web-Frontends verlagern: von missbrauchten Router-Logins bis zu einem SSFR-Fehler in Open WebUI. Parallel startet CISA ein neues Nomination-Formular, um aktiv ausgenutzte Schwachstellen schneller zu identifizieren und in den KEV-Katalog aufzunehmen. Für die Verteidigung sorgt zugleich Anthropic mit einem Sharing-Feature […]
Warnung vor Bitcoin-Betrug: Sheriff warnt vor Krypto-Zahlungen per Automaten
CRAVEN COUNTY / LONDON (IT BOLTWISE) – Die Sheriff-Behörde von Craven County warnt vor einem Betrugsmodus, bei dem Täter Zahlungen über Bitcoin- und Krypto-Automaten erzwingen. Die Anrufer geben sich als Behörden aus und behaupten, ein zivilrechtliches Verfahren sei eingeleitet, um Angst vor Festnahme zu erzeugen. Betroffene sollen angeblich Gebühren, Strafen oder Steuern „zur Vermeidung von […]
Bedrohungen im Wochenüberblick: Rootkits, Router-0-Day und KI-Angriffe
LONDON (IT BOLTWISE) – In dieser Woche zeigt sich ein wiederkehrendes Muster: Angreifer nutzen nicht nur Lücken, sondern auch die scheinbar vertrauten Bausteine unserer IT—Updates, Cloud-Tokens, Druckdienste und Kommunikationsplattformen. Besonders kritisch ist der Vormarsch agentischer KI in Intrusionsketten, die traditionelle Erkennung per Signatur umgehen sollen. Ergänzt wird das Bild durch neu nachgewiesene Rootkit-Varianten, einen Composer-Token-Leak […]
SurgePays auf dem Prepaid- und Lifeline-Kurs: Wachstum, Risiken und Ausblick
BARTLETT, TENNESSEE / LONDON (IT BOLTWISE) – SurgePays wächst laut jüngsten Quartals- und Jahreszahlen über seine Prepaid-Plattform deutlich. Besonders die Lifeline- und Affordable-Connectivity-Programme für einkommensschwache Haushalte treiben Serviceumsätze und Kundenzahlen. Der Hebel dahinter ist eine integrierte Infrastruktur aus Telekommunikation, Händlernetzwerk und digitalen Finanzdienstleistungen. Gleichzeitig bleiben Budget- und Regulierungsrisiken sowie Betrugs- und Compliance-Aufwände zentrale Einflussfaktoren. SurgePays […]
Infrawatch sammelt Infrastruktur-Signale für proaktive Cyberabwehr
LONDON / LONDON (IT BOLTWISE) – Infrawatch will Cyberangriffe nicht erst bei sichtbaren Taten stoppen, sondern die Infrastruktur-Routen dahinter vorab erkennen. Das Startup erhält 3 Millionen US-Dollar Pre-Seed-Kapital, um aus Milliarden DNS- und Verbindungsereignissen Muster für frühzeitige Alerts abzuleiten. Damit verschiebt es den Fokus von reaktiver Erkennung hin zu präventiver Beobachtung. Unternehmen sollen eigene Detection […]
 #Sophos
 #AmazonPrime
 #Bestseller

