




LangGraph-Angriffskette: SQL Injection & RCE in Agenten-Framework
LONDON (IT BOLTWISE) – Angreifer könnten über eine Kette von Schwachstellen in LangGraph selbst gehostete KI-Agents auf Servern per Remote Code Execution übernehmen. Sicherheitsforscher berichten über mehrere gepatchte Lücken, darunter eine SQL-Injection in der SQLite-Checkpoint-Implementierung sowie eine unsichere msgpack-Deserialisierung. Für Unternehmen bedeutet das: Agenten-Frameworks brauchen nicht nur KI-Logik, sondern auch harte Eingabehygiene, Patch-Disziplin und abgesicherte […]
INTERPOL stoppt Sniper Dz: Phishing-as-a-Service für 45.000 Opfer außer Betrieb
ALGERIEN / LONDON (IT BOLTWISE) – INTERPOL hat im Rahmen der Operation Ramz die Phishing-as-a-Service-Plattform Sniper Dz zerschlagen und den zentralen Administrator festnehmen lassen. Die Aktion lief über mehrere Monate zwischen Oktober 2025 und Februar 2026 und umfasste Behörden aus 13 Ländern der MENA-Region. Sniper Dz, das offenbar seit mindestens 2015 aktiv war und sich […]
Google klagt chinesisches Smishing-Netz an: Gemini soll Betrugs-Kit Outsider befeuert haben
LONDON (IT BOLTWISE) – Google geht gegen ein chinesisches Smishing-Netzwerk vor und wirft ihm vor, den Gemini-Agenten für großangelegte Phishing-Angriffe gegen US-Kunden einzusetzen. Im Zentrum steht ein Phishing-as-a-Service-Kit namens Outsider, das laut Klage mit vorgefertigten Templates und einer Art Self-Service-Bot über Telegram vertrieben wird. Google will die Infrastruktur des Netzwerks zerschlagen und arbeitet dafür mit […]
Atomic Arch: AUR-Packages als Stealth-Infostealer mit eBPF-Rootkit
LONDON (IT BOLTWISE) – Angreifer haben im Arch User Repository (AUR) über 400 Pakete gekapert, Build-Skripte umgeschrieben und damit einen KI-basiert? nein: einen KI-unabhängigen Infostealer auf Build-Hosts versteckt. Besonders kritisch: Das Vertrauen der Community in Paketnamen und Historie wurde ausgenutzt, nicht eine einzelne Schwachstelle. Je nach Ausführung kann zusätzlich ein eBPF-Rootkit Prozesse und Verbindungen verschleiern, […]
Angriff über PAM und OpenSSH: Linux-Login als Einfallstor für nahezu zehn Jahre verdeckte Backdoors
LONDON (IT BOLTWISE) – Sicherheitsforscher berichten von einer über Jahre versteckten Backdoor, die nicht in einzelne Malware verlegt wurde, sondern direkt in die Linux-Login-Kette. Über manipulierte PAM-Module und veränderte OpenSSH-Binaries erlangte ein Angreifer Anmeldeinformationen und sogar Kommando-Interaktion, ohne klassische Exploits oder auffällige Schadsoftware-Spuren. Entscheidend ist: Standard-Containment hilft wenig, wenn die Programme zur Authentifizierung selbst kompromittiert […]
„KI-Slop“-Vorwürfe werden zum Gatekeeping-Mechanismus in Online-Foren
LONDON (IT BOLTWISE) – Eine aktuelle Studie zeigt, dass „KI Slop“-Vorwürfe in Reddit und Hacker News von 2023 bis 2026 stark zunehmen. Entscheidend ist dabei weniger, ob Kommentare tatsächlich KI-geschrieben sind, sondern dass die Beschuldigungen zunehmend als soziale Grenzziehung funktionieren. Zusätzlich verlagert sich der Ton weg von Spott hin zu regel- und strukturorientiertem „Einschüchtern“ im […]
Push Security: KI-nativer Browser-Schutz gewinnt Best Secure Enterprise Browser
BOSTON / LONDON (IT BOLTWISE) – Push Security wird als Best Secure Enterprise Browser ausgezeichnet und setzt dabei auf einen KI-nativen Ansatz, der bestehende Browser per Lightweight-Extension absichert. Statt komplette Browser-Migrationen zu verlangen, liefert die Lösung hochauflösende Telemetrie direkt im Browser und kann Angriffe in Echtzeit blockieren. Besonders im Fokus stehen Session-Events, Clipboard-Aktivitäten, Token-Diebstahl sowie […]
Iran-linke Hacker drohen mit Angriffen auf US-World-Cup-Drohnen der FBI-Aufklärung
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – Eine iranisch verknüpfte Hackergruppe behauptet, FBI-Drohnen kompromittiert und World-Cup-Sicherheitsmaßnahmen öffentlich unter Druck gesetzt zu haben. Laut Monitorberichten geht es um Aufklärungsdaten aus First-Person-View-Drohnen, die auch für Gesichtserkennung und Kennzeichen-Scans eingesetzt werden sollen. Parallel hat die US-Justiz erneut vor Cyberangriffen durch staatlich unterstützte Akteure gewarnt. Für Veranstalter und Sicherheits-Teams […]
Agentjacking: KI-Coding-Agenten über Sentry in die Ausführung von Schadcode treiben
LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben eine neue Klasse von Angriffen, die Künstliche Intelligenz-basierten Coding-Agenten wie Claude Code und Cursor als Ausführungsvektor missbrauchen. Der Trick: Gefälschte Sentry-Fehlermeldungen werden über Model Context Protocol (MCP) als vermeintlich vertrauenswürdige Systemanweisungen an den Agenten übergeben. Gelingt die Manipulation, kann der Agent in der Umgebung des Entwicklers beliebigen Code ausführen […]
Agentjacking: Wenn KI-Coding-Agents über Sentry beliebigen Code ausführen
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor „Agentjacking“: Angreifer täuschen Sentry-Fehlermeldungen vor, sodass KI-Coding-Agents wie Cursor oder Claude Code daraus vertrauenswürdige „Resolution“-Schritte ableiten. Dadurch kann auf den Rechnern von Entwicklern beliebiger Code ausgeführt werden – ohne Phishing oder klassische Vor-Kompromittierung. Besonders kritisch ist, dass der Angriff auf dem Modellkontext-Protokoll (MCP) und implizitem Vertrauen […]
MDR stößt an Grenzen: Warum ein AI SOC die Alert-Flut wirklich bewältigt
LONDON (IT BOLTWISE) – Managed Detection and Response klingt nach 24/7-Sicherheit, erfüllt den Anspruch aber oft nur für wenige, priorisierte Fälle. Eine neue Betrachtung zeigt, warum ein großer Anteil der Alerts unreviewed bleibt und warum Angreifer genau dort ansetzen. Der Beitrag argumentiert, dass heutige Betriebskonzepte mehr brauchen als menschliches Triage-Queue-Management. Stattdessen rückt ein AI SOC […]
AI SOC statt MDR: Warum Security-Teams die Alert-Lücke schließen müssen
LONDON (IT BOLTWISE) – Künstliche Intelligenz verändert die Logik von Security Operations grundlegend: MDR verteilt Alerts an Menschen, während Angreifer mit KI im Sekundentakt arbeiten. Der Artikel zeigt, warum ein großer Teil der Meldungen trotz „24/7“-Versprechen nie wirklich untersucht wird und wie sich dadurch echte Bedrohungen im Depriorisierungsstapel verstecken. Außerdem wird erklärt, was eine AI […]
INTERPOL stoppt Sniper Dz: Phishing-as-a-Service-Plattform mit 45.000 Opfern-Zieldaten
ALGERIEN / LONDON (IT BOLTWISE) – Eine von INTERPOL geführte Operation hat die über Jahre aktive Phishing-as-a-Service-Plattform Sniper Dz weitgehend zerschlagen und den Administrator festnehmen lassen. Die Behörden sprechen von 201 Festnahmen in 13 Ländern und von Zehntausenden identifizierten Domains, die mit dem Dienst verknüpft waren. Laut einer Analyse wurden Opferdaten in großem Umfang gesammelt […]
LangGraph-Kettenlücke ermöglicht Remote Code Execution bei Self-Hosting
LONDON (IT BOLTWISE) – Forschende haben mehrere gepatchte Schwachstellen in LangGraph offengelegt, darunter eine verwertbare Schwachstellenkette, die in Self-Hosting-Setups bis zur Remote Code Execution führen kann. Betroffen sind insbesondere Checkpointer-Implementierungen mit steuerbaren Eingaben. Die Angriffe kombinieren Manipulationen an Checkpoint-Daten mit unsicherer Deserialisierung beim Laden historischer Zustände. Für Unternehmen bedeutet das vor allem: Updates einspielen, Zugriff […]
Europol schaltet „AudiA6“ ab: Große KI-lose Crypto-Mischdienste für Ransomware aufgedeckt
DEN HAAG / LONDON (IT BOLTWISE) – Europol und Partnerdienste haben den Krypto-Mischdienst „AudiA6“ zerschlagen, der nach Ermittlerangaben als zentrales „Finanz-Backbone“ für Ransomware-Gruppen diente. Die Ermittlungen zeigen, wie mit Tausenden gefälschter bzw. gekaufter Identitäten, Money-Mule-Wallets und verschachtelten Transaktionsketten Geldflüsse verschleiert wurden. Laut Europol soll der Dienst seit 2021 über 336 Millionen Euro in illegale Gewinne […]
OX Security gewinnt DevSecOps-Preis: Eine Plattform für Code, Cloud und Runtime
LONDON (IT BOLTWISE) – OX Security erhält den Best DevSecOps Platform Award bei den inauguralen Cybersecurity Stars Awards 2026. Prämiert wird eine Architektur, die Code-Scanning, Cloud-Schutz und Runtime-Analyse zu einer einzigen Sicherheitslogik verbindet. Damit sollen Teams die Ursachen von Schwachstellen im Software-Lifecycle schneller finden und beheben, statt Alerts aus getrennten Tools zu verwalten. OX Security […]
Microsoft Authenticator: BSI warnt vor hoher Schwachstelle CVE-2026-41615
Bonn / LONDON (IT BOLTWISE) – Das BSI stuft eine Schwachstelle in Microsoft Authenticator als hochriskant ein und weist auf eine mögliche Offenlegung von Informationen hin. Betroffen sind Android und iPhoneOS, wobei ein Remote-Angriff ausdrücklich als möglich gilt. Entscheidend ist jetzt, dass Unternehmen und Nutzer Updates zeitnah einspielen und Workarounds prüfen. Die Warnung trägt die […]
G7 bringt KI-SBOM, Microsoft patcht Rekorde, Dell SupportAssist triggert BSOD – CISO-Update
LONDON (IT BOLTWISE) – Die G7-Länder veröffentlichen eine Anleitung für KI-Software-Bill-of-Materials (SBOM) und verschieben damit den Fokus von einzelnen Modellen hin zu deren nachvollziehbarer Lieferkette. Gleichzeitig bestätigt Dell, dass SupportAssist bestimmte Windows-Systeme mit BSOD-Abstürzen auslösen kann – mit einem klaren Workaround. Während Microsoft mit über 130 Patches in Richtung des eigenen Jahresrekords läuft, nutzen Angreifer […]
ShinyHunters missbraucht PeopleSoft-Zero-Day CVE-2026-35273 an Uni-Systemen
LONDON (IT BOLTWISE) – ShinyHunters nutzt einen bislang ungepatchten Oracle-PeopleSoft-Fehler (CVE-2026-35273) für einen Einbruch in Unternehmensumgebungen und fordert Lösegeld, um Daten geheim zu halten. Laut Google Mandiant begann die Ausnutzung bereits zwischen 27. Mai und 9. Juni, während Oracle erst am 10. Juni eine Empfehlung veröffentlichte. Der Angriff traf vor allem Bildungseinrichtungen und kombinierte Remote-Code-Execution […]
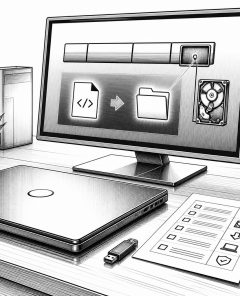
GreatXML: BitLocker-Bypass über WinRE-XML-Dateien – was Unternehmen jetzt tun sollten
LONDON (IT BOLTWISE) – Ein neuer BitLocker-Bypass namens GreatXML nutzt WinRE-Umwege über XML-Dateien in der Wiederherstellungspartition, um den Zugriff auf die verschlüsselte Platte zu umgehen. Der Security-Researcher Chaotic Eclipse beschreibt einen Zusammenhang mit Windows Defender Offline Scan und veröffentlicht ein Schritt-für-Schritt-Verfahren, das am Ende einen Shell-Zugriff mit erweiterten Rechten liefert. Die Veröffentlichung kommt kurz nach […]
OpenClaw-Angriffe: Prompt-Injection und Agent-Phishing liefern Code und Geheimnisse
LONDON (IT BOLTWISE) – Zwei unabhängige Sicherheitsstudien zeigen, wie der selbst gehostete KI-Agent OpenClaw über scheinbar harmlose Kontakte und normale E-Mails in schädliche Aktionen gedrängt werden kann. Dabei können versteckte Anweisungen dazu führen, dass Code ausgeführt wird oder vertrauliche Daten aus dem System herauswandern. Imperva meldet eine bereits gefixte Schwachstelle in Version 2026.4.23, während Varonis […]
USA klagen gegen mutmaßlichen russischen Hacker: Void Blizzard im Visier
BOSTON / LONDON (IT BOLTWISE) – Die USA halten einen mutmaßlichen russischen Hacker nach seiner Auslieferung aus Thailand fest und werfen ihm vor, eine groß angelegte Cyber-Spionage-Kampagne ermöglicht zu haben. Der Beschuldigte soll die Aktivitäten eines Russland-nahen Kollektivs namens Void Blizzard unterstützt haben, das laut Anklage zahlreiche US-Unternehmen kompromittierte. Besonders im Fokus steht das massenhafte […]
Münchner Urteil zu Google-AI-Overviews: Haftung für falsche Inhalte
MÜNCHEN / LONDON (IT BOLTWISE) – Ein regionales Gericht in Deutschland erklärt Google für direkt haftbar, wenn KI-generierte Suchübersichten falsche Behauptungen verbreiten. Im konkreten Fall verknüpfte die „AI Overview“ zwei Verlage mit angeblichen Betrugs- und Abo-Modellen, obwohl diese Verbindungen in den referenzierten Quellen nicht belegbar waren. Das Gericht behandelt die Übersichten damit als eigene, von […]
GreatXML: BitLocker-Bypass über WinRE-Recovery-XML unterläuft Laufwerksverschlüsselung
LONDON (IT BOLTWISE) – Ein neuer BitLocker-Bypass namens GreatXML zeigt, wie Windows Recovery Environment und XML-basierte Startpfade zur Umgehung der Laufwerksverschlüsselung ausgenutzt werden können. Der Angriff skizziert einen praktikablen Ablauf: Angreifer platzieren bestimmte XML-Dateien in der Recovery-Partition und starten anschließend in WinRE. Besonders kritisch ist die Verbindung zu „Defender Offline Scan“, weil das Ausnutzen offenbar […]
 #Sophos
 #AmazonPrime
 #Bestseller

