




BSI warnt vor LiteLLM-Schwachstellen (CVSS 8,8) für Linux/UNIX
BONN / LONDON (IT BOLTWISE) – Das BSI hat eine Sicherheitswarnung für LiteLLM veröffentlicht und stuft die Schwachstelle mit CVSS 8,8 als hoch ein. Betroffen sind insbesondere Linux- und UNIX-Umgebungen sowie die Open-Source-Implementierung von LiteLLM. Ein entfernter, authentisierter Angreifer soll mehrere Lücken ausnutzen können, um seine Rechte zu erhöhen. Das Update- und Workaround-Management ist damit […]
MFA-Prompt-Bombing: Warum Push-Zweitfaktoren nicht genug schützen
LONDON (IT BOLTWISE) – MFA sollte Angreifern den Zugang verwehren, selbst wenn sie Passwörter erbeuten. Doch bei Push-basierten Zweitfaktoren können Angreifer den Nutzer so lange zu einer Genehmigung drängen, bis der Login durchgeht. Der Beitrag erklärt, wie Prompt Bombing technisch funktioniert, warum Push-MFA dadurch angreifbar wird und welche Gegenmaßnahmen in der Praxis greifen. Besonders relevant […]
BSI warnt: Mehrere CVEs in Mattermost erhöhen Risiko für unbezeichneten Angriff
BONN / LONDON (IT BOLTWISE) – Das BSI hat ein Update zu einer Sicherheitslücke in Mattermost veröffentlicht, die mehrere CVEs umfasst und einen Remoteangriff erlaubt. Betroffen sind vor allem Nutzerstände unter bestimmten Mattermost-Versionen auf Linux, UNIX und Windows. Für die Lücke nennt das BSI einen CVSS Base Score von 7,3 bei mittlerem Risiko und rät […]
BSI warnt: Mattermost-Sicherheitslücke trifft Linux, UNIX und Windows
LONDON (IT BOLTWISE) – Das BSI aktualisiert seinen Sicherheitshinweis zu einer Mattermost-Sicherheitslücke: Betroffen sind Linux, UNIX und Windows sowie mehrere Mattermost-Server-Versionen. Der Hinweis stuft die Schwachstellenkombination mit einem CVSS-Base-Score von 7,3 als „mittel“ ein, warnt aber wegen Remote-Angriffsfähigkeit. Für Admins heißt das vor allem: zeitnah aktualisieren oder geeignete Workarounds umsetzen und Exposition reduzieren. Mit einem […]
Dirty Frag: BSI warnt vor Kernel-Schwachstelle in Linux – Risiko hoch
BONN / LONDON (IT BOLTWISE) – Das BSI hat ein Update zur Linux-Kernel-Schwachstelle „Dirty Frag“ veröffentlicht und weist für die Betroffenen einen hohen Handlungsdruck aus. Laut CVSS liegt das Risiko bei 7,8 (Base) bzw. 7,5 (Temporal), wobei lokale Angriffe zur Erlangung von Administratorrechten führen können. Besonders kritisch ist der Umstand, dass gleich mehrere Distributionen, Cloud-Betriebsumgebungen […]
KI-gestützte DDoS-Angriffe: Wie Unternehmen ihre Abwehr modernisieren
LONDON (IT BOLTWISE) – KI-gestützte Angriffe machen DDoS-Abläufe schneller und anpassungsfähiger, sodass klassische Abwehrmaßnahmen oft zu langsam greifen. Der Beitrag ordnet ein, warum insbesondere Patch-Tempo, API-Sicherheit und Automatisierung der Erkennung entscheidend werden. Außerdem zeigt er, wie Unternehmen ihre Sicherheitsprozesse so umbauen, dass Angriffe schon vor dem „Massenschlag“ entschärft werden. Dabei geht es nicht nur um […]
Niederlande beschlagnahmen 800 Server und nehmen zwei Betreiber für KI-gestützte Angriffsinfrastruktur ins Visier
NIEDERLANDE / LONDON (IT BOLTWISE) – Die niederländischen Behörden haben zwei Mitinhaber von Hosting-Unternehmen festgenommen und dabei mehr als 800 Server sowie IT-Hardware beschlagnahmt. Ihnen wird vorgeworfen, Infrastruktur bereitgestellt zu haben, die russische Akteure für Cyberangriffe, Einflusskampagnen und Desinformation in der EU nutzten. Im Zentrum der Ermittlungen stehen Verbindungen zwischen mehreren Hosting- und Weiterleitungsdiensten, die […]
Microsoft schließt SharePoint-RCE-Lücke mit CVE-2026-45659 in mehreren Server-Versionen
REDMOND / LONDON (IT BOLTWISE) – Microsoft veröffentlicht Sicherheitsupdates, um eine kritische Remote-Code-Execution-Lücke in SharePoint zu schließen, die laut Advisory bereits durch einen normal authentifizierten Angreifer ausnutzbar sein kann. Die Schwachstelle CVE-2026-45659 trägt einen CVSS-Score von 8,8 und benötigt keine administrativen Rechte. Betroffen sind unter anderem SharePoint Server 2019, 2016 sowie die Subscription-Edition. Für Unternehmen […]
KI-gestützte DDoS-Angriffe: Wie Unternehmen ihre Abwehr neu ausrichten
LONDON (IT BOLTWISE) – Angreifer nutzen zunehmend KI, um DDoS-Angriffe schneller zu automatisieren und besser an die Zielumgebung anzupassen. Der Beitrag ordnet ein neues Webinar ein, das zeigen will, wie man Patch-Zyklen beschleunigt, Cloud-Konfigurationen absichert und Bedrohungen vor dem Kernserver erkennt. Dabei geht es weniger um „ein Tool“, sondern um ein Zusammenspiel aus Architektur, Überwachung […]
MFA-Prompt-Bombing: Warum Push-Nachrichten die Sicherheit oft nicht retten
LONDON (IT BOLTWISE) – Push-basierte MFA soll Angreifer ausbremsen, aber beim Prompt-Bombing zwingt man Nutzer zur Freigabe – und das kann schon bei legitimen Login-Hinweisen durchrutschen. Der Artikel erklärt den Ablauf der Attacke, zeigt warum das Prinzip „zweiter Faktor = letzte Bastion“ in der Praxis wackelt und ordnet den Ansatz in den Kontext anderer Schutzmechanismen […]
CERT-In fordert 12-Stunden-Patching für öffentlich erreichbare Schwachstellen
NEW DELHI / LONDON (IT BOLTWISE) – CERT-In verlangt, öffentlich erreichbare kritische Schwachstellen innerhalb von 12 Stunden zu beheben, sobald sie als riskant eingestuft werden. Hintergrund ist die wachsende Missbrauchsgefahr: KI-gestützte Angriffe können Schwachstellen schneller finden, priorisieren und automatisiert ausnutzen. Die Behörden koppeln die Patch-Vorgaben an risikobasiertes Vorgehen, Zero Trust und eine verstärkte Absicherung von […]
Q-Day bis 2029: Warum Krypto-Umstellungen jetzt zu Pflicht werden
WASHINGTON / LONDON (IT BOLTWISE) – Google rechnet damit, dass „Q-Day“ zur Entschlüsselung heute gebräuchlicher Verfahren schon ab 2029 eintreffen könnte. Das erhöht den Zeitdruck für Regierungen und Unternehmen, rechtzeitig auf post-quantenresistente Kryptografie umzusteigen. Experten warnen zudem vor dem „Harvest now, decrypt later“-Risiko: Daten könnten heute gesammelt, aber erst später lesbar werden. Der Beitrag ordnet […]
Megalodon-Angriff kompromittiert 5.500+ GitHub-Repositories über CI/CD und Actions
SAN FRANCISCO / LONDON (IT BOLTWISE) – Ein groß angelegter Software-Supply-Chain-Angriff namens „Megalodon“ hat mehr als 5.500 GitHub-Repositories kompromittiert. Angreifer missbrauchten automatisierte GitHub-Actions-Workflows, um in kurzer Zeit tausende schädliche Commits einzuschleusen. Besonders kritisch: Die Malware zielte auf CI/CD-Geheimnisse, Cloud-Zugriffsdaten und API-Tokens. Die Fallstudie zeigt, warum Plattformschutz durch Token-Policies allein nicht reicht, wenn kompromittierte Repos weiterhin […]
Nimbus Manticore nutzt KI-Backdoor und SEO-Poisoning gegen Unternehmen
LONDON (IT BOLTWISE) – Eine neue Welle iranisch verknüpfter Angriffe setzt auf eine KI-unterstützte Backdoor namens MiniFast sowie auf SEO-Poisoning, um Sicherheits- und Softwareteams über Suchmaschinen direkt zu treffen. Laut Auswertungen werden dabei mehrere Lieferketten parallel betrieben: klassische Job- und Meeting-Lockköder, aber auch manipulierte Download-Seiten, die legitime Werkzeuge imitieren. Auffällig ist zudem, dass die Backdoor […]
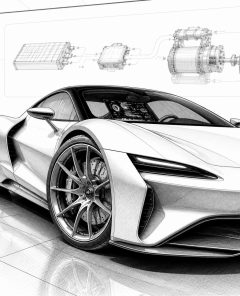
Ferrari Luce: erstes vollelektrisches Modell mit 800-Volt-Architektur und 4×Motoren
MARANELLO / LONDON (IT BOLTWISE) – Ferrari bringt mit dem Luce sein erstes vollelektrisches Serienmodell und setzt dabei auf eine 800-Volt-Architektur, vier E-Motoren und ein auf Performance ausgelegtes Wheel-Control-Konzept. Der 122-kWh-Akkupack soll Reichweiten von rund 330 Meilen ermöglichen, während die Dynamik über ein neues Vehicle Control Unit-Setup und ein erweitertes Fahrwerkssystem orchestriert wird. Besonders auffällig […]
Alaskas Ölwende belebt TAPS und stärkt Milliardeninvestitionen im Arktisraum
ANCHORAGE / LONDON (IT BOLTWISE) – Neue Bohrungen und schnellere Genehmigungen bringen wieder Schwung in Alaskas Arktis-Ölförderung und damit auch in den Betrieb des Trans Alaska Pipeline System. Nach Jahren rückläufiger Fördermengen steigt das Interesse großer Player wie ConocoPhillips, Shell und Exxon erneut spürbar an. Gleichzeitig verschärft sich der politische und gesellschaftliche Konflikt zwischen wirtschaftlicher […]
KnowledgeDeliver-LMS: CVE-2026-5426 ermöglicht Godzilla und Cobalt Strike über ViewState
LONDON (IT BOLTWISE) – Eine Schwachstelle im KnowledgeDeliver-LMS wird laut Sicherheitsberichten als Zero-Day missbraucht, um erst einen Webshell-Zugriff (Godzilla) und anschließend eine Cobalt-Strike-Implementierung bereitzustellen. Der Angriff nutzt eine ViewState-Deserialisierung in ASP.NET, die durch hardcodierte machineKey-Werte ermöglicht wird. Für Unternehmen bedeutet das vor allem: Standardisierte Secrets in Deployment-Templates können ganze Installationslandschaften gleichzeitig kompromittieren. Jetzt rücken Patch-Verfügbarkeit, […]
npm führt staged publishing ein: 2FA-Freigabe stoppt riskante Supply-Chain-Publishes
LONDON (IT BOLTWISE) – npm bekommt mit staged publishing ein neues Kontrollmodell: Maintainer laden Pakete zunächst in eine Stage-Queue hoch und müssen dann per 2FA manuell freigeben, bevor Versionen installierbar werden. Damit schafft GitHub nach dem Prinzip „proof of presence“ eine zusätzliche Hürde gegen automatisierte Manipulationen aus kompromittierten Accounts oder fehlerhaften CI/CD-Pipelines. Die Umstellung ist […]
TrapDoor: Supply-Chain-Angriff mit 34 Paketen in npm, PyPI und Crates.io
LONDON (IT BOLTWISE) – Eine neue Supply-Chain-Kampagne namens „TrapDoor“ hat offenbar 34 kompromittierte Pakete in npm, PyPI und Crates.io in Umlauf gebracht und dabei Entwicklerdaten sowie Krypto-Wallet-Zugänge abgegriffen. Wie aus Sicherheitsanalysen hervorgeht, tarnen die Angreifer die Schadsoftware als harmlose Tools für Entwicklung und Sicherheitsprüfungen. Besonders kritisch: Die Kampagne zielt auch auf Konfigurationsdateien von KI-Coding-Assistants, sodass […]
OnlyFans-Datenhandel: 340-Millionen-Leak-Zeugnis wirft Fragen zur Identitäts-Exposition auf
LONDON (IT BOLTWISE) – Auf einem Cybercrime-Forum wird ein Datensatz mit angeblich 340 Millionen OnlyFans-Einträgen zum Verkauf angeboten, der Nutzernamen mit Kontaktdaten und Zahlungsdetails verknüpfen soll. Allerdings deuten Stichproben darauf hin, dass Teile der Sammlung möglicherweise aus älteren Datenlecks stammen und nicht zwingend aus einem frischen Angriff auf die Plattform. Für Betroffene steigt trotzdem das […]
Jailbroken Gemini als Cyberwaffe: API-Keys, WordPress-Creds und Crypto-Abfluss
LONDON (IT BOLTWISE) – Ein offenbar einzelner Angreifer kombinierte einen über „jailbreak“ manipulierten Gemini-CLI-Zugriff mit gestohlenen API-Keys, um gezielt Admin-Credentials zu knacken und mindestens eine Krypto-Wallet zu leeren. Das Vorgehen lief über eine Telegram-Influence-Operation mit politisch aufgeladenem Branding, während eine KI-gestützte Pipeline gleichzeitig Social-Content automatisierte und Passwörter mutierte. Besonders brisant: Der Angreifer hielt die Betriebskosten […]
Iranischer APT nutzt SEO-Poisoning für Fake-Installer von SQL Developer
LONDON (IT BOLTWISE) – Ein iranisches APT setzt erstmals sichtbar auf SEO-Poisoning, um Nutzer zu einem gefälschten SQL-Developer-Download zu führen. Hinter dem scheinbar legitimen Installer steckt eine neu entdeckte Hintertür namens MiniFast, die sich per AppDomain hijacking in den Kontext vertrauenswürdiger .NET-Prozesse einschleust. Betroffen waren im Verlauf mehrerer Wellen im Frühjahr 2026 offenbar besonders Personen […]
OnlyFans-Daten für 340 Millionen Nutzer: Hackerangebot und Risiko für Betroffene
LONDON (IT BOLTWISE) – Ein angeblich gestohlener Datensatz zu rund 340 Millionen OnlyFans-Nutzern taucht in einem bekannten Cybercrime-Forum zum Verkauf auf. Der Verkäufer nennt einen Preis von etwa 0,313 BTC und behauptet, das Material stamme aus früheren Leaks und öffentlich verfügbaren Quellen. Selbst wenn es keine direkte OnlyFans-Verletzung sei, zeigen Experten, dass aggregierte Identitätsdaten Nutzer […]
Papst Leo XIV fordert „Disarm AI“: KI für Menschen statt für Konzerne
VATIKANSTADT / LONDON (IT BOLTWISE) – Papst Leo XIV fordert in seiner ersten Enzyklika „Magnifica Humanitas“ eine Künstliche Intelligenz, die dem Gemeinwohl dient – nicht wenigen Tech‑Gewinnern. Er warnt vor wachsender Ungleichheit, schwächerer Demokratie und einer schleichenden Abgabe von Urteilsfähigkeit an Maschinen. Zentral ist die Idee „Disarm AI“: KI aus militärischen und rein ökonomischen Interessen […]
 #Sophos
 #AmazonPrime
 #Bestseller

