




JOMANGY nutzt sechs Persistenz-Schichten, um FreePBX-Server nach Angriffen wiederherzustellen
BERLIN / LONDON (IT BOLTWISE) – Angreifer der Gruppe INJ3CTOR3 halten kompromittierte FreePBX-Telefonsysteme mit einem neu entdeckten PHP-Webshell namens JOMANGY langfristig unter Kontrolle. Die Kampagne kombiniert sechs redundante Persistenzkanäle, die sich gegenseitig neu aufbauen können – selbst wenn Verteidiger Teile bereinigen. Dadurch bleibt die Infrastruktur trotz Patchen und öffentlicher Meldungen über Monate aktiv. Besonders kritisch: […]
Hartford HealthCare: Konten gehackt, 22.500 Datensätze im HUSKY-Portal betroffen
HARTFORD / LONDON (IT BOLTWISE) – Ein nicht autorisierter Zugriff auf das HUSKY-Provider-Portal von Hartford HealthCare hat die personenbezogenen Daten von rund 22.500 Menschen offengelegt. Auslöser war offenbar der Einsatz kompromittierter Mitarbeiterzugangsdaten, wodurch der Angreifer in zahlungsbezogene Konten gelangte und Dateien herunterlud. Das Ausmaß blieb nach Angaben der zuständigen Stellen begrenzt, obwohl hauptsächlich Namen, Abrechnungs- […]
Iran-nexus APT Screening Serpens: Neue RAT-Wellen und .NET-Start-Hijacking
SANTA CLARA / LONDON (IT BOLTWISE) – Palo Alto Networks’ Unit 42 beschreibt eine Iran-nexus Kampagne, die US-, Israel- und UAE-Ziele über Monate hinweg angegriffen hat. Im Fokus stehen neue Varianten von Remote-Access-Trojanern, die als zwei Malware-Familien gebündelt wurden. Besonders brisant ist ein Technikwechsel: Angreifer sollen den Initialisierungsprozess von .NET-Anwendungen mittels AppDomainManager hijacking manipuliert haben. […]
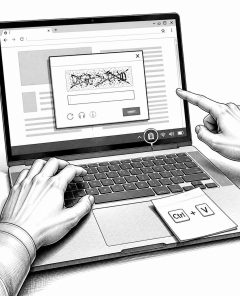
Fake-CAPTCHA-Taktik: So wird ein Sicherheitscheck zur Malware-Falle
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – Betrüger nutzen zunehmend gefälschte CAPTCHA-Dialoge, um Nutzer dazu zu bringen, Tastenkürzel auszuführen und Inhalte aus der Zwischenablage zu starten. Dadurch wird aus einem vertrauten Sicherheitsmuster innerhalb von Sekunden eine Malware-Installation ohne Download-Button oder auffällige Warnseite. Experten verweisen auf einen wachsenden Trend, bei dem nicht nur Links, sondern auch […]
Drift verliert 280 Millionen US-Dollar: Nordkorea-Operation über Monate im DeFi
LONDON (IT BOLTWISE) – Drift deckt eine lang geplante Angriffskampagne auf, die laut Team über sechs Monate lief und am 1. April rund 280 Millionen US-Dollar aus einem Solana-Perpetuals-Umfeld abfloss. Entscheidend war nicht nur die technische Ausnutzung, sondern die professionelle Tarnung der Angreifer gegenüber Beitragenden und das schrittweise Vorbereiten von Multisig-Freigaben. Die Analyse verweist auf […]
Hacker erbeuten Daten von 22.500 Hartford-HealthCare-Patienten
NORWALK / CONNECTICUT / LONDON (IT BOLTWISE) – Laut Behörden drang ein Angreifer über kompromittierte Zugangsdaten in ein Provider-Portal des Connecticut Medicaid-Programms ein und konnte dort Dateien mit Patienteninformationen herunterladen. Betroffen sind rund 22.500 Hartford HealthCare-Patienten; es sollen keine Sozialversicherungsnummern oder Finanzkontodaten betroffen sein, weil diese im kompromittierten System nicht verfügbar waren. Die Aktivität startete […]
Iranische Hacker mit Job-Tricks: Spionage gegen Aviation und Oil-&-Gas
LONDON (IT BOLTWISE) – Forschende warnen vor iranisch gesteuerten Hackern, die sich als Job-Recruiter ausgeben, um Software-Engineers in Luftfahrt und Energie auszuspähen. Im Zentrum stehen gefälschte Stellenanzeigen und mit Schadcode manipulierte Videokonferenz-Tools. Einem aktuellen Datensatz zufolge gelangen die Angreifer offenbar nicht in die angezielten Netzwerke von Öl- und Gasfirmen sowie Luftfahrtakteuren – dennoch laufen offenbar […]
Kimwolf-DDoS-Botnet: Festnahme in Kanada und Hinweise auf Android-ADB-Infektion
OTTAWA / LONDON (IT BOLTWISE) – In Kanada wurde ein mutmaßlicher Betreiber eines DDoS-for-hire-Botnetzes festgenommen, das auf infizierten Android-Geräten basiert. Laut US-Justiz stützte sich das Botnet Kimwolf auf eine Variante namens AISURU und nutzte einen exponierten Android Debug Bridge (ADB)-Dienst. Besonders kritisch: Geräte, die zuvor „firewalled“ vom übrigen Internet waren, wurden offenbar gezielt zur Angriffsfläche […]
SpaceX testet Starship V3 erneut: Erstflug gelingt mit Triebwerksausfällen und geplanter Wasser-Landung
TEXAS / LONDON (IT BOLTWISE) – SpaceX schickt Starship V3 beim Flight 12 erstmals seit dem letzten Start im Oktober 2025 in einen suborbitalen Testflug und zeigt dabei eine komplett überarbeitete Raketenarchitektur. Trotz eines Ausfalls eines Raptor-Triebwerks im Super-Heavy-Teil und weiterer Probleme im Aufstieg erreicht das Raumfahrtsystem den geplanten Korridor der Flugbahn und setzt anschließend […]
Hartford HealthCare: Hacker greift HUSKY-Provider-Portal an und erbeutet Patientendaten
CONNECTICUT / LONDON (IT BOLTWISE) – Eine unautorisierte Person hat im Umfeld des HUSKY-Provider-Portals auf Konten zugegriffen und Daten von rund 22.500 Hartford-HealthCare-Patienten ausgelesen. Laut Behörden begann der Angriff über kompromittierte Zugangsdaten von Mitarbeitenden und wurde anschließend durch Abschottung des Portals eingedämmt. DSS und Gainwell Technologies kündigen zusätzliche Sicherheitsmaßnahmen an, während betroffene Personen seit Ende […]
Packagist-Supply-Chain-Angriff schattet acht Composer-Pakete mit Linux-Malware
LONDON (IT BOLTWISE) – In einer koordinierten Supply-Chain-Kampagne wurden auf Packagist acht Pakete mit Schadcode infiziert, der beim Build- oder Installationsprozess heimlich einen Linux-Binary nachlädt. Auffällig ist die Querverlagerung über Ökosystem-Grenzen: Der schädliche Einstieg sitzt nicht in composer.json, sondern in package.json und zielt auf Projekte mit JavaScript-Build-Tooling neben PHP. Betroffene Versionen wurden entfernt, dennoch zeigt […]
Hackerzugriff auf 22.500 Hartford-HealthCare-Patienten: Staat & Gainwell reagieren
NEW HAVEN / LONDON (IT BOLTWISE) – Nach einem unbefugten Zugriff auf den HUSKY-Provider-Portalbereich wurden Daten zu rund 22.500 Hartford-HealthCare-Patienten abgefragt. Laut zuständiger Behörde startete die Aktivität durch kompromittierte Nutzerzugänge von Mitarbeitern bereits am 4. März. Sozialversicherungs- und Kontodaten waren nicht betroffen, dennoch sieht man die Tat als finanziell motivierten Vorfall. Staat und Dienstleister Gainwell […]
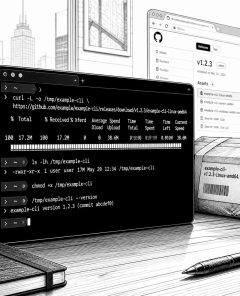
Packagist-Supply-Chain-Angriff lädt Linux-Malware über npm-artige Hooks nach
LONDON (IT BOLTWISE) – Ein Supply-Chain-Angriff hat acht Pakete auf Packagist kompromittiert und in deren Installationsprozess bösartigen Linux-Code nachgeladen. Auffällig ist die „cross-ecosystem“-Platzierung: Die Malware steckte nicht in composer.json, sondern in package.json-Postinstall-Skripten, die von vielen PHP-Teams leicht übersehen werden. Der Payload lädt ein Binärprogramm von einer GitHub-Releases-URL, speichert es in einem temporären Verzeichnis und startet […]
JOMANGY-Backdoor kapert FreePBX per selbstheilender Persistence-Kette
BERLIN / LONDON (IT BOLTWISE) – Eine neue PHP-Webshell-Familie namens JOMANGY zielt gezielt auf FreePBX-Systeme und missbraucht SIP-Trunks für betrügerische Auslandsrufe. Laut Forschern wird die Kompromittierung über eine mehrstufige Bash-Chain mit „Self-Healing“-Persistence abgesichert, sodass selbst bereinigte Systeme binnen Minuten wiederhergestellt werden. Zusätzlich legt der Angreifer 18 Backdoor-Zugänge an, darunter Root-Äquivalente, um Administrator-Aktivitäten zu imitieren. Die […]
npm führt staged publishing ein: 2FA-Freigabe vor Paket-Installation
LONDON (IT BOLTWISE) – GitHub macht npm-Deployments sicherer: Mit „staged publishing“ müssen Maintainer eine 2FA-Pflichtaktion ausführen, bevor ein Paket öffentlich installierbar wird. Zusätzlich ergänzt npm gezielte Install-Quellen-Flags, die Nicht-Registry-Quellen besser kontrollierbar machen. Die Änderungen kommen in einer Phase steigender Angriffe auf Open-Source-Ökosysteme und richten sich besonders an CI/CD-Workflows, die bisher unbemerkt kompromittiert werden konnten. Wer […]
BYOVD-Risiko: Lenovo signierter Treiber kann EDR-Prozesse beenden
LONDON (IT BOLTWISE) – Ein Lenovo-Treiber, der digital signiert ist und bei Prüfungen zunächst keine Erkennung auslöste, lässt sich missbrauchen, um EDR- und Sicherheitsprozesse auf Kernel-Ebene zu beenden. Sicherheitsforscher zeigen, dass dabei fehlende Zugriffskontrollen und ein vereinfachter IOCTL-Handler ausgenutzt werden können. Für Unternehmen bedeutet das: Vertrauen in Signaturen allein schützt nicht mehr, sobald Angreifer ein […]
LEGO-Batman-Spiel: voices38 umgeht Denuvo ohne Hypervisor – was das für DRM heißt
LONDON (IT BOLTWISE) – Beim neuen LEGO-Batman-Titel wird Künstliche Intelligenz nicht zum Thema, aber Kettensicherheit schon: Schon am Launch-Tag soll der Kopierschutz Denuvo durch einen Hackerbypass überwunden worden sein. Statt auf einen komplizierten Hypervisor-Ansatz zu setzen, soll der Angreifer unter dem Alias voices38 die Hürde ohne zusätzliche Emulationsschicht genommen haben. Für Entwickler und Publisher ist […]
Supply-Chain-Angriff auf Laravel-Lang: Credential Stealer über kompromittierte PHP-Packages
LONDON (IT BOLTWISE) – Neue Hinweise zu einem kompromittierten Laravel-Lang-Ökosystem zeigen, wie Angreifer über manipulierte Composer-Tags einen automatisierten Credential-Stealer ausrollen. Betroffen sind zahlreiche Paketversionen, wobei ein eingebetteter Helfer-Code bei jeder PHP-Anfrage im Autoload-Kontext startet. Der Angriffsablauf zielt auf Token und Secrets in Cloud-, CI/CD- und Browser-Umgebungen und exfiltriert die Daten an einen externen Server. Für […]
TeamViewer-Update wegen Privilegieneskalation: BSI warnt vor CVE-2026-8381
BONN / LONDON (IT BOLTWISE) – Das BSI hat einen Sicherheitshinweis für TeamViewer veröffentlicht: Eine Schwachstelle (CVE-2026-8381) kann es einem entfernten, authentisierten Angreifer ermöglichen, seine Privilegien zu erhöhen. Betroffen sind laut Hinweis mehrere Systeme inklusive Windows, Linux und UNIX sowie bestimmte TeamViewer-Komponenten. Für IT-Teams bedeutet das vor allem: Updates zeitnah prüfen, betroffene Versionen inventarisieren und […]
BSI warnt vor mehreren Schwachstellen in Go-Modules (net, image, crypto)
BERLIN / LONDON (IT BOLTWISE) – Das BSI hat einen Sicherheitshinweis zu mehreren Schwachstellen in Go-Modules veröffentlicht, die in net, image und crypto stecken. Betroffen sind unter anderem UNIX- und Windows-Systeme sowie bestimmte Modul-Versionen, wobei Remote-Angriffe möglich sind. Mit einem CVSS-Base-Score von 7,5 stuft die Warnung die Lage als mittel ein, ordnet aber dennoch einen […]
Cisco Secure Workload: Schwere Lücke (CVE-2026-20223) erlaubt Administratorrechte
BONN / LONDON (IT BOLTWISE) – Das BSI warnt vor einer hochkritischen Schwachstelle in Cisco Secure Workload, die laut CVSS mit 10,0 bewertet wird und Remoteangriffe ermöglicht. Ein entfernter, anonymer Angreifer kann dabei Administratorrechte erlangen. Betroffen sind mehrere Versionen inklusive 3.10.8.3 und 4.0.3.17 sowie die CISCO-Appliance-Betriebssystem-Komponenten. Unternehmen müssen nun die empfohlenen Hersteller-Updates oder Workarounds zeitnah […]
North-Korea-Angriff: Hugging-Face-Hosting für Second-Stage-Malware im npm-Ökosystem
BERLIN / LONDON (IT BOLTWISE) – Angreifer nutzen den KI-Dienst Hugging Face als Tarnplattform, um Second-Stage-Malware in einen npm-Lieferkettenangriff einzuschleusen. Startpunkt sind scheinbar harmlose Pakete, deren postinstall-Mechanismen Binärdaten nachladen und anschließend Daten von Geräten exfiltrieren. Besonders kritisch: Betroffene Entwickler müssen nicht nur bereinigen, sondern auch Schlüssel und Authentifizierungen sofort rotieren. Der Vorfall zeigt, wie unscharf […]
BSI warnt: CVE-2026-45659 trifft SharePoint Server 2016/2019
LONDON (IT BOLTWISE) – Das BSI stuft eine neue Sicherheitslücke in Microsoft SharePoint Server 2016 und 2019 als hohes Risiko ein. Betroffen sind unter anderem bestimmte Windows- und SharePoint-Versionen, die eine Remoteausführung von beliebigem Code ermöglichen können. Grundlage ist die CVE-2026-45659 mit einem CVSS Base Score von 8,8. IT-Verantwortliche sollten die Microsoft Security Advisory und […]
Oracle Linux: BSI warnt vor kritischer Schwachstelle mit DoS und Codeausführung
LONDON (IT BOLTWISE) – Das BSI hat am 21.05.2026 eine Sicherheitswarnung für Oracle Linux veröffentlicht, die mehrere Schwachstellen bündelt. Betroffen sind Linux/UNIX sowie Oracle Linux selbst, darunter ein Remote-Angriff mit hoher Auswirkung. Laut CVSS liegt die Schwere bei 9,8 (Base Score), während der Temporal Score 8,5 erreicht. Unternehmen müssen jetzt zügig patchen, betroffene Systeme priorisieren […]
 #Sophos
 #AmazonPrime
 #Bestseller

