




FortiBleed trifft Verwaltung und Unternehmen: 75.000 Firewalls unter Druck
BRANDENBURG / LONDON (IT BOLTWISE) – Eine groß angelegte Attacke im Umfeld der FortiBleed-Kampagne hat laut Berichten Zehntausende Firewalls getroffen und in der Verwaltung Oranienburg zahlreiche Systeme offline gesetzt. Betroffen sind schätzungsweise 75.000 Geräte weltweit, während Sicherheitsforscher ein enormes Volumen an Login-Versuchen und gezielte Zugriffsversuche beobachten. Für Behörden und Unternehmen wird damit klar: Schon die […]
FortiBleed: Zehntausende Fortinet-Firewalls kompromittiert – offenbar via geleakte Passwörter
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor „FortiBleed“: Dabei sollen Cyberkriminelle zehntausende Fortinet-Firewalls und VPN-Zugänge großer Organisationen übernommen haben. Laut Branchenberichten erfolgt der Zugriff offenbar nicht über neue, unbekannte Schwachstellen, sondern über schlecht gepflegte Zugangsdaten und geleakte Passworthintergründe. Die Angreifer scannen fortlaufend das Internet nach exponierten Geräten und ziehen sich nach jedem Eindringen neue Credentials […]
KI-Cyberangriffe beschleunigen die Sicherheitslücke: Warum Organisationen in Monaten nachrüsten müssen
LONDON (IT BOLTWISE) – Künstliche Intelligenz macht Cyberangriffe schneller, zielgerichteter und schwerer abzuwehren: Angreifer automatisieren Exploits, schreiben Phishing in natürlicher Sprache und nutzen neue Agenten als Multiplikatoren. Gleichzeitig drängt KI-gestütztes Entwickeln Unternehmen in ein Spannungsfeld aus schneller Bereitstellung und potenziell unsicherem Code. Branchenbeobachter warnen, dass die Patch-Zyklen der Realität hinterherlaufen – besonders bei Krankenhäusern, Versorgern […]
Kalifornia Water Service: Kein Hinweis auf Kompromittierung nach angeblichem Iran-Hack
CHICO / LONDON (IT BOLTWISE) – Kalifornia Water Service (CalWater) weist Berichte über einen angeblichen Cyberangriff aus iranisch unterstützten Gruppen zurück. Laut Unternehmen wurden keine Wasseranlagen kompromittiert, und es gebe keine Anzeichen für Eingriffe in Produktions- und Verteilungsprozesse. Vorläufige Scans von internen IT- und OT-Netzen sollen sauber geblieben sein, während das Unternehmen weiter überwacht und […]
Cyberangriff auf Philippinen: Behörden nach Website-Defacements zu härterer Security gezwungen
MANILA / LONDON (IT BOLTWISE) – Nach der Manipulation der offiziellen Websites von Senat und Repräsentantenhaus ruft die philippinische Nationalpolizei (PNP) alle Behörden zu einer umfassenden Prüfung ihrer Sicherheitsmaßnahmen auf. Der Angriff dient laut den Ermittlern als Weckruf für bessere Abstimmung zwischen Ressorts, schnellere Reaktion und belastbares Monitoring gegen sich wandelnde Bedrohungen. Im Fokus stehen […]
Vorwürfe zu Hacking-Angriffen auf Kaliforniens Wasserwerke: Keine OT-Übernahme belegt
LONDON (IT BOLTWISE) – Ein mit dem Iran verknüpfter Hacker behauptet, mehrere kalifornische Wasserwerke geknackt zu haben und zeigt angebliche Rechnungsdaten. Laut dem Betreiber gebe es bislang jedoch keine Hinweise auf Kompromittierung von Wasserproduktion oder -auslieferung in den IT-, OT- und Lieferketten. Experten verweisen darauf, dass zwar Zugriffe auf GPS-Korrektur- und Kundendatenbank-Systeme möglich waren, eine […]
Vorwürfe zu Hackerangriff auf US-Wassersysteme: CalWater bleibt offenbar unberührt
KALIFORNIEN / LONDON (IT BOLTWISE) – Handala, ein Hacker-Kollektiv mit angeblicher iranischer Anbindung, behauptet den Zugriff auf mehrere US-Wassersysteme. CalWater widerspricht und meldet bei einer ersten Prüfung keine Anzeichen einer Kompromittierung in IT-, Produktions- und Auslieferungsumgebungen. Experteneinschätzungen deuten darauf hin, dass betroffene Systeme eher GPS-Korrektur- und Abrechnungsdaten waren, nicht aber die Anlagensteuerung. Für Betreiber von […]
Velvet Ant und REF6138: Zehn Jahre Intrusion über Linux-Zugang und Lieferkette
LONDON (IT BOLTWISE) – Zwei unabhängig entdeckte Kampagnen zeigen, wie Angreifer über Linux-Authentifizierung und die Software-Lieferkette über Jahre hinweg Zugriffe ausnutzen können. Die Gruppe Velvet Ant manipulierte PAM- und OpenSSH-Komponenten, um unbemerkt zu protokollieren und Befehle auszuführen – sogar in Luftspalt-Umgebungen. Parallel setzte REF6138 auf kompromittierte Build-Prozesse, um Hintertüren in gängigen Tools wie curl, sudo […]
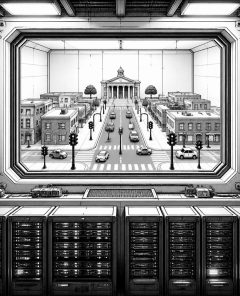
FBI baut Kinetic Cyber Range: Mini-Stadt für realistische Cyberangriff-Trainings
HUNTSVILLE, ALABAMA / LONDON (IT BOLTWISE) – Das FBI nimmt für sein Training eine 22.000-Quadratfuß große Mini-Stadt in Betrieb, in der Ermittler reale Cyberangriffe unter kontrollierten Bedingungen üben. Im Fokus stehen Szenarien wie Ransomware auf kritische Infrastrukturen sowie Notfallentscheidungen, wenn etwa Krankenhaus-Systeme ausfallen. Die Anlage arbeitet mit vernetzten Geräten und einer Server-Umgebung, die Unternehmensrealität abbilden […]
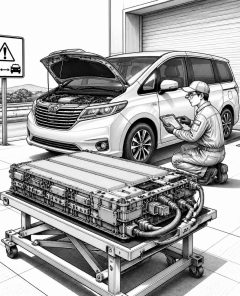
Chrysler-Rückruf wegen möglicher Batteriebrände: Stellantis reagiert
DETROIT / LONDON (IT BOLTWISE) – Chrysler ruft mehr als 17.000 Hybrid-Elektrofahrzeuge wegen eines möglichen Batteriebrandrisikos zurück. Laut NHTSA könnten die Batteriepakete auch im geparkten Zustand bei ausgeschalteter Zündung in Brand geraten. Betroffene Halter sollen vorerst nicht laden und das Fahrzeug mit Abstand im Freien abstellen. Händler aktualisieren die Hochvolt-Steuergeräte-Software und prüfen bzw. tauschen die […]
Benn Jordan wechselt vom Musikgear zur IT-Forensik: Warum der „Surveillance State“ jetzt im Fokus steht
LONDON (IT BOLTWISE) – Benn Jordan, bekannt für seine Musik-Reviews, richtet seine Plattform zunehmend auf die Schwachstellen moderner Überwachungstechnologien aus. In seinen Untersuchungen stehen Kamerasysteme, Smart-Home-Devices und die reale Angriffsfläche im Alltag im Mittelpunkt. Dabei macht er deutlich, dass Privacy nicht „irgendwann“ adressiert werden kann, sondern technische Sicherheitsarbeit und Transparenz erfordert. Sein Blick verbindet praktische […]
Anthropic fordert Branchen-„Pause“ bei KI-Entwicklung – OpenAI setzt auf Staatliche Leitplanken
LONDON (IT BOLTWISE) – Anthropic drängt darauf, dass führende KI-Labore gemeinsam eine vorübergehende Pause bei der Entwicklung hochriskanter Systeme einbauen. Die Begründung: KI wird in der Umsetzung von Aufgaben immer schneller, wodurch das Risiko steigt, die Kontrolle über fortgeschrittene Systeme zu verlieren. OpenAI widerspricht dem Ansatz und fordert, dass Regierungen statt einzelne Unternehmen das Tempo […]
NSA nutzt offenbar Anthropic-Model Mythos trotz Nutzungsbremse
LONDON (IT BOLTWISE) – Berichten zufolge bereitet die NSA den Einsatz von Anthropics Cybersecurity-KI „Mythos“ für operative Zwecke vor, obwohl zuvor politische und vertragliche Hürden die Nutzung begrenzten. Dabei geht es nicht nur um die Frage, ob das Modell bereits aktiv in Cyberangriffen verwendet wird, sondern auch um den Umgang mit den Risiken, die aus […]
KI-Hacking: Automatisierte Schwachstellenanalyse wird zum Enterprise-Risiko
BERLIN / LONDON (IT BOLTWISE) – KI-Systeme können nach aktuellen Berichten kritische Sicherheitslücken automatisch finden und ausnutzen. Für Unternehmen bedeutet das: Angriffsketten werden schneller, aber auch die Verteidigung muss automatisierter, messbarer und kontrollierter werden. Gleichzeitig zeigt der Text, wie kognitive Verzerrungen und Informationsflut klares Lagebilden verhindern können. Der Beitrag verbindet Sicherheitsarchitektur, psychologische Resilienz und Markt-Realismus […]
Trump lockert KI-Aufsicht: 30-Tage-Review statt 90 Tage
WASHINGTON / LONDON (IT BOLTWISE) – Trump hat eine überarbeitete Executive Order zur KI-Aufsicht unterzeichnet, die Regierungstests vor dem öffentlichen Release vorsieht. Statt eines ursprünglich geforderten 90-Tage-Vorlaufs gilt nun ein freiwilliges 30-Tage-Review für bestimmte KI-Modelle. Zugleich verlagert die Anordnung den Fokus der Strafverfolgung stärker auf Vorfälle wie KI-gestütztes Hacking und unbefugten Zugriff. Damit sendet die […]
Instagram: KI-Chatbot ermöglicht Hackerübernahmen trotz fehlender Mehrfaktor-Authentifizierung
LONDON (IT BOLTWISE) – Hacker sollen eine Schwachstelle in Metas KI-gestütztem Support ausgenutzt haben, um Instagram-Konten zu übernehmen. Entscheidend war, dass Angreifer den Chatbot dazu brachten, Kontoänderungen anzustoßen, etwa E-Mail-Adressen auszutauschen und danach Reset-Codes für das neue Konto abzurufen. Betroffene Konten wurden laut Berichten teils zeitweise gesperrt, bis Meta den Fehler behob und die Accounts […]
Meta: KI-Supportbot ließ sich für Instagram-Account-Hijacking missbrauchen
LONDON (IT BOLTWISE) – Hacker haben laut Meta einen KI-gestützten Supportbot ausgenutzt, um fremde Instagram-Konten zu übernehmen. In den Berichten wird beschrieben, wie die Assistenten-Dialoge den Angriff in Richtung Passwort-Reset beschleunigten und dabei sogar Schutzmechanismen umgehen halfen. Meta bestätigte die Störung und erklärte, sie inzwischen behoben zu haben. Für Unternehmen wird damit erneut sichtbar, wie […]
GRU-APT28 kapert Router per DNS-Hijacking: So schützen Unternehmen ihre Netze
LONDON (IT BOLTWISE) – Ermittler berichten, dass die GRU-Gruppe APT28 über Jahre tausende SOHO-Router in 23 US-Bundesstaaten kompromittierte, indem sie unpatched Firmware und Standardzugänge ausnutzte. Dabei wurden DNS-Anfragen so umgeleitet, dass Angreifer den Datenverkehr fortlaufend mitlesen und Zielsysteme über Server unter Kontrolle lenken konnten. Unternehmen und Beschäftigte im Homeoffice sollten daher besonders auf Router-Updates, die […]
Instagram-Fall: Angreifer umgehen Schutz, indem Meta-AI-Chatbot Zugriff vergibt
BERLIN / LONDON (IT BOLTWISE) – Instagram hat einen Sicherheitsvorfall geschlossen, bei dem Angreifer einen KI-gestützten Support-Chatbot dazu brachten, Zugriff auf kompromittierte Konten zu ermöglichen. Berichten zufolge reichte es, dem Bot eine E-Mail-Änderung zu „validieren“, ohne die eigentliche Ziel-E-Mail übernehmen zu müssen. Der Ablauf kombiniert dabei scheinbar harmlose Chat-Interaktionen mit einem Verifikationscode-Reset, flankiert durch VPN-basiertes […]
Space-Force-Instagram gehackt: Pro-Iranische Inhalte und Sicherheitswarnungen
WASHINGTON / LONDON (IT BOLTWISE) – Pro-Iranische Angreifer sollen das offizielle Instagram-Konto von John Bentivegna, dem ranghöchsten Unteroffizier der US Space Force, für mehrere Stunden übernommen haben. In den Stories und Beiträgen kursierten antiamerikanische und proiranische Botschaften, darunter auch Referenzen aus Popkultur und Kriegsgeschichte. Bentivegna reagierte öffentlich, warnte vor Interaktionen mit möglichen Direktnachrichten und kündigte […]
White-Hat-Hacker löst Refund-Fehler im HongCoin-ICO auf: 1.003 ETH frei
HONGKONG / LONDON (IT BOLTWISE) – Ein White-Hat-Entwickler hat einen Refund-Fehler im HongCoin-ICO-Contract aus dem Jahr 2016 behoben und dadurch rund 1.003 ETH freigeschaltet. Wie der Fall zeigt, reichte schon ein Coding-Problem, um eigentlich vorgesehene Rückzahlungen dauerhaft zu blockieren. Entscheidend waren die Analyse der Admin-Logik, die verifizierte Korrektur auf dem Testnet und die anschließende Ausführung […]
Leänd-Shop gehackt: Zahlungsangriff betrifft 184.000 Nutzer und wirft Security-Fragen auf
STUTTGART / LONDON (IT BOLTWISE) – Unbekannte Angreifer haben eine Schwachstelle im Zahlungssystem des offiziellen Leänd-Shops ausgenutzt und Kunden auf eine gefälschte Bezahlseite umgeleitet. Wie berichtet wird, wurden dabei Transaktionsdaten abgefangen und Zahlungen weitergeleitet. Die Betreiber haben alle 184.000 registrierten Nutzer informiert, auch wenn bestätigte finanzielle Schäden nur einen kleinen Teil betreffen. Der Vorfall zeigt, […]
UK-Polizei befasst sich mit Vorwürfen zu Farages möglichem Russland-Hack
LONDON / LONDON (IT BOLTWISE) – Labour hat Vorwürfe an Polizei und nationale Cyber-Einheiten gemeldet, wonach Nigel Farages Mobiltelefon und E-Mail-Konten Ziel eines angeblichen russischen Angriffs gewesen sein könnten. Die Partei fordert von Reform UK eine Bestätigung der eigenen Meldungen und argumentiert zugleich mit Auswirkungen auf nationale Sicherheit und Integrität politischer Kommunikation. Nach der Weiterleitung […]
DeFi-Hacks im April: Lazarus erbeutet 577 Mio. – KI verschärft das Risiko
LONDON (IT BOLTWISE) – DeFi erlebte im April 2026 einen massiven Sicherheitsrückschlag: Die Lazarus Group wird für Angriffe verantwortlich gemacht, bei denen insgesamt 577 Millionen Euro erbeutet wurden. Besonders Cross-Chain-Brücken und kompromittierte Keys rücken damit wieder in den Fokus, während KI die Zeiten bis zur Ausnutzung von Schwachstellen drastisch verkürzen soll. Experten warnen, dass Verteidigung […]
 #Sophos
 #AmazonPrime
 #Bestseller

