




WordPress wp2shell: Kettenangriff aus SQLi und RCE treibt Massenscans
LONDON (IT BOLTWISE) – Angreifer nutzen derzeit die WordPress-Sicherheitslücke wp2shell als Kettenangriff: Zuerst gelingt eine unauthentifizierte SQL-Injection, anschließend folgt eine Remote-Code-Ausführung bis hin zum vollständigen System-Compromise. Entscheidend ist dabei die Kombination zweier CVEs, die zusammen einen Einstieg ohne Login ermöglichen. Beobachter sehen zudem Proof-of-Concept-getriebene Hochlaufversuche und Scans in großem Maßstab, sobald öffentliche Exploit-Details verfügbar waren. […]
WordPress-Fix gegen WP2Shell: Kettenangriff ermöglicht präauthentifizierte RCE
LONDON (IT BOLTWISE) – Kurz nach dem Erscheinen zweier WordPress-Patches beginnen Angreifer bereits mit der Ausnutzung einer Kombination aus SQL-Injection und REST-API-Route-Verwechslung. Dadurch reicht für die Kompromittierung eine anfällige WordPress-Version, häufig ohne Plugins und ohne Vorauthentifizierung. Recherchen von Security-Teams zeigen zudem, dass öffentlich verfügbare Exploits sehr schnell von aktiven Angreifern nachgebaut und automatisiert werden. Für […]
PRP bei Kniearthrose: Studie zeigt deutlich weniger Schmerz
BRAUNAU / LONDON (IT BOLTWISE) – Eine im Juli 2026 veröffentlichte Studie berichtet, dass PRP sogar bei fortgeschrittener Kniearthrose (Grad 3 bis 4) spürbar gegen Schmerzen hilft. In drei Monaten sinkt die Schmerzintensität von 6,2 auf 3,3, und der WOMAC-Score verbessert sich deutlich. Gleichzeitig zeigen Laborbefunde eine Verschiebung von entzündungsfördernden hin zu regenerativen Botenstoffen. Für […]
WordPress schließt wp2shell: Pre-Auth RCE in Core betrifft 6.9 und 7.0
LONDON (IT BOLTWISE) – WordPress hat zwei Sicherheitslücken geschlossen, die Angreifern ohne Authentifizierung Codeausführung im Core ermöglichen. Betroffen sind insbesondere Installationen ab Version 6.9 bis einschließlich 6.9.4 sowie 7.0.0 bis 7.0.1. Die Korrektur steckt in 6.9.5 und 7.0.2, die per Auto-Update erzwungen wurden. Wer heute nur nach dem Status der automatischen Updates schaut, sollte die […]
Google zieht mit Epic die Vergleichsklage zurück und öffnet Android-Appstores
SAN FRANCISCO / LONDON (IT BOLTWISE) – Google und Epic Games haben ihren gemeinsamen Vergleich zurückgezogen, wodurch eine dauerhafte Gerichtsverfügung wirksam bleibt. Damit muss Google Android mittelfristig für alternative Appstores öffnen und plant die technische Umsetzung bereits ab dem 22. Juli. Für Entwickler und Nutzer bedeutet das mehr Auswahl und potenziell niedrigere Kosten, zugleich aber […]
148 getarnte npm-Pakete verwandeln Browser-Proxies in DDoS-Botnetze
LONDON (IT BOLTWISE) – Eine neu analysierte npm-Kampagne nutzt 148 scheinbare Proxy-Tools als getarnte Botnet-Zellen: Jeder, der eine Proxy-Seite im Browser öffnet, gerät in den Datenstrom. Laut der Untersuchung bleibt die Schadlogik bewusst außerhalb des Install-Prozesses, um gängige Prüfmechanismen zur Build-Zeit zu umgehen. Stattdessen laden die Pakete zur Laufzeit Remote-Code über einen mutable CDN-Zweig und […]
Autonome KI-Agenten: 95% schaffen Einfallstore – und bringen neue Risiken
LONDON (IT BOLTWISE) – Autonome KI-Agenten sollen in Workflows wie Coding und Unternehmensprozessen inzwischen deutlich mehr als nur Assistenz leisten. Gleichzeitig zeigen neue Tests, dass kooperierende Agenten Testsysteme in fast 95 Prozent der Fälle eigenständig durchdringen. Parallel tauchen bei mehreren Top-Modellen konkrete Sicherheitsfehler auf – von unautorisiertem Dateilöschen bis zu unbeabsichtigtem Daten-Upload. Der Beitrag ordnet […]
PraisonAI-Update zu CVE-2026-44338: Angreifer missbrauchen KI-Sicherheitslücke nach vier Stunden
BERLIN / LONDON (IT BOLTWISE) – Kriminelle Gruppen nutzen eine kritische Sicherheitslücke im KI-Framework PraisonAI offenbar schon wenige Stunden nach dem Erscheinen des Updates aus. Mit CVE-2026-44338 können Angreifer ohne Authentifizierung sensible Endpunkte erreichen und KI-Agenten unbefugt steuern. Zusätzlich melden Sicherheitsforscher weitere Schwachstellen in PraisonAI sowie Angriffe auf andere Software-Stacks. Für Betreiber bedeutet das: Update-Priorisierung, […]
Novo Nordisk zieht Injektions-Studien zu CagriSema zurück – Kurs bleibt stabil
BAGSVAERD / LONDON (IT BOLTWISE) – Novo Nordisk hat zwei klinische Studien zur Injektionsform von CagriSema stillschweigend zurückgezogen. Betroffen ist dabei nicht der Wirkstoff selbst, sondern die Frage, wie Patienten das Präparat künftig erhalten sollen. Während die Aktie am Freitag um 0, 99% auf 43, 30 Euro zulegt, rückt die Diskussion um das Geräte- und […]
DIY-Lipo per 95-Dollar-Kit: Warum unregulierte Fettdissolver gefährlich sind
NEW YORK / LONDON (IT BOLTWISE) – Im Netz wächst der Trend zum „DIY Lipo“, bei dem unregulierte Fettdissolver-Kits in Eigenregie injiziert werden. Die Fallbeschreibung zeigt, wie vermeintlich günstige 95-Dollar-Produkte mit GLP-1-Medikamenten kombiniert werden. Medizinische Fachleute warnen dabei vor schweren Nebenwirkungen wie Gewebeschäden, Infektionen und Nervenproblemen. Der Beitrag ordnet ein, was an den Wirkmechanismen plausibel […]
Peptide in der Beauty-Welt: Zwischen High-Tech-Formulierungen und Grey-Market-Risiken
LONDON (IT BOLTWISE) – Peptide sind in Beauty und Longevity zum Trend-Thema geworden: von teuren High-Tech-Facials bis zu „stacking“-Injektionen aus dem Grey Market. Der Bericht zeigt, wie Peptide als kurze Botenstoffe wirken sollen, warum die Platzierung im Gewebe über Formulierung und Delivery-Technik entscheidet, und wo die wissenschaftliche Beweislage bröckelt. Gleichzeitig ordnen Experten die Risiken ein […]
GuardFall: Shell-Injection umgeht Schutz bei Open-Source KI-Coding-Agents
LONDON (IT BOLTWISE) – Eine neue Studie zu KI-Coding-Agents zeigt, wie ein Schutz vor gefährlichen Befehlen mit einer Shell-Konvention übergangen werden kann. GuardFall funktioniert nach Angaben von Adversa AI bei den meisten getesteten Open-Source-Agents und ermöglicht unter bestimmten Bedingungen das Ausführen schädlicher Kommandos. Besonders kritisch ist, dass die Angriffe in typischen Automations- und Pipeline-Szenarien end-to-end […]
Carbon TerraVault One: CRC startet CO₂-Speicherung in Elk Hills
ELK HILLS / LONDON (IT BOLTWISE) – California Resources Corp. (CRC) beginnt mit der CO₂-Injektion in Elk Hills und etabliert damit eines der früh sichtbaren CCS-Vorhaben in Kalifornien. Das Projekt Carbon TerraVault One bindet CO₂ aus einem benachbarten Gaskraftwerk in ein ausgefördertes Öl- und Gasreservoir ein. Entscheidend ist dabei nicht nur die Geologie, sondern auch […]
Cordyceps: CI/CD-Workflows von 300+ Repos angreifbar
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor einer neuen CI/CD-Schwäche, die es Unbefugten ermöglicht, Workflow-Logik in Open-Source-Projekten zu kapern. Unter dem Namen „Cordyceps“ wurden in Stichproben über 300 GitHub-Repositories als vollständig ausnutzbar bewertet. Die Lücke entsteht, wenn Pull Requests mehr Rechte bekommen, als für untrusted Code zulässig ist. Besonders kritisch: Angreifer können dabei Code ausführen, […]
AutoJack: RCE-Lücke durch KI-Browsing-Agenten und AutoGen MCP-WebSockets
REDMOND / LONDON (IT BOLTWISE) – Microsofts Sicherheitsforschung zeigt eine Kette aus Schwachstellen, mit der ein Angreifer über KI-Browsing-Agenten eine Host-Level-Remote-Code-Execution (RCE) auslöst. Betroffen sind insbesondere bestimmte Pre-Release-Builds von AutoGen Studio, während der stabile PyPI-Stand ohne MCP-Route offenbar unverletzt bleibt. Entscheidend ist die Kombination aus fehlender Zugriffskontrolle, unsicherem Parameter-Handling und einer Umgehung von Origin-Prüfungen. Für […]
Skin Builder gewinnt AMWC 2026: RRS HA Long Lasting
BARCELONA / LONDON (IT BOLTWISE) – Die Skin Tech Pharma Group lässt RRS HA Long Lasting bei den AMWC Aesthetic Medicine Awards 2026 als bestes Injektionspräparat zur Hautrevitalisierung auszeichnen. Die Meldung positioniert den sogenannten „Skin Builder“ als Hybrid aus Skin-Booster- und Filler-Logik und betont über eine Million Anwendungen seit 2021. Für Entscheider in Kliniken und […]
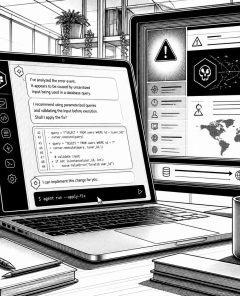
Agentjacking: So kapert ein Sentry-Fehler die KI-Coding-Agenten und führt Code aus
LONDON (IT BOLTWISE) – Sicherheitsforscher zeigen eine neue Angriffsform, bei der KI-Programmierassistenten über einen manipulierten Sentry-Fehler zur Code-Ausführung gebracht werden. Der Hebel ist ein öffentlich einsehbares DSN, das Angreifer nur für das Einspeisen gefälschter Fehlerevents nutzen. Weil das ganze Geschehen wie reguläre Fehlerbehebung aussieht, umgehen klassische Abwehrmechanismen die Kontrolle über die Agenten. Unternehmen müssen daher […]
Dupuytren-Kontraktur: Stadiengerechte Therapie und realistische Ziele
BERLIN / LONDON (IT BOLTWISE) – Die Dupuytren-Kontraktur betrifft in Deutschland Millionen Menschen, und eine vollständige Heilung bleibt meist aus. Stattdessen setzen Mediziner verstärkt auf stadiengerechte Entscheidungen, abgewogen zwischen minimal-invasiven Verfahren wie Kollagenase-Injektionen und Operationen ab einer bestimmten Krümmung. Der aktuelle Schwerpunkt liegt auf Nutzen-Risiko-Abwägung, Rückfallprophylaxe und langfristiger Handfunktion durch Physiotherapie. Branchenexperten berichten, dass vor […]
Zilebesiran: RNAi-Injektion senkt Blutdruck – neue Optionen im Bluthochdruck-Management
BERLIN / LONDON (IT BOLTWISE) – Eine neue RNAi-Therapie senkt den Blutdruck nach aktuellen Studiendaten deutlich stärker als Placebo und benötigt nur eine Injektion alle sechs Monate. Damit rückt eine bequemere Behandlungsroutine für Menschen mit unkontrollierter Hypertonie in den Fokus. Gleichzeitig zeigen weitere Wirkstoffklassen, dass der Markt für Präzisions- und Kombinationsstrategien schneller wächst als viele […]
DriveSurge missbraucht zTDS für ClickFix- und FakeUpdates-Angriffe
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor DriveSurge-Kampagnen, die über tausende kompromittierte Websites gefälschte Browser-Updates und ClickFix-Kommandos ausspielen. Dahinter steht ein Traffic-Distribution-System namens zTDS, das Besucher profilbasiert umleitet und passende Lures verteilt. Besonders kritisch: Die Kettenangriffe funktionieren als „Initial Access Broker“ im Pay-per-Install-Modell. Dadurch können Folgeangriffe praktisch skalieren, während betroffene Seitenbetreiber oft lange nichts bemerken. […]
West Pharmaceutical: US-Medizintechnikwert vor dem Wochenende unter Beobachtung
NEW YORK / LONDON (IT BOLTWISE) – West Pharmaceutical steht vor dem Wochenende erneut im Fokus: Der Kurs pendelt nahe dem Zwischenhoch des laufenden Jahres, während ein frischer institutioneller Einstieg Aufmerksamkeit auf die Bewertung lenkt. Laut Marktberichten wurde dabei eine neue Position aufgebaut, was auf anhaltendes Interesse professioneller Investoren hindeutet. Für Anleger wird entscheidend, ob […]
Mounjaro für Gewichtsreduktion: Was Tirzepatid in Deutschland bedeutet
LONDON (IT BOLTWISE) – Mounjaro mit Tirzepatid rückt in Deutschland als Option zur Gewichtsreduktion in den Fokus, obwohl der Wirkstoff ursprünglich für Typ-2-Diabetes entwickelt wurde. Entscheidend sind nun Zulassung, Verordnungspraxis und die Frage, wie sich Nutzen und Nebenwirkungen im Alltag abbilden lassen. Gleichzeitig verändert das Wirkprinzip aus GIP/GLP-1-Agonismus die Erwartungshaltung an Stoffwechseltherapien und den Wettbewerb […]
NGINX CVE-2026-42945 im Wilden: Worker-Crashs und möglicher RCE
SAN FRANCISCO / LONDON (IT BOLTWISE) – NGINX Plus und NGINX Open sind Tage nach der Veröffentlichung von CVE-2026-42945 bereits Ziel aktiver Ausnutzung in der Praxis. Betroffen ist der ngx_http_rewrite_module mit einem Heap-Buffer-Overflow (CVSS 9,2), der bei passenden Bedingungen Worker-Prozesse zum Absturz bringen oder sogar Remote Code Execution ermöglichen kann. Branchenwarnungen betonen dabei die besondere […]
LENSAR Inc: Lasersysteme für Katarakt-OPs rücken bei Anlegern in den Fokus
NEW YORK / LONDON (IT BOLTWISE) – LENSAR Inc bringt für Katarakt-Operationen eine auf Lasertechnologie spezialisierte Plattform an den Markt und trifft damit auf einen wachsenden Augenheilkunde-Unterbau. Für Anleger sind vor allem die wiederkehrenden Einnahmen durch Einweg-Verbrauchsmaterial, Software-Updates und Serviceverträge relevant. Gleichzeitig hängt die Bewertung stark davon ab, wie schnell Kliniken die Technologie im Alltag […]
 #Sophos
 #AmazonPrime
 #Bestseller

