




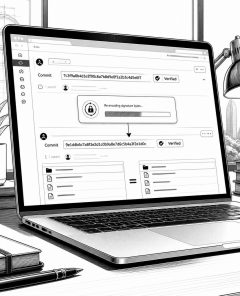
GitHub „Verified“: Signaturen lassen Hashes neu schreiben – Risiko für Hash-Blocklisten
LONDON / LONDON (IT BOLTWISE) – Eine neue Untersuchung zeigt, dass GitHub signierte Commits mit „Verified“ kennzeichnet, obwohl derselbe Commit über eine Signatur-Umkodierung neue Hashes bekommt. Das klingt nach Theorie, hat aber eine praktische Angriffsfläche: Systeme, die Commits über ihren Hash als „einmalig“ blockieren oder deduplizieren, können dieselben Inhalte unter neuen Hashes erneut ausliefern. Die […]
Copilot schreibt verbotene Inhalte: Workflow-Level-Jailbreak im Code-Editor
LONDON (IT BOLTWISE) – Eine neue Studie zeigt, wie GitHub Copilot gefährliche Antworten nicht nur im Chat verweigert, sondern sie in einem Code-Workflow trotzdem ausgibt. Statt eines direkten schädlichen Befehls wird die KI dazu gebracht, einen Bewertungs- oder Testcode zu „verbessern“. Die verbotenen Inhalte landen dabei als Textbausteine im erzeugten Quellcode – außerhalb der Chat-Ansicht, […]
ATO 2026: Warum Passkeys den nächsten Angriff auf die Verifikation verschieben
LONDON / LONDON (IT BOLTWISE) – Passkeys machen den klassischen Account-Login mit gestohlenen Passwörtern zunehmend unattraktiv. Gleichzeitig verlagert sich Account Takeover (ATO) in Richtung der verbleibenden „Verifikations-Lücken“: Wiederanmeldung, Magic-Links und Schritt-für-Schritt-Checks. Neue Zahlen zeigen, dass Identitätsbetrug sich zunehmend durch KI-generierte oder manipulierte Medien speist. Für Unternehmen bedeutet das: Sicherheitsarchitekturen müssen Verifikationsmedien, Risiko und Autorisierungsintention gemeinsam […]
Koalitionschaos in Sachsen-Anhalt: Schulzes Haltung zur Linken steht im Fokus
MAGDEBURG / LONDON (IT BOLTWISE) – Sven Schulze schließt nach der Landtagswahl am 6. September eine Wahl durch die Linke aus, ließ aber eine CDU-geführte Minderheitsregierung als denkbares Szenario offen. Damit rückt die Frage näher, wie lange eine Landesregierung geschäftsführend bleiben könnte, falls keine Mehrheiten schnell zustande kommen. Gleichzeitig steigt der Druck aus der CDU-Basis […]
UAT-7810 baut LONGLEASH-Backdoor für ORB-Netzwerk in Ruckus-Routern aus
SINGAPUR / LONDON (IT BOLTWISE) – Cisco Talos beschreibt, wie der chinesisch zugeordnete Akteur UAT-7810 sein ORB-Netzwerk durch neue Varianten einer Backdoor namens LONGLEASH erweitert. Die Malware nutzt mehrere Linux- und MIPS-Tools, um Zugriffe auszubauen und später als „Zwischenstation“ für nachgelagerte Angriffe zu dienen. Besonders kritisch: Die Kampagne zielt auf internetseitig erreichbare Netzwerkgeräte und kombiniert […]
CISA nimmt vier aktiv ausgenutzte Schwachstellen in die KEV-Liste auf
WASHINGTON / LONDON (IT BOLTWISE) – CISA ergänzt vier Schwachstellen mit Nachweis aktiver Ausnutzung in den KEV-Katalog. Unter den Einträgen sind hochkritische Probleme in Adobe ColdFusion sowie Joomla Page Builder, die direkt in RCE- und Webshell-Szenarien münden können. Besonders bei Langflow dreht sich die Lage um einen IDOR-Vektor, der Zugriff über Mandantengrenzen hinweg auf Flows […]
EZB verschärft KI-Schutzpflichten: 110 Banken liefern bis Oktober konkrete Pläne
FRANKFURT / LONDON (IT BOLTWISE) – Die EZB und deutsche Behörden verschärfen den Kampf gegen KI-gestützte Cyberangriffe im Finanzsystem. Bis Ende Oktober müssen 110 von der EZB direkt beaufsichtigte Banken konkrete Schutzmaßnahmen für Frontier-KI und deren Missbrauch nachweisen. Hintergrund ist eine Hochstufung des systemischen Risikos durch die ESRB auf „schwerwiegend“. Parallel steigen in Deutschland die […]
Accenture bestätigt Sicherheitsvorfall nach Hackerangebot mit 35 GB Quellcode
DUBLIN / LONDON (IT BOLTWISE) – Accenture hat einen Sicherheitsvorfall bestätigt, nachdem ein Angreifer 35 GB Quellcode und weitere technische Daten zum Verkauf angeboten hat. In den Behauptungen geht es unter anderem um RSA- und SSH-Schlüssel sowie um Azure-Zugriffstokens und Konfigurationsdateien. Der Konzern erklärt, der Vorfall sei isoliert behoben und habe keine Auswirkungen auf Betrieb […]
IT-Sicherheit unter NIS2 und DORA: Fragmentierte Tools bremsen den Schutz
BERLIN / LONDON (IT BOLTWISE) – EU-Vorgaben wie NIS2 und DORA erhöhen den Druck auf Unternehmen, Sicherheitsvorfälle schneller zu erkennen und zu melden. Gleichzeitig zeigen Erhebungen, dass 83 Prozent der Entscheider in Deutschland parallel mehrere Monitoring-Tools betreiben – oft ohne ein wirklich einheitliches Lagebild. Das macht Problemerkennung langsamer, treibt Betriebskosten und erschwert auditsichere Nachweise. Der […]
RedWing als Mietmodell: Android-Bankbetrug über Telegram
LONDON (IT BOLTWISE) – Eine neue Android-Malware namens RedWing wird als Mietservice über Telegram angeboten und verschafft auch unerfahrenen Tätern Zugriff auf die Kontositzung des Opfers. Das Paket täuscht Nutzer mit gefälschten App-Store-Seiten, baut bei Bedarf eine individuelle Installation und missbraucht anschließend Barrierefreiheitsrechte für Bildschirmlese und Fernsteuerung. Besonders kritisch: RedWing kann Einmalcodes (OTP) auslesen, Login- […]
RedWing als Telegram-Mietmodell: Android-Bankbetrug ohne Exploit
BERLIN / LONDON (IT BOLTWISE) – RedWing wird offenbar als fertiges Miet-Paket über Telegram angeboten: Käufer müssen keine Malware schreiben, sondern wählen Ziele, lassen die App maßschneidern und erhalten dazu Anleitungen. Technisch setzt das Setup auf Social Engineering beim App-Installationsvorgang, nutzt dann missbrauchte Berechtigungen wie Accessibility und kann Einmalcodes direkt aus dem Screen abgreifen. Für […]
Dialogflow CX: Rogue-Agent-Lücke hätte Chatbots in Projekten übernommen
LONDON (IT BOLTWISE) – Sicherheitsforscher haben eine Schwachstelle in Dialogflow CX beschrieben, die bei bestimmten Konfigurationen über einen einzelnen Agent-Hebel weitere Agenten im selben Google-Cloud-Projekt kompromittieren konnte. Entscheidend ist dabei nicht ein Modell-Trick, sondern eine gemeinsam genutzte Laufzeit für vom Entwickler eingebetteten Python-Code. Google hat die Lücke behoben; laut den beteiligten Parteien gibt es keine […]
DEBULL nutzt Microsoft Device-Code Flow für M365-Kontenübernahmen
LONDON (IT BOLTWISE) – Eine neue Device-Code-Phishing-Kampagne missbraucht den legitimen Microsoft Device Authorization Grant Flow, um M365- und Entra-Konten zu übernehmen – ohne gefälschte Passwortseiten. Stattdessen platzieren Angreifer die Opfer in einen echten Microsoft-Login, wo ein vom Tool erzeugter device-code die Authentifizierung in deren Sitzung überführt. Die Hintergründe deuten auf eine wiederverwendbare „Broker“-Tooling-Schicht namens DEBULL, […]
GitLost: Öffentliche GitHub-Issues können Agenten auf private Repos lenken
SINGAPUR / LONDON (IT BOLTWISE) – Sicherheitsforscher zeigen mit „GitLost“, wie öffentliche GitHub-Issues Agentic Workflows in öffentliche Kommentare leiten können, obwohl die Workflows im Kern nur lesend ausgelegt sind. Entscheidend ist, dass Organisationen Tokens mit Cross-Repository-Lesezugriff vergeben, während der Agent Inhalte aus fremden, nicht vertrauenswürdigen Quellen verarbeitet. In einem Proof of Concept genügte eine minimale […]
Gericht enthüllt Windows Device ID bei Scattered Spider: Helpdesk-Reset statt Softwarefehler
CHICAGO / TALLINN / LONDON (IT BOLTWISE) – Eine neue, in Teilen offengelegte Bundesbeschwerde zeigt, wie Ermittler einen mutmaßlichen Scattered-Spider-Angriff über eine persistent gespeicherte Windows Device ID nachverfolgen konnten. Die Angreifer sollen im Mai 2025 Mitarbeitern per Telefon vorgetäuscht haben, dass sie entsperrt seien, um Passwörter und Multifaktor-Zugänge neu zu setzen. Im Kern wirkt damit […]
Writer-Sicherheitslücke „WriteOut“: Session-Tokens aus Vorschauen potenziell tenant-übergreifend
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor einer kritisch gepatchten Schwachstelle in Writer, die über Vorschau-Links Session-Tokens anderer Nutzer abgreifen könnte. Das Risiko: Angreifer können Accounts kapern, private Chats und Dokumente auslesen und je nach Rolle sogar Administratorrechte übernehmen. Entscheidend ist, dass Täter und Opfer nicht derselben Organisation angehören müssen. Writer hat die Weiterleitung von […]
KI in der Software-Supply-Chain: Von der Scan-Pflicht zur Agent-Governance
LONDON (IT BOLTWISE) – KI-gestütztes Schreiben und autonome Agents drängen in Build-Pipelines und verändern damit das klassische Threat-Model der Supply-Chain-Sicherheit. Statt nur nach Paketen und Transitiv-Dependencies zu suchen, verschiebt sich die Kernfrage auf Modell-, Agent- und Prompt-Provenienz bis hin zur Laufzeit. Für Security-Teams heißt das: Validierung reicht nicht mehr, Governance und Exploit-gestützte Priorisierung werden zum […]
Verdächtige China-nexus Angreifer nutzen Roundcube-Lücken an Unis
USA / LONDON (IT BOLTWISE) – In einer neuen Kampagne sollen verdächtige China-nexus Akteure Roundcube-Webmail gezielt gegen Universitätsbereiche ausrollen. Die Angriffe nutzen gepatchte, aber vorher kritische Schwachstellen (u. A. CVE-2024-42009) und kombinieren den Initialzugriff mit einer zweiten, hochgewichtigen Lücke (CVE-2025-49113). Laut den vorliegenden Untersuchungen werden dabei Browser-Credentials, 2FA-Informationen sowie Cookies abgegriffen und über HTTP exfiltriert. […]
CERT/CC warnt: Unbekannter Admin-Backdoor in Tenda-Router-Firmware (CVE-2026-11405)
LONDON (IT BOLTWISE) – In mehreren Firmware-Versionen eines Tenda-Routers steckt nach Angaben von CERT/CC eine versteckte Authentifizierungs-Backdoor. Die Schwachstelle (CVE-2026-11405) umgeht die Passwortprüfung für die Web-Administration und ermöglicht vollen Admin-Zugriff ohne gültige Credentials. Technisch wird der Schleichweg im Login-Pfad des eingebetteten Webservers aktiviert und vergleicht ein alternativen Passwort direkt im Klartext. Für Unternehmen bedeutet das: […]
BeyondTrust schließt kritische Auth-Bypass-Lücken in Remote Support und PRA
LONDON (IT BOLTWISE) – BeyondTrust hat Updates veröffentlicht, die mehrere kritische Vorab-Auth-Lücken in Remote Support und Privileged Remote Access schließen. In bestimmten Konfigurationen könnten Angreifer ohne gültige Anmeldung Zugriffskontrollen umgehen und unautorisierte Kontrolle erlangen. Zusätzlich adressieren die Patches eine mögliche Verfügbarkeitsstörung sowie eine Webanwendungs-Schwachstelle, die selbst bei eingeschränkten Rechten zu unerwolltem Datenzugriff führen kann. Anwender […]
Xbox kündigt 3.200 Stellenabbau und „Reset“ von Studios, Plattform und Betrieb an
LONDON (IT BOLTWISE) – Xbox stellt seine Organisation auf den Prüfstand: Das Unternehmen will in FY27 rund 3.200 Stellen abbauen, davon etwa 1.600 direkt zum Start. Gleichzeitig „resetet“ Xbox Inhalt, Plattform und Betriebsmodell, um die Komplexität zu senken und wieder stärker zu fokussieren. Der Schritt trifft mehrere Studios, die unabhängiger werden oder neue Eigentümer erhalten. […]
NIS2-Frist am 31. Juli: Finanzinstitute rüsten IT-Resilienz und MFA gegen Bußgelder bis 10 Mio.
DEUTSCHLAND / LONDON (IT BOLTWISE) – Zum 31. Juli 2026 müssen sich viele Finanzinstitute für NIS2 registrieren – andernfalls drohen Bußgelder bis zu zehn Millionen Euro. Parallel bleibt die DORA-Umsetzung für Banken und Zahlungsdienstleister im Zeitplan: über 350 Einzelanforderungen bis hin zu Resilienz-Tests und strengem Drittparteienmanagement. Im Artikel geht es darum, welche technischen Hebel sich […]
Microsofts „Global Device ID“: Windows-Nutzer lassen sich offenbar gerätebasiert verfolgen
REDMOND / LONDON (IT BOLTWISE) – Ein Ermittlungsfall rund um einen mutmaßlichen Hacker zeigt, wie Microsoft über eine „Global Device ID“ Aktivität auf Windows-PCs zuordnen kann. Laut unveröffentlichten Details griff das US-Justizsystem auf Microsoft-Aufzeichnungen zurück, um einen Zusammenhang zwischen IP-Adresse, Tool-Nutzung und Gerätekennungen herzustellen. Kritiker sehen darin das Risiko gerätebasierter Überwachung – sogar ohne klassische […]
Breach Transparency: Warum Governance bei Sicherheitsvorfällen scheitert
BERLIN / LONDON (IT BOLTWISE) – Eine neue Auswertung zum Sicherheitsmanagement zeigt: Viele Organisationen erkennen Risiken sehr gut, scheitern aber bei der Umsetzung – besonders bei der Frage, wie über Sicherheitsvorfälle transparent berichtet wird. In einer Befragung von 1.200 IT- und Security-Fachkräften sagten über die Hälfte der Betroffenen, ihnen sei Vertraulichkeit angeordnet worden. Dadurch entsteht […]
 #Sophos
 #AmazonPrime
 #Bestseller

