




EY unter Druck: Mutmaßlicher Datenschutzverstoß gegen den australischen Premierminister
SYDNEY / LONDON (IT BOLTWISE) – Mutmaßliche Datenschutzverletzungen durch EY-Mitarbeiter erschüttern das Vertrauen in die Beratungsbranche und bringen Governance-Prozesse in den Fokus. Der Vorgang hat nicht nur mögliche regulatorische Konsequenzen, sondern wirkt sich auch auf die Kostenstruktur von Compliance und auf das Risiko-Management großer Mandate aus. Für Unternehmen bedeutet das: Datenschutz wird vom rechtlichen Pflichtprogramm […]
Cisco Secure Firewall 4200: Mehr NGFW- und IPS-Durchsatz für Zero-Trust-Netzwerke
LONDON (IT BOLTWISE) – Cisco erweitert sein Security-Portfolio mit der Cisco Secure Firewall 4200 und positioniert die 1U-Appliance für hybride Rechenzentren. Im Fokus stehen ein hoher NGFW-Durchsatz bis zu 1,49 Gbit/s und IPS-Bandbreite bis zu 3,35 Gbit/s – je nach aktivierten Funktionen. Gleichzeitig zielt das Modell auf Zero-Trust-Workflows mit Identity-basierten Policies, Application Visibility und zentralem […]
Microsoft 365 E7 und warum Enterprise-Agents jetzt governance-basiert sein müssen
REDMOND / LONDON (IT BOLTWISE) – Microsoft macht mit 365 E7 deutlich, wie Unternehmen KI-Agents künftig nicht nur entwickeln, sondern auch sicher betreiben. Für Startups verschiebt sich damit der Wettbewerb: Nicht die Agent-Funktionalität allein entscheidet, sondern Deployability, Identität, Rechtevergabe und Nachvollziehbarkeit. Die Suite bündelt Governance-Fähigkeiten, die Agenten als „operational entities“ ins Unternehmensumfeld einpassen. Wer früh […]
Ghost-Sender und Exchange Online: So sichern IT-Admins den Mailflow ab
LONDON (IT BOLTWISE) – Ghost-Sender rückt eine riskante Fehlkonfiguration im Zusammenspiel von Exchange Online und vorgeschalteten Secure-Email-Gateways in den Fokus. Entscheidend ist, ob gefälschte Absender trotz externer Filter den Weg in den Microsoft-365-Tenant finden. Der Beitrag zeigt, wie IT-Admins den vorgesehenen Zustellpfad, Connector-Restriktionen und die Senderauthentifizierung systematisch prüfen. Zusätzlich ordnet er ein, warum der Markt […]
CISA warnt vor aktiv ausgenutzter Lantronix-RCE-Lücke (CVE-2025-67038)
WASHINGTON / LONDON (IT BOLTWISE) – CISA warnt vor einer aktiv ausgenutzten kritischen Sicherheitslücke in Lantronix-Eds5000-Geräten. Die Lücke CVE-2025-67038 (CVSS 9,8) ermöglicht laut Beschreibung eine Code- bzw. Command-Injection bis hin zur Ausführung beliebiger OS-Kommandos mit Root-Rechten. Betroffene Federal Civilian Executive Branch (FCEB)-Behörden sollen die Fixes bis zum 26. Juni 2026 einspielen. Parallel bestätigt CISA weitere […]
Security-Clearance-Fall in Florida: Lehren für Enterprise-Sicherheitsprozesse
TAMPA / LONDON (IT BOLTWISE) – In Florida steht ein ehemaliger Mitarbeiter mit höchster militärischer Sicherheitsfreigabe im Fokus, nachdem ein Notruf laut Gerichtsunterlagen wie eine geständnisnahe Aussage klingt. Für Unternehmen ist das weniger ein Boulevard-Thema als ein Stresstest: Wie robust sind Freigabeprozesse, Zugriffssteuerung und die Reaktionskette, wenn im Umfeld kritische Personen auffällig werden? Der Fall […]
Cybersecurity-Resilienz: Warum Unternehmen jetzt stärker investieren müssen
LONDON (IT BOLTWISE) – Cyberbedrohungen nehmen in vielen Branchen nicht nur zahlenmäßig zu, sondern werden auch zielgerichteter und schwerer erkennbar. Unternehmen stehen damit unter Druck, ihre Abwehr nicht als einmaliges Projekt zu betrachten, sondern als dauerhaftes Resilienz-Programm. Der Artikel ordnet ein, wie technische Maßnahmen, Investitionslogik und Governance zusammenwirken, damit Ausfälle, Reputationsschäden und regulatorische Risiken begrenzt […]
Iranische Einsatzbereitschaft: Tech-Implikationen für Cyber- und Kommandostrukturen im Konfliktkontext
LONDON (IT BOLTWISE) – Iranische Militärkreise betonen, die Einsatzbereitschaft bleibe unverändert, selbst obwohl eine Vereinbarung zur Beendigung von Kampfhandlungen diskutiert wird. Für Unternehmen und IT-Entscheider ist vor allem relevant, wie solche Signale die Digitalseite von Konflikten beeinflussen: von Alarmierungsketten über Rollenrechte bis zur Ausfallsicherheit kritischer Kommunikationswege. Der Artikel ordnet ein, welche technischen Bausteine typischerweise dahinterstehen, […]
CISA warnt Fortinet-Kunden: FortiBleed kompromittiert tausende FortiGate-Geräte
WASHINGTON / LONDON (IT BOLTWISE) – CISA warnt Fortinet-Kunden vor der laufenden Kampagne „FortiBleed“, bei der Angreifer zehntausende internetzugängliche FortiGate-VPN- und Firewall-Endpoints mit gültigen Zugangsdaten angreifen. Stand 19. Juni 2026 sollen 86.644 Geräte betroffen sein. Laut SOCRadar entfallen große Teile der Kompromittierungen auf nicht umbenannte Default-Admin-Accounts sowie auf eingebaute Fortinet-Systemkonten. Besonders kritisch: Die Täter erweitern […]
US-Exportkontrollen sperren Anthropic: Claude-Modelle bleiben vorerst blockiert
WASHINGTON / LONDON (IT BOLTWISE) – Die US-Regierung hat den globalen Zugriff von Anthropic auf die Spitzen-KI-Modelle Claude Fable 5 und Mythos 5 vorerst untersagt. Auslöser ist eine entdeckte Sicherheitslücke, die es Nutzern ermöglichen könnte, Schutzmechanismen zu umgehen. Die Maßnahme zielt erstmals gezielt auf kommerzielle Modell-APIs statt nur auf Hardware oder einzelne Komponenten. Damit verschiebt […]
Amos Stealer: 56 Mio. E-Mails und 124 Mio. Passwörter geleakt – Fokus auf Entwicklerkonfigurationen
LONDON (IT BOLTWISE) – Eine neue Welle von Credential-Diebstählen rückt den Schutz von Entwickler-Workstations in den Mittelpunkt: Der Amos Stealer zielt unter macOS gezielt auf Keychain-Daten und kritische Konfigurationsdateien. Branchenmeldungen berichten zudem über 56 Millionen geleakte E-Mail-Adressen und 124 Millionen Passwörter, die in Infostealer-Logs indexiert wurden. Besonders riskant ist, dass der Schadcode nicht nur Browserzugänge, […]
Cisco schließt aktiv ausgenutzte SD-WAN-Schwachstelle mit Patch für Catalyst SD-WAN Manager
SAN JOSE / LONDON (IT BOLTWISE) – Cisco stellt Security-Updates für eine SD-WAN-Manager-Schwachstelle bereit, die bereits aktiv in Angriffen missbraucht wird. Betroffen ist die Web-UI von Catalyst SD-WAN Manager (früher SD-WAN vManage), wo unzureichende Validierung bei Datei-Uploads das Erstellen oder Überschreiben beliebiger Dateien ermöglicht. Der Angriff kann sich bei vorhandenen Benutzerrechten bis zur Root-Rechteeskalation ausweiten. […]
Sicherheitslage im Norden Israels und Cyber-Resilienz: Was Unternehmen jetzt lernen
TEL AVIV / LONDON (IT BOLTWISE) – Während die Spannungen im Norden Israels weiter anhalten, rücken in Unternehmen vor allem zwei Fragen in den Vordergrund: Wie lässt sich Lage- und Alarmierungsfähigkeit unter Druck zuverlässig betreiben, und wie werden Kommunikations- sowie IT-Systeme gegen Eskalations- und Cyberrisiken resilient gemacht? Der Beitrag ordnet die Dynamik der Angriffe ein […]
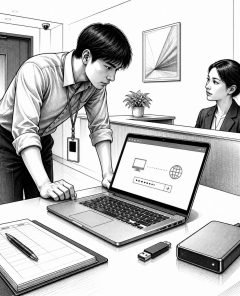
FBI-Warnung: Hacker geben sich als IT aus und schleusen Remote-Zugriff ein
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – Das FBI warnt vor einem Betrug, bei dem Angreifer als IT-Support auftreten und Beschäftigte zu Remote-Zugriff verleiten. Scheitert der Versuch am Telefon, erscheinen Täter offenbar auch persönlich, etwa mit USB-Sticks und externen Datenträgern, um sensible Dateien zu kopieren und anschließend Erpressung vorzubereiten. Für Unternehmen bedeutet das: Das Risiko […]
Illegale Müllexporte nach Tschechien: Prozess in Weiden und die Rolle digitaler Entsorgungs-Compliance
WEIDEN / LONDON (IT BOLTWISE) – Vor dem Landgericht Weiden ist ein Verfahren gegen den Geschäftsführer einer insolventen Entsorgungsfirma gestartet, der illegale Müllexporte und Gesundheitsgefährdung organisiert haben soll. Im Mittelpunkt stehen Vorwürfe zur Verbringung sowohl nicht gefährlicher als auch gefährlicher Abfälle nach Tschechien sowie mögliche Exposition von Mitarbeitern gegenüber krebserregenden Stoffen. Das Verfahren könnte sich […]
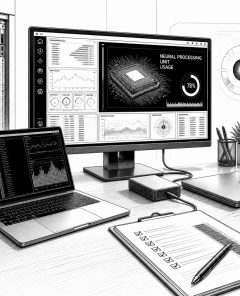
Windows 11 KB5094126: Task-Manager zeigt NPU-Auslastung und Secure-Boot-Pflicht-Update
LONDON (IT BOLTWISE) – Mit dem Juni-Update KB5094126 erhält Windows 11 erstmals ein KI-fokussiertes Monitoring: Der Task-Manager kann NPU-Auslastung in Echtzeit anzeigen. Gleichzeitig wird die Secure-Boot-Landschaft ab dem 24. Juni 2026 durch ablaufende Legacy-Zertifikate besonders kritisch. Das Paket enthält zudem ein Bündel aus 167 behobenen Schwachstellen, darunter Fehlerbilder wie 0x800f0922 bei zu kleiner EFI-Systempartition. Für […]
OSINT und Desinformation nach Zwischenfällen in Russland: Sicherheitslage digital absichern
MOSKAU / LONDON (IT BOLTWISE) – In den Stunden nach einem schweren Zwischenfall rund um Moskau werden in sozialen Medien schnell Behauptungen zu Identitäten und Hintergründen gestreut. Für Unternehmen und Behörden wird damit sichtbar, wie stark moderne Lagen von Informationsqualität, Datenintegrität und schneller Verifikation abhängen. Dieser Artikel zeigt, wie KI-gestützte Analyse, robuste Fact-Checking-Workflows und sichere […]
McDonald’s-Vorfall in Kalifornien: Welche Sicherheits- und KI-Systeme Unternehmen jetzt prüfen sollten
LONDON (IT BOLTWISE) – Nach einem mutmaßlichen Angriff mit heißem Öl in einem McDonald’s-Restaurant in Kalifornien bleibt ein Mitarbeiter mit schweren Verbrennungen in Behandlung. Für Unternehmen zeigt der Fall, wie wichtig belastbare Sicherheitsprozesse, klare Verantwortlichkeiten und schnelle Vorfallreaktion sind. Gleichzeitig rückt die Frage in den Fokus, wie Videoüberwachung, Alarmierung und KI-gestützte Auswertung so gestaltet werden, […]
Konfliktmeldungen und IT-Sicherheit: Wie Unternehmen Resilienz, Datenintegrität und Lagebilder schützen
TEHERAN / LONDON (IT BOLTWISE) – Berichte über weitere Angriffe in mehreren Regionen verschärfen nicht nur die Sicherheitslage, sondern auch den Druck auf Unternehmen, ihre IT-Resilienz und ihr Krisen-Reporting zu verbessern. In solchen Situationen steigen die Risiken für Manipulation von Lageinformationen, Ausfälle kritischer Systeme und hohe Last auf Kommunikationskanälen. Entscheidend wird daher, wie Organisationen Datenflüsse […]
Digitale Sicherheitsprotokolle: Was Investoren bei Cyber-Strategien wirklich bewerten
BERLIN / LONDON (IT BOLTWISE) – Digitale Sicherheitsprotokolle werden für Investoren zum messbaren Bestandteil von Unternehmensqualität. Denn sie beeinflussen nicht nur die IT-Resilienz, sondern auch Betriebseffizienz, Kundenvertrauen und damit den langfristigen Unternehmenswert. In dem Artikel wird erklärt, welche Bausteine wie Risikomanagement, Incident Response und Auditierbarkeit zusammenwirken. Außerdem ordnet er die Rolle von Standards und Regulierung […]
Cybersicherheit im Finanzmarkt: So schützen robuste Controls die Marktintegrität
LONDON (IT BOLTWISE) – Finanzmärkte reagieren empfindlich auf Cyberstörungen: Schon ungewöhnliche Aktivitäten in Netzwerken können Vertrauen, Liquidität und Bewertungen treffen. Der Beitrag ordnet ein, warum robuste Sicherheitsmaßnahmen nicht nur Kosten, sondern ein Stabilitätsfaktor für Unternehmen und Investoren sind. Dabei geht es um technische Architektur, regulatorische Zwänge und die Frage, wie schnell sich Schutzbudgets in messbare […]
Cisco warnt vor aktiv ausgenutzter Lücke in Catalyst SD-WAN Manager (CVE-2026-20245)
LONDON (IT BOLTWISE) – Cisco meldet eine aktiv ausgenutzte Schwachstelle mit hoher Kritikalität im Catalyst SD-WAN Manager, die als CVE-2026-20245 geführt wird und aktuell ohne Patch auskommt. Die Lücke betrifft insbesondere die CLI-Logik und kann durch einen präparierten Upload zu Command-Injection und Root-Rechten führen. Da für betroffene Umgebungen keine direkten Mitigations verfügbar sind, empfiehlt der […]
Angriffe auf Kuwait zeigen Risiken für Unternehmens-IT und Datenschutz
KUWAIT / LONDON (IT BOLTWISE) – Angesichts erneuter Angriffe auf Kuwait rückt für Unternehmen vor allem die Frage in den Mittelpunkt, wie robust ihre IT gegen Folgen von Krisen bleibt. Zwischen manipulativen Kommunikationswellen, möglichen Netzstörungen und erhöhten Risiken für Phishing müssen Sicherheits- und Datenschutzprozesse schneller greifen. Der Artikel zeigt, welche technischen Hebel wie Zero Trust, […]
Whistleblower wirft IBM mögliche Vertuschung von Cybervorfällen vor
LONDON (IT BOLTWISE) – Ein früherer IBM-Manager macht in einer Klage Vorwürfe geltend: Das Unternehmen sei in den vergangenen Jahren mehrfach von staatsnahen Angreifern infiltriert worden und habe die Vorfälle anschließend nicht ausreichend offen gelegt. Besonders brisant sei dabei, dass IBM als zentraler Sicherheitsdienstleister der US-Regierung gilt. Der Fall berührt damit nicht nur Prozesse der […]
 #Sophos
 #AmazonPrime
 #Bestseller

