




Windows- und Exchange-Zero-Days: BitLocker, Defender und Update-Fehler unter Druck
Mit Blick auf die Zukunft rechnen Branchenbeobachter damit, dass Microsoft die Patches für die beschriebenen YellowKey- und GreenPlasma-Szenarien in den kommenden Wochen priorisieren wird. In der Zwischenzeit rücken sofort wirksame Maßnahmen nach vorn: strenge physische Sicherung (um BitLocker-Umgehungen in WinRE auszuschließen), konsequentes Prinzip der geringsten Privilegien, konsequentes Allowlisting für Anwendungen sowie eine engmaschige Überwachung auf […]
Kazuar-Backdoor: Turla baut modulares P2P-Botnetz für Spionage
LONDON (IT BOLTWISE) – Sicherheitsforscher berichten, dass die Turla-Gruppe Kazuar von einer einzelnen Backdoor zu einem modularen Peer-to-Peer-Botnetz umgebaut hat. Dadurch kann die Schadsoftware länger unentdeckt bleiben und interne Ziele über Jahre kontrollieren. Besonders kritisch ist die neue Architektur mit getrennten Modulen für Erkennung, Kommunikation und Spionage. Für Verteidiger verschiebt sich der Fokus weg von […]
Modularer Kazuar-P2P-Botnet: Microsoft warnt vor flexiblen Spionage-Setups
BERLIN / LONDON (IT BOLTWISE) – Forschende berichten, dass die Kazuar-Backdoor weiterentwickelt wurde: Aus dem einzelnen Schadcode wurde ein modularer P2P-Botnet-Ansatz für langfristige Persistenz. Besonders kritisch ist die “Kernel-Bridge-Worker”-Aufteilung, die Kommunikation tarnt und Daten schrittweise für den Abfluss vorbereitet. Für Unternehmen bedeutet das vor allem: Statische Signaturen reichen oft nicht mehr, stattdessen müssen Verhalten und […]
Cyberkriminalität 2026: KI treibt Phishing-Welle und neue App-Angriffe
STUTTGART / LONDON (IT BOLTWISE) – Cyberkriminelle treffen 2026 immer häufiger nicht nur Unternehmen, sondern auch Privathaushalte: In Deutschland soll inzwischen jeder neunte Internetnutzer betroffen sein. Besonders kritisch ist, dass Künstliche Intelligenz die Erstellung überzeugender Betrugsnachrichten massiv beschleunigt und dadurch Phishing, Quishing und Vishing verstärkt. Dazu kommen neue Schwachstellen in Mobilplattformen sowie raffinierte, getarnte Apps, […]
Norton 360: Schutz-Suite mit VPN, Backup und Passwortmanager im Überblick
LONDON (IT BOLTWISE) – Norton 360 bündelt gleich mehrere Sicherheitsbausteine in einer einzigen App: Virenschutz, VPN, Passwortmanager und je nach Tarif auch Cloud-Backup. Damit verlagert sich die Sicherheitsroutine für Privatnutzer und kleine Teams von vielen Einzeltools hin zu einer zentralen Bedienoberfläche. Gerade im Alltag mit mehreren Geräten und im Homeoffice kann das die Hürden für […]
Norton 360 im Alltag: Virenschutz, Firewall und Passwortschutz im Suite-Check
BERLIN / LONDON (IT BOLTWISE) – Norton 360 bündelt mehrere Sicherheitsfunktionen wie Echtzeitschutz, Firewall, Passwortmanager und Cloud-Backup in einer Suite. Für deutsche Nutzer ist das vor allem dann relevant, wenn der Alltag zunehmend über Smartphone, Banking-Apps und Cloud-Dienste stattfindet. Der Artikel ordnet ein, wie die Funktionen praktisch zusammenspielen und worauf Verbraucher sowie kleine Unternehmen beim […]
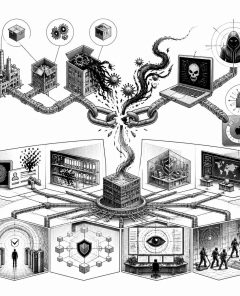
TanStack-Supply-Chain-Angriff trifft OpenAI: Zwei Geräte betroffen
LONDON (IT BOLTWISE) – OpenAI meldet einen gezielten Supply-Chain-Vorfall, der zwei Mitarbeitenden-Geräte im Unternehmensumfeld betroffen hat. Auslöser war offenbar eine Variante des als „Mini Shai-Hulud“ beschriebenen Angriffs, der über TanStack-Kettenkomponenten und den Build-Kontext Türen öffnet. Das Unternehmen betont, dass keine Kundendaten, keine Produktionssysteme und kein geistiges Eigentum unbefugt verändert wurden. Gleichzeitig zeigt der Fall, wie […]
Microsoft nutzt KI MDASH zur Vorab-Erkennung von Windows-Schwachstellen
REDMOND / LONDON (IT BOLTWISE) – Microsoft rüstet den Patch-Zyklus mit einem KI-System namens MDASH auf und will kritische Windows-Fehler schneller finden, bevor Angreifer sie ausnutzen. Laut den vorliegenden Bewertungen arbeiteten dafür über 100 spezialisierte KI-Agenten zusammen und erzielten im CyberGym-Rahmen eine hohe Erfolgsquote. Gleichzeitig steigen die Risiken parallel: Neue Zero-Days, aktive Angriffe auf einzelne […]
OrBit-Rootkit: GitHub-Variante attackiert Linux und manipuliert SSH-Authentifizierung
LONDON (IT BOLTWISE) – Ein Rootkit namens OrBit soll seit Jahren Linux-Systeme infiltrieren, indem es Login- und Sudo-Zugangsdaten abgreift und gleichzeitig bei vielen Sicherheitschecks verborgen bleibt. Neue Analysen zeigen, dass OrBit nicht neu entwickelt wurde, sondern eine abgeänderte Version eines öffentlich verfügbaren Rootkits ist. Besonders kritisch ist ein Funktionssprung: In einer späteren Version kann OrBit […]
Turla: Kazuar wird aus Backdoor ein modulares P2P-Botnetz für dauerhaften Zugriff
LONDON (IT BOLTWISE) – Turla hat die eigene Backdoor Kazuar von einem eher „monolithischen“ Implantat zu einem modularen P2P-Botnetz weiterentwickelt. Damit zielt die Gruppe auf schwer erkennbare Persistenz in kompromittierten Umgebungen und eine flexible Aufgabenverteilung über mehrere Komponenten. Besonders relevant ist, dass Kernel-, Bridge- und Worker-Module klar entkoppelt sind und so sowohl Ausführungslogik als auch […]
Interne Angriffsfläche in 45 Tagen: Bitdefender macht „Living-off-the-Land“ messbar
LONDON (IT BOLTWISE) – Angreifer nutzen in vielen Organisationen weniger Malware als vielmehr die Werkzeuge, denen die Systeme bereits vertrauen. Bitdefender stellt dafür eine „Internal Attack Surface Assessment“ bereit, die innerhalb von 45 Tagen zeigt, welche legitimen Utilities und Zugriffswege real gefährlich sind. Das Ergebnis ist eine priorisierte Liste von Nutzern, Endpoints und Tools – […]
OpenAI-TanStack-Lieferkettenangriff zwingt zu macOS-App-Updates
SAN FRANCISCO / LONDON (IT BOLTWISE) – OpenAI meldet, dass zwei Mitarbeitergeräte im Unternehmensumfeld von einem TanStack-Lieferkettenangriff betroffen waren. Dabei seien jedoch weder Nutzerdaten noch Produktionssysteme oder geistiges Eigentum unbefugt verändert worden. Entscheidend für viele Anwender: Wegen kompromittierter Signier-Zertifikate für macOS müssen Nutzer ausgewählte ChatGPT- und Entwickler-Apps auf die neuesten Versionen aktualisieren. OpenAI beschreibt zudem […]
TanStack Supply-Chain-Angriff trifft OpenAI: macOS-Updates wegen neuer Code-Signing-Zertifikate
SAN FRANCISCO / LONDON (IT BOLTWISE) – OpenAI meldet, dass zwei Mitarbeitergeräte im Unternehmensumfeld durch einen Supply-Chain-Angriff auf TanStack betroffen waren. Der Vorfall führte zu einer gezielten Exfiltration von begrenztem Credential-Material aus internen Quellcode-Repositories, jedoch ohne Kompromittierung von Kundendaten, Produktionssystemen oder geistigem Eigentum. Besonders kritisch: Da die betroffenen Repositories Signierungszertifikate für iOS, macOS und Windows […]
BitLocker-Exploit YellowKey und weiterer Zero-Day: Windows-Notstand ohne Patch
LONDON (IT BOLTWISE) – Zwei neu entdeckte Zero-Days setzen auf physische Zugriffsmöglichkeiten: Der als „YellowKey“ bekannte Exploit kann BitLocker unter Windows 11 und aktuellen Server-Editionen in Sekunden aushebeln, obwohl bislang kein offizieller Fix verfügbar ist. Kurz danach taucht mit „GreenPlasma“ eine zweite Schwachstelle auf, die über den CTFMON-Dienst Rechteausweitungen ermöglicht. Parallel bleibt der Druck hoch, […]
Avast Antivirus: kostenlose Basis-Schutzfunktionen für Südamerika
LATEINAMERIKA / LONDON (IT BOLTWISE) – Avast Antivirus richtet sich mit einer kostenlosen Basis-Engine an Nutzer, die Alltagstasks wie Downloads, Browser-Surfen und das Öffnen von Anhängen nicht ständig manuell absichern wollen. Im Fokus stehen Schutz vor Malware, Warnungen bei Phishing-Risiken und die praktische Quarantäne-Logik bei Fehlalarmen. Gleichzeitig erklärt der Artikel, wo die Free-Variante endet und […]
Mobile Cyberkriminalität 2026: Apple und Google erhöhen den Schutz gegen Quishing & Diebstahl
BERLIN / LONDON (IT BOLTWISE) – Die Schäden durch mobile Cyberkriminalität erreichen 2026 rund 442 Milliarden Euro. Besonders Diebstahl von Geräten und der Zugriff auf sensible Finanzdaten treiben die Zahlen nach oben. Apple und Google reagieren mit Sicherheitsupdates, die Konten schneller absichern und Betrugsmuster wie Quishing eindämmen sollen. Gleichzeitig verschärft sich der Wettbewerb zwischen Angriffstechniken […]
Avast Antivirus gratis im Test: Funktionen, Grenzen und Kauf-Check für Südamerika
LIMA / LONDON (IT BOLTWISE) – Avast Antivirus verspricht für wenig Geld bzw. kostenlos eine solide Basis gegen Malware, Ransomware und Phishing. Entscheidend ist dabei, wie Echtzeitschutz, Signaturen und heuristische Analysen im Alltag zusammenspielen und welche Bausteine im Gratis-Plan fehlen. Gerade in Südamerika, wo Online-Banking, digitale Wallets und Shared Wi‑Fi oft aufeinandertreffen, kann ein gut […]
Android-Sideloading: Google führt 24-Stunden-Wartezeit und Entwicklerregistrierung ein
LONDON (IT BOLTWISE) – Google verschärft die Regeln für Sideloading: Künftig müssen nicht verifizierte Drittanbieter-Apps eine 24-stündige Wartezeit überstehen, bevor sie installiert werden dürfen. Gleichzeitig verlangt der Konzern ab Ende März eine Entwicklerregistrierung inklusive Identitätsprüfung und Signaturschlüssel-Hinterlegung. Für Power-User bleiben Ausnahmen wie Limited Distribution Accounts sowie Installationen via ADB bestehen. Parallel baut Google mit Live […]
Android 17 und iOS-Updates: KI-Schutz gegen Quishing, OTP-Diebstahl und Social Engineering
BERLIN / LONDON (IT BOLTWISE) – Android 17 und iOS erhalten neue Sicherheitsfunktionen, die Betrugsmethoden wie Quishing, OTP-Abgriff und manipulative Bankanrufe gezielt adressieren. Im Mittelpunkt stehen KI-gestützte Echtzeit-Erkennung, kryptografische Schutzmechanismen und hardwarenahe Protokollierung. Für Unternehmen und Banken verschiebt sich damit der Fokus von reinen Passwort-Checks hin zu gerätegebundenen Identitäten und skalierbaren Abwehrketten. Gleichzeitig rückt die […]
Sicherheitslücke in Node-IPC: Entwicklergeheimnisse im Visier
LONDON (IT BOLTWISE) – Eine neue Sicherheitslücke in der beliebten Node-IPC-Bibliothek gefährdet die Geheimnisse von Entwicklern weltweit. Drei kürzlich veröffentlichte Versionen des npm-Pakets enthalten schädlichen Code, der darauf abzielt, sensible Daten zu stehlen und an externe Server zu senden. Experten raten zur Vorsicht und empfehlen, betroffene Versionen sofort zu entfernen. In der Welt der Softwareentwicklung […]
Entwicklergeheimnisse durch bösartige Node-IPC-Versionen bedroht
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor bösartigen Aktivitäten in neuen Versionen des npm-Pakets node-ipc. Diese enthalten versteckte Backdoor-Funktionen, die auf Entwicklergeheimnisse abzielen und sensible Daten exfiltrieren könnten. In der Welt der Softwareentwicklung sind npm-Pakete ein unverzichtbares Werkzeug, das Entwicklern hilft, ihre Projekte effizienter zu gestalten. Doch die jüngsten Enthüllungen über das npm-Paket node-ipc werfen […]
OpenAI bestätigt Datenverlust nach Angriff auf Open-Source-Projekte
LONDON (IT BOLTWISE) – OpenAI hat bestätigt, dass bei einem Angriff auf Open-Source-Projekte Daten gestohlen wurden. Der Vorfall zeigt erneut die Verwundbarkeit von Software-Lieferketten, da Hacker gezielt Open-Source-Bibliotheken kompromittieren, um Malware zu verbreiten. Trotz der Sicherheitslücke gibt OpenAI an, dass keine Nutzerdaten betroffen sind. Die jüngsten Ereignisse um OpenAI verdeutlichen die anhaltende Bedrohung durch sogenannte […]
KI-gestützte Malware: Eine neue Dimension der Bedrohung
LONDON (IT BOLTWISE) – Eine neue Welle von KI-gestützter Malware bedroht Unternehmen weltweit. Kriminelle nutzen fortschrittliche Technologien wie Künstliche Intelligenz und Blockchain, um Sicherheitssysteme zu umgehen. Besonders betroffen sind Industrie- und Bildungseinrichtungen, die sich nun mit einer dramatisch veränderten Bedrohungslage konfrontiert sehen. Die jüngsten Entwicklungen im Bereich der Schadsoftware zeigen eine alarmierende Tendenz: Kriminelle setzen […]
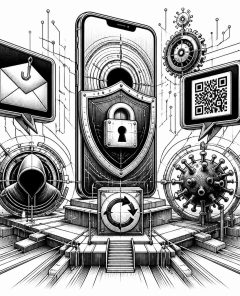
Mobile Cyberkriminalität: Smishing und Quishing auf dem Vormarsch
BERLIN / LONDON (IT BOLTWISE) – Die Bedrohung durch mobile Cyberkriminalität nimmt weltweit zu. Smishing und Quishing sind dabei besonders perfide Methoden, die Nutzer in die Falle locken. Google und Apple reagieren mit umfassenden Sicherheitsupdates, um den Schutz ihrer Nutzer zu gewährleisten. Die Bedrohung durch mobile Cyberkriminalität hat in den letzten Jahren eine neue Dimension […]
 #Sophos
 #AmazonPrime
 #Bestseller

