




Device-Code-Phishing explodiert: KI-Kits und Token-Diebstahl treffen Microsoft 365
WASHINGTON / LONDON (IT BOLTWISE) – Device-Code-Phishing-Angriffe sind Anfang 2026 im Vergleich zum zweiten Halbjahr 2025 um 1.380 Prozent gestiegen. Hinter der Welle steht ein Phishing-as-a-Service-Angebot, das Microsoft-365-Token automatisiert. Gleichzeitig verschieben Angreifer ihre Kampagnen von E-Mail zu Teams und nutzen KI-generierte, schwer zu filternde Inhalte. Sicherheitsforscher reagieren mit In-Browser-Analyse und Rekonstruktion ganzer Angriffsketten. Device-Code-Phishing gewinnt […]
DSGVO-Bußgelder, Datendiebstahl und Altlasten: Was Unternehmen jetzt tun müssen
BERLIN / LONDON (IT BOLTWISE) – Rekordbußgelder für grenzüberschreitende Datenübermittlung treffen auf massive Ransomware-Fälle und öffentlich gewordene Zugangsdaten. Hinzu kommt eine heikle Frage zur Haftung nach Datenlecks: Beweist ein Angriff automatisch mangelnde Sicherheit? Der Artikel ordnet die aktuellen Entscheidungen und technischen Befunde ein und zeigt, welche TOM-Prüfungen, Patching-Disziplin und Hardware-Entsorgung Unternehmen kurzfristig absichern sollten. Die […]
KI-Phishing und Quishing: Erfolgsquote steigt auf 54 Prozent
DEUTSCHLAND / LONDON (IT BOLTWISE) – KI-gestütztes Phishing verschärft die Lage: Laut Daten erreichen Angriffe inzwischen eine Erfolgsquote von 54 Prozent, während Quishing mit gefälschten QR-Codes besonders schnell skaliert. Trotz sinkender Gesamtzahl steigen Zielgenauigkeit und Wirkung. Dazu kommen neue Betrugsszenarien rund um Zollbenachrichtigungen ab Juli 2026. Unternehmen sollten ihre Abwehr um Passkeys, robuste Authentifizierung und […]
KI-Phishing trifft Unternehmen härter: 54% Klick-Erfolg und neue Pflichten
BERLIN / LONDON (IT BOLTWISE) – KI-gestütztes Phishing hat sich laut mehreren Sicherheitsauswertungen in einem Jahr massiv verbessert: Die Erfolgsquote wird mit 54 Prozent beziffert, während klassische Kampagnen nur auf rund 12 Prozent Klickrate kommen. Gleichzeitig melden Branchenquellen einen deutlichen Wechsel hin zu BEC-Angriffen, Deepfakes und präziserem Social Engineering statt reiner Breitemasse. Für Unternehmen rücken […]
Device-Code-Phishing nimmt rasant zu: MFA wird über OAuth-Flow umgangen
LONDON (IT BOLTWISE) – Device-Code-Phishing entwickelt sich laut Sicherheitsexperten von einem Nischenproblem zu einer echten Massentransaktion: In sechs Monaten steigt die Attacke um das 37-Fache. Besonders kritisch ist der Umstand, dass Angreifer MFA und Passwortabfragen gezielt über OAuth-Device-Login-Flows aushebeln. Konkrete Kampagnen kompromittieren dabei hunderte Organisationen, während erbeutete Tokens auch nach Passwortänderungen funktionieren. Parallel verschärft die […]
Scattered Spider: Geständnisse nach TfL-Angriff zeigen neue Muster bei Ransomware
LONDON / LONDON (IT BOLTWISE) – In Großbritannien haben zwei Angeklagte in einem laufenden Verfahren ihre Beteiligung an einem Cyberangriff gestanden, der 2024 die IT von Transport for London lahmlegte. Der Fall ordnet sich in die Aktivitäten des Ransomware-Umfelds „Scattered Spider“ ein und zeigt, wie eng Zugriffserlangung, Phishing und SIM-Swapping heute verzahnt sind. Laut Anklage […]
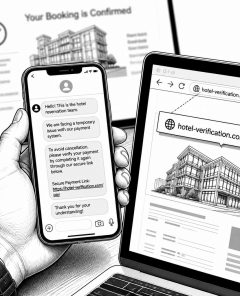
Phishing-Welle trifft Reisende: Datenleck bei Booking.com und KI erhöhen Betrugsquote
BERLIN / LONDON (IT BOLTWISE) – Eine neue Phishing-Welle kombiniert gestohlene Reisedaten aus einem Booking.com-Vorfall mit KI-generierten Nachrichten und trifft damit vor allem Reisende sowie Kunden großer Onlinehändler. Besonders kritisch: Die Betrüger nutzen glaubwürdige Details, schreiben in mehreren Sprachen und führen Opfer häufig über Messenger wie WhatsApp auf gefälschte Webseiten. Parallel sorgen Rabatt-Events wie der […]
Phishing 2026: ClickFix und BitB bedrohen MFA bis zur Kontotür
SEUL / LONDON (IT BOLTWISE) – In den Phishing-Kampagnen von 2026 rückt die Identität der Nutzer in den Mittelpunkt: Methoden wie ClickFix und Browser-in-the-Browser (BitB) umgehen MFA, indem sie Nutzeraktionen und Authentifizierungsflüsse missbrauchen. Gleichzeitig zeigt die Branche, dass Phishing längst als Service verkauft wird—inklusive Zugriffsdaten wie Refresh-Tokens. Experten und Anbieter reagieren mit KI-gestützten Schutzmechanismen, während […]
NIS-2: 31. Juli endet die BSI-Registrierung – 11.500 Betriebe im Verzug
LONDON (IT BOLTWISE) – Die NIS-2-Umsetzung zwingt viele Unternehmen zur Eile: Die Erstregistrierung beim BSI muss bis zum 31. Juli 2026 abgeschlossen sein. Branchenberichte zeigen, dass rund 11.500 Betriebe dadurch unter Druck geraten. Ab September folgen strengere Meldepflichten bei erheblichen Sicherheitsvorfällen – verbunden mit hohen Bußgeldern und persönlicher Haftung. Zusätzlich erhöhen AI Act und die […]
Ransomware auf QNAP-NAS: Warum Restore-Tests statt Versprechen entscheiden
LEIPZIG / LONDON (IT BOLTWISE) – Ein dokumentierter Ransomware-Vorfall zeigt, wie wichtig bei NAS-Umgebungen nicht das Schlagwort „Entschlüsselung“, sondern die nachweisbare Restore-Fähigkeit von Backups ist. Im Fall auf einer QNAP-NAS konnte nahezu der gesamte Nutzdatenbestand rekonstruiert werden, weil die Wiederherstellung forensisch und fallbezogen aufgesetzt war. Gleichzeitig betont der Dienstleister, dass Prävention bereits vor dem Worst […]
AiTM-Phishing: Neue Maschen umgehen 2FA und treffen Anleger besonders hart
LONDON (IT BOLTWISE) – Künstliche Intelligenz macht Phishing-Angriffe deutlich wirkungsvoller: Bei AiTM-Phishing können Täter selbst Zwei-Faktor-Authentifizierung überlisten, indem sie Sitzungsdaten in Echtzeit abgreifen. Gleichzeitig nehmen KI-gestützte Stimmklone und Social-Media-getriebene Investment-Fallen stark zu. Behörden und Plattformen reagieren mit der Zerschlagung großer Phishing-Netzwerke und neuen Schutzregistern, doch die Risiko-Landschaft bleibt dynamisch. Cyberkriminelle verschieben die Angriffsschwerpunkte: Während klassische […]
Kali365-Kit nutzt Device-Code-Phishing, um MFA zu umgehen und OAuth-Zugriffe zu kapern
LONDON (IT BOLTWISE) – Kali365 wird seit April 2026 als Phishing-as-a-Service über Messenger vermarktet und zielt mit Device-Code-Phishing gezielt auf die Umgehung von MFA ab. Dabei werden OAuth-Tokens erzeugt, sobald Nutzer einen vermeintlichen Gerätecode bestätigen – ohne Passwort oder zusätzliche Bestätigung. Parallel häufen sich Angriffe auf OAuth-Integrationen, während Microsoft mit mehreren Sicherheitsupdates gegen bekannte Schwachstellen […]
DACH-Cyberangriffe steigen um 124%: Kritische Infrastrukturen unter Druck
BERN / LONDON (IT BOLTWISE) – Eine technische Störung bei der Schweizer Flugsicherung Skyguide hat den Luftverkehr zeitweise massiv ausgebremst. Parallel zeigen aktuelle Bedrohungszahlen für die DACH-Region, dass Cyberangriffe 2025 stark zunehmen: +124% gegenüber dem Vorjahr. Besonders Ransomware profitiert offenbar von gestohlenen Zugangsdaten und dem Fehlen von Multi-Faktor-Authentifizierung. Damit rückt nicht nur die IT-Sicherheit, sondern […]
SearchLeak in Microsoft 365 Copilot: Cloud-Risiko steigt für Unternehmen
BERLIN / LONDON (IT BOLTWISE) – Eine neu identifizierte Schwachstelle in Microsoft 365 Copilot namens SearchLeak zeigt, wie schnell Cloud-Produktivität in den Fokus von Angreifern rückt. Obwohl ein serverseitiger Fix vorliegt, machen die Details deutlich: Manipulierte Inhalte könnten im ungünstigsten Fall Zugriff auf sensible Daten ermöglichen. Gleichzeitig bleibt laut Branchenbeobachtern das Patch-Management in vielen Umgebungen […]
KI-Phishing treibt Klickraten: 86% der Angriffe sind KI-gestützt
BERLIN / LONDON (IT BOLTWISE) – KI-Phishing wird zum dominierenden Angriffshebel: In aktuellen Auswertungen basieren 86 Prozent der Phishing-Kampagnen auf KI-gestützten Verfahren. Während klassische Massenmails vergleichsweise selten funktionieren, steigt die Klickrate bei KI-generierten Ködern deutlich an. Besonders betroffen sind Reiseangebote und Kommunikationsketten, in denen Betrüger mit gefälschten Links, Rechnungen und Jobangeboten schnelle Handlungen erzwingen. Zusätzlich […]
Operation Endgame: Große Server-Stopps gegen SocGholish und neue Cyber-Regeln
BERLIN / LONDON (IT BOLTWISE) – Ermittler haben im Rahmen der Operation Endgame 106 Server eines internationalen Schadsoftware-Netzwerks beschlagnahmt und tausende kompromittierte WordPress-Installationen bereinigt. Gleichzeitig zeigen neue Taktiken wie MFA-Umgehung durch EvilTokens, dass Schutzmaßnahmen kontinuierlich nachgeschärft werden müssen. Auf politischer Ebene verschärfen Kanada und die EU Melde- und Kooperationspflichten bei Cybervorfällen. Der Angriffsdruck wächst parallel […]
CISA warnt vor FortiBleed: Leak betrifft 74.000 Fortinet-Gerätezugänge
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – Die US-Behörde CISA warnt vor einem massiven Leak von Zugangsdaten für rund 74.000 Fortinet-Geräte. Laut Berichten sollen Angreifer über automatisierte Anmeldeversuche den Zugriff auf Firewalls und VPNs getestet haben. Für Unternehmen bedeutet das vor allem: Passwörter umgehend ändern, Zwei-Faktor-Authentifizierung aktivieren und die relevanten Logs systematisch prüfen. Gleichzeitig zeigt […]
2FA-Tools im Aufwind: Proton Authenticator stärkt Passkeys gegen Phishing
ZÜRICH / LONDON (IT BOLTWISE) – Während Phishing-Kampagnen und gestohlene Zugangsdaten weiter zunehmen, treiben mehrere Anbieter den Umstieg auf Zwei-Faktor-Authentifizierung und passwortlose Verfahren voran. Proton hat mit „Proton Authenticator“ eine quelloffene App veröffentlicht, die 2FA plattformübergreifend verwaltet und auf Ende-zu-Ende-Verschlüsselung sowie sichere Synchronisation setzt. Zeitgleich rücken Passkeys in neuen Regionen stärker in den Fokus, während […]
FortiBleed: 86.644 FortiGate-Geräte weltweit per Passwort-„Brute-Force“ kompromittiert
LONDON (IT BOLTWISE) – Ermittler sehen bei FortiBleed ein Muster, das weniger auf neue Zero-Days setzt als auf wiederverwendete Zugangsdaten und fehlende Mehrfaktor-Authentifizierung. Betroffen sind 86.644 FortiGate-Systeme in 194 Ländern, darunter auch Organisationen in Europa und bei deutschen Unternehmen. Fortinet ordnet die Attacke als Ausnutzung von Bestandsdaten ein und empfiehlt sofortige Incident-Response-Schritte wie Sitzungen beenden […]
FortiBleed-Leak: 74.000 FortiGate-Geräte enthüllt – CISA fordert MFA und Passwort-Reset
LONDON (IT BOLTWISE) – Nach dem „FortiBleed“-Leak sind Zugangsdaten von rund 74.000 FortiGate-Geräten kompromittiert. Die US-Behörde CISA reagiert mit einer Dringlichkeitswarnung und fordert das sofortige Beenden aktiver Sitzungen, ein umfassendes Passwort-Reset sowie den Umstieg auf phishing-resistente Multi-Faktor-Authentifizierung. Damit rückt die Grundfrage in den Fokus, wie Unternehmen Authentifizierung künftig automatisiert und sicher skalieren können. Nach dem […]
NIS-2: Human Risk Management wird Pflicht für elf Sicherheitsbereiche
BERLIN / LONDON (IT BOLTWISE) – Die NIS-2-Richtlinie stärkt mit Human Risk Management die Sicherheitsverantwortung über Technik hinaus: Für elf Sektoren werden Pre-Employment Checks und regelmäßige Re-Screenings von Mitarbeitenden mit Zugang zu sensiblen Systemen zur Pflicht. Zusätzlich verschärft die Regulierung ein dreistufiges Meldeverfahren inklusive strenger Zeitfenster ab begründetem Verdacht. Für Geschäftsführungen rückt damit Cybersicherheit deutlich […]
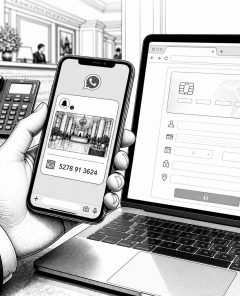
WhatsApp-Phishing mit echter Hotelbuchung: So vermeiden Sie Kreditkartenbetrug
BERLIN / LONDON (IT BOLTWISE) – Eine Phishing-Kampagne tarnt sich als Hotelkommunikation und nutzt echte Buchungsdetails wie Namen, Reservierungsnummern und Reisezeiträume, um Empfänger in WhatsApp zum Handeln zu bewegen. Innerhalb von 12 bis 24 Stunden sollen Opfer Zahlungsdaten über einen Link „verifizieren“ – andernfalls wird mit Storno gedroht. Der Link führt auf Webseiten, die gängigen […]
CISA warnt Fortinet-Kunden: FortiBleed kompromittiert tausende FortiGate-Geräte
WASHINGTON / LONDON (IT BOLTWISE) – CISA warnt Fortinet-Kunden vor der laufenden Kampagne „FortiBleed“, bei der Angreifer zehntausende internetzugängliche FortiGate-VPN- und Firewall-Endpoints mit gültigen Zugangsdaten angreifen. Stand 19. Juni 2026 sollen 86.644 Geräte betroffen sein. Laut SOCRadar entfallen große Teile der Kompromittierungen auf nicht umbenannte Default-Admin-Accounts sowie auf eingebaute Fortinet-Systemkonten. Besonders kritisch: Die Täter erweitern […]
Warnung vor ungewöhnlicher Netzwerkaktivität: So reagieren Unternehmen
LONDON (IT BOLTWISE) – Wenn in einem Browser oder Login-Flow eine Warnung vor ungewöhnlicher Netzwerkaktivität auftaucht, steckt dahinter meist ein automatisiertes Sicherheitssignal. Der Artikel zeigt, wie Benutzer und IT-Teams solche Hinweise methodisch prüfen, falsch-positive Trigger einordnen und gleichzeitig echte Angriffe schneller abwehren. Im Fokus stehen konkrete Schritte zu Browser-Settings, Identit04tspr03fung und Monitoring, aber auch die […]
 #Sophos
 #AmazonPrime
 #Bestseller

