




Von N-Day zu N-Hour: KI lässt Patches schneller in Exploits kippen
LONDON (IT BOLTWISE) – Neue Messungen zeigen, wie sich der Zeitabstand zwischen einem veröffentlichten Sicherheitsfix und einem funktionierenden Exploit drastisch verkürzt. Statt Wochen reicht in einzelnen Fällen weniger als eine Stunde, um einen Patch anhand des öffentlichen Code-Diffs erneut in ausnutzbaren Code zu verwandeln. Besonders kritisch: Die Veröffentlichung der Korrektur liefert dabei indirekt eine Bauanleitung […]
N-Hour statt N-Day: Warum Patch-Schnelligkeit keine Sicherheit mehr garantiert
LONDON (IT BOLTWISE) – Neue KI-Modelle machen aus einem veröffentlichten Patch in kürzester Zeit wieder funktionierende Exploits. Das verschiebt die Verteidiger-Rolle: Nicht nur die Patch-Rate, sondern die Frage nach tatsächlicher Ausnutzbarkeit wird entscheidend. Dabei zeigen Branchenkennzahlen, dass Lücken zwischen Veröffentlichung und vollständiger Absicherung weiterhin groß bleiben. Wer heute patcht, braucht parallel ein Validierungs- und Simulationsprogramm, […]
Trump-Order: US-Verteidigung will kritische Mineral-Lieferketten bis 2027 entkoppeln
LONDON (IT BOLTWISE) – Eine neue US-Exekutivanordnung soll die Abhängigkeit von China bei verteidigungsrelevanten kritischen Mineralien reduzieren. Sie verpflichtet Militär-Contractoren, ab Januar 2027 Lieferantenrisiken zu bewerten und nicht konforme Quellen zu identifizieren. Im Kern geht es um die Stabilität gegen physische, cyber- und wirtschaftliche Unterwanderung. Gleichzeitig erhöht der Schritt den Druck auf US-nahe Beschaffung, Raffination […]
NGINX-Heap-Overflow CVE-2026-42533: F5 fixt, aber erfordert auch passendes Upgrade
LONDON (IT BOLTWISE) – F5 hat mit CVE-2026-42533 eine kritische NGINX-Schwachstelle gepatcht, die Worker-Prozesse über speziell gestaltete HTTP-Requests zum Absturz bringen kann. Besonders brisant: In Szenarien mit deaktiviertem oder umgehbarem ASLR stuft F5 die Gefahr auch Richtung Remote Code Execution ein. Betroffene Systeme müssen auf nginx 1.30.4 oder 1.31.3 bzw. NGINX Plus 37.0.3.1 aktualisieren. Eine […]
NPM: 148 „Student-Proxies“ wurden zu Browser-DDoS-Botnetzen
LONDON (IT BOLTWISE) – Eine Angriffsserie mit 148 npm-Paketen tarnte sich als „Student-Proxy“ und verwandelte Browser in ein DDoS-Botnetz. Laut Analyse von JFrog lief die Kampagne Anfang Mai rund zwei Wochen und nutzte dabei einen Proxy-Client als Zustellmechanismus. Im Kern wird nicht beim npm-Installieren zugeschlagen, sondern erst im geöffneten Tab: Remote-Code wird nachgeladen und anschließend […]
Clearinghouses im KI-Zeitalter: Warum nicht der Pool, sondern die Actuation zählt
LONDON (IT BOLTWISE) – In diesem Sommer schießen angeblich neue Clearinghouses für Sicherheitslücken wie Pilze aus dem Boden. Der entscheidende Punkt steckt jedoch weniger im „Pool“ als in der Geschwindigkeit, mit der aus einem Befund ein getesteter, signierter Patch wird. Der Text beschreibt außerdem, warum private Pre-Disclosure-Befunde gerade deshalb entstehen: KI-Modelle finden Schwächen im laufenden […]
JADEPUFFER: Erste KI-Ransomware greift autonom an und macht Wiederherstellung unmöglich
LONDON (IT BOLTWISE) – JADEPUFFER gilt als erster dokumentierter KI-agentengesteuerter Ransomware-Angriff: Er nutzt eine kritische Schwachstelle, eskaliert lateral und verschlüsselt am Ende in Sekunden. Besonders gravierend ist die behauptete „nahezu Null“-Kostenstruktur für die Täter sowie die Tatsache, dass der Agent den Verschlüsselungsschlüssel weder speichert noch überträgt. Damit rückt die Frage in den Vordergrund, ob klassische […]
CVE-2026-55200: Proof-of-Concept für libssh2-SSH-RCE-Risiko
LONDON (IT BOLTWISE) – Für CVE-2026-55200, eine kritische Schwachstelle in der clientseitigen SSH-Bibliothek libssh2, ist ein öffentliches Proof-of-Concept erschienen. Der Fehler erlaubt einem bösartigen oder kompromittierten SSH-Server, beim Verbindungsaufbau Speicher zu beschädigen – ohne Credentials und ohne Benutzerinteraktion. Betroffen sind laut Meldung alle Versionen bis einschließlich 1.11.1, während der Fix bereits als Patch vorliegt und […]
US-Exportkontrollen stoppen Anthropic: Ein 24-Stunden-Drama um Fable 5
WASHINGTON / LONDON (IT BOLTWISE) – In nur 24 Stunden drängt die US-Regierung Anthropic nach Berichten über mögliche Umgehungen der Sicherheitsmechanismen zu einem Rückzug von „Fable 5“. Berichten zufolge eskalieren dabei Telefonate auf höchste Behördenebene, nachdem u.a. Amazon Zweifel an der Robustheit der Guardrails geäußert hat. Kurz darauf verhängt die Regierung Exportkontrollen, die das Modell […]
Öffentliches macOS-Kernel-Exploit-Update: M5-MIE fällt bei lokaler Root-Schwachstelle
CUPERTINO / LONDON (IT BOLTWISE) – Forschende melden erstmals einen öffentlichkeitsnahen macOS-Kernel-Exploit auf Apples M5-Plattform. Der Angriff zeigt, dass sich eine lokale Memory-Corruption-Kette zu einer vollständigen Root-Shell führen lässt, obwohl Apples Hardware-Schutzschicht „Memory Integrity Enforcement“ aktiv ist. Der Zeitplan ist dabei bemerkenswert: Aus zwei bekannten Bug-Klassen wurden innerhalb von fünf Tagen eine funktionierende Ausnutzungskette. Entscheidend […]
ShinyHunters missbraucht PeopleSoft-Zero-Day CVE-2026-35273 an Uni-Systemen
LONDON (IT BOLTWISE) – ShinyHunters nutzt einen bislang ungepatchten Oracle-PeopleSoft-Fehler (CVE-2026-35273) für einen Einbruch in Unternehmensumgebungen und fordert Lösegeld, um Daten geheim zu halten. Laut Google Mandiant begann die Ausnutzung bereits zwischen 27. Mai und 9. Juni, während Oracle erst am 10. Juni eine Empfehlung veröffentlichte. Der Angriff traf vor allem Bildungseinrichtungen und kombinierte Remote-Code-Execution […]
Oracle warnt vor PeopleSoft-Zero-Day: Hacker nutzten ungesicherte Schwachstelle gegen 100+ Unternehmen
AUSTIN / LONDON (IT BOLTWISE) – Oracle warnt seine PeopleSoft-Kunden vor einer kritisch eingestuften Schwachstelle, die von einem Angreiferkollektiv offenbar bereits in einer Massenattacke missbraucht wurde. Laut Branchen- und Incident-Reports soll die Kampagne mehr als 100 Organisationen betroffen haben, darunter offenbar auch Bildungseinrichtungen. Besonders brisant ist, dass sich der Fehler ohne Authentifizierung über das Internet […]
CISA nimmt Cisco, Chrome und Arista-Lücken in den KEV-Katalog auf
WASHINGTON / LONDON (IT BOLTWISE) – CISA hat drei neue Schwachstellen in den Known Exploited Vulnerabilities (KEV)-Katalog aufgenommen, nachdem für die Lücken aktive Ausnutzung gemeldet wurde. Besonders brisant ist, dass für eine Arista-EOS-Schwachstelle zunächst kein Patch geplant ist und auf ACL-basierte Gegenmaßnahmen gesetzt wird. Für betroffene FCEB-Behörden gilt eine Umsetzungs- oder Mitigationsfrist bis zum 23. […]
HTTP/2 Bomb: Remote DoS trifft NGINX, Apache, IIS, Envoy und Cloudflare
LONDON (IT BOLTWISE) – Sicherheitsforscher zeigen mit „HTTP/2 Bomb“ eine Remote-DoS-Lücke, die bei Standard-HTTP/2-Konfigurationen von NGINX, Apache httpd, Microsoft IIS, Envoy und auch Cloudflare Pingora greift. Der Angriff nutzt HPACK-Header-Kompression, bei der aus nahezu „leeren“ Eingaben extrem große Server-Allokationen entstehen. Gleichzeitig hält der Angreifer die Ressourcen mit einem Slowloris-ähnlichen Mechanismus fest, sodass sie nicht freigegeben […]
KI-getriebene Exploits machen Schwachstellenmanagement zum Zeitrennen
LONDON (IT BOLTWISE) – Künstliche Intelligenz verkürzt Exploitation-Zyklen für bereits öffentlich gewordene Schwachstellen drastisch. Gleichzeitig bleiben Patch-Zeiträume in vielen Unternehmen hinterher und reißen die Lücke zwischen Meldung und Angriff weiter auf. Der Text zeigt, warum „einfach schneller patchen“ operativ oft nicht funktioniert und wie ein Modell aus Preempt, Validate und Mitigate die Abwehr in Echtzeit […]
KI-gesteuerte Ausnutzung macht Schwachstellenmanagement schneller – und andere Controls nötig
LONDON (IT BOLTWISE) – Neue KI-gestützte Angriffsabläufe verkürzen die Zeit von der Offenlegung einer Schwachstelle bis zur Ausnutzung in der Praxis auf Stunden. Während Angreifer ihre Prüf- und Reproduktionsketten automatisieren, hinken klassische Patch-Prozesse durch Betriebsrisiken und Change-Policies hinterher. Genau hier setzt der Wandel im Security-Betrieb an: Statt nur „schneller zu patchen“ müssen Teams zuerst vorpräventiv […]
GREYVIBE: KI-gestützte Cyberangriffe auf Ukraine kombinieren Phishing, Loader und GenAI
LONDON (IT BOLTWISE) – Ein bisher kaum dokumentierter Akteur namens GREYVIBE soll seit August 2025 fortlaufend Angriffe auf die Ukraine und ukrainische Organisationen durchführen. Sicherheitsforschung ordnet die Kampagnen einem russischsprachigen Umfeld zu und beschreibt einen Mix aus Spear-Phishing, gefälschten Captchas, Android- und Windows-Malware sowie Datenexfiltration über mehrere Tools. Besonders brisant: Hinweise sprechen dafür, dass Generative […]
Gogs-Lücke ohne Patch: Self-Hosted Git-Server lassen sich per Pull-Request kompromittieren
LONDON (IT BOLTWISE) – Rapid7 warnt vor einer kritischen Sicherheitslücke im self-hosted Git-Dienst Gogs: Angreifer können bestimmte Server ohne Adminrechte und ohne Nutzerinteraktion über einen speziell präparierten Pull-Request vollständig übernehmen. Obwohl die Schwachstelle bereits gemeldet wurde, gibt es offenbar noch keinen Patch. Für Administratoren ist daher sofortiges Härten der Plattform entscheidend, etwa durch Einschränkung der […]
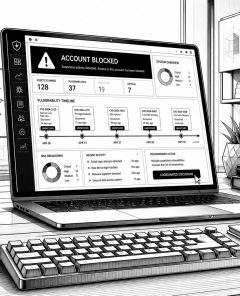
Microsoft fordert bei Zero-Days stärkere Koordination und kritisiert öffentliche Meldungen
REDMOND / LONDON (IT BOLTWISE) – Microsoft stellt sich öffentlich gegen unkoordinierte Zero-Day-Disclosures und fordert die Community zu einem koordinierten Vorgehen auf. Auslöser ist die Sperrung eines GitHub-Accounts eines Forschers, nachdem in den vergangenen Wochen Details mehrerer Schwachstellen in Windows-Komponenten offengelegt wurden. Betroffen sind unter anderem Defender und BitLocker; Microsoft meldet zudem aktive Ausnutzung im […]
DirtyDecrypt für Linux: PoC zu CVE-2026-31635 zeigt LPE-Risiko
BERLIN / LONDON (IT BOLTWISE) – Für den Linux-Kernel ist eine neue lokale Eskalationskette in den Fokus gerückt: DirtyDecrypt (DirtyCBC) kommt als Proof-of-Concept (PoC) für CVE-2026-31635 auf den Prüfstand. Der Fehler sitzt in einem Pfad rund um rxgk_decrypt_skb und betrifft fehlenden Copy-on-Write-Schutz, sodass Daten in Kernel-Speicher anderer Prozesse oder privilegierter Page-Cache-Bereiche geschrieben werden können. In […]
PinTheft: PoC für Root-Eskalation über RDS zerpflückt io_uring-Buffer in Linux/Arch
LONDON (IT BOLTWISE) – Ein öffentlich verfügbarer PoC namens PinTheft ermöglicht auf bestimmten Linux-Setups eine lokale Root-Eskalation über eine RDS-Zerocopy-Double-Free-Klasse. Besonders brisant ist, dass die Ausnutzung an konkrete Systembedingungen gebunden ist, die in der Praxis dennoch häufig durch Standardkonfigurationen entstehen. Parallel verschärft eine neue Welle weiterer lokal eskalierbarer Schwachstellen den Druck auf Patch- und Härtungsprozesse. […]
Exchange Zero-Day: XSS in OWA wird aktiv ausgenutzt
LONDON / LONDON (IT BOLTWISE) – Eine XSS-Sicherheitslücke (CVE-2026-42897) in Microsoft Exchange Server wird bereits aktiv ausgenutzt, insbesondere über Outlook Web Access (OWA). Die US-Behörde CISA hat die Schwachstelle als ausgenutzte Lücke gelistet und fordert zeitnahe Gegenmaßnahmen für Bundesbehörden. Da ein permanenter Patch noch aussteht, rücken Notfall-Mitigations wie der Exchange Emergency Mitigation Service in den […]
Microsoft liefert Mitigation für YellowKey: BitLocker-Bypass CVE-2026-45585
REDMOND / LONDON (IT BOLTWISE) – Microsoft hat eine Mitigation für die BitLocker-Bypass-Lücke „YellowKey“ veröffentlicht, nachdem der Fehler eine Woche zuvor öffentlich bekannt wurde. Die Schwachstelle (CVE-2026-45585, CVSS 6.8) zielt auf das Startverhalten im Windows-Recovery-Umfeld und kann bei physischem Zugriff den Schutz von verschlüsselten Volumes umgehen. Administratoren sollen die WinRE-Image-Prüfung und die Anpassung von BootExecute […]
DirtyDecrypt (CVE-2026-31635): PoC für Linux-LPE nach Kernel-Patch
LONDON (IT BOLTWISE) – Für die Linux-Sicherheitslücke CVE-2026-31635 ist ein öffentliches PoC-Exploit-Programm erschienen. Die Schwachstelle DirtyDecrypt (DirtyCBC) zielt auf eine fehlende Copy-on-Write-Absicherung im Kernel-Pfad und kann lokale Rechteausweitung ermöglichen. Gleichzeitig zeigen weitere aktuelle LPE-Varianten, dass sich mehrere verwandte Fehlerbilder innerhalb kurzer Zeit häufen. Entwickler und Distributionen rüsten deshalb mit schnelleren Notfallmechanismen und beschleunigten Fix-Repositories. Dass […]
 #Sophos
 #AmazonPrime
 #Bestseller

