




NetApp StorageGRID 12.1: Objektspeicher für KI-Workloads mit globalem Namespace
LONDON (IT BOLTWISE) – NetApp bringt mit StorageGRID 12.1 eine neue Generation seines Objektspeichers an den Start, die sich explizit auf KI-Datenpipelines und Langzeitarchive fokussiert. Im Zentrum steht ein föderierter globaler Namespace, der verteilte StorageGRID-Cluster logisch zu einer durchgehenden Datenebene verbindet. Dadurch sollen Entwickler und Administratoren Objekte konsistenter über Regionen hinweg adressieren und Workflows stabiler […]
DirtyClone: Linux-Kernel-Fail ermöglicht Root via geklonten Packet-Frag-Transfers
LONDON (IT BOLTWISE) – Neue Details zu DirtyClone zeigen, wie eine einzelne fehlende Sicherheitsmarkierung im Kernel aus geklonten Netzwerkpaketen eine Root-Übernahme macht. Der Exploit nutzt die Kopie von Dateispeicher-Fragmenten in Packet-Pfade, dekryptet über ein kontrolliertes IPsec-Setup und überschreibt Login-Checks im RAM. Wichtig: Der Fix ist bereits upstream gelandet, aber hängt je nach Distribution noch in […]
NetApp StorageGRID 12.1: KI-Workloads und Datensteuerung im globalen Namespace
SAN JOSE / LONDON (IT BOLTWISE) – NetApp bringt mit StorageGRID 12.1 eine neue Storage-Ebene für verteilte Umgebungen auf den Markt und richtet sie explizit auf KI-Workloads aus. Im Mittelpunkt steht ein föderierter globaler Namespace, der den Zugriff auf Daten über mehrere Standorte vereinheitlichen soll. Das Update zielt zudem auf bessere Unterstützung für Datenpipelines, Data […]
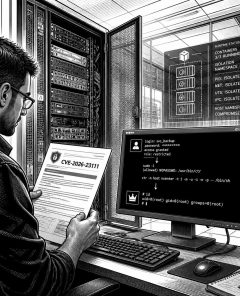
CVE-2026-23111: Linux-UAF ermöglicht lokales Root und Container-Breakout
LONDON (IT BOLTWISE) – Sicherheitsforscher haben einen neuen Kernel-Fehler veröffentlicht: CVE-2026-23111 erlaubt einem unprivilegierten lokalen Nutzer den Sprung auf Root und das Durchbrechen von Container-Namespaces. Die Ursache liegt in nf_tables, genauer in der Packet-Filtering-Logik, und der Upstream-Patch wurde bereits am 5. Februar 2026 eingespielt. Die vollständige Exploit-Walkthrough erschien am 8. Juni, nachdem eine unabhängige Reproduktion […]
Fragnesia: KI-gestützte Audits decken dritte lokale Root-Lücke im Linux-Kernel auf
Schließlich ist wichtig, den Blick über Linux hinaus zu richten: Die Dynamik betrifft die gesamte Open-Source-Welt, in der Codepfade häufig durch viele Augen überprüfbar sind, aber gleichzeitig auch KI-basierte Reverse-Engineering- und Analysefähigkeiten schneller zu verwertbaren Ergebnissen führen können. Für proprietäre Softwareentwickler gilt diese Lektion ebenfalls, denn wenn KI effizienter Binary-Code analysiert, müssen „Repair“- und Hardening-Prozesse […]
 #Sophos
 #AmazonPrime
 #Bestseller

