




Check Point schließt SmartConsole-Lücke (CVE-2026-16232) nach aktiver Ausnutzung
LONDON (IT BOLTWISE) – Check Point veröffentlicht Sicherheitsupdates, weil eine kritische Schwachstelle im SmartConsole-Login-Prozess bereits aktiv ausgenutzt wird. Angreifer können sich offenbar ohne Authentifizierung einen Token beschaffen und damit mit vollen Administratorrechten arbeiten. Betroffen ist vor allem eine Konfiguration, bei der das Management-System direkt ohne harte IP-Einschränkungen ins Internet zeigt. Zusätzlich ordnet die US-Behörde CISA […]
Secunet-Aktie: Nachfrage nach Verschlüsselung und Cybersecurity hält an
MÜNCHEN / LONDON (IT BOLTWISE) – Secunet profitiert von anhaltenden Investitionen in Cybersecurity und Verschlüsselung, vor allem dort, wo Datenübertragung und Netzwerke besonders kritisch sind. Der Spezialist für sichere Kommunikation und Netzwerkschutz arbeitet mit langfristigen Rahmenverträgen, was die Umsatzentwicklung im Vergleich zu stark projektgetriebenen Modellen stabilisieren kann. Gleichzeitig bleibt der Wettbewerb hart: Größere IT-Dienstleister liefern […]
Kommerzielle Cyber-Contractor in China: Botnets, Datenhandel und Composite Responsibility
Peking / LONDON (IT BOLTWISE) – Chinesische Cyberoperationen funktionieren zunehmend als kommerzielles Ökosystem: Private Firmen liefern Malware, Botnet-Zugänge und gestohlene Daten an staatliche Auftraggeber. Neue Analysen sprechen dabei von „composite responsibility“, weil eine Kampagne nicht mehr sauber einer einzigen APT-Bezeichnung zugeordnet werden kann. Ein Leck aus einem Umfeld, das mit Sicherheitsbehörden verknüpft ist, zeigt zudem, […]
Operation Highland: Langzeit-Übernahme des Auth-Stacks in luftgesicherten Netzen
LONDON (IT BOLTWISE) – Angreifer aus dem Umfeld „Velvet Ant“ haben laut Untersuchern die Authentifizierungskette einer Zielorganisation über Jahre kompromittiert und dabei auch administrative Aktivitäten vollständig mitprotokolliert. Der Kern der Methode: Von außen starten die Angreifer eine Remote-Execution- bzw. Ausführungskette über Web-Komponenten, ohne später eine direkte Netzwerkverbindung in das luftgesicherte Kernnetz zu benötigen. Anschließend verankern […]
CISA setzt US-Behörden unter Druck: VPN-Fehler bei laufendem Ransomware-Angriff
WASHINGTON / LONDON (IT BOLTWISE) – Die US-Cybersicherheitsbehörde CISA verlangt von zivilen Bundesbehörden, eine aktiv ausgenutzte Schwachstelle in weit verbreiteten VPN- und Remote-Access-Komponenten binnen weniger Tage zu beheben. Der Zeitdruck ist hoch, weil eine Ransomware-Gruppe den Fehler bereits zur Kompromittierung offenbar gezielt eingesetzter Systeme nutzt. Betroffen sind Sicherheitsprodukte, die als digitale Kontrollpunkte den Zugriff auf […]
CVE-2026-50751: Check Point zeigt VPN-Bypass gegen IKEv1 mit hoher Kritikalität
LONDON (IT BOLTWISE) – Check Point warnt vor aktiver Ausnutzung einer kritischen Schwachstelle in Remote-Access-/Mobile-Access-VPNs, die auf IKEv1 setzen. Angreifer können demnach die Passwortauthentifizierung umgehen und dennoch eine VPN-Verbindung aufbauen, ohne gültige Zugangsdaten. Betroffen sind u. a. Security Gateways und Firewalls bestimmter R82/R81/R80-Versionen, sofern IKEv1 aktiv ist und keine Maschinezertifikate gefordert werden. Die Attacken sollen […]
Cisco Catalyst SD-WAN Manager: Hohe Privilegieneskalation (CVE-2026-20245)
LONDON (IT BOLTWISE) – Cisco warnt vor einer neuen Schwachstelle im Catalyst SD-WAN Manager mit hohem Risiko: Eine lokale Angreiferin oder ein lokaler Angreifer kann Privilegien eskalieren. Die Lücke wird mit CVE-2026-20245 geführt und erreicht laut CVSS einen Base Score von 7,8. Für Unternehmen bedeutet das vor allem dringlichen Patch- und Abhärtungsbedarf in SD-WAN-Infrastrukturen, weil […]
Cisco warnt vor aktiv ausgenutzter Lücke in Catalyst SD-WAN Manager (CVE-2026-20245)
LONDON (IT BOLTWISE) – Cisco meldet eine aktiv ausgenutzte Schwachstelle mit hoher Kritikalität im Catalyst SD-WAN Manager, die als CVE-2026-20245 geführt wird und aktuell ohne Patch auskommt. Die Lücke betrifft insbesondere die CLI-Logik und kann durch einen präparierten Upload zu Command-Injection und Root-Rechten führen. Da für betroffene Umgebungen keine direkten Mitigations verfügbar sind, empfiehlt der […]
Fortinet-Aktie im Fokus: Kurslage, Cloud-Security-Trends und Wettbewerb
SUNNYVALE / LONDON (IT BOLTWISE) – Fortinet steht an der Nasdaq erneut im Blick: Auch ohne starke Tagesausschläge richtet sich die Aufmerksamkeit auf den Sicherheitsmarkt, die Bewertung im Zinsumfeld und die Frage, wie gut das Unternehmen die Nachfrage nach Cloud-Sicherheit, Zero-Trust-Architekturen und Schutz hybrider Netze trifft. Für Anleger im deutschsprachigen Raum spielt dabei zudem die […]
Cyber Resilience Act: CRA-Deadline 2027 rückt – KI, MDR und neue Partnerschaften
BRÜSSEL / LONDON (IT BOLTWISE) – Die Firmen stehen vor einem klaren Stichtag: Produkte mit digitalen Elementen müssen bis zum 11. Dezember 2027 die Anforderungen des Cyber Resilience Act erfüllen. Parallel treiben Anbieter KI-gestützte Sicherheitsfunktionen voran, darunter Überwachung innerhalb etablierter Plattformen wie Microsoft Teams. Neue Allianzen und Integrationen zielen darauf ab, Compliance-Prozesse zu skalieren und […]
Home Assistant: Kritische Lücke CVE-2026-44698 in der Companion App
LONDON (IT BOLTWISE) – Home Assistant warnt wegen der kritischen Schwachstelle CVE-2026-44698 in der Companion App: Betroffene könnten fremde Smart-Home-Instanzen übernehmen. Die Lücke betrifft sowohl Android als auch iOS und wird mit einem CVSS-Score von 8,3 als hochgefährlich eingestuft. Nutzer sollten die App-Versionen 2026.4.4 (Android) bzw. 2026.4.1 (iOS) zeitnah einspielen. Wer nicht sofort updaten kann, […]
CISA warnt vor GlobalProtect- und Cisco-SD-WAN-Lücken: Boundary-Security gerät unter Druck
WASHINGTON / LONDON (IT BOLTWISE) – CISA drängt Unternehmen, eine Kombination aus aktiven VPN- und SD-WAN-Exploits schnell zu entschärfen. Dabei zeigen sich besonders riskante Schwachstellen an Netzwerkgrenzen, weil Angreifer damit direkt in interne Systeme gelangen oder weitreichende Administratorrechte erlangen. Zusätzlich steht eine SharePoint-Lücke (CVE-2026-45659) im Raum, die zwar seltener ausgenutzt werden soll, aber bei ungeschlossenen […]
CVE-2026-48134: Check Point warnt vor Hochrisiko in Security Gateway
LONDON (IT BOLTWISE) – Check Point Security Gateway steht laut Herstellerempfehlungen wegen einer Schwachstelle mit CVSS Base Score 8,1 unter hoher Priorität. Betroffen sind mehrere CVE-IDs, darunter CVE-2026-48134, die sich Remote ausnutzen lassen und Angriffsszenarien wie SQL-Injection sowie Denial of Service ermöglichen. Für IT-Teams sind jetzt vor allem Update- und Hotfix-Pläne sowie risikominimierende Workarounds entscheidend. […]
Intrusion Inc Aktie: Cybersecurity-Volatilität, Analystenpotenzial und Risiken im Blick
LONDON (IT BOLTWISE) – Intrusion Inc steht an der Nasdaq wiederholt im Rampenlicht: Die Aktie zeigt hohe Ausschläge, während Researchhäuser trotz anhaltender Verluste ein deutlich höheres Kursniveau in Aussicht stellen. Dahinter steckt ein Cybersecurity-Geschäft, das auf Threat-Intelligence-Datenbanken, Netzwerk-Sicherheitsfunktionen und abonnementbasierte Verträge setzt. Für deutsche Anleger ist das Thema besonders, weil Cyberabwehr in Industrie und Verwaltung […]
Iranisch gestützte Hacker sollen LACMTA-Breach verursacht haben
LOS ANGELES / LONDON (IT BOLTWISE) – Laut Branchenberichten soll ein im März erfolgter Sicherheitsvorfall im Nahverkehrssystem LACMTA über Wochen hinweg für Ausfälle und Wiederherstellungsaufwand gesorgt haben. Sicherheitsforscher ordnen den Angriff iranisch unterstützten Akteuren zu und verweisen auf forensische Indizien sowie Aktivitäten, die mit staatlichen Strukturen in Verbindung stehen. Die Meldung bettet sich in eine […]
Chinas neues Investitionsrecht: Fünf-Jahres-Kapitalpflicht trifft Ausländer
PEKING / LONDON (IT BOLTWISE) – China weitet den Marktzugang für das verarbeitende Gewerbe aus, verschärft aber parallel die Pflichten für ausländische Investoren. Besonders einschneidend ist die fünfjährige Pflicht zur vollständigen Einzahlung des Stammkapitals. Zugleich gelten für Datentransfers und Netzwerkdatenschutz neue Schwellen und strengere Regeln ab 2025. Für Unternehmen verschiebt sich damit der Fokus von […]
CyberGovSecure: Bund startet Sofortprogramm für sichere Verwaltung
BERLIN / LONDON (IT BOLTWISE) – Das Bundesdigitalministerium und das BSI wollen noch 2026 ein Sofortprogramm für die Cybersicherheit der Bundesverwaltung ausrollen. Der CISO erhält dabei neue operative, ressortübergreifende Maßnahmen rund um Detektion, Schwachstellenscans und die Härtung zentraler Verzeichnisdienste. Ziel ist, ein einheitliches Sicherheitsniveau aufzubauen und die Resilienz gegen anhaltende Bedrohungen spürbar zu erhöhen. Das […]
Trend Micro: Cybersecurity-Software aus Japan für deutsche Anleger
LONDON (IT BOLTWISE) – Trend Micro ist für deutsche Anleger vor allem dann interessant, wenn man globale Cybersecurity-Nachfrage über einen japanischen Titel abbilden will. Das Unternehmen liefert Schutz für Endpoint-, Cloud- und E-Mail-Umgebungen und adressiert damit genau jene Angriffsflächen, die in europäischen Unternehmen zunehmend als Pflichtausgaben gelten. Gleichzeitig bringt die Auslandsnotierung in Japan typische Wechselkurs- […]
Intrusion schärft KI-Ansatz für Netzwerkschutz und baut Shield-Distribution aus
PLANO (TEXAS) / LONDON (IT BOLTWISE) – Intrusion richtet sein Geschäft stärker auf KI-gestützte Netzwerksicherheit aus und arbeitet parallel am Ausbau der Vermarktung seiner Shield-Plattform. Im Mittelpunkt stehen wiederkehrende Umsätze über Abonnements sowie ein Ausbau über Partnerkanäle, um schneller in Unternehmens- und Behördenumfelder zu gelangen. Für Anleger ist vor allem relevant, wie das Unternehmen sein […]
Zscaler: UBS bekräftigt Optimismus vor den Quartalszahlen – was Zero Trust für Anleger bedeutet
SAN JOSE / LONDON (IT BOLTWISE) – Kurz vor den nächsten Quartalszahlen hält UBS an seiner positiven Einschätzung für Zscaler fest und nennt ein Kursziel von 260 US-Dollar. Im Fokus stehen dabei Erwartungen an Wachstum im Cloud-Sicherheitsmarkt sowie die Rolle von Zero-Trust-Netzwerksicherheit als wiederkehrende Umsatzstory. Für Anleger wird damit die Frage greifbar, ob sich steigende […]
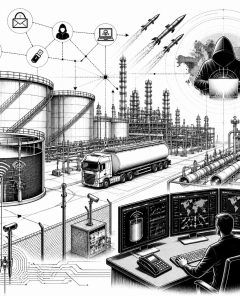
Cyberangriffe auf Tank-Monitoring: USA fürchten Manipulation statt Treibstoffdiebstahl
WASHINGTON / LONDON (IT BOLTWISE) – US-Behörden prüfen Berichte, wonach mit Iran-Bezug verknüpfte Angreifer Tank-Monitoring-Systeme an US-Tankstellen kompromittiert haben sollen. Im Fokus stehen sogenannte Automatic Tank Gauge (ATG)-Systeme, die Füllstände und Leckagehinweise erfassen und teils online ausgelesen werden. Auch wenn laut aktuellen Angaben der Kraftstoffbestand nicht physisch verändert wurde, könnte eine Manipulation der Anzeigen dennoch […]
CISA nimmt Cisco SD-WAN CVE-2026-20182 in KEV auf
WASHINGTON / LONDON (IT BOLTWISE) – Die US-Behörde CISA hat CVE-2026-20182 in die Known Exploited Vulnerabilities (KEV) aufgenommen und fordert damit beschleunigte Gegenmaßnahmen für betroffene Cisco Catalyst SD-WAN Controller. Die Schwachstelle ermöglicht einen Authentifizierungsbypass, der Angreifern ohne gültige Zugangsdaten Administratorrechte verschaffen kann. Laut Cisco Talos wird die Lücke bereits aktiv ausgenutzt, wobei es Hinweise auf […]
Fortinet: Führender Anbieter im Cybersecurity-Bereich
SUNNYVALE / LONDON (IT BOLTWISE) – Fortinet Inc., ein führender Anbieter im Bereich der Cybersecurity, profitiert vom anhaltenden Boom der digitalen Sicherheit. Mit innovativen Lösungen wie der Security Fabric-Plattform bietet das Unternehmen umfassenden Schutz gegen Cyberbedrohungen. Die Aktie von Fortinet zieht Investoren an, die auf den wachsenden Bedarf an digitaler Sicherheit setzen. In einer zunehmend […]
Cyberangriffe auf Singapurs Telekommunikationssektor durch UNC3886
SINGAPUR / LONDON (IT BOLTWISE) – Ein gezielter Cyberangriff auf den Telekommunikationssektor Singapurs hat die Aufmerksamkeit der Sicherheitsbehörden auf sich gezogen. Die Gruppe UNC3886, die mit China in Verbindung gebracht wird, hat alle großen Telekommunikationsanbieter des Landes ins Visier genommen. Trotz der Angriffe konnten keine persönlichen Daten gestohlen werden, und die Dienste wurden nicht unterbrochen. […]
 #Sophos
 #AmazonPrime
 #Bestseller

