




SC-Backdoor: WordPress-Persistenz über Dateien, DB und Shared Memory neu gebaut
LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben eine WordPress-Backdoor, die sich nach Bereinigung selbst neu aufbaut. Laut Bericht verteilt sie identische Komponenten über Dateien, Datenbankeinträge und System-V-Shared-Memory, sodass keine einzelne Maßnahme das Ganze zuverlässig stoppt. Der Angreifer nutzt zudem eine Decoder-Logik mit Substitutionschiffre und verknüpft die Befehlskommunikation mit blockchain-nahen Mechanismen. Parallel dazu steht auch eine kritisch […]
Carbonato-Botnet missbraucht Docker-daemons für Telegram-gestützte KI-Agents
COSTA RICA / LONDON (IT BOLTWISE) – Eine neue Malware mit dem Namen Carbonato nutzt ungesicherte Docker-Daemons, um Telegram-gesteuerte KI-Agents der Hermes-Agent-Framework zu verteilen. Der Angriffsablauf installiert zunächst Komponenten unverändert, richtet dann Persistenz über Cron-Jobs und Watchdogs ein und zieht anschließend Credentials priorisiert in den Datenfluss. Für die Fernsteuerung kommt eine Reverse-SSH-Tunnelstrecke zum Einsatz, wobei […]
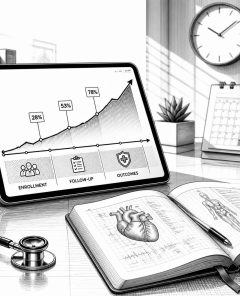
Studie: Häufige psychische Störungen dauern heute länger als vor gut 10 Jahren
LONDON (IT BOLTWISE) – Neue Analysen aus den Niederlanden zeigen, dass häufige psychische Störungen bei vielen Betroffenen heute länger anhalten als noch vor rund zwölf Jahren. Die Forscher vergleichen Teilnehmer zweier repräsentativer Erhebungswellen und messen die Persistenz innerhalb eines Drei-Jahres-Zeitraums. Dabei steigt der Anteil der Menschen mit irgendeiner psychischen Störung von 42,7% auf 57,9%. Besonders […]
Biosynthese-Gene bestimmen bei Darmmikroben die langfristige Besiedlung
LONDON (IT BOLTWISE) – Eine Studie mit 86 gesunden Erwachsenen zeigt, dass bestimmte Biosynthese-Gencluster bei übertragenen Darmbakterien die langfristige Persistenz stark erhöhen. Nach einer fäkalen Mikrobiota-Transplantation blieben stabile Gencluster bei 76 Prozent der Empfänger nachweisbar. Transiente Gencluster waren dagegen nur bei 28 Prozent langfristig festzustellen. Die Erkenntnisse liefern einen genetischen Ansatz, um Spenderprofile gezielter auszuwählen […]
3BB-Angreifer nutzte MeshCentral als Backdoor für Root-Zugriff
THAILAND / LONDON (IT BOLTWISE) – Ein Angreifer soll sich im Netzwerk von 3BB, einem großen thailändischen Breitbandanbieter, mit Hilfe von MeshCentral dauerhaften Root-Zugriff verschafft haben. Das Vorgehen nutzte eine legitime Fernwartungslösung als versteckten Agent, der mit einem von dem Angreifer betriebenen Control-Server kommunizierte. Laut den vorliegenden Ermittlungen wurden gleichzeitig weitere Schritte zur Ausweitung der […]
Spark RAT: Cambodschische Ziele, BYOVD über OPSWAT AppRemover und Tarnchecks
LONDON (IT BOLTWISE) – Eine neue Kampagne setzt in Kambodscha auf einen offenen Remote-Access-Trojaner namens Spark RAT. Dabei wird die BYOVD-Technik genutzt, um einen legitimen, aber verwundbaren Treiber über OPSWAT AppRemover zu laden und Sicherheitssoftware zu schwächen. Die Schadkette arbeitet mehrstufig mit PNG-verschleierten Payloads, DLL-Sideloading sowie zeit- und prozessbasierten Sandbox-Tarnchecks. Laut Analyse wurden zwischen Ende […]
„Mind Viruses“: KI-Agenten können sich über Persistenz-Promptdateien anstecken
LONDON (IT BOLTWISE) – Sicherheitsforscher zeigen, wie selbstreplizierende Payloads zwischen KI-Agenten über persistente System-Promptdateien weitergegeben werden können. In Simulationen mit mehreren Agenten kam es zu spürbarer Erfolgsrate, obwohl eine kurze Gegenmaßnahme den Effekt stark reduzierte. Die Arbeit unterscheidet ideologische und Handlungs-Payloads und testet außerdem, wie stark das Ergebnis von Modell- und Startkonfiguration abhängt. Zusätzlich werden […]
PATCHCORD-Backdoor zielt auf afghanische Telekom und indische Infrastruktur
LONDON (IT BOLTWISE) – Eine neu dokumentierte Backdoor namens PATCHCORD wird in einer fortlaufenden Kampagne gegen afghanische Telekom-Umfelder und kritische Infrastruktur in Südasien eingesetzt. Die Schadsoftware kommt über täuschende Installationsdateien wie gefälschte VPN-Programme und ein „Transport Management System“-Szenario ins System. Forscher finden außerdem eine zweite, Go-basierte Backdoor (SHEETCORD), die über Google Sheets Befehle entgegennimmt und […]
HoneyMyte rüstet CoolClient mit Kernel-Rootkit für tiefe Tarnung auf
LONDON (IT BOLTWISE) – Die Akteursgruppe HoneyMyte (in Sicherheitskreisen auch als Mustang Panda geführt) hat ihre CoolClient-Backdoor offenbar um ein Windows-Kernel-Rootkit erweitert. Laut aktuellen Analysen nutzen die Angreifer dabei einen signierten Kernel-Treiber, um Sicherheitsmechanismen moderner Windows-Systeme gezielt zu umgehen. Das Rootkit soll Prozesse, Dateien und Registry-Einträge tief im Betriebssystem verbergen und so sowohl Erkennung als […]
N-able warnt: Angriff übernimmt N-central-Server, Take Control und Cloudflare-Tunnel bleiben aktiv
LONDON (IT BOLTWISE) – N-able berichtet, dass Angreifer über einen Authentifizierungs-Bypass in N-central zunächst Fernzugriff auf die Server erhielten und danach verwaltete Endpunkte über „Take Control“ übernahmen. Der erste Fix erwies sich als unvollständig: Der Patchstatus endet nicht bei 2026.3, sondern betrifft erst Version 2026.3.1.7 als nicht verwundbar. Laut Unternehmen müssen Kunden zudem bei kompromittierten […]
Outlook-Lücke CVE-2026-42897: Laundry Bear setzt OWAReaper ein
LONDON (IT BOLTWISE) – Eine Outlook-Webmail-Sicherheitslücke mit der Kennung CVE-2026-42897 wird offenbar in großem Stil ausgenutzt. Schon das Öffnen einer präparierten E-Mail soll den Schadcode OWAReaper im Lesebereich aktivieren. Parallel dazu zeigen mehrere Kampagnen, wie Hintertüren, Relais-Tools und kompromittierte Update-Pakete weiterhin das Vorgehen der Angreifer prägen. Besonders brisant: Generative KI soll laut Bericht zunehmend in […]
Tengu-Botnet nutzt Hardware-Watchdog für Reboots nach Prozesskill
LONDON (IT BOLTWISE) – Ein neues, Mirai-abgeleitetes Botnet namens Tengu kann kompromittierte Linux-Geräte automatisch neu starten, selbst wenn Verteidiger den Hauptprozess beenden. Dafür missbraucht es einen Hardware-Watchdog: Wird er nicht mehr gefüttert, löst die Maschine einen Reboot aus und verschafft damit den nächsten Persistenzmechanismen erneut die Chance. Die Analyse zeigt außerdem Telnet-Credential-Brute-Force als Weg in […]
Phishing tarnt Malware als Foto-Archive: Doppelte Endungen, PowerShell und.NET-Wellen
EUROPA / LONDON (IT BOLTWISE) – Angreifer nutzen seit April 2026 Foto-Archive, um Malware in Unternehmensnetzwerke einzuschleusen. Im Zentrum stehen ZIP-Anhänge mit doppelten Endungen wie „png.lnk“, die beim Öffnen keine Bilder, sondern eine Sicherheitslücke auslösen. Die zweite Angriffswelle kombiniert.NET-Kompilierung mit Cloudflare-geschützten Domains und konkreten Kommando-und-Kontroll-Ports. Für Unternehmen bedeutet das: Abstumpfen der Nutzer ist kein Schutz […]
Max Fin: Lebensversicherung in Indien – langfristiges Modell für stabile Erträge
INDIEN / LONDON (IT BOLTWISE) – Max Fin über Max Financial Services setzt im indischen Lebensversicherungsmarkt auf langfristig ausgerichtete Policen und stabile Prämienströme. Das Geschäftsmodell zielt darauf ab, Vertragsstabilität mit konservativem Risikomanagement zu verbinden, damit Garantien und Kapitalanlage zusammenpassen. Für Anleger rückt damit weniger das kurzfristige Kursrauschen, sondern die Entwicklung von Persistenz, Embedded Value und […]
Tailscale-Backdoor macht C2-Abschaltung wirkungslos: Fallbericht zu Keylogger und OpenSSH-Persistenz
LONDON (IT BOLTWISE) – In einem Cato-Analysebericht zeigt ein Angreifer, wie sich Zugriff trotz Offline-Schaltung der Command-and-Control-Infrastruktur fortsetzen lässt. Er installierte vor dem „Go-dark“-Moment OpenSSH und Tailscale auf einem kompromittierten Windows-System und baute damit einen separaten Rückweg. Der Fall macht deutlich, dass Remediation bei reiner C2-Tötung oft zu kurz greift, sobald eine Persistenzschicht existiert. Besonders […]
Operation Highland: Langzeit-Übernahme des Auth-Stacks in luftgesicherten Netzen
LONDON (IT BOLTWISE) – Angreifer aus dem Umfeld „Velvet Ant“ haben laut Untersuchern die Authentifizierungskette einer Zielorganisation über Jahre kompromittiert und dabei auch administrative Aktivitäten vollständig mitprotokolliert. Der Kern der Methode: Von außen starten die Angreifer eine Remote-Execution- bzw. Ausführungskette über Web-Komponenten, ohne später eine direkte Netzwerkverbindung in das luftgesicherte Kernnetz zu benötigen. Anschließend verankern […]
OpenAI kauft Ona: Persistente KI-Agenten für Codex und bessere Developer-Workflows
SAN FRANCISCO / LONDON (IT BOLTWISE) – OpenAI erweitert Codex um persistenten Kontext: Nach der Übernahme von Ona können KI-Agenten Aufgaben über mehrere Sitzungen hinweg fortsetzen. Entwickler erhalten zudem flexiblere Rate-Limit-Reset-Optionen, während parallel neue Sicherheitsrisiken rund um kompromittierte GitHub-Repositories die Community sensibilisieren. Für Unternehmen bedeutet das eine Verschiebung von isolierten Einzelaktionen hin zu längerfristiger Prozessautomatisierung […]
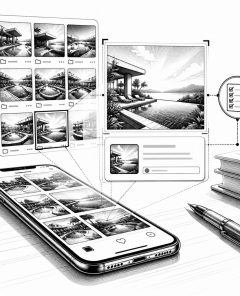
KI-Screenshot-Organizer: Pool und Sorti machen Kamera-Rollen durchsuchbar
SINGAPUR / LONDON (IT BOLTWISE) – Neue KI-Organizer wie Pool und Sorti verwandeln unstrukturierte Kamera-Rollen in durchsuchbare Datenpools. Während Pool Screenshots automatisch kategorisiert und sogar Links aus Bildinhalten rekonstruiert, erweitert Sorti das Ganze um semantische Suche und Preisverfolgung. Der Trend spiegelt einen breiteren Shift hin zu persistentem KI-Gedächtnis wider, den Anbieter wie TiDB und Marktanalysten […]
Gemini Spark: Googles persistenter Offline-KI-Assistent für Aufgaben und Zeitpläne
MOUNTAIN VIEW / LONDON (IT BOLTWISE) – Google führt mit Gemini Spark einen KI-Assistenten ein, der auch dann weiterarbeitet, wenn das Endgerät ausgeschaltet bleibt. Für rund 92 Euro monatlich richtet sich das Angebot an Abonnenten des AI Ultra-Tarifs in den USA und setzt auf Cloud-Infrastruktur sowie eine neue Assistenz-Logik mit Aufgaben, Fähigkeiten und Zeitplänen. Im […]
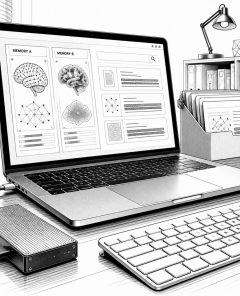
Anthropic plant Dual-Mode-Speicher für Claude: Classic vs. Memory Files
SAN FRANCISCO / LONDON (IT BOLTWISE) – Anthropic testet Berichten zufolge ein neues Speichersystem für Claude, das zwischen zwei Modi wählen lässt. Statt alles nur in einer einzigen Notiz zu sammeln, sollen „Memory Files“ Informationen themen- und projektbasiert in mehreren Dokumenten ablegen. Damit könnte der Assistent künftig gezielter wiederfinden, aktualisieren und langfristig nutzbar machen, ohne […]
Globe Life Aktie: Wie robuste Gewinnzahlen den Shortseller-Druck ausgleichen könnten
MCKINNEY / LONDON (IT BOLTWISE) – Globe Life steht nach neuen Diskussionen um Geschäftspraktiken unter erhöhter Beobachtung der Kapitalmärkte. Gleichzeitig deutet die jüngste Quartalsberichterstattung auf robustes Wachstum und eine angehobene Prognose hin. Damit rückt für Anleger die Frage in den Mittelpunkt, wie stabil die Ertragsbasis bei Lebens- und Zusatzversicherungen wirklich ist. Besonders im Fokus stehen […]
 #Sophos
 #AmazonPrime
 #Bestseller

