




iCloud-Phishing: So erkennen und stoppen Betrug mit gefälschtem Apple-Login
LONDON (IT BOLTWISE) – Betrüger locken iPhone-Nutzer mit scheinbar echten Nachrichten, behaupten einen vollen iCloud-Speicher und erzeugen Zeitdruck, um Apple-ID-Zugangsdaten abzufragen. Hinter den Links steckt meist eine professionell wirkende Fake-Seite, die Anmeldedaten und teils sogar Kreditkarteninformationen einsammelt. Gleichzeitig ist nicht ausgeschlossen, dass auf das Smartphone zusätzliche Schadsoftware gelangt. Der Artikel erklärt, woran Betroffene die Masche […]
Infrawatch sammelt Infrastruktur-Signale für proaktive Cyberabwehr
LONDON / LONDON (IT BOLTWISE) – Infrawatch will Cyberangriffe nicht erst bei sichtbaren Taten stoppen, sondern die Infrastruktur-Routen dahinter vorab erkennen. Das Startup erhält 3 Millionen US-Dollar Pre-Seed-Kapital, um aus Milliarden DNS- und Verbindungsereignissen Muster für frühzeitige Alerts abzuleiten. Damit verschiebt es den Fokus von reaktiver Erkennung hin zu präventiver Beobachtung. Unternehmen sollen eigene Detection […]
Microsoft 365: KI-Agenten, Dokumentenautomation und neue Sicherheits- sowie Kostenrisiken
LONDON (IT BOLTWISE) – Microsoft 365 setzt mit KI-Agenten und neuen Workflows auf spürbar weniger Handarbeit in der Dokumentenerstellung. Gleichzeitig rücken Zero-Day-Risiken in Exchange OWA und die Kostenentwicklung in den Fokus, weil Premium-KI-Funktionen stärker bepreist werden. Für Unternehmen heißt das: Automatisierung wird zum Produktivitätshebel – aber nur mit konsequenter Security-Härtung und sauberem Datenmanagement. Der Beitrag […]
GMX integriert generative KI ins Postfach – mit Open-Source-Hosting statt US-Cloud
KARLSRUHE / LONDON (IT BOLTWISE) – GMX meldet einen deutlichen Kundenzuwachs und erweitert parallel sein E-Mail-Postfach um generative KI-Funktionen. Die neuen Features sollen Newsletter, Verträge und Reisebuchungen zusammenfassen sowie beim Formulieren, Stil-Optimieren und Übersetzen unterstützen. Entscheidend ist dabei der Ansatz, die Sprachmodelle quelloffen zu nutzen und selbst zu hosten, um Daten nicht in Drittstaaten zu […]
Steganografie in Katzenfotos: Neue Malware-Kampagnen treffen Unternehmen
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor Steganografie-Kampagnen, die Schadsoftware in vermeintlich harmlosen Bildern verstecken. Mit Ladern wie „PawsRunner“ und Angriffen wie „Operation SilentCanvas“ gelangen Angreifer über Phishing-Anhänge in Unternehmensumgebungen. Besonders kritisch: Die Malware kann ressourcenreich Daten wie Tokens, Passwörter und Cookies auslesen und teils komplett „fileless“ im Arbeitsspeicher laufen lassen. Unternehmen stehen damit vor […]
Deutschland plant bis 2028 den digitalen One-Stop-Shop für Sozialleistungen
BERLIN / LONDON (IT BOLTWISE) – Deutschland treibt die digitale Verwaltung mit einem zentralen „One-Stop-Shop“ für Sozialleistungen massiv voran. Bis 2028 soll ein einziges Sozialportal Leistungen wie Wohngeld und Bürgergeld zusammenführen, während parallel EUDI-Wallet und neue digitale Identitäten an den Start gehen. Zusätzlich vergibt der Bund eine souveräne KI-Plattform für den öffentlichen Sektor – und […]
Trump Mobile: Datenleck bei Kunden betrifft Adressen und E-Mails
LONDON / LONDON (IT BOLTWISE) – Berichten zufolge ist bei Trump Mobile Kundendaten frei zugänglich gewesen: darunter Liefer- bzw. Postadressen und E-Mail-Kontakte. Zwei Influencer meldeten, dass sie nach einer Bestellung auf offenbar leicht auffindbare Daten stößt wurden. Besonders kritisch: Das Problem sei zunächst nicht behoben gewesen, während die Daten weiter online erreichbar blieben. Der Vorfall […]
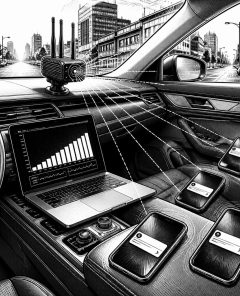
SMS-Blaster-Phishing in Zürich: 50.000 Handys betroffen, Täter abgeschoben
ZÜRICH / LONDON (IT BOLTWISE) – Ein Phisher soll mit einem im Auto eingebauten „SMS-Blaster“ in kurzer Zeit rund 50.000 Handys in seiner Umgebung erreicht haben. Die Masche kombinierte täuschend echte SMS im Namen von DPD und der Schweizerischen Post mit gefälschten Webseiten, um sensible Daten abzugreifen. Sicherheitsmechanismen reichten dabei offenbar nicht aus, während der […]
Bundesnetzagentur startet ab August: KI-Überwachung zwingt Firmen zu Datenschutz- und Dokumentations-Upgrade
BONN / LONDON (IT BOLTWISE) – Ab August geht die nächste Welle regulatorischer Kontrollen auf Unternehmen zu: Die Bundesnetzagentur bereitet die Überwachung von KI-Systemen vor, während parallel das Datennutzungsgesetz die Daten-Governance in Rollen und Prozesse übersetzt. Für externe Datenschutzbeauftragte bedeutet das eine spürbare Aufgabenverschiebung hin zu technischem Know-how rund um Datenaustausch, Pseudonymisierung und Prüfpfade. Gleichzeitig […]
Microsoft Authenticator-Token-Risiko: KI-Phishing trifft die Finanzbranche
BERLIN / LONDON (IT BOLTWISE) – Angreifer nutzen eine neue Schwachstelle in Microsoft Authenticator, um Zugriffstoken zu stehlen und MFA auszustechen. Gleichzeitig steigen KI-gestützte Phishing-Angriffe in einem Tempo, das klassische Abwehrmaßnahmen überholt. Für Banken und Unternehmen rückt damit die Kombination aus schnellem Patch-Management und passwortlosen Authentifizierungsstrategien in den Mittelpunkt. Experten erwarten, dass Token-Schutz und Token-Lebenszyklen […]
Exchange Zero-Day: XSS in OWA wird aktiv ausgenutzt
LONDON / LONDON (IT BOLTWISE) – Eine XSS-Sicherheitslücke (CVE-2026-42897) in Microsoft Exchange Server wird bereits aktiv ausgenutzt, insbesondere über Outlook Web Access (OWA). Die US-Behörde CISA hat die Schwachstelle als ausgenutzte Lücke gelistet und fordert zeitnahe Gegenmaßnahmen für Bundesbehörden. Da ein permanenter Patch noch aussteht, rücken Notfall-Mitigations wie der Exchange Emergency Mitigation Service in den […]
Reise-Schnäppchen: So erkennen Sie KI-Fakes, QR-Phishing und Betrugsseiten
BERLIN / LONDON (IT BOLTWISE) – In der Reisevorbereitung nehmen Betrüger KI-gestützte Fake-Angebote, manipulierbare QR-Codes und täuschend echte Buchungsbestätigungen ins Visier. Gerade unter Zeitdruck werden Links schneller angeklickt und Warnsignale übersehen. Der Beitrag ordnet ein, warum diese Maschen funktionieren, welche technischen Merkmale verräterisch sind und wie Unternehmen sowie Reisende Sicherheitsroutinen umsetzen können. Außerdem wird beleuchtet, […]
Android-Apps unter Druck: Fast alle Ziele von Angriffen – Phishing mit KI eskaliert
MÜNCHEN / LONDON (IT BOLTWISE) – Branchenberichte warnen: Angriffen auf Android-Apps kommt kaum noch Entkommen, besonders bei Finanz- und Auto-Anwendungen. Gleichzeitig senkt KI die Kosten für personalisierte Phishing-Mails drastisch und macht Social Engineering effizienter. Neue Wellen von QR- und PDF-basierten Betrugsmaschen sowie steigende Versuche, Zwei-Faktor-Authentifizierung zu umgehen, verschärfen das Risiko. Unternehmen und Nutzer müssen deshalb […]
Digitaltag 2026: Recht auf analoge Zugänge und KI-Sicherheitslücken bei Senioren
BERLIN / LONDON (IT BOLTWISE) – Am Digitaltag 2026 prallen zwei Ziele aufeinander: Die digitale Transformation beschleunigt, doch Sicherheit und Barrierefreiheit für ältere Menschen bleiben ein Engpass. Daten und Beispiele aus dem Alltag zeigen, wie stark Senioren von Betrugsmethoden wie Phishing und Telefonbetrug betroffen sind. Gleichzeitig fordern Kommunen und Politik ein „Recht auf ein analoges […]
Ocean sammelt 28 Millionen US-Dollar für agentische E-Mail-Security gegen KI-Phishing
TEL AVIV / LONDON (IT BOLTWISE) – Ocean, ein neues Startup für agentische E-Mail-Sicherheit, kommt aus dem Stealth-Modus und sichert sich 28 Millionen US-Dollar für KI-gestützte Abwehr gegen Phishing und Identitätsbetrug. Der Gründer setzt dabei auf eine speziell ausgerichtete Sprachmodell-Komponente, die eingehende Nachrichten nicht nur klassisch bewertet, sondern kontextbezogen auf Benutzer- und Organisationssignale prüft. Während […]
KI-gesteuerte Angriffe 2026: Banken und Passkeys unter Druck
BERLIN / LONDON (IT BOLTWISE) – Für 2026 prognostizieren Sicherheitsbehörden massiv steigende Schäden durch mobile Malware, die zunehmend mit KI-gestützten Methoden arbeitet. Im Zentrum der Warnungen stehen vollautomatisierte Angriffe, Deepfakes und neue Schwachstellenketten, die herkömmliche Schulungen überfordern. Gleichzeitig beschleunigen Branchenakteure den Umstieg auf passwortlose Authentifizierung mit Passkeys, während Interpol- und Anbieteraktionen die kriminelle Infrastruktur treffen. […]
NBLock Black: Neue Ransomware bedroht Endverbraucher und mobile Geräte
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsexperten melden mit NBLock Black eine neue Ransomware-Variante, die aktuell in einer Testphase auffällt und bereits tiefgreifend Dateien verschlüsselt. Auffällig ist, dass die Erpresserinfrastruktur noch unvollständig sein kann, während die Schadlogik auf anschließende Kampagnen hindeutet. Die Angriffe richten sich nicht nur gegen klassische PCs, sondern zunehmend auch gegen mobile […]
Microsoft Authenticator: Update stoppt kritische Lücke bei 2FA-Anmeldung
LONDON / LONDON (IT BOLTWISE) – Eine Schwachstelle in älteren Versionen des Microsoft Authenticator ermöglicht Angreifern den Zugriff auf geschützte Konten. Microsoft fordert Nutzer zum sofortigen Update auf Mindestversionen für Android und iOS auf, um die 2FA-Kette nicht zu schwächen. Parallel verschärfen Apple und Google Sicherheitsfunktionen und erweitern Schutzmechanismen gegen Social Engineering, Betrug und Entführungsversuche […]
Microsoft stoppt SMS-Codes für Microsoft-Konten und drängt auf Passkeys in Windows 11
LONDON / LONDON (IT BOLTWISE) – Microsoft stellt die SMS-Absicherung für persönliche Microsoft-Konten schrittweise ein und setzt auf passwortlose Anmeldeverfahren. Der Wechsel zielt vor allem auf weniger Betrug durch SIM-Swap- und Phishing-Angriffe. Für viele Nutzer bedeutet das künftig „Gesicht, Fingerabdruck oder PIN“ statt eines sechsstelligen Codes per Textnachricht. Gleichzeitig können Spezialfälle wie virtuelle Maschinen oder […]
iOS 26.5 schließt Sicherheitslücken und bringt Ende-zu-Ende für RCS
LONDON (IT BOLTWISE) – iOS 26.5 rückt den Schutz vor aktiven Angriffen in den Mittelpunkt und schließt laut Angaben über 50 Sicherheitslücken. Besonders relevant ist die Ende-zu-Ende-Verschlüsselung für RCS-Nachrichten zwischen Android und iOS, die plattformübergreifende Kommunikation deutlich härter absichert. Ergänzend führt Apple Funktionen zur Vorausprüfung unbekannter Anrufer, strengere Privatsphäre-Controls und eine softwareseitige Akku-Schonung mit individueller […]
iOS 26.5: Apple begrenzt Standortzugriff auf Stadtteile und schließt 50 Lücken
LONDON (IT BOLTWISE) – Mit iOS 26.5 verschärft Apple den Datenschutz: Standortdaten lassen sich künftig nur noch auf Stadtteilebene abrufen, präzise Koordinaten bleiben Apps verwehrt. Gleichzeitig schließt das Update über 50 Sicherheitslücken und zielt damit auf eine wachsende Angriffsindustrie rund um Banking-Trojaner und QR-Phishing. Für Unternehmen ist das besonders relevant, weil Standort- und Geräteerkennung künftig […]
FrostyNeighbor: Gezielte Angriffe auf ukrainische Behörden mit neuer JavaScript-Chain
LONDON (IT BOLTWISE) – ESET ordnet FrostyNeighbor erneut aktiven Kampagnen gegen ukrainische Behörden, Militär- und Verteidigungsumfelder zu. Die zuletzt beobachtete Kompromisskette nutzt eine JavaScript-Variante von PicassoLoader, um nach einer serverseitigen Zielvalidierung Cobalt-Strike-Komponenten nachzuladen. Besonders auffällig ist die Mischung aus PDF-Lockmitteln, geografischem Filtering und stärker kontrollierter Auslieferung, bevor der finale Payload landet. Für Unternehmen in Ost- […]
OAuth-Consent-Phishing: Wie Refresh-Tokens MFA umgehen
LONDON (IT BOLTWISE) – Neue Berichte zeigen, dass Angreifer beim OAuth-Consent nicht mehr Passwörter ausrollen müssen, sondern sich Refresh-Tokens erschleichen. Dadurch passiert die eigentliche MFA-Prüfung auf der legitimen Identitätsseite – und das bösartige Token läuft anschließend mit der in der Tenant-Konfiguration definierten Reichweite weiter. Für Unternehmen verschiebt sich das Risiko damit von der Anmeldungsebene hin […]
KI-generierte Exploits und Passkeys: Der neue Kampf um Unternehmens-Sicherheit
LONDON (IT BOLTWISE) – Sicherheitsforscher melden erstmals einen vollständig von KI erzeugten Zero-Day-Exploit. Gleichzeitig nimmt die Angriffsfläche durch Passkey-Umstellungen und neue Phishing-Techniken rasant zu. Für Unternehmen bedeutet das: Patch-Disziplin allein reicht nicht mehr, vielmehr müssen Identity- und Authentifizierungskonzepte an die neue Bedrohungslogik angepasst werden. Der Artikel zeigt, wie sich KI-gestützte Offensive und passwortlose Verteidigung gegenseitig […]
 #Sophos
 #AmazonPrime
 #Bestseller

