




CISA warnt: BlueHammer-Lücke in Microsoft Defender ermöglicht SYSTEM-Zugriff
WASHINGTON / LONDON (IT BOLTWISE) – Die US-Cybersicherheitsbehörde CISA stuft die Microsoft-Defender-Schwachstelle BlueHammer als von Erpresserbanden ausgenutzt ein. Unter der CVE-2026-33825 können lokale Angreifer die Berechtigungen bis auf SYSTEM-Ebene ausweiten. Microsoft schloss den Fehler zwar bereits am 14. April 2026, doch ein Proof-of-Concept-Exploit machte die Nutzung für kriminelle Gruppen leichter. Mit dem Update vom 29. […]
DirtyClone: Linux-Kernel-Fail ermöglicht Root via geklonten Packet-Frag-Transfers
LONDON (IT BOLTWISE) – Neue Details zu DirtyClone zeigen, wie eine einzelne fehlende Sicherheitsmarkierung im Kernel aus geklonten Netzwerkpaketen eine Root-Übernahme macht. Der Exploit nutzt die Kopie von Dateispeicher-Fragmenten in Packet-Pfade, dekryptet über ein kontrolliertes IPsec-Setup und überschreibt Login-Checks im RAM. Wichtig: Der Fix ist bereits upstream gelandet, aber hängt je nach Distribution noch in […]
Cordyceps: CI/CD-Schwachstelle macht über 300 GitHub-Repos angreifbar
LONDON (IT BOLTWISE) – Forschende beschreiben eine CI/CD-Schwachstelle namens Cordyceps, die Workflows in offenen Projekten so aushebelt, dass Angreifer Code einschleusen und Zugangsdaten abgreifen können. In einer Untersuchung von rund 30.000 besonders relevanten Repositories fanden sie über 300 Instanzen, die vollständig ausnutzbar sein sollen. Betroffen wären demnach große Organisationen wie Microsoft, Google, Apache und Cloudflare. […]
Secure-Boot-Deadline am 24. Juni: KB5094126 triggert Fehler auf Windows-Systemen
REDMOND / LONDON (IT BOLTWISE) – Ein Windows-Update soll zwar Sicherheitslücken schließen, verursacht aber Berichten zufolge neue Probleme wie kryptische Dateinamen im Papierkorb, Bluescreens und unerwartete BitLocker-Abfragen. Gleichzeitig steht am 24. Juni 2026 eine Secure-Boot-Zertifikatsperre an, die betroffene Systeme bei fehlender Aktualisierung vom Starten abhalten kann. Parallel wird mit RoguePlanet eine weitere Schwachstelle diskutiert, bei […]
RoguePlanet zeigt: Wenn Microsoft Defender selbst zur Angriffsfläche wird
LONDON (IT BOLTWISE) – RoguePlanet (CVE-2026-50656) nutzt eine Schwachstelle in Microsoft Defender, um per Race Condition SYSTEM-Rechte zu erlangen. Microsoft hat den Fehler bestätigt, der Fix ist jedoch noch in Entwicklung. Damit kippt für betroffene Unternehmen das Sicherheitsmodell „Detection first“: Die Instanz, die Angriffe erkennen soll, kann zugleich der Einstiegspunkt sein. Der Beitrag ordnet ein, […]
Microsoft arbeitet an Patch für Defender Zero-Day „RoguePlanet“ (CVE-2026-50656)
REDMOND / LONDON (IT BOLTWISE) – Microsoft bestätigt einen Defender Zero-Day mit dem Codenamen „RoguePlanet“ und hat dafür die CVE-Nummer CVE-2026-50656 vergeben. Der Fehler ist als Privilege-Escalation im Microsoft Malware Protection Engine beschrieben, der erfolgreiche Ausnutzung theoretisch zu SYSTEM-Rechten führen kann. Ein Sicherheitsforscher ordnet den Exploit als Race-Condition ein, die je nach Systemzustand unterschiedlich zuverlässig […]
Android-Lücke CVE-2025-48595: Google schließt 124 Bugs – Xiaomi rolloutt Juni-Patch
LONDON (IT BOLTWISE) – Google schließt mit dem Juni-Sicherheitsupdate 124 Android-Schwachstellen, darunter die hochriskante Lücke CVE-2025-48595 im Framework. Während Pixel-Geräte bereits gepatcht werden, startet Xiaomi parallel den Rollout seiner betroffenen Modelle auf Basis von HyperOS 3. Besonders kritisch: Die Ausnutzung erfordert nach Angaben der Sicherheitslage keine Nutzerinteraktion und kann lokal Rechte ausweiten. Zudem bringt Android […]
Tails 7.8.1 schließt Dirty-Frag-Kernel-Lücke und schützt Anonymität
LONDON / LONDON (IT BOLTWISE) – Tails 7.8.1 bringt ein Notfall-Update gegen die Kernel-Lücke „Dirty Frag“ (CVE-2026-43503). Die Schwachstelle kann einer Anwendung helfen, Root-Rechte zu erlangen und damit die Anonymität von Nutzern zu gefährden. Zusätzlich aktualisiert das Tor-Projekt den Tor-Client auf Version 0.4.9.9, um weitere Sicherheitsprobleme zu schließen. Für bestehende Installationen ist das Update automatisiert, […]
CISA nimmt LiteSpeed-cPanel-Plugin ein: Root-Privilegien per KEV
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – Die US-Behörde CISA hat eine Schwachstelle im LiteSpeed-cPanel-Plugin (CVE-2026-54420) in die KEV-Liste aufgenommen. Damit müssen Bundesbehörden die Lücke bis zum 18. Juni 2026 schließen und betroffene Shared-Hosting-Setups gezielt prüfen. Die Sicherheitslücke ermöglicht bei CloudLinux- oder CageFS-Installationen das Eskalieren von Privilegien bis hin zu Root, wenn Angreifer bereits über […]
LiteLLM-Kettenlücke: Vom Proxy-Account zum Admin und Server-RCE
LONDON (IT BOLTWISE) – Eine mehrstufige Schwachstellenkette in LiteLLM erlaubt es Angreifern, von einem Standard-Account über mehrere Stufen bis zum Proxy-Admin und zur Code-Ausführung auf dem Gateway zu gelangen. Das zentrale Risiko: Wer den Proxy übernimmt, erhält nicht nur Modell- und Provider-Schlüssel, sondern auch die gespeicherten Secrets zum Entschlüsseln von Zugangsdaten. Zusätzlich können Antworten im […]
Windows-Update Juni: 206 Lücken, 39 kritisch – Zero-Days greifen parallel an
LONDON (IT BOLTWISE) – Das Juni-Update für Windows schließt 206 Sicherheitslücken, darunter 39 als kritisch bewertete Schwachstellen. Parallel tauchten neue Zero-Day-Exploits auf, die Angriffe gegen Microsoft Defender und BitLocker ermöglichen. Hinzu kommen gemeldete Stabilitätsprobleme mit dem Update KB5094126, die in der Praxis zu Blue-Screens und BitLocker-Wiederherstellungsanfragen führen. Der Beitrag ordnet ein, wie Unternehmen jetzt patchen, […]
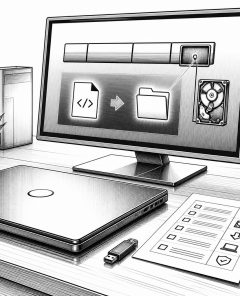
GreatXML: BitLocker-Bypass über WinRE-XML-Dateien – was Unternehmen jetzt tun sollten
LONDON (IT BOLTWISE) – Ein neuer BitLocker-Bypass namens GreatXML nutzt WinRE-Umwege über XML-Dateien in der Wiederherstellungspartition, um den Zugriff auf die verschlüsselte Platte zu umgehen. Der Security-Researcher Chaotic Eclipse beschreibt einen Zusammenhang mit Windows Defender Offline Scan und veröffentlicht ein Schritt-für-Schritt-Verfahren, das am Ende einen Shell-Zugriff mit erweiterten Rechten liefert. Die Veröffentlichung kommt kurz nach […]
BSI warnt vor Privilegieneskalation in Workspace ONE Assist (macOS)
LONDON (IT BOLTWISE) – Das BSI hat einen Sicherheitshinweis zu Omnissa Workspace ONE Assist unter macOS veröffentlicht: Eine lokal ausnutzbare Schwachstelle kann Angreifern helfen, Privilegien zu erhöhen. Betroffen sind zudem Komponenten des Unified Endpoint Managements, die Unternehmen zum Verwalten von Endgeräten und Anwendungen nutzen. Wie hoch das Risiko ausfällt, zeigt die CVSS-Einordnung mit einem Base […]
BSI warnt vor Xen-Schwachstellen: CVSS 7,8 und Update-Pflicht
BERLIN / LONDON (IT BOLTWISE) – Das BSI hat einen Sicherheitshinweis zu Xen veröffentlicht: Mehrere Schwachstellen erhöhen das Risiko für Privilegieneskalation, Manipulation von Daten und Denial of Service. Für betroffene Umgebungen nennt die Meldung eine Risikoeinstufung mit CVSS Base Score 7,8 und ruft zu zeitnahen Updates bzw. Workarounds auf. Besonders relevant ist die Verknüpfung mit […]
CVE-2026-23111: Kernel-Use-after-Free ermöglicht lokalen Root- und Container-Exit
LONDON (IT BOLTWISE) – Sicherheitsforscher haben eine detaillierte, funktionierende Schwachstelle im Linux-Kernel veröffentlicht, die aus einem unprivilegierten lokalen Zugriff heraus Root-Rechte ermöglicht und Container-Namespace-Grenzen aufbrechen kann. Der Fehler CVE-2026-23111 liegt im nf_tables-Paketfilter und wurde am 5. Februar 2026 in Upstream-Code behoben. Da viele Distributionen die betroffenen Kernel-Features bereits standardmäßig aktiv haben, betrifft die LPE-Thematik besonders […]
CVE-2026-23111: Linux-UAF ermöglicht lokales Root und Container-Breakout
LONDON (IT BOLTWISE) – Sicherheitsforscher haben einen neuen Kernel-Fehler veröffentlicht: CVE-2026-23111 erlaubt einem unprivilegierten lokalen Nutzer den Sprung auf Root und das Durchbrechen von Container-Namespaces. Die Ursache liegt in nf_tables, genauer in der Packet-Filtering-Logik, und der Upstream-Patch wurde bereits am 5. Februar 2026 eingespielt. Die vollständige Exploit-Walkthrough erschien am 8. Juni, nachdem eine unabhängige Reproduktion […]
Android unter Druck: Spionage ohne Klick, kritische Framework-Lücke und 250 Abofallen-Apps
LONDON (IT BOLTWISE) – Sicherheitsforscher melden mehrere neue Android-Bedrohungen, darunter eine kritische Lücke im Framework, die bereits aktiv ausgenutzt wird und potenziell eine Gerätekontrolle ohne Nutzeraktion ermöglicht. Parallel tauchen gefälschte Apps auf, die sich als bekannte Dienste tarnen und heimlich kostenpflichtige Abos über die Mobilfunkrechnung auslösen. Zusätzlich zeigt sich ein klarer Trend zu Loader-Angriffen, bei […]
Cisco Catalyst SD-WAN Manager: Hohe Privilegieneskalation (CVE-2026-20245)
LONDON (IT BOLTWISE) – Cisco warnt vor einer neuen Schwachstelle im Catalyst SD-WAN Manager mit hohem Risiko: Eine lokale Angreiferin oder ein lokaler Angreifer kann Privilegien eskalieren. Die Lücke wird mit CVE-2026-20245 geführt und erreicht laut CVSS einen Base Score von 7,8. Für Unternehmen bedeutet das vor allem dringlichen Patch- und Abhärtungsbedarf in SD-WAN-Infrastrukturen, weil […]
Android-Update schließt CVE-2025-48595 und stopft 124 Lücken
WASHINGTON / LONDON (IT BOLTWISE) – Google und Samsung liefern umfangreiche Sicherheitsupdates für Android und schärfen zugleich den Schutz gegen aktiv ausgenutzte Schwachstellen. Im Zentrum steht CVE-2025-48595, die als Integer-Overflow im Android-Framework lokale Rechteausweitung ermöglichen kann. Parallel schließt Googles Juni-Patch insgesamt 124 Sicherheitslücken im Android-Ökosystem und aktualisiert unter anderem den Play Store sowie den Passwort-Manager. […]
OP-512: Neue Web-Shell-Frameworks kompromittieren IIS-Server gezielt
LONDON (IT BOLTWISE) – Sicherheitsforscher melden einen neuen Angreifer-Cluster, der gezielt Microsoft-IIS-Server kompromittiert und ein maßgeschneidertes Web-Shell-Framework einsetzt. Im Fokus steht nicht nur der Zugriff, sondern auch das gezielte Umgehen von Signaturerkennung und das Verschleiern von Spuren durch Timestomping. Besonders relevant ist die Kombination aus einzigartig generierten Deployments, kryptografisch eingeschränktem Zugriff und automatischem Reporting für […]
OP-512 kompromittiert IIS-Server mit maßgeschneidertem Web-Shell-Framework
LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben den neuen Threat-Cluster OP-512, der gezielt Microsoft IIS-Server kompromittiert, um ein eigenes Web-Shell-Framework nachzuladen. Besonders auffällig ist, dass das Setup nicht nur Remotezugriff ermöglicht, sondern auch gezielt Spuren verwischt, indem Zeitstempel umdefiniert werden. ReliaQuest stuft den Ursprung der Kampagne mit moderater bis hoher Wahrscheinlichkeit als China-assoziiert ein. Für Unternehmen […]
Xiaomi startet Android-Sicherheitsupdate für Juni 2026 – besonders dringend
MÜNCHEN / LONDON (IT BOLTWISE) – Xiaomi hat mit der Auslieferung des Android-Sicherheitsupdates für Juni 2026 begonnen und richtet den Fokus damit auf potenziell bereits ausgenutzte Schwachstellen. Besonders relevant ist die Aktualisierung für Besitzer von Xiaomi, Redmi und Poco, weil das Update Lücken im Android-Framework sowie in Systemkomponenten schließt. Damit sinkt das Risiko für Angriffe, […]
Android-Juni-2026-Update schließt aktiv ausgenutzten Zero-Day und 124 Schwachstellen
LONDON (IT BOLTWISE) – Google schließt im Android-Juni-2026-Patch eine aktiv ausgenutzte Zero-Day-Lücke und behebt insgesamt 124 Sicherheitsprobleme. Besonders kritisch ist eine Framework-Schwachstelle, die ohne Benutzerinteraktion zu Codeausführung und Rechteausweitung führen kann. Für Pixel-Geräte kommen die Updates sofort, während andere Hersteller ihre Varianten zeitversetzt nachziehen. Unternehmen und Sicherheitsteams sollten die Patch-Zyklen jetzt mit Risiko- und Konfigurationschecks […]
WP Maps Pro: CVE-2026-8732 wird aktiv ausgenutzt, Angreifer erstellen Admin-Konten
BERLIN / LONDON (IT BOLTWISE) – Angreifer nutzen derzeit aktiv eine kritische Schwachstelle im WordPress-Plugin WP Maps Pro (CVE-2026-8732), um ohne Authentifizierung Administrator-Konten anzulegen. Der Fehler (CVSS 9,8) ermöglicht einen vollständigen Site-Takeover bei betroffenen Versionen bis einschließlich 6.1.0. Sicherheitsanbieter berichten von bereits blockierten Angriffswellen innerhalb von 24 Stunden, wodurch schnelles Patchen zur Priorität für Betreiber […]
 #Sophos
 #AmazonPrime
 #Bestseller

