




RefluXFS: Neue XFS-Kernel-Schwachstelle ermöglicht Root-Rechte auf betroffenen RHEL-Installationen
LONDON (IT BOLTWISE) – Eine neue Kernel-Schwachstelle namens RefluXFS (CVE-2026-64600) erlaubt es lokalen Angreifern, auf bestimmten Systemen Root-Rechte zu erlangen. Entscheidend ist dabei XFS-Reflink-Unterstützung in Kombination mit einem speziellen Race-Condition-Fenster im Block-Layer. Besonders relevant sind Standardinstallationen von Red Hat Enterprise Linux und mehreren Derivaten, darunter Fedora Server und Amazon Linux. Wer nur anhand von “bisherige […]
IBM nach Q2-Ergebnis enttäuscht: Aktie steigt trotz Gewinnwarnung
LONDON (IT BOLTWISE) – IBM hat im zweiten Quartal bei Umsatz und Gewinn die Erwartungen verfehlt, doch die Aktie reagierte dennoch mit einem Plus. Ausschlaggebend war vor allem der Blick der Anleger auf eine bereits zuvor kommunizierte Gewinnwarnung und damit auf die Frage, wie stark der operative Abwärtstrend wirklich ausfällt. Der Konzern meldete ein bereinigtes […]
IBM nach Q2-Vorabzahlen: Anleger blicken auf Ausblick, FCF und KI-Buchungen
LONDON (IT BOLTWISE) – IBM steht kurz vor der Veröffentlichung der Q2-Zahlen und viele Marktteilnehmer richten ihren Fokus weniger auf die Vergangenheitswerte als auf den Ausblick für die zweite Jahreshälfte 2026. Die Vorabresultate hatten die Erwartungen verfehlt, unter anderem wegen schwächerem Software-Wachstum und zögerlichen Ausgaben einzelner Unternehmenskunden. Im Kern wird sich zeigen müssen, ob sich […]
IBM-Aktie unter Druck: Budgetshift bremst Hybrid-Cloud- und KI-Software
NEW YORK / LONDON (IT BOLTWISE) – Die IBM-Aktie rutscht in eine der schärfsten Kurskorrekturen der letzten Jahre: 26,3 % Rückgang in nur sieben Handelstagen, bei 185,72 Euro zum Handelsschluss. Laut Marktbeobachtern verschieben sich IT-Budgets bei Unternehmen kurzfristig in Richtung Server, Speicher und Arbeitsspeicher, um KI-Hardware-Preissprünge abzufedern. Für IBM ist das heikel, weil das Software- […]
IBM meldet 17,2 Milliarden Umsatz: Software bremst, Aufträge verschoben
NEW YORK / LONDON (IT BOLTWISE) – IBM hat vorab vorläufige Q2-2026-Zahlen geliefert: 17,2 Milliarden US-Dollar Umsatz, aber schwächere Softwaredynamik und verschobene Großaufträge. Gleichzeitig rückt der September-Start von „Power Autonomous Operations“ näher, der IT-Betrieb autonom stabilisieren soll. Für Anleger verschiebt das die Bewertungslogik: weniger Wachstumsphantasie, mehr Fokus auf wiederkehrende Erlöse, Wechselkosten und Cashflows. Entscheidend wird, […]
IBM-Downgrade nach Earnings-Miss: Oppenheimer warnt vor Druck auf Software-Umsätze
ARMONK / LONDON (IT BOLTWISE) – Oppenheimer senkt IBM von „Outperform“ auf „Perform“, nachdem die vorläufigen Q2-Zahlen in mehreren Kerngeschäftsbereichen hinter den Erwartungen zurückgeblieben sind. Laut Vorabdaten lag der Umsatz bei 17,2 Milliarden US-Dollar und damit unter Schätzung und Wall-Street-Konsens. Als Ursachen nennt die Investmentbank schwächere Nachfrage nach Transaction-Processing-Software, Prioritätenverschiebungen hin zu Servern und Storage […]
IBM-Aktie behauptet sich: Cloud und KI als Bewertungsanker
AROMNK / LONDON (IT BOLTWISE) – Die IBM-Aktie bleibt für Anleger ein Stabilitäts-Szenario an der Schnittstelle von Cloud, Software und Künstlicher Intelligenz. Der Konzern setzt dabei vor allem auf Unternehmensumsätze mit wiederkehrendem Charakter statt auf eine einzelne Produktstory. Im Markt spielt besonders die Frage eine Rolle, ob IBM Wachstum in Cloud- und Softwarebereichen dauerhaft in […]
IBM kündigt Mainframe-Upgrade an – Aktie reagiert trotz Kursziel von 330 Dollar
FRANKFURT AM MAIN / LONDON (IT BOLTWISE) – IBM liefert neue Mainframe-Varianten und signalisiert Fortschritte bei Software-Wachstum, doch die Aktie nimmt nach einer Rally Gewinne mit. Bank of America erhöht das Kursziel auf 330 US-Dollar und verweist auf solide Quartalszahlen sowie mögliche Anhebungen der Jahresprognose. Parallel erwartet der Markt Impulse aus dem Software-Stack, darunter Red […]
IBM zwischen KI-Euphorie und interner Warnung: Aktie knackt 200-Tage-Linie
LONDON (IT BOLTWISE) – IBM erlebt an der Börse einen deutlichen Stimmungswechsel: In sieben Tagen steigt die Aktie fast um 10 Prozent und knackt die 200-Tage-Linie. Gleichzeitig warnt der Konzern intern vor einer möglichen KI-Überforderung bei Firmenkunden. Der Grund für den Kursdruck liegt in einer Welle von Hochstufungen rund um das Software-Geschäft, vor allem Red […]
IBM im Aufwind: JPMorgan-Upgrade, 0,7-nm-Chip und Quanten-Wette
LONDON (IT BOLTWISE) – IBM sieht nach einem starken Wochenverlauf nicht nur besser aus als der Markt, sondern erzählt gleich mehrere strategische Geschichten: ein JPMorgan-Upgrade mit Fokus auf Software-Margen, ein 0,7-nm-Chip als Technologiebeweis und eine Milliardenwette auf fehlertolerante Quantencomputing-Systeme. IBM hat die vergangene Handelswoche so genutzt, wie es für Anleger selten passiert: Zwei Nachrichten trafen […]
Linux „pedit COW“: Kernel-Paket-Editing führt zu Root per Cache-Poisoning
LONDON (IT BOLTWISE) – Ein Kernel-Fehler im Traffic-Control-Subsystem (CVE-2026-46331, „pedit COW“) erlaubt lokalen Angreifern ohne Privilegien Root-Zugriff, indem sie die gemeinsam genutzte Page-Cache-Kopie eines setuid-Binaries manipulieren. Der funktionierende Proof-of-Concept wurde innerhalb eines Tages nach der CVE-Zuweisung öffentlich. Besonders kritisch ist die Kombination aus ladbarem act_pedit und offenen unprivilegierten User-Namespaces, die in vielen Test- und Container-Umgebungen […]
IBM-Aktie nach JPMorgan-Upgrade und OpenAI-Partnerschaft im Fokus
NEW YORK / WASHINGTON / LONDON (IT BOLTWISE) – JPMorgan hebt IBM auf „Overweight“ an und nennt als Treiber beschleunigtes Software-Wachstum in der zweiten Jahreshälfte 2026. Parallel erweitert IBM seine Cybersicherheitsstrategie um die Teilnahme am „Daybreak Cyber Partner Program“ von OpenAI, um Anwendungsschwachstellen KI-gestützt schneller zu finden und zu beheben. Zusätzlich stützt US-politischer Rückenwind zum […]
Anti-AI-Klausel in jqwik und LLM-Scanner im Kampf gegen Worms in der Supply Chain
LONDON (IT BOLTWISE) – Eine Anti-AI-Klausel im Java-Testframework jqwik hat sich gegen KI-Coding-Agents gewendet: Ein versteckter Bot-Befehl ließ Tests in Log-Ausgaben scheinbar „verschwinden“. Parallel dazu zeigt eine neue Sicherheitsanalyse zu „Mini Shai-Hulud“-Würmern, wie Angreifer LLM-Scanner gezielt verwirren, etwa durch abstürzende oder verweigerungs-auslösende Codekommentare. Der Doppelbefund macht deutlich, dass Künstliche Intelligenz weder als Schutzmaßnahme noch als […]
BSI-Update zu QEMU: Denial-of-Service-Lücke (CVE-2020-15859) bleibt relevant
LONDON (IT BOLTWISE) – Das BSI hat am 09.06.2026 ein Update zu einer QEMU-Sicherheitslücke veröffentlicht, die weiterhin Systeme unter Linux, UNIX und Windows sowie mehrere Distributionen betrifft. Betroffen ist die Virtualisierungssoftware QEMU inklusive Debian, Red Hat Enterprise Linux, Ubuntu, Gentoo und Open Source QEMU. Die Schwachstelle wird mit CVSS Base 6,5 als Risiko „mittel“ eingestuft […]
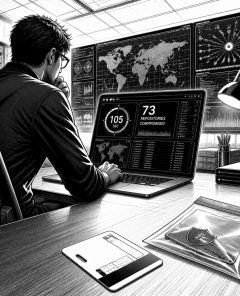
Miasma-Wurm kompromittiert 73 GitHub-Repos in 105 Sekunden
LONDON (IT BOLTWISE) – Ein selbstvermehrender Wurm namens Miasma hat in nur 105 Sekunden 73 Microsoft-relevante GitHub-Repositories stillgelegt und dabei gezielt Zugangstoken von Cloud- und KI-Entwicklern abgegriffen. Auslöser war laut Sicherheitsanalysen ein kompromittiertes Contributor-Konto, das einen schadhaften Commit in ein Azure-Framework einschleuste. Besonders brisant: Der Wurm zielt auf Token- und Geheimnisdaten über mehrere Cloud-Provider und […]
CVE-2026-23111: Kernel-Use-after-Free ermöglicht lokalen Root- und Container-Exit
LONDON (IT BOLTWISE) – Sicherheitsforscher haben eine detaillierte, funktionierende Schwachstelle im Linux-Kernel veröffentlicht, die aus einem unprivilegierten lokalen Zugriff heraus Root-Rechte ermöglicht und Container-Namespace-Grenzen aufbrechen kann. Der Fehler CVE-2026-23111 liegt im nf_tables-Paketfilter und wurde am 5. Februar 2026 in Upstream-Code behoben. Da viele Distributionen die betroffenen Kernel-Features bereits standardmäßig aktiv haben, betrifft die LPE-Thematik besonders […]
Django-Sicherheitslücke: BSI warnt, Risiko niedrig, Updates für Linux, UNIX & Windows
BONN / LONDON (IT BOLTWISE) – Das BSI warnt vor einer neuen Sicherheitslücke im Open-Source-Webframework Django. Betroffen sind Linux, UNIX und Windows sowie bestimmte Django-Versionen ab einem klar eingegrenzten Release-Umfang. Laut CVSS wird das Risiko als niedrig eingestuft (Base Score 4,3), dennoch ermöglicht ein Remote-Angriff die Offenlegung von Informationen. Für Betreiber heißt das jetzt vor […]
Microsoft warnt vor zwei kompromittierten npm-Paketen mit Krypto-Wallet-Diebstahl
LONDON (IT BOLTWISE) – Microsoft hat zwei schädliche npm-Pakete identifiziert, die über einen Remote-Access-Trojaner Kryptowährungen und Entwickler-Zugangsdaten auslesen. Die Angreifer tarnen den Datenabfluss als KI-Entwicklungsverkehr und nutzen dafür sogar Repositories auf einer populären KI-Plattform. Parallel wurde Red Hats Cloud-Ökosystem kurz zuvor durch manipulierte Pakete und eine kompromittierte GitHub-Workflow-Pipeline belastet. Für Unternehmen bedeutet das: Sicherheitsprüfungen in […]
BSI warnt: PostgreSQL JDBC Driver kann DoS auslösen (CVE-2026-42198)
BONN / LONDON (IT BOLTWISE) – Das BSI hat einen Sicherheitshinweis zum PostgreSQL JDBC Driver veröffentlicht. Betroffen sind gängige Linux-Distributionen sowie Windows-Setups, wenn der Treiber in Java-Anwendungen genutzt wird. Aus dem Bericht geht hervor, dass die Schwachstelle einen Denial of Service ermöglicht und per CVSS-Base Score 7,5 als mittel eingestuft wurde. Unternehmen sollten jetzt schnell […]
BSI-Update: Hochrisiko-Schwachstellen in Apache Camel erfordern schnelle Patches
BERLIN / LONDON (IT BOLTWISE) – Das BSI warnt in einem aktualisierten IT-Sicherheitshinweis vor mehreren Hochrisiko-Schwachstellen in Apache Camel. Betroffen sind unter anderem Windows, UNIX sowie Red Hat Enterprise Linux samt Camel-Distributionen. Laut CVSS erreicht die Verwundbarkeit einen Base Score von 9,8 und ermöglicht Remote-Angriffe, bis hin zur Ausführung von beliebigem Code. Für Betreiber bedeutet […]
BSI-Update zu libeconf: DoS-Lücke CVE-2023-22652 in Linux
BERLIN / LONDON (IT BOLTWISE) – Das BSI aktualisiert einen Hinweis zu einer Linux-Schwachstelle in libeconf: Ein anonymer, entfernter Angreifer kann einen Denial-of-Service auslösen. Betroffen sind mehrere Distributionen, darunter Red Hat Enterprise Linux, Ubuntu, Debian, Fedora, SUSE und Oracle Linux. Die CVSS-Bewertung fällt mit 6,5 (Base) als mittel aus, dennoch ist die Remote-Angreifbarkeit ein klares […]
IBM und Red Hat: 5 Milliarden Euro für KI-Absicherung von Open Source
LONDON (IT BOLTWISE) – IBM und Red Hat starten mit „Project Lightwell“ ein KI-gestütztes Sicherheitsprogramm, das Open-Source-Schwachstellen schneller finden und beheben soll. Insgesamt werden 5 Milliarden Euro in den Aufbau einer Plattform investiert, die sich als „Trusted Open Source Security Clearinghouse“ positioniert. Besonders in stark regulierten Branchen wie dem Finanzsektor richtet sich der Ansatz darauf, […]
IBM setzt nach Q1 2025 auf Hybrid-Cloud und KI – was das für Anleger bedeutet
NEW YORK / LONDON (IT BOLTWISE) – IBM hat nach dem ersten Quartal 2025 die Erwartungen leicht übertroffen und betont zugleich die Ausrichtung auf Hybrid-Cloud und KI. Für US-Anleger rückt damit weniger die reine Ergebniszahl in den Fokus, sondern die Frage, wie stabil sich Software-, Beratungs- und Plattformumsätze entwickeln. Besonders relevant ist, ob die Transformation […]
IBM setzt auf Hybrid-Cloud & KI: neue Red-Hat-Managed-Services und stabile Dividende
NEW YORK (IT BOLTWISE) – IBM vertieft seine Hybrid-Cloud- und KI-Strategie mit neuen Managed Services rund um Red Hat AI Inference und Red Hat OpenShift Virtualization auf der IBM Cloud. Damit positioniert sich der Konzern erneut als Anbieter für produktionsnahe KI-Workloads in Unternehmensumgebungen. Gleichzeitig bleibt die Dividendenpolitik ein zentraler Bestandteil des Investment-Case für dividendenorientierte Anleger. […]
 #Sophos
 #AmazonPrime
 #Bestseller

