




WordPress wp2shell: Kettenangriff aus SQLi und RCE treibt Massenscans
LONDON (IT BOLTWISE) – Angreifer nutzen derzeit die WordPress-Sicherheitslücke wp2shell als Kettenangriff: Zuerst gelingt eine unauthentifizierte SQL-Injection, anschließend folgt eine Remote-Code-Ausführung bis hin zum vollständigen System-Compromise. Entscheidend ist dabei die Kombination zweier CVEs, die zusammen einen Einstieg ohne Login ermöglichen. Beobachter sehen zudem Proof-of-Concept-getriebene Hochlaufversuche und Scans in großem Maßstab, sobald öffentliche Exploit-Details verfügbar waren. […]
WordPress-Fix gegen WP2Shell: Kettenangriff ermöglicht präauthentifizierte RCE
LONDON (IT BOLTWISE) – Kurz nach dem Erscheinen zweier WordPress-Patches beginnen Angreifer bereits mit der Ausnutzung einer Kombination aus SQL-Injection und REST-API-Route-Verwechslung. Dadurch reicht für die Kompromittierung eine anfällige WordPress-Version, häufig ohne Plugins und ohne Vorauthentifizierung. Recherchen von Security-Teams zeigen zudem, dass öffentlich verfügbare Exploits sehr schnell von aktiven Angreifern nachgebaut und automatisiert werden. Für […]
WP2Shell: Kritische WordPress-Attacke kombiniert zwei CVEs und trifft Millionen
LONDON (IT BOLTWISE) – Angreifer nutzen bei WP2Shell zwei aufeinander abgestimmte Schwachstellen, um auch ohne Anmeldung Code aus der Ferne einzuschleusen. Laut Sicherheitsberichten betraf die Angriffswelle nach Patch-Veröffentlichungen zuvor sehr viele Installationen, weil Exploits schnell nachkamen. Entscheidend ist die Kombination aus REST-API-Fehlern und SQL-Injection, die in eine RCE-Kette mündet. Für Administratoren zählt jetzt vor allem […]
WIN-Aktie im OTC-Handel: Warum sie eine Rest-Anspruchslage nach Windstream 2020 widerspiegelt
LONDON (IT BOLTWISE) – Die WIN-Aktie wird weiterhin im OTC-Markt gehandelt, doch ihr Kursverhalten folgt weniger dem operativen Geschäft als der Restwert-Logik aus dem Windstream-Restrukturierungsfall. Nach dem Abschluss des Chapter-11-Plans im Jahr 2020 landeten die operativen Assets bei Windstream Holdings II – kontrolliert von Gläubigern und Bondholdern. Für Anleger bedeutet das: WIN steht vor allem […]
WordPress schließt wp2shell: Pre-Auth RCE in Core betrifft 6.9 und 7.0
LONDON (IT BOLTWISE) – WordPress hat zwei Sicherheitslücken geschlossen, die Angreifern ohne Authentifizierung Codeausführung im Core ermöglichen. Betroffen sind insbesondere Installationen ab Version 6.9 bis einschließlich 6.9.4 sowie 7.0.0 bis 7.0.1. Die Korrektur steckt in 6.9.5 und 7.0.2, die per Auto-Update erzwungen wurden. Wer heute nur nach dem Status der automatischen Updates schaut, sollte die […]
Dell PowerStore: All-Flash-Speicher für skalierende Hybrid-Workloads
ROUND ROCK / LONDON (IT BOLTWISE) – Dell PowerStore tritt mit einem modularen All-Flash-Konzept an, das Performance- und Datenservice-Anforderungen in modernen Rechenzentren adressieren soll. Die Plattform setzt auf NVMe- und SCM-Technologien, unterstützt Scale-Out-Cluster und bringt integrierte Funktionen wie Snapshots und Remote-Replikation in den Betrieb. Für IT-Teams rückt zudem Automatisierung über REST-APIs und Schnittstellen zu Orchestrierungssystemen […]
Huntington Bancshares: Account Balances API liefert Echtzeit-Salden für Cash-Management
LONDON (IT BOLTWISE) – Huntington Bancshares bringt mit der Account Balances API eine Schnittstelle an den Start, die Firmenkunden Echtzeit-Salden direkt in ihre eigenen Cash-Management-Tools ziehen. Entwickelnde Teams holen dazu per OAuth2 einen Access-Token, rufen anschließend per GET die Balance-Endpoints ab und verarbeiten die JSON-Antwort ohne manuelle CSV-Workflows. Besonders relevant ist das für RTP-Zahlungen, weil […]
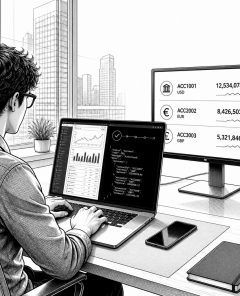
Huntington Bancshares Account Balances API für Echtzeit-Treasury-Daten
CHARLOTTE / LONDON (IT BOLTWISE) – Huntington Bancshares stellt die Account Balances API für Firmenkunden in den Fokus: Sie liefert Kontostände über strukturierte HTTP-Calls in Kombination mit OAuth2-Authentifizierung. Für Treasury-Teams bedeutet das, dass Liquiditätswerte nicht mehr über CSV-Exporte oder manuelle Downloads in Systeme gelangen. Stattdessen fließen Salden nahezu in Echtzeit in Dashboards, die Controller und […]
WordPress: Supply-Chain-Angriff manipuliert ShapedPlugin-Pro-Updates mit Backdoor
LONDON (IT BOLTWISE) – Ein Supply-Chain-Angriff hat mehrere Pro-WordPress-Plugins von ShapedPlugin kompromittiert und Backdoor-Code über offizielle Update-Kanäle ausgeliefert. Betroffen sind ausschließlich lizenzierten Builds, die über die EDD-Infrastruktur und den Account des Anbieters verteilt wurden. Die Malware lädt per HTTP Payloads nach, tarnt sich als vermeintliches Plugin und kann Anmeldedaten, 2FA-Codes sowie Web-Shells ablegen. Für betroffene […]
Gravity SMTP: Angreifer exfiltrieren API-Keys über CVE-2026-4020
LONDON (IT BOLTWISE) – Angreifer nutzen eine behobene Schwachstelle im WordPress-Plugin „Gravity SMTP“, um ohne Authentifizierung sensible Konfigurationsdaten auszulesen. Besonders kritisch: Das Leck kann API-Keys, Secrets und OAuth-Token offenlegen, die für E-Mail-Integrationen wie Amazon SES, Google, Mailjet, Resend oder Zoho hinterlegt sind. Sicherheitsanbieter berichten zudem von bereits massiven Versuchen gegen den betroffenen REST-Endpunkt. Wer das […]
Google KI-Übersichten drücken E-Commerce-SEO: Serverlose PIM-Workflows
LONDON (IT BOLTWISE) – Google KI-Übersichten senken organische Klickzahlen im E-Commerce messbar um 28–34%, und Händler verschieben Budgets Richtung bezahlte Kanäle. Gleichzeitig rücken serverlose Produkt- und Kunden-Datenmodelle in den Fokus: Google Sheets, Drive und Apps Script werden zu einer PIM- beziehungsweise CRM-Basis, die sich mit Magento-2-APIs und Webhooks verzahnen lässt. Doch parallel wächst das Risiko […]
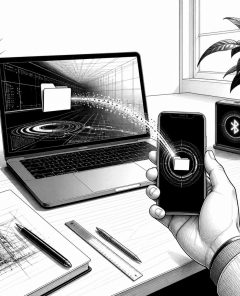
Quick Share nun mit Linux: AirDrop-Transfers zu iPhones
LONDON (IT BOLTWISE) – Google macht schnellen Dateitransfer plattformübergreifend nutzbar: Quick Share wird offiziell mit Linux kompatibel und erlaubt damit direkte Transfers zu iPhones. Gleichzeitig können ausgewählte Android-Flaggschiffe nun ohne Cloud-Zwischenschritt mit iOS- und macOS-Geräten Dateien austauschen. Entscheidend ist dabei die lokale Kopplung über Bluetooth und WLAN mit mDNS, wodurch der Weg zum Transfer deutlich […]
Outlook für Windows: All-Accounts-Ansicht & Low-Latency-Start
BERLIN / LONDON (IT BOLTWISE) – Microsoft rüstet Outlook fr Windows mit einer All-Accounts-Ansicht auf, die mehrere Postfächer in einer gemeinsamen Darstellung vereint. Gleichzeitig soll ein neues „Low Latency Profile“ den Start des E-Mail-Clients deutlich beschleunigen. Für Unternehmen ist das mehr als Komfort: Die Kombination aus schnellerem UI und modernisierten Exchange-Schnittstellen ändert, wie Admins Synchronisation, […]
Cisco schließt CVSS-10.0-Lücke in Secure-Workload-REST-API
SAN JOSE / LONDON (IT BOLTWISE) – Cisco hat Updates veröffentlicht, die eine Secure-Workload-Schwachstelle mit CVSS 10.0 beheben. Die Lücke ermöglicht offenbar Angreifern ohne Authentifizierung das Auslesen sensibler Daten und das Verändern von Konfigurationen über Mandantengrenzen hinweg. Betroffen sind sowohl SaaS- als auch On-Prem-Setups der Secure-Workload-Cluster-Software. Ein Workaround, der das Risiko allein entschärft, gibt es […]
Cisco behebt CVSS-10.0-Sicherheitslücke in Secure Workload REST API
SAN JOSE / LONDON (IT BOLTWISE) – Cisco hat Updates für eine Secure-Workload-Sicherheitslücke mit CVSS 10,0 veröffentlicht, die unautorisierte Datenzugriffe über eine REST-API ermöglichen kann. Betroffen ist die Secure-Workload-Cluster-Software sowohl im SaaS- als auch im On-Prem-Betrieb. Laut Hersteller reicht eine präparierte Anfrage an verwundbare Endpunkte, um sensible Informationen auszulesen und Konfigurationen über Mandantengrenzen hinweg zu […]
 #Sophos
 #AmazonPrime
 #Bestseller

