




msaRAT: Neuer Rust-Trojaner kapert Chrome- und Edge-Instanzen per Headless
LONDON (IT BOLTWISE) – Eine neue Malware namens msaRAT nutzt Browser-Prozesse, um unbemerkt in Netzverkehr und Angriffsketten einzusteigen. Sicherheitsforscher ordnen den Remote-Access-Trojaner als Werkzeug eines Ransomware-Umfelds ein. Besonders alarmierend: msaRAT kapert Chrome und Microsoft Edge über das Chrome DevTools Protocol und startet die Browser im Headless-Modus. Damit fließt der Schadcode-Verkehr über legitime Browser-Signale – ein […]
Chaos-Ransomware nutzt msaRAT: C2 läuft über Headless Chrome/Edge und WebRTC-Tunnel
LONDON (IT BOLTWISE) – Eine neue Beobachtung zur Chaos-Ransomware zeigt, dass das eigentliche Kommando-und-Kontroll-System nicht über typische Netzwerk-Endpoints läuft, sondern über den kompromittierten Browser des Opfers. Das Rust-basierte Implant msaRAT startet Chrome oder Edge im headless Modus und spricht darüber das Chrome DevTools Protocol an. Für den Datenkanal nutzt es WebRTC, wobei die Weiterleitung über […]
LabubaRAT: Rust-RAT tarnt sich als NVIDIA-Software und steuert Windows-Hosts
SINGAPUR / LONDON (IT BOLTWISE) – Ein bislang undokumentierter Rust-basierter RAT namens LabubaRAT tarnt sich als NVIDIA-Software, um Windows-Hosts auszuspähen und fernzusteuern. Die Schadsoftware nutzt mehrere Kommunikationswege wie HTTPS, WebView2 und sogar DNS-Tunneling, um Zugriffe stabil zu halten. Laut Analyse lässt sich die Kampagneninfrastruktur über Startparameter austauschen, sodass derselbe Build für unterschiedliche Kampagnen wiederverwendbar bleibt. […]
postmarketOS bringt KDE Plasma 6.7 auf 723 Geräte und stärkt Waydroid
AACHEN / LONDON (IT BOLTWISE) – postmarketOS liefert mit dem Release „Alpen Avocado“ KDE Plasma 6.7 auf Smartphones und Tablets für bereits 723 Geräte. Besonders relevant: Waydroid ist nun leichter als Systemerweiterung aktivierbar, inklusive klarer Befehle über updatectl. Gleichzeitig modernisiert der Release die Basis-Infrastruktur mit neuen Rust-Werkzeugen und einem Wechsel zu Plymouth. Damit rückt die […]
Kompromittiertes jscrambler-Release 8.14.0: Rust-Infostealer via npm-Preinstall
LONDON (IT BOLTWISE) – Ein kompromittiertes npm-Release von jscrambler (Version 8.14.0) wird während der Installation durch einen bösartigen preinstall-Hook ausgerollt und startet einen plattformübergreifenden Rust-Infostealer ohne zusätzliche CLI-Befehle. Die Schadsoftware sammelt gezielt Cloud-Schlüssel, Browser- und Messenger-Sessions sowie Secrets moderner KI-Tooling-Setups. Besonders kritisch: Unter Linux nutzt der Payload eine eBPF-Grundlage, also einen Einstieg in den Kernel, […]
MODBEACON RAT nutzt gRPC-Streaming für verschlüsseltes C2 – neue Rust-Version im Silver-Fox-Umfeld
SINGAPUR / LONDON (IT BOLTWISE) – Eine neue, Rust-basierte Remote-Access-Trojaner-Familie namens MODBEACON taucht im Umfeld des als Silver Fox bekannten Cyberkriminellen auf. Entscheidend ist die Architektur: Loader und Beacon sind getrennt, die Konfiguration ist injizierbar und die Kommunikation läuft über gRPC-Tunnel-Streaming. Berichten zufolge nutzt das Operationsteam zudem SEO-Poisoning mit gefälschten Installationspaketen, um Zielorganisationen in Asien […]
KI-Agenten mit Langzeitkontext: ctx spart Tokens von 45.734 auf 917
LONDON (IT BOLTWISE) – Open-Source-Entwickler bekommen mit ctx ein lokales Werkzeug, das den Langzeitkontext von KI-Agenten massiv komprimiert. Statt Tausende Tokens im Chat-Verlauf zu durchsuchen, holt es mehrere Monate Interaktionshistorie in einem einzigen Zugriff. Die Daten zeigen eine Reduktion von 45.734 auf 917 Tokens. Gleichzeitig verschiebt sich die Nachfrage in Richtung agentischer Workflows, während Zuverlässigkeit […]
PamStealer: Neue macOS-Malware prüft Passwörter lokal über PAM-API
CUPERTINO / LONDON (IT BOLTWISE) – PamStealer macht bei macOS etwas besonders Gemeines: Die Malware prüft gestohlene Passwörter lokal über die PAM-Schnittstelle, bevor sie Daten abgreift. So bleiben Angriffe näher am Authentifizierungsprozess und umgehen klassische Gatekeeper-Mechanismen. Außerdem verbreitet sie sich über täuschend ähnliche Maccy-Domains und passt Verhalten über Geofencing an. Für Unternehmen wird damit der […]
PamStealer: Fake-Maccy-Websites nutzen PAM für stille Passwort-Abgriffe auf macOS
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor PamStealer, einem neuen macOS-Infostealer, der sich als Maccy-Clipoard-Manager ausgibt. Der Angriff kombiniert einen mehrstufigen AppleScript-Dropper, JavaScript for Automation und eine Rust-Zweitstufe, um Browserdaten und Wallet-Informationen abzugreifen. Besonders kritisch: PamStealer validiert Passwörter lokal über PAM, bevor es sie entwendet, und nutzt zusätzlich täuschende Gatekeeper-ähnliche Meldungen. Das Ziel sind stille […]
PamStealer: Neue macOS-Infostealer-Kette kombiniert JXA, Rust und PAM-Validierung
LONDON (IT BOLTWISE) – Forschende berichten über PamStealer, einen neuen macOS-Infostealer, der zwei Stufen ausnutzt: ein getarntes Disk-Image und ein AppleScript-basierter JXA-Downloader. Besonders auffällig ist die lokale Passwortprüfung über das Pluggable Authentication Modules (PAM) Interface, wodurch der Prozessketten- und Aufrufaufwand für Abwehrsysteme sinken kann. In Kombination mit einer Rust-basierten zweiten Stufe, Tarnlogik im Dateibundle und […]
Oppo Reno 16 bringt KI-Schnelltaste: Live-Vergleich, Sicherheit und OS-Updates
LONDON / LONDON (IT BOLTWISE) – Oppo hebt die Smartphone-Steuerung mit dem „AI Snap Key“ auf ein neues Niveau: Nutzer sollen KI-Modelle wie ChatGPT und Gemini direkt nebeneinander vergleichen können. Gleichzeitig zeigt die Meldung, wie stark klassische Diagnosewege wie USSD-Codes weiter genutzt werden. Abgerundet wird das Ganze durch Hinweise zu neuen OS-Funktionen, durch Qi-Laden-Standards und […]
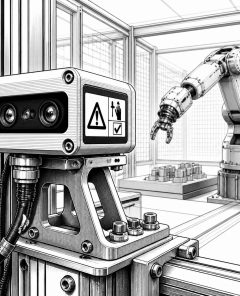
Sonair ADAR One: Erster 3D-Ultraschallsensor mit SIL2-Zertifizierung
NORWEGEN / LONDON (IT BOLTWISE) – Sonairs 3D-Ultraschallsensor ADAR One hat von exida die erste Sicherheitszertifizierung für industrielle Mensch-Roboter-Kollaboration nach SIL2 erhalten. Damit sinkt das Risiko gefährlicher Ausfälle auf einen PFH-Wert unter 1,5e-7 pro Stunde. Der Sensor deckt 180° x 180° ab, erkennt Personen und Hindernisse im gesamten halbkugelförmigen Sichtfeld. Für Sonair ist die Freigabe […]
RustDuck: Botnetz-Malware wird von C auf Rust umgebaut und tarnt sich vor Analyse
LONDON (IT BOLTWISE) – RustDuck nutzt infizierte Router, IP-Kameras und Server für Distributed Denial of Service. Auffällig ist die komplette Umschreibung zentraler Komponenten von C nach Rust sowie ein mehrstufiger Tarnmechanismus, der Analyseumgebungen früh erkennt. Damit verlagert sich der Fokus für Verteidiger von einzelnen Fixes auf das Schließen ganzer Angriffswege: schwache Fernzugänge, ungepatchte Geräte und […]
Welche Programmiersprachen Cybersecurity-Tools wirklich antreiben
LONDON (IT BOLTWISE) – Cybersecurity wirkt oft wie ein Tool-Wettbewerb, doch entscheidend sind die Sprachen darunter: Python für Automatisierung, C/C++ für Exploit-Nähe, Assembly für Analyse-Tiefe und zunehmend Rust für Memory-Safety. Der Artikel ordnet ein, wo die jeweilige Sprache praktisch gebraucht wird, und warum reine Tutorial-Kenntnisse strategisch wenig bringen. Außerdem zeigt er, wie Unternehmen beim Einsatz […]
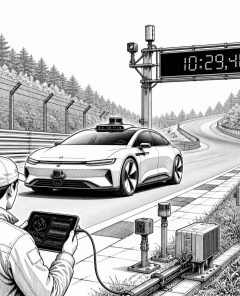
Xiaomi: YU7 GT setzt Nürburgring-Rekord, Smart Storage startet – Aktie bleibt zäh
BEIJING / LONDON (IT BOLTWISE) – Xiaomi liefert gleich mehrere Signale aus den Bereichen Automotive, KI und Smart-Home. Der YU7 GT fuhr am 8. Juni mit 10:29,483 auf der Nordschleife einen autonom zertifizierten Rekord ohne Fahrer. Parallel startet „Xiaomi Smart Storage“ in den NAS-Markt, und HyperOS 4 bringt einen radikalen Tech-Stack-Wechsel. Während die Aktie nach […]
Android-Sicherheitsupdate stoppt Zero-Day CVE-2025-48595 und stärkt Sideloading-Regeln
LONDON (IT BOLTWISE) – Mit dem Juni-Android-Update schließt Google eine Zero-Day-Lücke, die Angreifer zur vollständigen Kontrolle betroffener Geräte ohne Nutzerinteraktion nutzen konnten. Parallel verschärft der Hersteller Regeln für App-Entwickler und bremst riskante Installationswege wie Sideloading. Samsung testet in der One-UI-Beta automatische Lockdown-Aktivierung und strengere USB-Restriktionen, während die Branche durch Rust den Anteil speicherbezogener Schwachstellen weiter […]
Meta setzt KI-Programm nach Sicherheitsvorfall aus: EU-Druck, WhatsApp-API und Rust-Parser
LONDON (IT BOLTWISE) – Meta pausiert ein KI-Programm nach einem Sicherheitsvorfall, der sensible Mitarbeiterdaten und auch Nutzungsmetadaten betraf. Parallel zwingt die EU-Umsetzung rund um Hochrisiko-KI das Unternehmen zu strengeren Öffnungen, unter anderem bei der WhatsApp Business API. Währenddessen stellt Meta seinen WhatsApp Media-Parser von C++ auf Rust um, um Speicherfehler zu reduzieren. Für Unternehmen bedeutet […]
WhatsApp migriert Teile des Media-Parsers auf Rust und stärkt Datenschutzfunktionen
MENLO PARK / LONDON (IT BOLTWISE) – WhatsApp testet in aktuellen Betas neue visuelle Statusmerkmale und erweitert zugleich den Datenschutz um selbstlöschende Nachrichten. Entscheidend ist dabei die parallele technische Sicherheitsarbeit: Teile des Media-Parsers werden auf Rust umgestellt, wodurch eine deutlich kleinere Codebasis und weniger Speicherfehler erwartet werden. Ergänzt wird das Ganze durch neue Web-Planungen für […]
Android 17: Spüren Pixel-Nutzer mehr Tempo nach dem Update?
LONDON (IT BOLTWISE) – Android 17 rollt aktuell auf ausgewählten Pixel-Geräten aus, und die Frage ist klar: Fühlt sich die Oberfläche wirklich spürbar schneller an? Der Artikel ordnet ein, welche Nutzerreaktionen bei Tempo, Animationen und Akku zu erwarten sind und warum frühe Rollouts trotz „stabiler“ Releases variieren können. Gleichzeitig beleuchtet er die technischen Stellschrauben hinter […]
INC-Ransomware als RaaS: Rust-Payload, 830 Opfer und neue Ableger
LONDON (IT BOLTWISE) – Eine Auswertung zeigt: INC entwickelt sich 2026 von einer noch jungen RaaS-Gruppe zu einem der aktivsten Akteure im Ransomware-Ökosystem. Seit August 2023 sollen über 830 Opfer aufgelistet sein, und der Großteil betrifft Organisationen in den USA. Besonders auffällig ist die technische Modernisierung: Verschlüssungs-Komponenten wurden in Rust neu geschrieben, und die Angriffe […]
Crypto Clipper: Kampagne mit Fake-Reviews, KI-Narratoren und VirusTotal-Manipulation
LONDON (IT BOLTWISE) – Eine neue Kampagne nutzt bezahlte oder gepushte Posts, gefälschte fünf Sterne-Rezensionen und KI-generierte Video-Kommentare, um einen „Crypto Clipper“-Schadcode als harmlos erscheinen zu lassen. Im Zentrum steht eine WordPress-Phishing-Page sowie koordinierte Fake-Accounts auf Plattformen wie GitHub, SourceForge und YouTube. Besonders kritisch: Der Angreifer versucht über Ghost Networks, Ergebnisse in Reputation-getriebenen Prüfsystemen wie […]
Atomic Arch: Tausende AUR-Pakete mit eBPF-Rootkit und Credential-Stealer
LONDON (IT BOLTWISE) – Eine aktuelle Supply-Chain-Attacke im Arch Linux User Repository (AUR) betrifft laut Branchenberichten Tausende Pakete und kombiniert einen Rust-basierten Credential-Stealer mit einem eBPF-Rootkit. Die Malware wird über kompromittierte AUR-„Adoptionen“ ausgeliefert, sobald Nutzer ein scheinbar legitimes PKGBUILD bauen. Auffällig ist, dass kein CVE veröffentlicht wurde und offizielle Arch-Repositorys unberührt bleiben. Sonatype bewertet die […]
Ubuntu 26.04 LTS setzt auf Wayland und Rust statt X11
LONDON (IT BOLTWISE) – Ubuntu 26.04 LTS markiert einen spürbaren Richtungswechsel: Canonical entfernt X11 aus der Standardinstallation und setzt konsequent auf Wayland. Gleichzeitig treibt der Hersteller sicherheitsrelevante Komponenten mit Rust neu vor und ergänzt den Installer um TPM-basierte Festplattenverschlüsselung. Für Unternehmen und Behörden bedeutet das: mehr Schutzfläche im Desktop-Umfeld, weniger Altlasten und ein konkretes Signal, […]
AUR-Hijack in Arch Linux: Rust-Infostealer und optionaler eBPF-Rootkit-Telemetrie-Bypass
LONDON (IT BOLTWISE) – Über 400 AUR-Pakete im Arch User Repository wurden missbraucht, indem Angreifer Build-Skripte in scheinbar legitimen Releases umschrieben. Dadurch lieferte der Build-Prozess einen Rust-Infostealer aus, der bei Root-Rechten zudem optional einen eBPF-basierten Tarnmechanismus nachlädt. Betroffen ist dabei die AUR-Build-Chain, nicht die offiziellen Arch-Repositories – trotzdem kann schon ein „Update“ zur Kompromittierung von […]
 #Sophos
 #AmazonPrime
 #Bestseller

