




Silent Push ernennt CRO Kirk Appelman und setzt auf Partner-first im Threat-Intelligence-Geschäft
LONDON (IT BOLTWISE) – Silent Push holt Kirk Appelman als Chief Revenue Officer (CRO) an Bord und will das Wachstum künftig über ein Partner-first-Modell beschleunigen. Der Threat-Intelligence-Anbieter nutzt eine proprietäre Scanning- und Aggregationsengine, die Veränderungen über Millionen von IP-Adressen hinweg protokolliert. Appelman priorisiert dabei die Ausgestaltung eines neuen Partnerprogramms mit jeweils drei strategischen Partnern pro […]
CodeMender-Preview und neue Google-Admin-Regeln: KI-gestütztes Security-Scanning trifft IAM-Feinsteuerung
LONDON (IT BOLTWISE) – Die CodeMender-Preview kombiniert KI-gestütztes Scannen von Quellcode mit verifizierenden Proof-of-Concept-Exploits in einer Sandbox. Parallel dazu erweitern Google Workspace und gPanel die Möglichkeiten, Admin-Prozesse zu automatisieren und Zugriffe deutlich granularer zu steuern. Für Unternehmen verschiebt sich damit Security-Engineering vom reinen Code-Review hin zu einem stärker orchestrierten Ablauf aus IAM, Automatisierung und Validierung. […]
EU-Datenschutz: Messenger-Scans für Kindesmissbrauch bis April 2028 erlaubt
FRANKREICH / LONDON (IT BOLTWISE) – Die EU-Staaten haben eine befristete Ausnahme von den Datenschutzregeln beschlossen, die Messenger- und E-Mail-Anbieter bis April 2028 zu Kontrollen bei Hinweisen auf Kindesmissbrauch ermächtigt. Dabei bleibt Ende-zu-Ende-Verschlüsselung ausdrücklich unangetastet, und die Scans sollen nach dem Willen der Staaten freiwillig erfolgen. Für Unternehmen bedeutet das: Neben den technischen Schutzmechanismen rückt […]
Digimarc-Aktie pendelt: Umsatzwachstum gegen steigende Verluste und sinkende Liquidität
LONDON (IT BOLTWISE) – Die Digimarc-Aktie bewegt sich zuletzt seitwärts, während Anleger zwei Kennzahlen gegeneinander abwägen: ein Umsatzplus von 19,5 % im Jahr 2023 und gleichzeitig ein weiterer Anstieg der Nettoverluste. Laut Jahresbericht lag der Gesamtumsatz bei 35,2 Millionen US-Dollar, doch der Konzern schloss 2023 mit einem Nettoverlust von 34,0 Millionen US-Dollar. Zudem sank die […]
WordPress wp2shell: Kettenangriff aus SQLi und RCE treibt Massenscans
LONDON (IT BOLTWISE) – Angreifer nutzen derzeit die WordPress-Sicherheitslücke wp2shell als Kettenangriff: Zuerst gelingt eine unauthentifizierte SQL-Injection, anschließend folgt eine Remote-Code-Ausführung bis hin zum vollständigen System-Compromise. Entscheidend ist dabei die Kombination zweier CVEs, die zusammen einen Einstieg ohne Login ermöglichen. Beobachter sehen zudem Proof-of-Concept-getriebene Hochlaufversuche und Scans in großem Maßstab, sobald öffentliche Exploit-Details verfügbar waren. […]
wp2shell: Zwei WordPress-Lücken ermöglichen unauthentifizierte RCE und Kompromittierung
LONDON (IT BOLTWISE) – Angreifer nutzen zwei neue WordPress-Sicherheitslücken, die zusammen eine unauthentifizierte Remote-Code-Ausführung (RCE) ermöglichen. Bereits kurz nach der Veröffentlichung von öffentlichen Exploits wurde das Geschehen durch Massenscans untermauert. Besonders kritisch: Der Angriff kann auch in einer Stock-Installation ohne Plugins funktionieren und führt nach der Kompromittierung häufig zu Web-Shells sowie dem Anlegen von Admin-Zugängen. […]
AIVD und MIVD: Russische Angriffe über IP-Kameras treffen NATO-Routen und Ukraine
NIEDERLANDE / LONDON (IT BOLTWISE) – Die niederländischen Nachrichtendienste AIVD und MIVD warnen vor systematischem Zugriff auf öffentlich erreichbare IP-Sicherheitskameras in Europa und in der Ukraine. Die Angreifer sollen Videostreams genutzt haben, um Militärtransporte, Waffenlieferungen nach Kiew und Standorte ukrainischer Truppen zu beobachten. In der Ukraine hätten die Dienste zudem Versuche beschrieben, Personal zu neutralisieren […]
The Weeknd plant 2026 Europa-Hallen-Tour: Bedeutung für Eventtech, Ticketing und Sicherheit
KÖLN / LONDON (IT BOLTWISE) – The Weeknd kündigt für 2026 eine Europa-Hallen-Tour mit Station in der Lanxess Arena an. Für Unternehmen rund um Ticketing, Datenanalyse und Veranstaltungs-IT ist das mehr als ein Kulturtermin: Es ist ein Stresstest für Skalierung, Betrugserkennung und Reaktionsfähigkeit. Gerade bei großen Indoor-Standorten mit über 18.000 Plätzen entscheidet die Kombination aus […]
GitLab 19.2: Duo CLI bringt KI für Security und Workflow ins Terminal
LONDON (IT BOLTWISE) – Mit GitLab 19.2 zieht die Duo Command Line Interface in Entwickler-Terminals ein und verbindet KI-gestützte Workflows nahtlos mit UI und Editor-Erweiterungen. Neu ist vor allem die automatisierte Dependency-Scans-Remediation im öffentlichen Beta-Status, die Schwachstellen in transitiven Abhängigkeiten adressiert. Zudem ergänzt ein Security Review Flow die Prüfung von Merge Requests auf Logikfehler, die […]
Zebra Technologies: Wie Echtzeit-Identifikation Handel und Industrie absichert
LINCOLNSHIRE / LONDON (IT BOLTWISE) – Zebra Technologies profitiert davon, dass Handel und Industrie zunehmend Echtzeitdaten brauchen, um Bestände, Prozesse und Auslastung zuverlässig zu steuern. Im Kern liefern Barcode-Scanner, mobile Computer und RFID-Lesegeräte die Datenbasis – und Software macht daraus verlässliche Entscheidungen. Gerade Automatisierung in Fulfillment-Centern und der Fachkräftemangel erhöhen den Druck, manuelle Abläufe durch […]
EU verlängert Chatkontrolle bis April 2028: freiwilliges Scannen, E2EE bleibt geschützt
BRÜSSEL / LONDON (IT BOLTWISE) – Das EU-Parlament verlängert die umstrittene Chatkontrolle bis zum 3. April 2028. Private Nachrichten dürfen weiterhin auf Hinweise zu sexuellem Kindesmissbrauch gescannt werden – allerdings ohne Aufhebung der Ende-zu-Ende-Verschlüsselung. Während Unternehmen wie Microsoft, Google oder Meta freiwillig prüfen sollen, bleibt Ende-zu-Ende- und Client-Side Scanning offiziell ausgenommen. Gleichzeitig wächst die Kritik […]
MDASH: Microsoft setzt 100 KI-Agenten für Windows-Sicherheitslücken ein
REDMOND / LONDON (IT BOLTWISE) – Microsoft bringt mit MDASH ein neues System zur automatisierten Schwachstellenerkennung in Windows an den Start. Mehr als 100 spezialisierte KI-Agenten durchsuchen den Windows-Code und validieren Treffer mithilfe von Modellen unterschiedlicher Anbieter. Ziel ist, kritische Lücken schneller zu finden, während am Ende weiterhin Menschen im MSRC über Patches entscheiden. Für […]
Windows-Sicherheit: KI-Agenten finden 16 neue Lücken und erhöhen Patch-Takt
SILICON VALLEY / LONDON (IT BOLTWISE) – Microsoft macht Windows-Sicherheit stärker automatisiert: Mehr als 100 KI-Agenten scannen die Codebasis per MDASH, um Schwachstellen vor dem Missbrauch zu finden. Laut Fortschrittsbericht wurden im Mai 16 bislang unbekannte Lücken entdeckt, im Juni folgten über 200 Sicherheitskorrekturen. Gleichzeitig rückt der Global Device Identifier (GDID) in den Fokus, weil […]
KI hilft bei Windows-Patchdays: Microsoft rechnet mit mehr Sicherheitsupdates
LONDON (IT BOLTWISE) – Microsofts Windows-Chef Pavan Davuluri beschreibt, warum KI das Finden neuer Schwachstellen beschleunigt – und damit die Zahl der Sicherheitsupdates tendenziell steigt. Im Juni-Patchday hatten bereits mehr als 200 Windows-11-Fixes aufhorchen lassen. Mit dem MDASH-Verfahren (Multi-model agentic scanning harness) setzt der Konzern auf mehrmodellige, teils auch Drittanbieter-gestützte Analyse. Gleichzeitig will Microsoft Patch-Entwicklung […]
WP-SHELLSTORM: Hacker kompromittieren 25.000 CMS-Seiten über Webshells
LONDON (IT BOLTWISE) – Eine groß angelegte Kampagne mit dem Namen WP-SHELLSTORM zielt offenbar auf WordPress- und Joomla-Websites ab und hat nach bisherigen Auswertungen rund 25.000 Seiten kompromittiert. Entscheidend ist dabei ein Selbstverschulden der Angreifer: Ein ungeschützter Python-Befehlserver lag 22 Tage im Netz, wodurch interne Daten gesichert werden konnten. Die Analysen zeigen außerdem, dass tausende […]
WP-SHELLSTORM: Leckter Server zeigt Webshell-Brokerage für Millionen WordPress- und Joomla-Seiten
LONDON (IT BOLTWISE) – Ein offengelegter Server liefert Einblicke in WP-SHELLSTORM: eine Webshell-Zwischenhandelskampagne, die über bekannte Plugin-Lücken massenhaft Backdoors auf kompromittierten WordPress- und Joomla-Seiten installiert. Die betroffene Infrastruktur blieb laut den Forschern rund drei Wochen ohne Passwort erreichbar, wodurch Werkzeuge, Logs und Ziellisten sichtbar wurden. Besonders brisant ist, dass kein Zero-Day nötig war: Externe Exploits […]
Microsoft beschleunigt Windows-Updates: KI-Scan MDASH und Drei-Tage-Regel
LONDON (IT BOLTWISE) – Microsoft verschiebt den Takt bei Windows-Sicherheitsupdates: KI-gestütztes Scannen soll Schwachstellen schneller finden, bevor Patches entstehen. Mit MDASH und einer mehrstufigen Prove Pipeline sollen Fehlalarme reduziert und Fixes zügiger validiert werden. Für Unternehmen nennt Microsoft zudem eine neue Zielvorgabe: kritische Updates innerhalb von drei Tagen einspielen, Ausnahmen enger fassen. Der Schritt reagiert […]
Chatkontrolle: EU-Parlament ebnet Übergangsregel für Client-Side Scanning bis 2028
STRASSBURG / LONDON (IT BOLTWISE) – Das EU-Parlament hat trotz heftiger Kritik eine befristete Ausnahme für Messenger- und Plattformbetreiber beschlossen, die ein automatisiertes Auffinden von Inhalten im Kampf gegen sexuelle Gewalt gegen Kinder ermöglichen soll. Kernpunkt der Änderungen: Inhalte sollen nicht ungeprüft vor dem Versand entschlüsselt werden, stattdessen soll ein Verfahren auf dem Endgerät greifen, […]
Chatkontrolle: EU-Parlament erlaubt befristetes Scannen in privaten Chats bis 2028
STRASSBURG / LONDON (IT BOLTWISE) – Das EU-Parlament hat nach einer überraschenden Kehrtwende eine befristete Ausnahme für das Auffinden kinderpornografischer Inhalte in privaten Chats gebilligt. Vorgesehen ist eine Übergangsregel bis April 2028, damit das Gesetzgebungsverfahren weiterlaufen kann. Datenschutz und Ende-zu-Ende-Verschlüsselung bleiben offiziell im Fokus, doch in der Praxis rückt „Client-Side Scanning“ auf Endgeräten stärker in […]
EU-Parlament stimmt erneut über Chatkontrolle ab: Rückkehr in die Tagesordnung
BRÜSSEL / LONDON (IT BOLTWISE) – Das EU-Parlament entscheidet erneut über die sogenannte Chatkontrolle: Messengerdienste sollen Inhalte auf Darstellungen sexuellen Kindesmissbrauchs automatisiert durchsuchen und melden dürfen. Die Ausnahmeregelung soll zunächst bis April 2028 gelten und bricht damit temporär den Grundsatz strenger Datenschutzvorgaben. Nach einer Ablehnung vor drei Monaten wurde das Vorhaben durch einen erneuten Beschluss […]
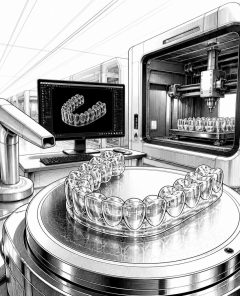
Align Technology: Digitale Aligner mit Software- und Fertigungs-Workflow im Wachstumsfokus
LONDON (IT BOLTWISE) – Align Technology macht digitale Kieferorthopädie zum skalierbaren Prozess: 3D-Scans, softwaregestützte Planung und die Fertigung transparenter Aligner greifen wie eine Pipeline ineinander. Für den Dentalmarkt bedeutet das einen klaren Wettbewerbsvorteil, weil Praxen damit standardisierte Workflows statt einzelner handwerklicher Schritte abbilden können. Gleichzeitig entscheidet im Hintergrund vor allem die regulatorische Zulässigkeit der Medizinprodukte […]
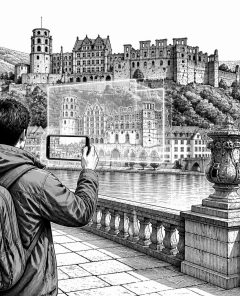
Schloss Heidelberg digital erleben: 3D-Daten, AR und nachhaltige Restaurierung
HEIDELBERG / LONDON (IT BOLTWISE) – Schloss Heidelberg steht nicht nur als romantische Ruine über dem Neckar, sondern wird zunehmend zum Testfeld für digitale Besucherführung. Moderne 3D-Erfassungen helfen dabei, Bauzustände zu dokumentieren, Risiken für Bauteile zu bewerten und Restaurierungsentscheidungen datenbasiert zu treffen. Ergänzend können AR-Overlays historischen Schichten „on top“ zeigen und den Besuch zugleich zeit- […]
KI in der Software-Supply-Chain: Von der Scan-Pflicht zur Agent-Governance
LONDON (IT BOLTWISE) – KI-gestütztes Schreiben und autonome Agents drängen in Build-Pipelines und verändern damit das klassische Threat-Model der Supply-Chain-Sicherheit. Statt nur nach Paketen und Transitiv-Dependencies zu suchen, verschiebt sich die Kernfrage auf Modell-, Agent- und Prompt-Provenienz bis hin zur Laufzeit. Für Security-Teams heißt das: Validierung reicht nicht mehr, Governance und Exploit-gestützte Priorisierung werden zum […]
Chat Control 1.0: EU-Rat will Verschlüsselungs-Scans im Eilverfahren beschließen
BRÜSSEL / LONDON (IT BOLTWISE) – Der EU-Rat drückt beim Vorhaben „Chat Control 1.0“ auf Tempo und will verpflichtende Scans verschlüsselter Chats per schriftlichem Verfahren voranbringen. Hintergrund ist das denkbar knappe Scheitern einer Verlängerung im Europaparlament im März. Kritiker sehen darin einen Umgehungsversuch demokratischer Debatten, während Datenschützer und Teile der Tech-Branche massiven Widerstand ankündigen. Besonders […]
 #Sophos
 #AmazonPrime
 #Bestseller

