




245-Millionen-Dollar-Bitcoin-Heist: „Godfather“ plante Entführung
CONNECTICUT / LONDON (IT BOLTWISE) – Ermittler haben einen versuchten Entführungsfall in Connecticut mit einem Bitcoin-Heist über 245 Millionen US-Dollar verknüpft. Laut Anklage und Geständnis soll ein Kalifornier dabei „The Godfather“ genannt haben und zuvor zeitweise Ex-Sheriff-Deputies als Durchsetzungshelfer eingesetzt haben. Adam Iza bekannte sich nun schuldig, um einen Anteil an dem gestohlenen Vermögen seines […]
NFC-Malware, Fake-Jobs und Dating-Betrug: BaFin warnt vor neuen Scams
LONDON (IT BOLTWISE) – BaFin warnt vor einer neuen Welle von Betrugsmaschen, bei der Künstliche Intelligenz, Social Engineering und speziell ausgerichtete Schadsoftware zusammenkommen. Besonders auffällig: NFC-Malware-Angriffe steigen laut Sicherheitsdienstleistern um 188 Prozent, während Fake-Jobs und Dating-Scams weiterhin hohe sechs- bis siebenstellige Schäden auslösen. Der Artikel ordnet die Muster ein, zeigt typische Angriffspfade auf und erklärt, […]
Carnival: Neuer Pier auf Half Moon Cay und IT-Schaden durch Datenleck
NASSAU / LONDON (IT BOLTWISE) – Carnival verbessert die Anbindung seiner Privatinsel Half Moon Cay mit einem neuen Pier und macht das Tendern für große Schiffe überflüssig. Gleichzeitig belastet ein Cyberangriff aus dem April 2026 das Unternehmen, weil Angreifer sich per Social Engineering Zugriff auf sensible Kundendaten verschafft haben. Damit treffen operative Effizienz und IT-Risiko […]
KI-Support-Chat von Meta als Angriffsvektor: Instagram-Accounts via Reset manipuliert
LONDON (IT BOLTWISE) – Angreifer haben am Wochenende Instagram-Accounts mit pro-Iranischer Bildsprache kurzzeitig kompromittiert, indem sie einen KI-Support-Bot zur Passwort- und E-Mail-Verknüpfung austricksten. Laut Berichten kursierten Anleitungen über Telegram, die genau diesen Reset-Workflow als Schwachstelle nutzten. Meta erklärte, das Problem sei behoben und betroffene Konten gesichert. Sicherheitsforscher warnen, dass Chatbots für sensible Konto-Routinen künftig ein […]
Fake-Jury-Duty-Betrug: Frau verliert 12.500 US-Dollar per Bitcoin-ATM
LAS VEGAS / LONDON (IT BOLTWISE) – Eine Las-Vegas-Bewohnerin berichtet von einem „fünf Stunden dauernden Horror“: Betrüger gaben sich als Strafverfolgungsbehörden aus, drohten mit Haft und zwangen sie schließlich, 12.500 US-Dollar über einen Bitcoin-ATM zu überweisen. Der Fall zeigt, wie effektiv Angreifer mit persönlichen Daten, juristischem Vokabular und Telefonnummern-Spoofing Vertrauen erzwingen. Behörden warnen zugleich, dass […]
Meta AI Support soll bei Instagram-Accountübernahmen geholfen haben: Sicherheitsrisiken
BERLIN / LONDON (IT BOLTWISE) – Ermittler berichten, dass Angreifer den KI-Support-Chatbot von Meta genutzt haben sollen, um E-Mail-Adressen an Ziel-Instagram-Konten ändern zu lassen und damit Zugänge zu übernehmen. Besonders brisant: Betroffene schildern, dass es keine sinnvolle Eskalation auf einen Menschen gibt, wenn der Account erst einmal kompromittiert ist. Der Vorfall zeigt, wie riskant es […]
Phishing-Welle im Juni: Kalendereinladungen und MFA-Umgehungen treffen Unternehmen
LONDON (IT BOLTWISE) – Sicherheitsbehörden und Experten melden im Juni eine neue Phishing-Welle: Angreifer tarnen sich als digitale Event- und Kalenderdienste, erhöhen den Druck mit „dringenden“ Besprechungsanfragen und zielen dabei besonders auf Technologie, Telekommunikation und Finanzen. Parallel zirkulieren Tools, die MFA-Loginflüsse über gefälschte Eingaben aushebeln, wodurch Zugriff auf Outlook, Teams und OneDrive ohne klassische Passwörter […]
Android-NFC-Angriffe nehmen zu: Reverse-NFC-Methode sorgt für mehr Betrug
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor stark steigenden NFC-Angriffen auf Android: Laut aktueller Zählung kletterten die Fälle binnen vier Monaten um 188 Prozent. Kriminelle setzen dabei auf Reverse-NFC, das Opfer per Social Engineering zu manipulierten Apps führt und anschließend Karteninformationen missbraucht. Besonders kritisch wird es an Geldautomaten, wo Betroffene für betrügerische Überweisungen in eine […]
ChatGPhish zeigt Prompt-Injection-Risiko in Browser-ChatGPT-Zusammenfassungen
LONDON (IT BOLTWISE) – Sicherheitsforscher zeigen mit „ChatGPhish“, wie Browser-basierte Prompt Injection die Zusammenfassungen von ChatGPT verfälschen kann. Der Angriff nutzt eine Vertrauenskette: Inhalte von Drittseiten werden in einem als „assistentenartig“ wirkenden UI-Kontext verarbeitet und ausgegeben. In einem Proof-of-Concept werden sogar Phishing-Hinweise eingebettet, einschließlich QR-Code-Varianten, die traditionelle Desktop-Schutzmechanismen umgehen. Für Unternehmen bedeutet das: KI-Browsing-Funktionen brauchen […]
ESET APT Activity Report: Geopolitische Cyber-Spionage nimmt zu
JENA / LONDON (IT BOLTWISE) – Der ESET APT Activity Report für Oktober 2025 bis März 2026 zeigt, dass staatlich unterstützte Gruppen ihre Cyber-Spionage spürbar ausweiten. Besonders Angriffe auf Energie- und Schifffahrtsstrukturen sowie auf Firmen aus Robotik und Künstlicher Intelligenz fallen auf. Analysten ordnen den Trend als stärker geopolitisch geprägt und schwerer zuzuordnen ein. Für […]
Carnival meldet Datenleck: 800.000 Texas-Kunden betroffen
LONDON / LONDON (IT BOLTWISE) – Carnival warnt nach einem gezielten Datenangriff vor einem größeren Identitätsrisiko: Für 800.000 Kundinnen und Kunden in Texas wurden kompromittierte Informationen aus dem Systemumfeld des Unternehmens gemeldet. Der Vorfall soll nicht über eine klassische Systemlücke entstanden sein, sondern durch eine Manipulation eines Mitarbeiters. Betroffene erhalten laut Mitteilung Kreditüberwachungsdienste und teils […]
ChatGPhish zeigt, wie KI-Webseiten in Phishing-Fallen verwandeln kann
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor ChatGPhish: Wer ChatGPT zum Zusammenfassen von Webseiten nutzt, kann in der Antwort plötzlich Phishing-Links, gefälschte Warnungen oder QR-Betrügereien erhalten. Der Angriff funktioniert ohne Kompromittierung der OpenAI-Infrastruktur, weil versteckte Anweisungen aus dem Webseiteninhalt in die KI-Antwort durchrutschen. Zusätzlich rückt LLMShare die Teilen- und Canvas-Funktionen von Chatbots als neuen Missbrauchsweg […]
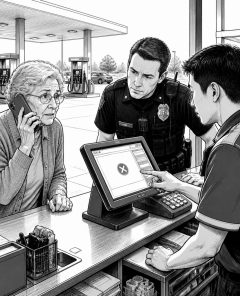
Gasstationsmitarbeiter und Polizist stoppen 7.000-Dollar-Bitcoin-Apple-Support-Betrug
CRESTWOOD / LONDON (IT BOLTWISE) – Ein aufmerksamer Mitarbeiter an einer Tankstelle und ein Polizeibeamter haben eine 82-jährige Frau davor bewahrt, 7.000 US-Dollar bei einem „Apple Support“-Betrug zu verlieren. Der Fall zeigt, wie Täter mit Angst, Zeitdruck und Zahlungsaufforderungen bis hin zu Bitcoin-Überweisungen besonders bei älteren Menschen arbeiten. Im Artikel ordnen wir ein, wie solche […]
ShinyHunters leakt Charter-Daten: 4,9 Mio. Kunden betroffen
STAMFORD / LONDON (IT BOLTWISE) – Cyberkriminelle veröffentlichen angeblich gestohlene Daten von Charter Communications, nachdem ein Erpressungsversuch gescheitert ist. Berichten zufolge sind rund 4,9 Millionen Personen betroffen; die geleakten Inhalte umfassen E-Mail-Adressen sowie Kontakt- und Adressdaten. Charter bestätigt den Vorfall und betont, dass keine sensiblen personenbezogenen Daten und keine CPNI exfiltriert worden seien. Für Unternehmen […]
ChatGPT-Missbrauch: KI-Tools treiben Malware und Phishing auf ein neues Niveau
LONDON (IT BOLTWISE) – Sicherheitsforscher berichten über mehrere neu entdeckte Missbrauchsmuster rund um ChatGPT und andere KI-Dienste. Angreifer nutzen dabei Sharing-Funktionen, KI-Renderer und gezielte Social-Engineering-Kampagnen, um Nutzer auf gefälschte Seiten und schädliche Downloads zu lenken. Zusätzlich wird eine VPN-Schwachstelle im Umfeld von PAN-OS GlobalProtect aktiv ausgenutzt. Der Artikel ordnet die technischen Ursachen, den Marktkontext und […]
NFC-Angriffe auf Android steigen 2026 um 188% auf 35.600 Fälle
HAMM / LONDON (IT BOLTWISE) – Sicherheitsforscher melden für 2026 einen massiven Anstieg von NFC-Angriffen auf Android: 35.600 blockierte Fälle allein von Januar bis April. Die Angreifer kombinieren dabei häufig Smishing, betrügerische Anrufe und das gezielte Abgreifen von Zahlungsdaten. Besonders gefährlich gelten spezialisierte Malware-Familien wie SuperCard X, die Transaktionen auf Terminals und Geldautomaten ermöglichen. Gleichzeitig […]
Carnival-Data-Breach: Fast 6 Mio. Reisende betroffen, zweijähriges Credit Monitoring
MIAMI / LONDON (IT BOLTWISE) – Carnival Corporation bietet betroffenen US-Reisenden nach einem Data Breach zwei Jahre kostenloses Credit Monitoring an. Laut Meldungen haben Unbefugte dabei persönliche Daten von rund 6 Millionen Kunden über einen Social-Engineering-Angriff auf ein Nutzerkonto erlangt. Das Unternehmen sperrte die Aktivität sofort, beauftragte externe Sicherheitsexperten und informierte Behörden. Zugleich steigt der […]
NFC-Phishing auf Android: Angriffe auf ältere Nutzer steigen stark an
MAINZ / LONDON (IT BOLTWISE) – Der Anstieg von NFC-basierten Angriffen auf Android-Geräte trifft zunehmend ältere Menschen: Phishing nutzt die drahtlose Kontakttechnik, um Zugangsdaten und Zwei-Faktor-Codes abzugreifen. Parallel nehmen Betrugsmaschen mit gefälschten Bank-E-Mails und unsicheren Passwörtern deutlich zu. Behörden und Verbände reagieren mit Schulungs- und Präventionsprogrammen, die digitale Teilhabe mit Schutz vor Manipulation verbinden. Für […]
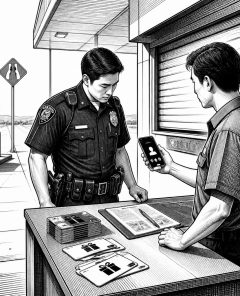
Betrugsmasche mit Bitcoin und Apple-Support: Frau in Missouri gerettet
CRESTWOOD / LONDON (IT BOLTWISE) – Eine 82-Jährige wollte kurz vor dem Verlust von 7.000 US-Dollar eine Bitcoin-Zahlung ausführen, als ein aufmerksamer Tankstellenmitarbeiter und ein Polizeibeamter rechtzeitig eingriffen. Wie der Fall zeigt, nutzen Betrüger häufig künstlich erzeugten Druck, Telefon-Täuschungen und ungewöhnliche Zahlungsmethoden wie Geschenk- und Krypto-Codes. Zusätzlich hatte die Frau bereits am selben Tag 4.000 […]
NFC- und Social-Engineering-Angriffe: Android-Spyware nimmt Tempo auf
LONDON (IT BOLTWISE) – Sicherheitsforscher melden zwei neue Android-Spyware-Familien, die gezielt mobile Endgeräte kompromittieren und dabei auf Social Engineering setzen. Besonders alarmierend: NFC-basierte Angriffe steigen laut Messwerten deutlich, während Unternehmen mit hardwaregebundenen Session-Credentials gegen Cookie-Diebstahl nachrüsten. Die aktuelle Lage für mobile Nutzer wirkt wie ein Synchronlauf zweier Bedrohungswelten: Zum einen nimmt die Zahl NFC-basierter Angriffe […]
WhatsApp-Angriffe: Star Blizzard nutzt QR-Codes und KI für Spionage
LONDON (IT BOLTWISE) – Angreifer wie „Star Blizzard“ setzen bei WhatsApp und anderen Messengern auf QR-Code-Phishing, um Konten zu übernehmen und Daten abzugreifen. Besonders kritisch: Die Kampagnen kombinieren gezielte Spear-Phishing-Ketten mit automatisierter Schadsoftware-Verbreitung und Banking-Funktionen. Zusätzlich nutzen Täter zunehmend KI-gestützte Generierung, um realistische Nachrichten zu erstellen und Filter zu umgehen. Ab Juni 2026 sollen neue […]
Silent Calls: Warum schon ein „Hallo“ Betrügern hilft
LONDON (IT BOLTWISE) – Silent Calls wirken oft wie ein technischer Aussetzer: Klingeln, abheben, dann Stille. Genau diese Lücke nutzen Betrüger, um Telefonnummern automatisiert als „aktiv“ zu verifizieren und später für Phishing, Smishing oder weitere Social-Engineering-Angriffe einzusetzen. Der folgende Beitrag erklärt, wie Autodialer und KI-gestützte Betrugsprozesse dabei zusammenspielen – und welche konkreten Schutzschritte Verbraucher in […]
WhatsApp erweitert Sicherheitsfunktionen: Stummschalten, Kontextkarten und mehr
LONDON (IT BOLTWISE) – WhatsApp rollt ab dem 28. Mai 2026 neue Sicherheitsfunktionen aus, um Betrug und Social Engineering wirksamer zu stoppen. Im Fokus steht das automatische Stummschalten unbekannter Anrufer, ergänzt durch Kontextkarten, die Herkunft und Risiken von Nachrichten besser einordnen helfen. Hinzu kommen Warnungen bei sensiblen Aktionen, Inkognito-Chats mit automatischem Löschen sowie ein Test […]
Iranische MOIS-Angriffe: Telegram als C2-Kanal für Spionage
WASHINGTON / LONDON (IT BOLTWISE) – Der FBI-Warnhinweis macht deutlich, wie iranisch verknüpfte Angreifer Telegram als Kommando- und Steuerungsinfrastruktur nutzen, um Betroffene gezielt auszuspionieren. Die Kampagne richtet sich gegen regimekritische Gruppen, Journalisten und Personen, die als Bedrohung wahrgenommen werden. Laut Behörde stammen die Aktivitäten mindestens aus dem Herbst 2023, wobei mehrere Malware-Varianten Windows-Systeme kompromittieren. Besonders […]
 #Sophos
 #AmazonPrime
 #Bestseller

