




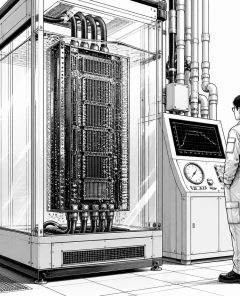
Nuklear-inspirierte Kühlung: Ferveret macht KI-Rechenzentren effizienter
CAMBRIDGE / LONDON (IT BOLTWISE) – Ferveret, ein Startup aus dem Umfeld des MIT, testet eine nuklear-inspirierte Kühltechnik für Server, die ohne Wasser auskommt und den Stromverbrauch senken soll. Die Technologie taucht Rechner in einen Spezialkreislauf, der die Wärme über adaptiv entstehende Blasen deutlich schneller abführt als klassische Luft- und viele herkömmliche Flüssigkühler. In einer […]
Anthropic stellt „Fable 5“ als sichere Claude-Variante öffentlich bereit – mit strikten Nutzungskontrollen
SAN FRANCISCO / LONDON (IT BOLTWISE) – Anthropic macht mit „Fable 5“ erstmals eine neue Version aus seiner Mythos-Modellklasse breiter zugänglich, schränkt sie jedoch gezielt bei sicherheitsrelevanten Themen ein. Das Unternehmen verbindet den öffentlichen Rollout mit einem mehrstufigen Routing-Ansatz: Anfragearten sollen bei Bedarf auf eine schwächere Claude-Variante umgeleitet werden. Zusätzlich verweist Anthropic auf mehrere Monate […]
Anthropic macht Claude Fable 5 öffentlich – mit strikten Sicherheits- und Datenregeln
LONDON (IT BOLTWISE) – Anthropic öffnet mit „Claude Fable 5“ erstmals einen Mythos-Model-Zweig für die breite Nutzung, koppelt den Zugriff jedoch an harte Sicherheits- und Datenregeln. Das System blockiert Antworten in besonders riskanten Domänen wie Cybersecurity, Biologie, Chemie und Destillation und weicht dort auf eine ältere Modellstufe aus. Gleichzeitig rollt Anthropic den Zugang über gestaffelte […]
Gemini 3.5 Live Translate: KI-Übersetzung mit Originalstimme
SAN FRANCISCO / LONDON (IT BOLTWISE) – Google bringt mit Gemini 3.5 Live Translate eine KI-Übersetzung, die Gespräche nahezu in Echtzeit überträgt und dabei Intonation, Tonhöhe und Sprechtempo möglichst nah am Original hält. Das Modell verarbeitet große Audio- Kontexte und liefert Ergebnisse als Text und als Audio, typischerweise nur mit wenigen Sekunden Verzögerung. Besonders für […]
Anthropic veröffentlicht Claude Fable 5 und Mythos 5 sicher und abgestuft
LONDON (IT BOLTWISE) – Anthropic bringt mit Claude Fable 5 und Claude Mythos 5 zwei neue KI-Modelle in den Markt – Fable breit, Mythos vorerst nur für „trusted“ Nutzer. Entscheidend ist dabei nicht nur die Leistungsfähigkeit, sondern ein abgestuftes Sicherheitskonzept: In riskanten Bereichen wird auf ein stärker begrenztes Modell umgeleitet. Zusätzlich führt das Unternehmen eine […]
PointFive holt 60 Mio. US-Dollar für KI-FinOps und Token-Kostenkontrolle
NEW YORK / LONDON (IT BOLTWISE) – PointFive sammelt 60 Millionen US-Dollar ein und will mit einer KI- und Cloud-Effizienzplattform helfen, verschwendete Rechenressourcen zu identifizieren und zu senken. Das Startup fokussiert sich dabei besonders auf AI-Workloads, bei denen Kontextlänge, „Always-on“-Agenten und Token-Verbräuche die Kosten überproportional treiben. Mit „TokenShift“ kommt zudem ein Angebot, das die interne […]
Claude Code: KI-agenten schreiben 80% des Codes und erhöhen Produktivität um 70%
SAN FRANCISCO / LONDON (IT BOLTWISE) – Anthropic hat Claude Code mit einem Update weiter ausgebaut: Das System soll inzwischen rund 80% des firmeneigenen Codes beisteuern und die Produktivität pro Entwickler um fast 70% steigern. Neu ist vor allem der Parallelbetrieb mehrerer KI-Agenten, der komplexe Codebasen effizienter bearbeiten kann. Gleichzeitig rücken neue Angriffsflächen in den […]
Tools for Humanity: Iris-Scanner Orb startet mit Personalabbau
SAN FRANCISCO / LONDON (IT BOLTWISE) – Tools for Humanity, das von Sam Altman mitgegründete Iris-Scanning-Startup, fährt offenbar Stellen zurück, während die Vermarktung seines Orb-Geräts weiter unter Druck steht. In einem internen Schreiben wird von strategischen Anpassungen und Änderungen an Teams gesprochen, die Zahl der betroffenen Mitarbeitenden bleibt jedoch unklar. Für den Markt ist das […]
XLM, XRP und HBAR als „Three-Headed Beast“: Warum der Altcoin-Boden für Investoren interessant sein könnte
LONDON (IT BOLTWISE) – Ein Krypto-Analyst setzt auf eine langfristige These: Stellar (XLM), XRP und Hedera (HBAR) bilden gemeinsam ein „Three-Headed Beast“, das von strukturellen Trends wie Zahlungen, tokenisierten Real-World Assets und AI-naher Infrastruktur profitieren könnte. Im Zentrum steht dabei nicht die nächste Schlagzeile, sondern die nach Ansicht des Sprechers auffällige Persistenz der drei Netzwerke […]
Google „Antigravity 2.0“: KI-Agenten in Minuten mit Gemini Enterprise
MOUNTAIN VIEW / LONDON (IT BOLTWISE) – Google stellt mit „Antigravity 2.0“ eine Plattform vor, die den kompletten Lebenszyklus von KI-Agenten weitgehend automatisiert. Laut Ankündigung entstehen aus einer Idee in weniger als zehn Minuten einsatzfähige Agenten – und das über das Zusammenspiel von Gemini Enterprise, einem CLI und einem Agent Development Kit. Besonders betont Google […]
Alibaba startet mit Qwen3.7-Plus einen KI-Agenten gegen OpenAI & Co.
HANGZHOU / LONDON (IT BOLTWISE) – Alibaba bringt mit Qwen3.7-Plus ein multimodales KI-Modell an den Start, das Computeroberflächen steuern und Code schreiben kann. Der Konzern positioniert sich damit offen im Wettbewerb mit OpenAI, Anthropic und Microsoft. Parallel setzt Alibaba auf eigene KI-Chips und treibt das Cloud-Geschäft, um Kosten und Skalierung in den Griff zu bekommen. […]
Meta Business Agent: KI-Assistent für Kundenservice jetzt global auf WhatsApp
LONDON / LONDON (IT BOLTWISE) – Meta rollt den KI-Assistenten „Meta Business Agent“ für den Kundenservice auf WhatsApp, Instagram und Messenger weltweit aus. Der Assistent kann Anfragen beantworten, Termine koordinieren und in Chats sogar den Kaufprozess anstoßen. Gleichzeitig führt Meta erweiterte Datenschutzeinstellungen ein, die Nutzern mehr Kontrolle geben, aber bei Deaktivierung spürbare Funktionsverluste verursachen. Behörden- […]
BSI warnt vor Keycloak-Sicherheitslücke (CVE-2026-9088)
BERLIN / LONDON (IT BOLTWISE) – Das BSI hat am 04.06.2026 einen Sicherheitshinweis zu einer Keycloak-Sicherheitslücke veröffentlicht, die Remote-Angreifern das Umgehen von Sicherheitsvorkehrungen ermöglichen kann. Betroffen sind Linux- und UNIX-Umgebungen sowie Open-Source Keycloak bis einschließlich Version 26.6.2. Als zentrale Maßnahme empfiehlt das BSI, auf Keycloak 26.6.3 zu aktualisieren und die bereitgestellten Workarounds zu prüfen. Die […]
Manus-Connector für Airtable: Daten mit KI per Sprachbefehl steuern
LONDON (IT BOLTWISE) – Manus bringt einen KI-Connector für Airtable an den Start, der Datenbankaufgaben über natürliche Sprachbefehle ausführt. Im Fokus stehen typische Unternehmensprozesse wie Pipeline-Enrichment, Kampagnen-Reporting und Inventar-Updates, ohne dass Nutzer klassische Programmierung schreiben müssen. Entscheidend für die Akzeptanz ist dabei die Sicherheitskontrolle über Personal Access Tokens. Der Artikel ordnet ein, warum die Connector-Welle […]
XRP wartet auf den CLARITY Act: Senatsvotum könnte Weichen stellen
WASHINGTON / LONDON (IT BOLTWISE) – XRP steht laut Marktbeobachtern vor einem möglichen Kursimpuls, weil der Digital Asset Market Clarity Act 2025 (CLARITY Act) die regulatorischen Zuständigkeiten für Krypto neu ordnen könnte. Der Senat hat dafür bereits eine wichtige Hürde genommen: Der Banking Committee stimmte im Mai mit großer Mehrheit dafür. Entscheidend bleibt nun, ob […]
Schwachstelle in Claude Code GitHub Actions: Repository-Zugriff über MCP-Server möglich
BERLIN / LONDON (IT BOLTWISE) – Eine kritische Supply-Chain-Schwachstelle in der GitHub-Actions-Integration von Anthropic’s Claude Code ermöglicht es Angreifern, über ein einzelnes Issue, einen Pull Request oder sogar nur über einen Kommentar Repositorys zu kompromittieren. Laut Sicherheitsforschung kann dabei ein MCP-Server mit von Angreifern definierter Konfiguration gestartet und im Runner-Kontext beliebiger Code ausgeführt werden. Dadurch […]
Claude überholt ChatGPT: Warum US-Firmen jetzt anders routen
SAN FRANCISCO / LONDON (IT BOLTWISE) – US-Unternehmen setzen laut einem aktuellen Index zunehmend auf Anthropics Claude: 34,4% statt 32,3% bei ChatGPT. Damit kippt die Modell-Rangliste spürbar, während viele Organisationen parallel auf Kostenkontrollen, Limits und automatisches Model Routing umstellen. Für deutsche Firmen wird die Entscheidung zwischen Leistungsfähigkeit, Betriebskosten und Sicherheitsanforderungen damit zur strategischen Aufgabe. Gleichzeitig […]
Foyer spart KI-Kosten durch Einzelkonten bei OpenAI und Anthropic
SAN FRANCISCO / LONDON (IT BOLTWISE) – Der Startup-Betreiber Foyer nutzt einen unerwarteten Preismechanismus bei OpenAI und Anthropic, um KI-Programmierausgaben drastisch zu senken. Statt teurer API-Enterprise-Verträge zahlen Mitarbeitende einzelne Zugänge, deren Kosten sich über Token-Kontingente deutlich anders entwickeln. Laut CEO und CTO summiert sich der monatliche Aufwand auf rund 3.000 US-Dollar statt 30.000 bis 40.000 […]
Claude Code GitHub Action: Bot-Trigger-Lücke ermöglicht Repo-Übernahme
BERLIN / LONDON (IT BOLTWISE) – Eine Schwachstelle in einer GitHub-Action rund um Claude Code erlaubt es Angreifern, über eine einzige Issue scheinbar geschützte Repositories zu kompromittieren. Das Problem liegt im Bot-Trigger-Check, der keine verlässliche Verifikationsstufe für den Auslöser erzwingt. In Kombination mit indirekter Prompt Injection kann der Angreifer sensible Prozessumgebungsdaten aus einem CI-Run herausleiten. […]
Gemini „Thinking Levels“ werden für alle frei – Extended kostet Tokens und mehr Rechenlast
LONDON (IT BOLTWISE) – Google macht die „thinking levels“ von Gemini offenbar für alle Nutzer verfügbar. Damit können Anwender zwischen einem Standard- und einem Extended-Modus wählen, wobei der Extended-Modus für tiefere Auswertung mehr Rechenressourcen benötigt. Branchenbeobachter sehen darin einen klaren Versuch, hochwertige Reasoning-Funktionen zu demokratisieren, gleichzeitig aber Nutzer über Token-Kosten zu steuern. Für Unternehmen wird […]
Gemini „Extended-Denken“ kostenlos: Google senkt Hürde für KI-Analyse
LONDON (IT BOLTWISE) – Google schaltet die erweiterte Denkfunktion von Gemini („Extended“) für Free- und Premium-Nutzer frei. Damit können deutlich mehr Anwender komplexe Recherchen, Fehlersuche und Detailvergleiche in einer längeren Analyse-Session durchführen. Gleichzeitig weist der Konzern auf höheren Token-Verbrauch hin und setzt Limits neu zurück, um die neue Optionsauswahl nutzbar zu machen. Für Unternehmen bedeutet […]
Laravel-Lang kompromittiert: Git-Tag-Manipulation verteilt Credential Stealer
LONDON (IT BOLTWISE) – Sicherheitsforscher berichten von einem Supply-Chain-Angriff auf Laravel-Lang-Pakete, bei dem über 700 Git-Tags kurz hintereinander umgeschrieben wurden. Dadurch startet ein Credential-Stealer automatisch beim App-Start, sobald ein betroffenes Paket eingebunden ist. Die Schadroutine zielt auf Cloud-Zugänge, Browserdaten, Vault-Tokens und Passworttresore und lädt anschließend eine plattformübergreifende Payload nach. Wer PHP-Pakete über Composer einbindet, vertraut […]
Meta Business Agent: KI bucht Termine und Zahlungen im Chat
LONDON (IT BOLTWISE) – Meta bringt mit dem „Meta Business Agent“ einen KI-Assistenten auf WhatsApp, Messenger und Instagram, der Anfragen im Chat automatisiert, Termine bucht und Zahlungen abwickelt. Damit verschiebt sich Meta von der reinen Bot-Unterhaltung hin zu einem operativen Verkaufs- und Service-Workflow. Entscheidend ist die Kombination aus Llama-basierter KI, Chat-Kontext und einer Recheninfrastruktur in […]
Meta bringt Meta Business Agent weltweit in WhatsApp Business
MENLO PARK / LONDON (IT BOLTWISE) – Meta macht seinen KI-Kundenservice-Bot Meta Business Agent weltweit in WhatsApp Business verfügbar und erweitert ihn zusätzlich auf Instagram DMs. Das Ziel ist klar: WhatsApp soll für kleine und mittlere Unternehmen stärker zur Workflow-Software werden – mit Antworten, Produktvorschlägen, Terminbuchungen und Lead-Qualifizierung. Gleichzeitig testet Meta KI-gestützte Tages-Updates zu den […]
 #Sophos
 #AmazonPrime
 #Bestseller

