




KI-Coding-Agenten im Umbruch: Claude Code, AlphaEvolve, Copilot & xAI im Wettbewerb
MÜNCHEN / LONDON (IT BOLTWISE) – KI-Coding-Agenten verschieben derzeit das Kräfteverhältnis in Teams, die täglich Code schreiben und refaktorieren. Anhand konkreter Benchmarks und Pilot-Resultate zeigen sich spürbare Effekte bei Latenz, Kosten und Prognosegenauigkeit. Gleichzeitig rückt die Praxisfrage in den Vordergrund, wie sicher Daten im Entwicklungsprozess bleiben und welche Pflichten Unternehmen durch EU-Standards treffen. Der Wettbewerb […]
SpaceXAI bringt Grok als Excel-Add-in: Konkurrenz zu Microsoft Copilot
BERLIN / LONDON (IT BOLTWISE) – SpaceXAI macht Grok jetzt in Microsoft Excel verfügbar und kontert damit direkt das KI-Ökosystem rund um Copilot. Das Add-in erlaubt Interaktionen in natürlicher Sprache, die Formeln, Diagramme und Analysen in Excel umsetzen. Damit sinkt die Einstiegshürde für Anwender, die bisher an Formelkonstrukten gescheitert sind. Gleichzeitig verschärft der Schritt den […]
Alphabet plant KI-Chip-„Frozen v2“: Effizienzgewinn bis 2028 trifft auf zähe Börse
NEW YORK / LONDON (IT BOLTWISE) – Am US-Aktienmarkt blieb der Wochenauftakt am Montag nach anfänglichen Kursgewinnen leicht unter Druck. Steigende Anleiherenditen und die erneute Energiegetriebene Inflationserwartung belasteten die Bewertung von Wachstumstiteln. Gleichzeitig sorgte ein Bericht zu Alphabet für Rückenwind: Google soll an einem neuen Server-Chip arbeiten, der die Effizienz seiner KI-Modelle erhöhen könnte. Für […]
Infinity sammelt 15 Millionen US-Dollar ein: CUDA-Alternative für universelles KI-Inferenz-Software-Stack
NEW YORK / LONDON (IT BOLTWISE) – Infinity, ein Startup im Bereich KI-Infrastruktur, hat 15 Millionen US-Dollar eingesammelt und adressiert damit eines der größten Engpässe bei KI-Deployment: das Übersetzen von Modellen auf unterschiedliche Chips. Die Firma baut eine Inferenz-Software, die Low-Level-Code wie Kernel automatisiert schreibt, testet und optimiert. Damit soll KI schneller und kostengünstiger auf […]
Alphabet entwickelt „Frozen v2“: KI-Chip für schnellere Gemini-Ausführung
SAN FRANCISCO / LONDON (IT BOLTWISE) – Alphabet treibt Berichten zufolge die KI-Chip-Entwicklung mit einem neuen Server-Baustein voran, der Gemini-Modelle effizienter laufen lassen soll. Das Konzept „Frozen v2“ würde zentrale Teile der Modellarchitektur direkt in den Silizium-Designs verankern und dadurch Rechenaufwand sowie Datenbewegung reduzieren. Während Google die langfristige Performance über Hardware-Software-Co-Design absichern will, steht das […]
Cyberangriff auf Hugging Face: KI-Angriff per autonomen Agenten erkannt
SAN FRANCISCO / LONDON (IT BOLTWISE) – Hugging Face meldet einen Cyberangriff, der offenbar durch ein autonomes KI-Agenten-System durchgeführt wurde. Der Zugriff traf Produktionskomponenten und zielte nach ersten Erkenntnissen auf eine Data-Processing-Pipeline. Das Unternehmen schloss die genutzte Sicherheitslücke, setzte Systeme neu auf und rotiert Anmeldedaten. Nutzer werden aufgefordert, Tokens zu erneuern und Kontoaktivitäten zu prüfen, […]
Warum das Entwickler-Laptop das größte Credential-Risiko bleibt
BERLIN / LONDON (IT BOLTWISE) – Angreifer müssen heute nicht mehr „brechen“ – oft reicht ein bereits gültiger Zugang. Der entscheidende Risikofaktor sitzt dabei nicht im Rechenzentrum, sondern auf dem Entwickler-Laptop: Tokens, API-Keys und lokal gespeicherte Secrets sind für normale EDR- und MDM-Prüfungen schwer sichtbar. Der Artikel zeigt, warum Credential-Inventare fehlen, wie sich das durch […]
Moonshot-KI-Kimi K3 und IPO-Gerüchte: Hongkong-Tech-Aktien reagieren unterschiedlich
HONGKONG / LONDON (IT BOLTWISE) – Chinas KI-Wette Moonshot hat mit Kimi K3 ein Open-Source-orientiertes Modell vorgestellt und damit die Diskussion um einen möglichen Börsengang in Hongkong neu entfacht. Bloomberg berichtet von einer möglichen Notierung binnen sechs Monaten, während Reuters parallel DeepSeek eine Festland-China-Platzierung in Aussicht stellt. An der Börse schwanken die Titel im Hongkonger […]
Microsofts Project Perception: KI findet und schließt Windows-Lücken
REDMOND / LONDON (IT BOLTWISE) – Microsoft treibt seine Sicherheitsstrategie mit „Project Perception“ deutlich in Richtung Automatisierung: KI-Modelle sollen Schwachstellen in Windows-Software schneller finden und zugleich schließen. Im Zentrum steht „MDASH“, ein mehrmodellbasiertes Agenten-System, das parallel nach Sicherheitslücken sucht und dabei das jeweils passende Modell auswählt. Laut den vorliegenden Benchmark-Angaben entdeckte die Plattform 16 bisher […]
AMD kauft FastFlowLM-Team: KI-Software für Ryzen AI NPU „Day 0“
SAN FRANCISCO / LONDON (IT BOLTWISE) – AMD holt das FastFlowLM-Team an Bord, um große Sprachmodelle gezielt auf Ryzen-AI-NPUs zum Laufen zu bringen. Der Fokus liegt auf „Day-0“-Unterstützung: Neue Modelle sollen nicht erst nachträglich für AMD-SoCs optimiert werden. Mit einem sehr kompakten Runtime-Footprint und Angaben zu schnelleren Prefill- und Decoding-Zeiten adressiert AMD ein akutes Software-Problem […]
NadMesh: Botnet jagt KI-Services nach Cloud-Keys und Kubernetes-Tokens
LONDON (IT BOLTWISE) – Ein Go-Botnet namens NadMesh scannt gezielt exponierte KI-Dienste und versucht, über offene Schnittstellen an Cloud-Keys sowie Kubernetes-Token zu gelangen. Die Auswertung eines QiAnXin-XLab-Reports zeigt zahlreiche Inkonsistenzen in den eigenen Operator-Statistiken, aber klare Hinweise auf echte Ausnutzung. Besonders betroffen sind Faktoren, die Unternehmen oft zu spät absichern: öffentliche Docker-APIs, Jenkins-Schnittstellen und ungeschützte […]
CLARITY Act: Demokraten blockieren Ethiksprache – Ripple warnt vor weiterer Regulierungslücke
LONDON (IT BOLTWISE) – Der Crypto Clarity Act rutscht politisch unter Druck: Polymarket schätzt die Verabschiedung bis 2026 auf nur noch 35%, nachdem Senate Democrats die aktuelle Ethiksprache nicht mittragen wollen. Im Zentrum steht die Frage, ob Konflikte von Interessen und Verbraucherschutz ausreichend abgesichert sind oder ob der US-Präsident zu viel Spielraum behält. Für den […]
Azure: Warum Architektur die KI-Latenz stärker senkt als der Model-Wechsel
LONDON (IT BOLTWISE) – Wenn eine KI-App nach dem Demo-Ende plötzlich träge wirkt, liegt das selten nur am Modell. Der zentrale Hebel steckt meist in der Architektur rund um das Inferenzsystem: Pipeline-Steuerung, Netzwerkwege, Retrieval-Strategie, Caching und wie man mit Last sowie Fehlern umgeht. Der Microsoft-für-Startups-Leitfaden setzt genau dort an und zeigt, wie sich TTFT, p95/p99-Latenz […]
MoonPay kauft Glide: KI? nein, Krypto-Deposits ohne Brücken und Swaps für Apps
LONDON (IT BOLTWISE) – MoonPay übernimmt Glide in einem All-Equity-Deal und will damit Krypto-Deposits in Apps deutlich reibungsloser machen. Die Glide-Technologie soll es ermöglichen, dass Nutzer Geld direkt mit den Tokens einzahlen, die sie bereits besitzen, ohne manuelle Brücken oder Swaps zwischen Blockchains. Laut Angaben wird das System mehr als 100 Tokens über 30 Netzwerke […]
Gemini 3.5 Pro: Google startet nächste Modellrunde und macht Gemini Spark produktiver
LONDON (IT BOLTWISE) – Google erweitert Gemini Spark als Workspace-Assistent und macht ihn schneller sowie deutlich integrierter in Docs, Sheets und Slides. Parallel verdichten sich Hinweise, dass Gemini 3.5 Pro diese Woche startet oder zumindest sehr nah daran ist. Damit zielt der Konzern auf mehr Entwickler- und Enterprise-Nachfrage – inklusive zusätzlicher Optionen über Vertex AI. […]
Bonsai 27B: 27-Milliarden-Parameter-KI komprimiert auf iPhone-Größe
SAN FRANCISCO / LONDON (IT BOLTWISE) – PrismML bringt mit Bonsai 27B ein 27-Milliarden-Parameter-Modell an den Rand der Smartphone-Speicherlimits. Entscheidend ist eine aggressive, durchgängige Kompression auf 1 bis knapp 2 Bit pro Gewicht, die Reasoning- und Agentenfähigkeiten trotz kleinerer Bauformen erhalten soll. Laut Whitepaper erreicht die kleinere Variante auf einem iPhone 17 Pro Max rund […]
Cursor-Sicherheitslücke: Workspace-„git.exe“ löst ohne Prompt Code-Ausführung unter Windows aus
BERLIN / LONDON (IT BOLTWISE) – Cursor kann auf Windows beim Öffnen eines Projekts versehentlich eine im Workspace abgelegte git.exe starten. Die Ausführung passiert ohne Warnhinweis, ohne Dialog und ohne vorherige Benutzeraktion, solange der Projektordner geöffnet bleibt. Damit kann ein beliebig veröffentlichtes Repository Code unter dem eingeloggten Benutzer ausführen, inklusive Zugriff auf Quelltext, SSH-Schlüssel und […]
GitHub-PAT-Leak warnt vor Access-Token-Diebstahl: Passkeys, Manager und Zero-Trust
SEOUL / LONDON (IT BOLTWISE) – Südkorea warnt nach einem massiven Leak von GitHub Personal Access Tokens vor möglichem Zugriff auf private Repositories. Parallel beschleunigt der Markt den Wechsel zu passwortloser Authentifizierung mit Passkeys, weil Malware gezielt gespeicherte Zugangsdaten aus Tresoren ausliest. Der Beitrag ordnet die aktuell empfohlenen Passwort-Manager-Konzepte ein, vergleicht die Wettbewerber und zeigt, […]
Chamath Palihapitiya warnt vor KI-Token-Overkill und EPS-Risiken
SILICON VALLEY / LONDON (IT BOLTWISE) – Chamath Palihapitiya sieht steigende KI-Token-Kosten als kurzfristigen Belastungsfaktor für Unternehmensergebnisse. In seinem Argument steht ein operatives Risiko: C‑Level-Entscheider könnten den Umfang des „Tokenmaxxing“ in ihren Organisationen unterschätzen. Er verweist zudem auf eine wachsende Gegenbewegung aus der Branche, in der Investoren und CEOs die Token-basierte Abrechnung zunehmend kritisch sehen. […]
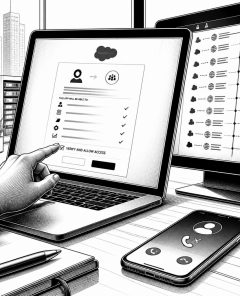
Microsoft Maps: ShinyHunters-Zugriffe auf Salesforce über OAuth und Guest-Fehlkonfig
LONDON (IT BOLTWISE) – Microsoft beschreibt, wie Angreifer innerhalb von etwa einem Jahr in Salesforce-Umgebungen eindringen konnten, ohne eine einzige Plattform-Schwachstelle auszunutzen. Der Schlüssel liegt in OAuth-Vertrauen, fehlerhafter Guest-Zugriffsfreigabe und zuvor genehmigten Drittanbieter-Integrationen. Damit wirkt der Datenzugriff für Monitoring-Logik zunächst wie „normale“ Automatisierung. Der Beitrag zeigt zudem, welche Defender- und Governance-Erweiterungen nötig sind, um Überberechtigungen […]
KI-Integration mit ROInt: 10-20-70 macht den Menschen zum Erfolgshebel
BERLIN / LONDON (IT BOLTWISE) – Unternehmen erleben bei KI-Integrationen einen unerwartet harten Engpass: Nicht die Modellgüte, sondern die organisatorische Einbettung entscheidet über messbaren Nutzen. Eine Studie verweist darauf, dass besonders Urteilsvermögen, Problemlösung und kreatives Denken gefährdet sein können, wenn KI zu dominant wird. Als Gegenmaßnahmen werden Ensemble-Ansätze, KI-freie Zonen und eine neue Kennzahl namens […]
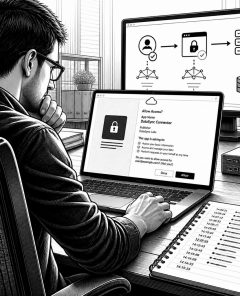
Microsoft zeigt drei ShinyHunters-„Angriffspfade“ gegen Salesforce über OAuth und Guest-Zugriff
LONDON (IT BOLTWISE) – Microsoft dokumentiert, wie ShinyHunters-Cluster über einen Zeitraum von rund zwölf Monaten in Salesforce-Umgebungen eindrangen – ohne dabei eine einzige Salesforce-Plattformlücke auszunutzen. Stattdessen nutzten die Angreifer drei wiederkehrende Pfade: manipulierte OAuth-Zustimmungen per Vishing, gestohlene Token aus vertrauenswürdigen Vendor-Integrationen und offene Guest-Berechtigungen in Experience Cloud. Entscheidend ist, dass die Aktivitäten für Standard-Login- und […]
Forg365 als PhaaS: Gerätcode-Phishing und AitM gegen Microsoft 365
LONDON (IT BOLTWISE) – Forg365 ist eine neue Phishing-as-a-Service-Plattform, die Microsoft-365-Konten mit Device-Code-Tricks und AitM-Man-in-the-Middle gezielt übernimmt. Betreiber nutzen dabei legitime Zustellwege wie Amazon SES und Twilio SendGrid, um Lures wie reguläre E-Mail-Weiterleitungen wirken zu lassen. Besonders riskant: Nach dem Token-Zugriff können Session-Cookies über eine Chromium-Erweiterung fortgeschrieben und dann für OWA, OneDrive und SharePoint eingesetzt […]
Forg365: PhaaS mit Device-Code-Phishing und AitM für Microsoft-365-Übernahmen
LONDON (IT BOLTWISE) – Forg365 industrialisiert Phishing gegen Microsoft 365: Device-Code-Seiten, AitM-Techniken und KI-gestützte Lures koppeln die Kampagnen an echte OAuth-Token und Session-Cookies. Angreifer verwalten alles über ein Telegram-basiertes Setup plus ein Operator-Panel im Klartext. Besonders kritisch ist eine Erweiterung, die Microsoft-SSO-Cookies im Browser gezielt „auffrischt“, damit Zugriffe dauerhaft bleiben. Der Angriff wird durch Infrastruktur-Checks, […]
 #Sophos
 #AmazonPrime
 #Bestseller

