




RoguePlanet: Zero-Day in Microsoft Defender zeigt, warum Linux-Rettungsmedien Pflicht werden
LONDON (IT BOLTWISE) – Neue Hinweise auf die Zero-Day-Schwachstelle RoguePlanet zeigen, dass selbst vollständig gepatchte Windows-10- und -11-Systeme unter Druck geraten können. Die Lücke nutzt eine Race-Condition in Microsoft Defender, wodurch Angreifer trotz aktueller Updates Zugriff erlangen. Parallel warnen Sicherheitsforscher vor einem USB-basierten Wurm, der Krypto-Stealer-Malware über manipulierte Verknüpfungen ausrollt und über das Tor-Netzwerk kommuniziert. […]
CryptoBandits: Microsoft warnt vor USB-Wurm und Tor-Backdoor gegen Kryptowallets
LONDON (IT BOLTWISE) – Microsoft Threat Intelligence meldet den seit Februar aktiven Trojaner CryptoBandits, der sich über USB-Sticks wie ein Wurm verbreitet und via Tor mit Steuerservern kommuniziert. Besonders kritisch: Alle 500 Millisekunden überwacht die Malware die Zwischenablage und ersetzt Wallet-Adressen in Sekundenbruchteilen. Zusätzlich arbeitet sie als echte Hintertür, sammelt Screenshots und lässt gezielt Code […]
Windows-Clipper-Kampagne: USB-LNK-Wurm, Tor-C2 und Clipboard-Diebstahl
MÜNCHEN / LONDON (IT BOLTWISE) – Microsoft beschreibt eine laufende Windows-Kampagne, die seit Februar 2026 über USB-Speicher per LNK-Wurm gestartet wird und einen Tor-basierten Command-and-Control-Kanal nutzt. Im Kern blendet die Schadsoftware Clipboard-Themen ein: Sie stiehlt zwischenzeitlich kopierte Wallet-Daten, ersetzt Wallet-Adressen und exfiltriert Seed Phrases, private Keys sowie Screenshots. Besonderes Augenmerk verdient die Ausführung ohne klassischen […]
England startet stark: 4:2 gegen Kroatien bei der WM 2026
LONDON (IT BOLTWISE) – England hat beim WM-Auftakt 2026 Kroatien mit 4:2 bezwungen und sich früh Respekt verschafft. Harry Kane traf per Elfmeter, legte kurz vor der Pause erneut nach und bereitete damit den Ton für die zweite Hälfte. Nach dem Ausgleich schob Jude Bellingham England erneut in Führung, ehe Marcus Rashford den Endstand mit […]
Tails 7.8.1 schließt Dirty-Frag-Kernel-Lücke und schützt Anonymität
LONDON / LONDON (IT BOLTWISE) – Tails 7.8.1 bringt ein Notfall-Update gegen die Kernel-Lücke „Dirty Frag“ (CVE-2026-43503). Die Schwachstelle kann einer Anwendung helfen, Root-Rechte zu erlangen und damit die Anonymität von Nutzern zu gefährden. Zusätzlich aktualisiert das Tor-Projekt den Tor-Client auf Version 0.4.9.9, um weitere Sicherheitsprobleme zu schließen. Für bestehende Installationen ist das Update automatisiert, […]
Belgien und Ägypten trennen sich 1:1 – Ashour trifft, Courtois bleibt machtlos
LONDON (IT BOLTWISE) – Belgien und Ägypten starten in der Gruppe G mit einem 1:1-Remis. Emam Ashour bringt Ägypten per Rechtsschuss aus 20 Metern in Führung, doch ein Eigentor gleicht Belgien nach knapp einer Stunde aus. In der Schlussphase rettet der ägyptische Torhüter mit starken Paraden den Punkt. Der Spielverlauf zeigt, wie eng sich Tempo, […]
Atomic Arch: Tausende AUR-Pakete mit eBPF-Rootkit und Credential-Stealer
LONDON (IT BOLTWISE) – Eine aktuelle Supply-Chain-Attacke im Arch Linux User Repository (AUR) betrifft laut Branchenberichten Tausende Pakete und kombiniert einen Rust-basierten Credential-Stealer mit einem eBPF-Rootkit. Die Malware wird über kompromittierte AUR-„Adoptionen“ ausgeliefert, sobald Nutzer ein scheinbar legitimes PKGBUILD bauen. Auffällig ist, dass kein CVE veröffentlicht wurde und offizielle Arch-Repositorys unberührt bleiben. Sonatype bewertet die […]
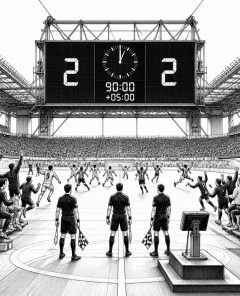
Katar – Schweiz 1:1: Last-Minute-Schock, VAR-Panne und WM-Weichenstellung
DOHA / LONDON (IT BOLTWISE) – Katar und die Schweiz liefern zum WM-Auftakt ein Duell mit maximaler Spannung: Die Schweiz bestimmt lange das Spiel, kassiert aber in der Nachspielzeit den Ausgleich zum 1:1. Im Zentrum steht zudem ein umstrittener Moment rund um den Elfmeter, bei dem Berichte von einer technischen Panne bei der VAR-Darstellung sprechen. […]
AUR-Hijack in Arch Linux: Rust-Infostealer und optionaler eBPF-Rootkit-Telemetrie-Bypass
LONDON (IT BOLTWISE) – Über 400 AUR-Pakete im Arch User Repository wurden missbraucht, indem Angreifer Build-Skripte in scheinbar legitimen Releases umschrieben. Dadurch lieferte der Build-Prozess einen Rust-Infostealer aus, der bei Root-Rechten zudem optional einen eBPF-basierten Tarnmechanismus nachlädt. Betroffen ist dabei die AUR-Build-Chain, nicht die offiziellen Arch-Repositories – trotzdem kann schon ein „Update“ zur Kompromittierung von […]
Kanada gegen Bosnien 1:1: Warum Datenanalyse und KI-Entscheidungen im Fußball jetzt zählen
TORONTO / LONDON (IT BOLTWISE) – Kanada startet die WM-Gruppe B gegen Bosnien-Herzegowina mit einem Ausgleich nach einem Rückstand und sichert sich ein 1:1 vor heimischem Publikum. Entscheidend war in der Schlussphase der Druck der Gastgeber und die Effektivität im Strafraum durch Cyle Larin. Für Unternehmen und Entwickler wird das Spiel zugleich zu einem Lehrstück: […]
Atomic Arch: AUR-Packages als Stealth-Infostealer mit eBPF-Rootkit
LONDON (IT BOLTWISE) – Angreifer haben im Arch User Repository (AUR) über 400 Pakete gekapert, Build-Skripte umgeschrieben und damit einen KI-basiert? nein: einen KI-unabhängigen Infostealer auf Build-Hosts versteckt. Besonders kritisch: Das Vertrauen der Community in Paketnamen und Historie wurde ausgenutzt, nicht eine einzelne Schwachstelle. Je nach Ausführung kann zusätzlich ein eBPF-Rootkit Prozesse und Verbindungen verschleiern, […]
JDY-Botnet wächst auf über 1.500 IoT- und SOHO-Geräte für KI-ähnliche Zielaufklärung
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor einer erneuten Ausbreitung des JDY-Botnetzes: Es nutzt inzwischen über 1.500 SOHO- und IoT-Geräte, um offen einsehbare Dienste automatisiert zu entdecken und systematisch zu fingerprinten. Der Ansatz liefert strukturierte Aufklärungsdaten als Vorstufe für spätere Zieldefinition und Ausnutzung. Besonders kritisch: Das Botnet passt seine Scan-Methodik an Privilegien und verfügbare Protokolle […]
JDY-Botnet wächst auf 1.500+ Geräte: Zentrale KI-gestützte Reconnaissance für Edge-Schwachstellen
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor einer deutlichen Ausweitung des JDY-Botnets auf über 1.500 SOHO- und IoT-Geräte. Das Netzwerk fungiert als zentral gesteuerter Scanner, der Dienste identifiziert, systematisch profiliert und verwertbare Reconnaissance-Daten liefert. Besonders relevant ist die Umgehung klassischer IP-basierter Schutzmechanismen, da die Erkennung über viele Adressen und Standorte verteilt wird. Damit wird JDY […]
IronWorm: Supply-Chain-Angriff stiehlt npm- und KI-API-Schlüssel in Linux-Rootkits
LONDON (IT BOLTWISE) – Eine Supply-Chain-Kampagne namens IronWorm nutzt kompromittierte npm-Pakete, um Entwicklerumgebungen auszulesen und Zugangsdaten abzugreifen. Sicherheitsforscher berichten von manipulierten Commits und einem rustbasierten Linux-Binary, das bereits beim Paket-Setup aktiviert wird. Besonders kritisch sind gestohlene Cloud- und KI-API-Schlüssel sowie Token für npm-Workflows. Parallel bedroht eine zweite Wurmwelle KI-Coding-Tools und Red-Hat-nahe Cloud-Komponenten. Unternehmen, die ihre […]
Toro Rasenmäher im Überblick: Technik, Einsatz, Marktchancen in DE
LONDON (IT BOLTWISE) – Toro Rasenmäher zielen auf einen gleichmäßigen Schnitt in Privatgärten und kombinieren dafür motorbetriebene Messerbalken mit praxisnahen Varianten wie Mulchen, Seitenauswurf und Fangkorb. Für Käufer in Deutschland entscheidet sich der Mehrwert weniger an Marketing, sondern an Details: Antrieb, Schnitthöhenverstellung, Wartungs- und Ersatzteilversorgung sowie der Geräuschpegel in dicht besiedelten Quartieren. Der Beitrag ordnet […]
Operation Saffron zerschlägt First VPN: Anonymisierungsnetz für Ransomware offline
LONDON (IT BOLTWISE) – In der Nacht auf den 20. Mai 2026 hat die internationale Polizei- und Justizkooperation „Operation Saffron“ das kriminell betriebene VPN „First VPN“ zerschlagen. Laut Berichten wurden 33 Server beschlagnahmt, Domains sowie Tor-Onion-Domains abgeschaltet und der Administrator festgenommen. Besonders kritisch: Ermittler konnten Nutzerdaten und Verkehrslogs erlangen, wodurch eine zentrale Anonymisierungsschicht für mindestens […]
First VPN zerschlagen: Exit-Nodes für 25 Ransomware-Gruppen
PARIS / LONDON (IT BOLTWISE) – Bei einer koordinierten internationalen Operation haben Behörden in Europa und Nordamerika das kriminelle VPN-Angebot „First VPN“ zerschlagen. Die Infrastruktur soll von mindestens 25 Ransomware-Gruppen für Aufklärung, Einbruch und Datenabfluss genutzt worden sein. Laut Europol und Eurojust waren an dem Betrieb mehrere Länder beteiligt, während parallel Domains, Server und Kommunikationskanäle […]
Erster VPN-Dienst nach Ransomware-Takedown: 33 Server beschlagnahmt
EUROPA / LONDON (IT BOLTWISE) – Ermittler haben einen in Europa und Nordamerika betriebenen VPN-Dienst zerschlagen, der gezielt von mindestens 25 Ransomware-Gruppen genutzt wurde. Die Aktion umfasste die Befragung eines Administrators, eine Hausdurchsuchung in der Ukraine sowie die Abschaltung von 33 Servern. Der Dienst bot verschleierte Zahlungen, eine versteckte Infrastruktur und laut Behörden Profile für […]
Narita-san Shinshō-ji: Geschichte, Architektur und Ruhe bei Taipeis? – der Tempel nahe Tokio-Narita
NARITA / TOKIO-NARITA / LONDON (IT BOLTWISE) – Narita-san Shinshō-ji liegt nur wenige Kilometer vom Flughafen entfernt, wirkt aber wie ein Gegenentwurf zum Transitstress. Der Weg durch Tore, Höfe und Gebetsrituale macht aus einem kurzen Stop eine kulturelle Erfahrung mit jahrhundertealter Tiefe. Besonders für Reisende aus Deutschland entfaltet der Tempel seinen Reiz durch klare Orientierung, […]
NBLock Black: Neue Ransomware bedroht Endverbraucher und mobile Geräte
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsexperten melden mit NBLock Black eine neue Ransomware-Variante, die aktuell in einer Testphase auffällt und bereits tiefgreifend Dateien verschlüsselt. Auffällig ist, dass die Erpresserinfrastruktur noch unvollständig sein kann, während die Schadlogik auf anschließende Kampagnen hindeutet. Die Angriffe richten sich nicht nur gegen klassische PCs, sondern zunehmend auch gegen mobile […]
7-Eleven-Breachdaten: ShinyHunters fordert Lösegeld und veröffentlicht offenbar Salesforce-Records
IRVING / LONDON (IT BOLTWISE) – 7-Eleven bestätigt einen unautorisierten Zugriff auf Systeme zur Ablage von Franchise-Bewerbungsunterlagen. Laut den Behauptungen der Gruppe ShinyHunters wurden dabei mehr als 600.000 Salesforce-Datensätze kompromittiert. Der Angreifer koppelt die Veröffentlichung offenbar an eine Lösegeldforderung mit Frist. Für Unternehmen zeigt der Vorfall, wie eng CRM-Plattformen, Partnerdaten und Incident-Response-Prozesse heute verzahnt sind. […]
BVB beendet die Saison in Bremen erfolgreich – und zieht Lehren für den nächsten Zyklus
BREMEN / LONDON (IT BOLTWISE) – Borussia Dortmund beendet die Saison mit einem 2:0-Sieg bei Werder Bremen, vor allem getragen von Serhou Guirassy und dem Joker Yan Couto. Für beide Teams ist das Ergebnis weniger ein Kapitel als ein Signal: Dortmund kann Optimismus mitnehmen, Werder muss den Kader nun neu justieren. Entscheidend ist jedoch, wie […]
Sanwa Holdings: Aktienrückkauf und solide Jahreszahlen stärken das Vertrauen der Märkte
TOKIO / LONDON (IT BOLTWISE) – Sanwa Holdings hat ein Aktienrückkaufprogramm über bis zu 10 Milliarden Yen angekündigt und gleichzeitig solide Jahreszahlen vorgelegt. Für Anleger ist das ein doppeltes Signal: operative Stabilität und Kapitalrückführung. Besonders interessant ist, wie der Serviceanteil und die internationale Aufstellung die Ergebnisqualität stützen. Zugleich bleibt die Aktie wegen Konjunktur-, Wechselkurs- und […]
Tails 7.7.3: Sicherheitsupdate gegen Dirty Frag
LONDON (IT BOLTWISE) – Das Tails-Projekt hat ein weiteres Notfall-Update veröffentlicht, um eine kritische Sicherheitslücke zu schließen. Die neue Version 7.7.3 behebt die Schwachstelle Dirty Frag, die eine lokale Rechteausweitung ermöglichte. Das Tails-Projekt, bekannt für seine Spezialisierung auf Anonymität und Datenschutz, hat mit der Veröffentlichung von Tails 7.7.3 ein weiteres Notfall-Update bereitgestellt. Diese Version adressiert […]
 #Sophos
 #AmazonPrime
 #Bestseller

