




BambooToken Malware: MQTT-gestütztes C2 und DLL-Sideloading
LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben eine plattformübergreifende Malware namens BambooToken, die MQTT als Kommunikationskanal für Command-and-Control (C2) nutzt. Die Aktivität soll mindestens seit Februar 2023 andauern und laut Beobachtungen bis Juli 2026 reichen. Im Fokus stehen laut den Ermittlungen Organisationen in Asien und Südamerika. Auffällig ist der Einsatz von DLL-Sideloading in Verbindung mit einem […]
Fake-Reviews, KI-Narratoren und VirusTotal-Manipulation: Kampagne kapert Krypto-Clipboard
BERLIN / LONDON (IT BOLTWISE) – Eine aktuelle Kampagne nutzt bezahlte Aktionen in vertrauenswürdigen News-Umfeldern, gefälschte Nutzerbewertungen und KI-narrator-ähnliche Tutorial-Videos, um Malware in eine vermeintlich sichere „Download“-Welt einzubetten. Im Zentrum steht eine Clipboard-Hijacking-Software, die Krypto-Wallet-Adressen in der Zwischenablage austauscht und damit Transaktionen umleitet. Auffällig ist dabei die gezielte „Reputation Poisoning“-Strategie über Ghost Networks, unter anderem […]
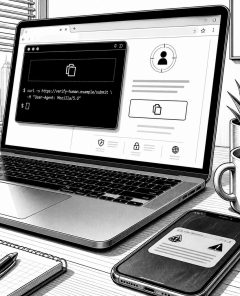
Gefälschte Cloudflare-Seite auf BasedApparel.com: ClickFix-Malware für macOS
LISSABON / LONDON (IT BOLTWISE) – Auf BasedApparel.com wird macOS-Nutzerinnen und -Nutzern eine gefälschte Cloudflare-Bestätigungsseite als DDoS-Schutz getarnt. Wer auf den „Copy“-Button klickt, bekommt jedoch keinen harmlosen Text, sondern einen versteckten, mehrstufigen Befehl für Terminal-Ausführung. Die Attacke lädt anschließend eine Shell-Skript-Payload nach, die gezielt Credentials und Wallet-Daten einsammeln kann. Damit zeigt sich erneut, wie effektiv […]
 #Sophos
 #AmazonPrime
 #Bestseller

