


LONDON (IT BOLTWISE) – Laut einer neuen Sicherheitsanalyse sind Tausende von Datenbanken, die auf der Plattform Supabase laufen, über das öffentliche Web erreichbar gewesen. Betroffen seien dabei unter anderem Namen, Adressen, Telefonnummern und in einigen Fällen auch Passwörter. Die Ergebnisse zeigen, wie leicht Code-Generierung und fehlende Detailkonfiguration zu Datenexposition führen können. Supabase verweist auf „secure by default“, macht aber zugleich eine geteilte Verantwortung mit den Entwicklern geltend.
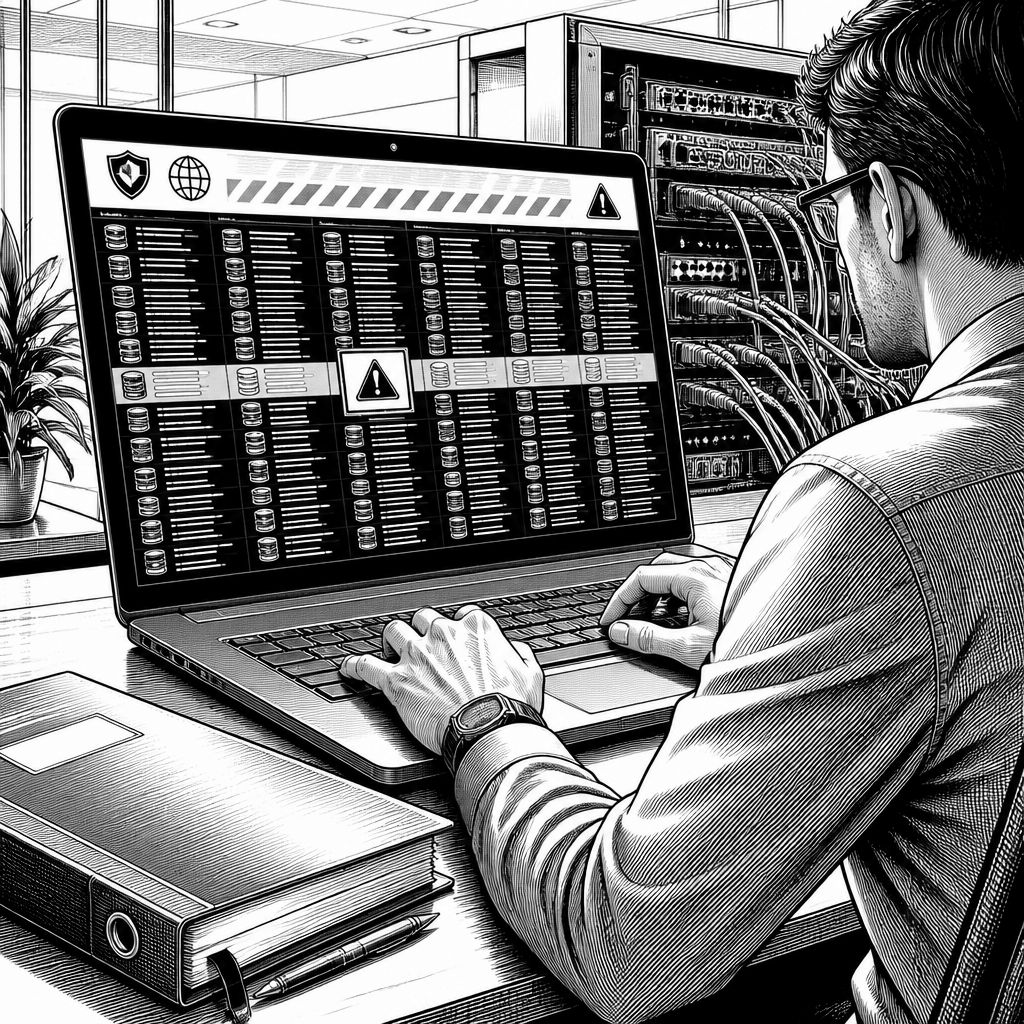
Eine Sicherheitsanalyse sorgt derzeit für Aufsehen: Laut UpGuard waren rund 16.000 Datenbanken, die auf der Entwicklungsplattform Supabase gehostet werden, mit mindestens einem Typ personenbezogener Daten öffentlich auffindbar, während sie im Betrieb offenbar nicht ausreichend abgeschirmt waren. Im Kern geht es damit nicht um einen einzelnen großen Leak durch eine bekannte Schwachstelle im Kernsystem, sondern um den realen Betrieb: Datenbanken, die versehentlich offen konfiguriert wurden, sind über das Web erreichbar und damit aus Sicht von Angreifern auch automatisierbar. Für die Praxis ist das relevant, weil Supabase gerade wegen der schnellen App-Entwicklung an Popularität gewonnen hat und viele Teams ihre ersten Produktionsschritte mit vorkonfigurierten Komponenten planen.
Technisch betrachtet verschiebt sich damit der Fokus auf die „letzten Meter“ der Absicherung: Datenhaltung ist in modernen Plattformen häufig nur der eine Teil der Kette, während Zugriffsregeln, Authentifizierungslogik und Berechtigungsmodelle den Ausschlag geben. Supabase unterstützt Web- und App-Entwickler dabei, Datenbank-Workloads aufzusetzen und zu betreiben; wenn jedoch für ein Projekt die Konfiguration nicht passt, kann genau diese Kombination aus schneller Bereitstellung und unvollständiger Security-Einrichtung zur Exposition führen. UpGuard beschreibt dabei öffentlich zugängliche Details wie Namen, Adressen und Telefonnummern sowie in einer kleineren Zahl von Fällen Passwörter und Authentifizierungs-Tokens. Dass die Zahl der Passwortfunde geringer ausfällt als die Zahl der sichtbaren Datensätze, ändert aus Risikosicht wenig: Auch Token oder andere Zugriffsartefakte können ausreichen, um Nutzerkonten oder Datenzugriffsketten in Gang zu setzen.
Besonders brisant ist, dass die auffälligen Datenbestände nicht nur generische Testdaten umfassten, sondern laut UpGuard mit konkreten Projekten und Drittanwendungen verknüpft waren. Dazu zählen beispielsweise private Konversationen, die in einem indischen Erwachsenen-Streaming-Kontext geführt wurden, eine große Zahl von Kennzeichen, die zu einem US-ähnlichen Valet-Dienst gehören, sowie Kontaktdaten von Personen, die eine Einwanderungs- und Umzugsdienstleistung genutzt haben. Auch ein Datenbestand, der einem Konsulat in Frankreich zugeordnet war, tauchte in der Analyse auf. Darüber hinaus beschreibt UpGuard einen Fall, der mit dem Abfangen von Textnachrichten über eine virtuelle SIM-Umgebung verknüpft gewesen sein soll, um Einmal-Passcodes zur Verifizierung von Online-Accounts zu versenden – ein Muster, das häufig mit Phishing- und Scam-Szenarien zusammenhängt. Solche Beispiele machen deutlich, dass Datenexposition nicht nur „Streudaten“ betrifft, sondern schnell in Angriffswege übergehen kann, sobald Zugriffsdaten oder Authentifizierungsartefakte sichtbar werden.
Der Markt- und Entwicklungsaspekt steckt ebenso in der Story: Die Quelle verknüpft den Befund mit dem Boom beim „AI-gestützten Vibe-Coding“ beziehungsweise bei KI-unterstützter Codegenerierung. Wenn Tools schneller funktionsfähigen Code erzeugen, steigt zugleich die Wahrscheinlichkeit, dass Teams Sicherheitsanforderungen übersehen, die nicht im Ergebniscode „magisch“ korrekt sind. In der Praxis bedeutet das oft: Die Plattform liefert sichere Bausteine, aber die Projektkonfiguration erfordert weiterhin Kenntnisse über Regeln für Zugriffe, Umgebungsvariablen, Authentifizierungsflüsse und Datenschutzannahmen. Genau an dieser Stelle können auch langjährige Muster aus dem Bereich unsauber konfigurierter Speicherserver, Datenbanken und Webschnittstellen wieder durchschlagen, weil sie organisatorisch unterschätzt werden: Eine kleine Fehlannahme in der Berechtigungspolitik genügt, damit ein sonst funktionierendes Setup zur Quelle öffentlich zugänglicher Daten wird.
Supabase widerspricht nicht dem Grundproblem „Konfiguration entscheidet“, stellt aber die Sicherheitsarchitektur anders dar. In der Stellungnahme verweist der Chief Information Security Officer Bil Harmer darauf, dass das Unternehmen die Recherche zwar nicht gesehen habe, die Projekte jedoch „secure by default“ bereitgestellt würden. Zugleich betont er Sicherheit als geteilte Verantwortung: Supabase liefere sichere Defaults und entsprechende Werkzeuge, während Kunden festlegen, wie ihre eigenen Projekte konfiguriert sind. Zudem beschreibt Harmer einen Prozess, bei dem betroffene Kunden benachrichtigt werden, wenn Sicherheitsprobleme entdeckt sind. Für Entscheider ist das eine wichtige Einordnung: „Secure by default“ adressiert häufig die Standardkonfiguration, aber nicht automatisch die Variationen, die beim Aufbau echter Produkte entstehen – insbesondere dann, wenn Teams schnell iterieren, neue Integrationen hinzufügen oder Beispiel-Setups direkt übernehmen.
Für Unternehmen und Entwicklerteams ergibt sich daraus eine konkrete Handlungslogik, die über pauschale „Plattform ist sicher“-Slogans hinausgeht. Wer Supabase oder vergleichbare Backend-Plattformen nutzt, sollte Zugriffe und Datenexposition als kontinuierliches Betriebsrisiko behandeln: Dazu gehören wiederkehrende Checks der Projektkonfiguration, ein festes Vorgehen für Rollen und Berechtigungen sowie automatisierte Prüfungen vor dem Rollout neuer Funktionen. Ebenso sinnvoll ist es, Authentifizierungsdaten und Token-Umgang explizit in der Entwicklungs- und Review-Praxis zu verankern, statt darauf zu vertrauen, dass eine generierte Anwendung im Detail korrekt konfiguriert ist. Die Nachricht ist damit weniger ein einzelner „Angriff“, sondern ein Betriebssignal: In einer Welt, in der Plattformen wie Supabase die Hürde für Entwicklung stark senken, verschiebt sich die Sicherheitserwartung deutlich in Richtung DevSecOps, Konfigurationsmanagement und überprüfbarer Standards.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Supabase-Datenlecks: Tausende öffentlich erreichbare Datenbanken entdeckt" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Supabase-Datenlecks: Tausende öffentlich erreichbare Datenbanken entdeckt" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Supabase-Datenlecks: Tausende öffentlich erreichbare Datenbanken entdeckt« bei Google Deutschland suchen, bei Bing oder Google News!