
LONDON (IT BOLTWISE) – Ein Software-Jailbreak verschafft offenbar „Userland“-Zugriff auf die Switch 2 über den SmileBasic-Interpreter. Demnach lassen sich damit Homebrew ausführen, Switch-2-Spiele gezielt modifizieren und Spielstände vom Gerät sichern. Der Ansatz beruht auf einem 32-Bit-Integer-Overflow in SmileBasic sowie weiteren Speicherauslese- und Schreibschritten bis hin zu Native-Code-Ausführung innerhalb eines begrenzten Sandboxes. Noch bleibt jedoch ein Sprung auf Kernel-Level-Autorität aus, und die Schwachstelle dürfte mit kommenden Firmware-Updates geschlossen werden.
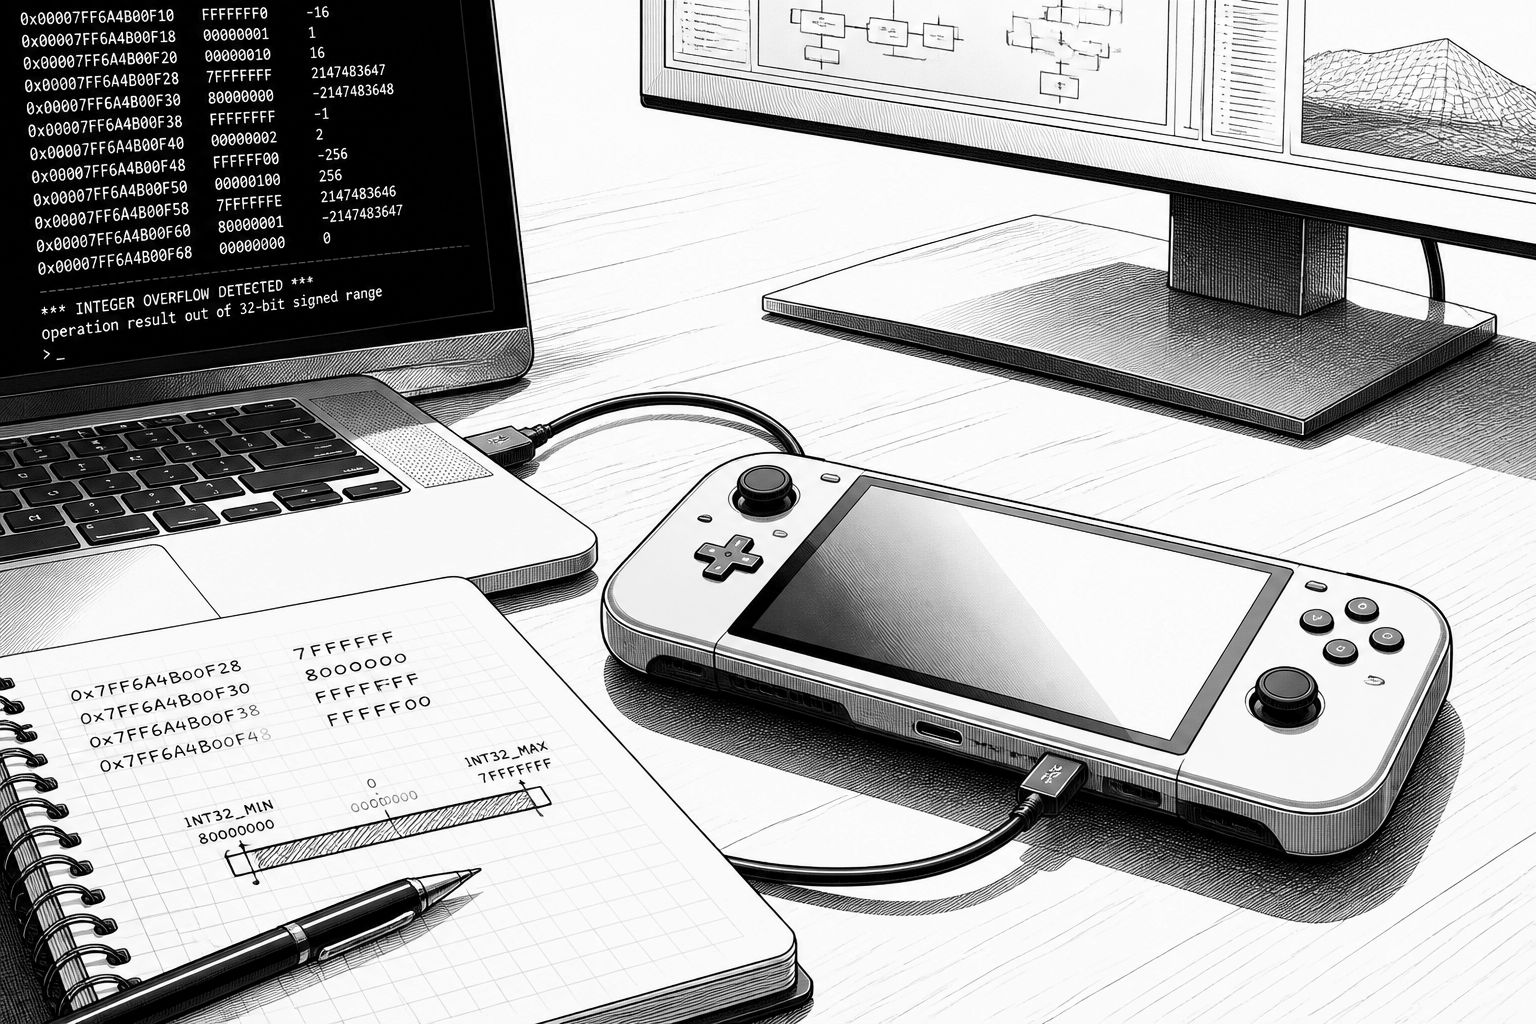
Für Nintendo-Fans und vor allem für Sicherheitsteams ist die Meldung zur Switch 2 gleich aus zwei Gründen relevant: Erstens zeigt der neue „Userland“-Jailbreak, dass sich auch nach dem Release-Start noch verwertbare Angriffsflächen im Zusammenspiel aus Interpreter-Software und Konsolen-Schnittstellen finden lassen. Zweitens macht die konkrete technische Kette aus dem SmileBasic-Umfeld deutlich, wie schnell aus einer einzelnen Programmierfehlerklasse – hier einem 32-Bit-Integer-Overflow – praktische Modding- und Entwicklungsfähigkeiten werden können, ohne dass dafür gleich ein kompletter Hardware-Redesign-Prozess nötig wäre.
Im Zentrum steht ein Proof of Concept, der auf SmileBasic 4 basiert. Der Ansatz knüpft an die Idee an, „privilegierte“ Systemaktionen durch Zwischenschritte zu erreichen: Der Angriffsweg startet laut Beschreibung mit SmileBasic 4 in der bestehenden Switch-Generation und nutzt dort einen Fehler, der beim Entfernen von Elementen aus einem Array auftritt. Diese Operation liefert offenbar Zugriff auf einen Array-Pointer; dadurch entsteht sowohl Lese- als auch Schreibzugriff auf Teile des Systemspeichers. Damit wird die Grundlage gelegt, um weitere interne Module („sysmodules“) zu untersuchen und anschließend gezielt nach Mechanismen zu suchen, die stärkere Rechte ermöglichen könnten.
Konsequent wird der Weg dann über FileSystem-bezogene Services weitergeführt: Die Darstellung nennt einen Buffer Overflow in einem FileSystem-Modul, der einen gecachten Datenpointer freilegt. Aus diesem Zwischenschritt folgt dann willkürliches Lesen und Schreiben („arbitrary read and write“) in Bereichen, die normalerweise durch Schutzgrenzen abgeschirmt sind. Im nächsten Schritt lässt sich das Sicherheitsproblem demnach so weit orchestrieren, dass „privileged filesystem actions“ ausgeführt und schließlich eine Native-Code-Ausführung über einen gefälschten Filesystem-Prozess erreicht werden kann. Wichtig für die Einordnung ist dabei das Wort „teilweise“: Der Zugriff bleibt im „userland“-Rahmen, also in einer Sandbox, die Homebrew zwar zulässt, aber keinen vollständigen Kernel-Level-Control über die Hardware liefert.
Der Alltagseffekt für Nutzer zeigt sich an dem, was im Proof of Concept demonstriert wurde: Modifizierte Charaktere in einem bekannten Mario-Kart-Umfeld sollen als sichtbarer Beleg dienen, dass der Exploit nicht nur Diagnose-Zugriff bietet, sondern auch kreative Modding-Workflows ermöglicht. Darüber hinaus wird beschrieben, dass andere Beteiligte einfache Demos und erste Entwicklerwerkzeuge auf Geräten mit dem Exploit in Arbeit zeigen. Allerdings wird auch klar abgegrenzt, warum das für die Angreifer-Landschaft trotzdem ein Zwischenstand bleibt: Ohne Kernel-Autorität bleibt die Reichweite für viele „klassische“ Konsolen-Fähigkeiten begrenzt, und die meisten echten Systemschutzmechanismen bleiben im Kern weiterhin wirksam.
Technisch spannend ist außerdem, wie der Weg zur Schwachstelle laut Darstellung gefunden wurde. Der Rechercheur Sammy Hajhamid arbeitet dafür mit einem Ansatz, bei dem ein benutzerdefinierter Harness per USB-Kommandos mit der Konsole interagiert und Ergebnisse über HDMI ausgibt; zusätzlich wird eine Art Power-Cycling-Mechanismus über einen Bluetooth-basierten Schaltadapter verwendet. Für die Analyse des SmileBasic-Sprachinterpreter wird zudem der Einsatz von Codex genannt, um den Interpreter gezielt „anzupieksen“. Dass für den gesamten Prozess außerdem eine „tethered“-Komponente nötig ist – ein macOS- oder Linux-Rechner im selben Netzwerk, der ein Node.js-Paket zur Aktivierung privilegierter Systemzugriffe bereitstellt – ordnet den Exploit als softwarebasierten, aber nicht vollständig „standalone“ ein.
Für Nintendo ergibt sich daraus ein konkretes Handlungsfeld: SmileBasic 4 ist bereits weltweit aus dem Switch eShop entfernt worden (mit einer Ausnahme, die in der Beschreibung für eine japanische Demo-Version erwähnt wird). Solche Delistings sind aus Sicherheits- und Produktperspektive mehr als nur eine Maßnahme gegen „Neugier“; sie reduzieren die Verbreitung einer Angriffsgrundlage, weil der typische Nutzerpfad für die Ausnutzung unterbrochen wird. Trotzdem gibt es zwei Bremsfaktoren für eine komplette Eindämmung: Die Switch-2-Hacking-Community deutet laut Beschreibung bereits auf ähnliche Schwachstellen über andere Spiele hin, und der Exploit funktioniert demnach auch auf der Firmware-Version 23.0.1. Sobald Firmware-Updates kommen, die die jeweilige Schwachstelle schließen, werden viele Wege zum fortgesetzten Zugriff abreißen – genau das erwarten Sicherheitsteams in solchen Fällen auch.
Historisch ist die Einordnung besonders scharf, weil SmileBasic zuvor schon in den Fokus geraten ist. Der Text verweist darauf, dass die 3DS-Version im Jahr 2016 eine Rolle in einem damaligen „smilehax“-Kontext gespielt hat, woraufhin Nintendo SmileBasic anschließend aus dem 3DS eShop entfernt haben soll. Noch wichtiger ist aber der Vergleich zur bekannten „Unpatchable“-Problematik beim ursprünglichen Switch-Exploit von 2018: Dort habe es einen Hardware-Änderungsbedarf gegeben, um künftige Systeme abzusichern. Der jetzige Switch-2-Fall wirkt dagegen zunächst patchbar, was weniger spektakulär ist – gleichzeitig jedoch ein Warnsignal bleibt. Wenn nach über einem Jahr nach Konsolen-Release schon ein nutzbarer Userland-Mehrwert ausreicht, um Modding- und Entwicklungsarbeit anzuschieben, dann zeigt das, dass die Schutzarchitektur zwar wirkt, aber nicht überall „monolithisch“ gegen Fehlerklassen immunisiert ist.
Für Unternehmen und Entwickler ist die eigentliche Lehre weniger „wie man hackt“, sondern wie schnell sich Angriffsflächen im Tooling-Ökosystem auswirken. Interpreter, Debugging-Hilfen, Dateisystem-Services und per MMIO zugreifbare Schnittstellen sind typische Bereiche, in denen sichere Grenzen fehlen können, wenn Implementierungsdetails – etwa bei Array-Operationen oder Pufferverwaltung – nicht durch saubere Bounds-Checks und robuste Speichervalidierung abgesichert sind. In der Praxis bedeutet das: Für Security-Programme auf Konsolen- oder Embedded-Plattformen lohnt sich ein Fokus auf genau diese Fehlerklassen, kombiniert mit einer schnellen Patch- und Update-Logik, die nicht nur die Oberfläche, sondern auch die tieferliegenden Datenpfade einschließt. Ob Nintendo den aktuellen Pfad zeitnah stoppt, hängt nun an den nächsten Firmware-Zyklen – und daran, wie schnell die Community funktionierende Alternativen findet.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Switch 2: Jailbreak über SmileBasic ermöglicht Homebrew und Game-Mods" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Switch 2: Jailbreak über SmileBasic ermöglicht Homebrew und Game-Mods" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Switch 2: Jailbreak über SmileBasic ermöglicht Homebrew und Game-Mods« bei Google Deutschland suchen, bei Bing oder Google News!