


Top-Powerbanks 2026: 10 Modelle für unterwegs im Vergleich
LONDON (IT BOLTWISE) – Unterwegs entscheidet oft die Ladeleistung über den Komfort: Für 2026 wurden zehn Powerbanks nach Preis/Leistung, echter Kapazität und Alltagstauglichkeit ausgewählt. Besonders im Fokus stehen Modelle mit hoher USB-C-Power wie bis zu 250 W für Laptops sowie kompakte Begleiter mit 20 bis 30 W für Smartphones. Daneben zeigt der Vergleich, warum kabelloses […]
Realtek Jungle: Cling-Botnet nutzt STUN als verdeckten C2-Kanal
LONDON (IT BOLTWISE) – Angreifer versuchen erneut, eine kritische Lücke im Realtek-Jungle-SDK auszunutzen, um das Cling-Botnet zu installieren. Laut Beobachtungen zielt die Aktivität auf CVE-2021-35394 (CVSS 9,8) und beginnt zeitlich etwa ab dem 5. September 2026. Besonders auffällig ist der Ansatz: Cling missbraucht STUN-Verkehr, um Befehle und Registrierungen so zu tarieren, dass sie wie normale […]
Credential Layer im KI-Zeitalter: Sichtbarkeit wird zur Sicherheitsbasis
LONDON (IT BOLTWISE) – Immer mehr Credentials entstehen in Repositories, auf Entwicklerlaptops und in Kollaborations-Tools, während klassische Sicherheitsprozesse zu langsam werden. Das steigende Secret-Sprawl erhöht das Risiko, dass Zugangsdaten über organisatorische Grenzen hinweg landen. GitHub beschreibt ein stark beschleunigtes Code-Volumen, während GitGuardian für 2025 deutlich mehr neue Hardcoded Secrets meldet. Wer die Credential Layer nicht […]
Japan startet Threat-Hunting für kritische Infrastruktur bis 2027
LONDON (IT BOLTWISE) – Japan baut seine Active-Cyber-Defense-Pläne aus und will bis zum Haushaltsjahr 2027 Threat Hunting in kritischen Infrastrukturen stärker verankern. Die Regierung soll gemeinsam mit Unternehmen nach Hinweisen suchen, dass Angreifer bereits im Netzwerk sind und sich unbemerkt bewegen. Das National Cybersecurity Office entwickelt dafür Nachweismethoden, die Betreiber anschließend übernehmen können. Zusätzlich soll […]
Neue Kinder- und Bildungsformate: CBBC, CBeebies und BBC iPlayer
GLASGOW / LONDON (IT BOLTWISE) – Das Kinder- und Bildungsprogramm des Medienhauses startet mit einem neuen Paket an Auftragsproduktionen für CBBC, CBeebies und den Streamingdienst iPlayer. Im Zentrum stehen sowohl Rückkehrer wie Deadly 60 und Gladiators: Epic Pranks als auch neue Formate wie Judge Hacker und Hyperlight – Battle of the Guardians. Die Planung spannt […]
CVE-2026-61500 in Rejetto HFS: Session-Bypass ermöglicht RCE
LONDON (IT BOLTWISE) – Angreifer nutzen aktuell die Rejetto-HFS-Schwachstelle CVE-2026-61500 für Session-Fälschungen, die bis zu Remote Code Execution reichen. Laut Sicherheitsanalysen beruht der Angriff auf einem schwachen PRNG in der Session-Cookie-Signierung, dessen Zustand sich aus Login-Antworten rekonstruieren lässt. Betroffen sind HFS-Versionen 3.0.0 bis 3.2.0; ein Fix ist seit Version 3.2.1 verfügbar. Das Problem ist damit […]
Nikkei-Angriff: 9.000 gefälschte Mails und zweiter Cloud-Leak mit 1.646 Betroffenen
LONDON (IT BOLTWISE) – Bei einem Cyberangriff auf Nikkei wurden laut Angaben kompromittierte Microsoft-365-Konten missbraucht, um rund 9.000 gefälschte E-Mails zu verschicken. Die Nachrichten enthielten Links zu bösartigen Webseiten und trafen sowohl Mitarbeitende als auch externe Kontakte. Zusätzlich meldete der Konzern einen separaten Zugriff auf von ihm genutzte Google-Workspace-Cloudkonten, bei dem seit Ende Juli Daten […]
Citrix warnt vor NetScaler Zero-Day: SAML-Ausfälle durch Speicherüberlauf (CVE-2026-88779)
LONDON (IT BOLTWISE) – Citrix hat Security Updates für eine als CVE-2026-88779 eingestufte Schwachstelle in NetScaler ADC und NetScaler Gateway veröffentlicht. Die Lücke (CVSS 8,7) ist ein Speicherüberlauf, der bei passenden SAML-Preconditions einen Denial-of-Service auslösen kann. Betroffene Installationen, die NetScaler als SAML-Service-Provider oder als SAML-Identity-Provider betreiben, sollten die Patches zeitnah nachziehen. Zudem wurde CVE-2026-88779 in […]
KI in Unternehmen: Wenn Mitarbeiter schneller testen, wächst das Risiko
LONDON (IT BOLTWISE) – Unternehmen erleben KI-Schnelltests oft in Echtzeit, weil Mitarbeitende Chatbots, Coding-Assistenten und lokale Modelle parallel einführen. Dadurch entstehen neue Endpunkte, Integrationen und Datenverbindungen, die klassische Sicherheitsinventare nicht automatisch abdecken. Eine aktuelle Branchenanalyse zeigt zudem: Viele Teams haben nur eingeschränkte Sicht auf die KI-Tools im Einsatz. Der Artikel beschreibt, wie KI-Sicherheit stärker auf […]
Shinhan-Bank-Hack: Verdacht auf KI-unterstützte Angriffe und Datenabfluss bei 25.000 Kunden
SÜDKOREA / LONDON (IT BOLTWISE) – Bei der Shinhan Bank sind nach einem Cyberangriff rund 25.000 Kundendaten offengelegt worden. Betroffen sind offenbar auch finanzbezogene Angaben wie Kreditdetails und Jahres-Einkommen. Die Behörden prüfen derzeit, wie der Zugriff zustande kam – und ob dabei KI-gestützte Werkzeuge eine Rolle spielten. Für den Finanzsektor wächst damit der Druck, Schwachstellen […]
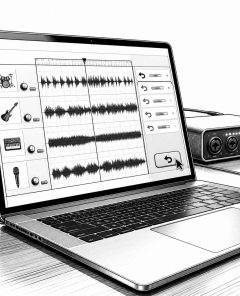
Audionaut bringt KI-Agenten in den Undo-Workflow eines freien Audioeditors
LONDON (IT BOLTWISE) – Audionaut integriert KI-Agenten so in einen offenen Multitrack-Audioeditor, dass Agentenänderungen als normale Undo-Schritte rückgängig werden können. Die Steuerung erfolgt über den Model Context Protocol (MCP), wobei Agenten Tools wie Import, Analyse, Clip-Splitting oder Gain-Änderungen auslösen. Kritisch: Wenn ein Nutzer während der Agenten-Ausführung eine eigene Änderung macht, wird das Agentenergebnis verworfen und […]
Verdächtiger ShinyHunters-Hacker in Jordan festgenommen und kooperiert mit dem FBI
JORDAN / LONDON (IT BOLTWISE) – Ein mutmaßliches Mitglied der Hackergruppe ShinyHunters ist in Jordan festgenommen worden und arbeitet den Angaben von US-Quellen zufolge mit Ermittlern zusammen. Die Festnahme steht im Zusammenhang mit einem Vorfall, den ShinyHunters zuvor im Umfeld des FBI thematisierte. Unklar bleibt, wie groß die mutmaßliche Beteiligung weiterer Akteure ist und welche […]
ShinyHunters-Mitglied in Jordan festgenommen: FBI-Vorfall bleibt Gegenstand laufender Ermittlungen
JORDAN / LONDON (IT BOLTWISE) – Ein mutmaßliches Mitglied der Hackergruppe ShinyHunters wurde in Jordan festgenommen und soll mit den Ermittlern kooperieren. Die US-Behörden stufen den Vorfall rund um einen möglichen Einbruch in Systeme der FBI-Webpräsenz weiter als laufende, aktive Untersuchung ein. Parallel kursieren Behauptungen der Gruppe, Daten zu FBI-Mitarbeitern erbeutet zu haben. Entscheidend bleibt […]
TikTok-Hacker in Florida: Ermittler sehen unbefugte Datenabflüsse und Tracking
PORT ST. LUCIE / LONDON (IT BOLTWISE) – Ein TikTok-Creator aus Florida sitzt offenbar wieder in Untersuchungshaft, nachdem Ermittler einen neuen Computerzugriffs-Vorwurf erhoben haben. In den Akten geht es angeblich um private Informationen zweier Frauen, die in Posts aufgetaucht sein sollen. Laut Polizei soll der Beschuldigte zudem Funktionen genutzt haben, um Gerätedaten zuzuordnen und mögliche […]
ShinyHunters: Verdächtiger Anführer in Jordan festgehalten – FBI erhofft Durchbruch
JORDANIEN / LONDON (IT BOLTWISE) – Ein Verdächtiger, der mit der Hackergruppe ShinyHunters in Verbindung gebracht wird, soll in Jordan festgehalten worden sein. Laut Berichten arbeitet er angeblich mit Behörden zusammen und soll dabei helfen, weitere Mitglieder der Gruppe aufzuspüren. Im Raum steht zudem eine Rolle bei früheren Ransomware-Angriffen und Datenlecks. Für IT-Security-Teams ist vor […]
ShinyHunters: Festnahme in Jordan soll FBI bei Ermittlungen helfen
JORDAN / LONDON (IT BOLTWISE) – Ein mutmaßliches Mitglied von ShinyHunters soll in Jordan festgenommen worden sein und bei Ermittlungen helfen. Laut Angaben mehrerer mit dem Fall vertrauter Personen erfolgte die Ingewahrsamnahme am 29. September. Es bleibt jedoch unklar, warum die Festnahme erfolgte, wo die Person festgehalten wird und welchen Beitrag sie konkret leisten kann. […]
ShinyHunters-Hacker in Jordan festgenommen und hilft nun dem FBI
JORDAN / LONDON (IT BOLTWISE) – Jordanische Behörden haben Saif al-Din Khader festgenommen, der als mutmaßliches Mitglied von ShinyHunters gilt und in der Szene auch „Rey“ genannt wird. Nach Angaben von Reuters unterstützt er derzeit das FBI dabei, Geräte und digitale Korrespondenz auszuwerten und weitere mutmaßliche Gruppenmitglieder zu identifizieren. Gleichzeitig zeigen Signale aus den öffentlichen […]
ShinyHunters-Fall: Hacker „Rey“ in Jordan festgenommen und soll mit dem FBI kooperieren
JORDAN / LONDON (IT BOLTWISE) – Jordanische Behörden haben Saif al-Din al-Khader, auch unter dem Namen „Rey“ bekannt, festgenommen. Mehrere Quellen berichten, dass er im Rahmen laufender Ermittlungen mit dem FBI zusammenarbeitet. Der Fall wird in die weitere Suche nach anderen mutmaßlichen Mitgliedern einer Hackergruppe eingebettet. Offen bleibt, unter welchen Umständen die Festnahme erfolgte und […]
Cyberangriffe auf US-Wasserversorgung: EPA warnt vor wachsenden Lücken in der IT/OT-Sicherheit
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – Die US-Umweltbehörde EPA warnt vor einem deutlichen Anstieg von Cyberangriffen auf Trinkwasser- und Abwassersysteme. Im Fokus stehen dabei nicht mehr nur klassische Ransomware-Angriffe, sondern Störungen an der Schnittstelle von IT und industrieller Steuerung. Laut EPA werden in den betroffenen Netzwerken wiederholt grundlegende Lücken sichtbar, etwa fehlende Multi-Faktor-Authentifizierung und […]
Ransomware-Angriff trifft Slate Valley: Schulen ohne Internet und mit Erpressung
LONDON (IT BOLTWISE) – Hacker fordern nach einem Angriff auf das Slate Valley Unified School District mehrere hunderttausend US-Dollar Lösegeld. Die Schule musste zeitweise auf Internet und wichtige interne Plattformen wie die Notenlösung PowerSchool verzichten. Medien- und Kommunalstellen berichten von einer Erpressungsnachricht, in der persönliche Daten von Lehrkräften und Mitarbeitenden als Leck angekündigt werden. Parallel […]
Sicherheitsbericht 2026: Kontinuierliche Kontrolle über Identität, Cloud und KI
LONDON (IT BOLTWISE) – Der Sicherheitsbericht für 2026 beschreibt einen klaren Wandel: Angriffe verlaufen zunehmend entlang von Identitäten, Cloud-Umgebungen und KI-gestützten Angriffsketten statt über einzelne Schwachstellen. Unternehmen sollen Sicherheitsprozesse weg von periodischen Checks hin zu kontinuierlichem Governance- und Least-Privilege-Ansätzen verlagern. Gleichzeitig wird gefordert, Telemetrie in der Praxis nicht nur zu sammeln, sondern bei Bedarf intelligent […]
US-Cyberkommando kürzt Anreizlohn – Streit um CyberCom 2.0
LONDON (IT BOLTWISE) – Das US-Cyberkommando plant eine Neuausrichtung der Anreizzahlungen für Cyber-Analysten, Entwickler und Operatoren. Betroffen sind vor allem Personal mit Basisprofilen, dessen Incentives um bis zu 1.000 US-Dollar im Monat sinken können. Eine kleine Gruppe von hochqualifizierten „Master“-Soldaten soll dagegen Erhöhungen von bis zu 3.500 US-Dollar monatlich erhalten. Laut den vorliegenden Unterlagen löst […]
Festnahme eines mutmaßlichen ShinyHunters-Hackers in Jordan
JORDAN / LONDON (IT BOLTWISE) – Jordan hat die Festnahme eines mutmaßlichen Mitglieds der Hackergruppe ShinyHunters bestätigt. In den Berichten heißt es, der Verdächtige habe Daten zu allen FBI-Mitarbeitern gestohlen bzw. dafür gearbeitet. Der Fall steht damit im Fokus der US-Behörden, während Untersuchungen zu weiteren Kontakten der Gruppe laufen. Offene Fragen bleiben vor allem zur […]
ShinyHunters-Mitglied in Jordanien festgenommen: Kooperation mit dem FBI
LONDON (IT BOLTWISE) – Jordanische Behörden haben Saif al-Din Khader, der mutmaßlich mit der Hacking-Gruppe ShinyHunters verbunden ist, in Jordanien festgenommen. Der Verdächtige soll laut Angaben der beteiligten Seiten mit dem FBI kooperieren und Ermittler dabei unterstützen, weitere mutmaßliche Gruppenmitglieder zu identifizieren. Dabei wird insbesondere berichtet, dass er den Einsatz von digitalen Geräten und Kommunikationsdaten […]
 #Sophos
 #AmazonPrime
 #Bestseller

