


LONDON (IT BOLTWISE) – Ungewöhnliche Muster im Netzwerk werden für Unternehmen zunehmend zum Frühindikator: von Fehlkonfigurationen bis zu kompromittierten Konten. Der Artikel zeigt, wie KI-gestützte Erkennung und stärkere Benutzerverifikation die Sicherheit erhöhen, ohne die Nutzererfahrung auszuhöhlen. Gleichzeitig ordnet er ein, warum Investoren darauf achten, wie schnell Firmen Incident-Response und Compliance-Risiken in den Griff bekommen. Abschließend geht es um den realistischen Technologie-Roadmap-Ausblick für Enterprise-Teams.
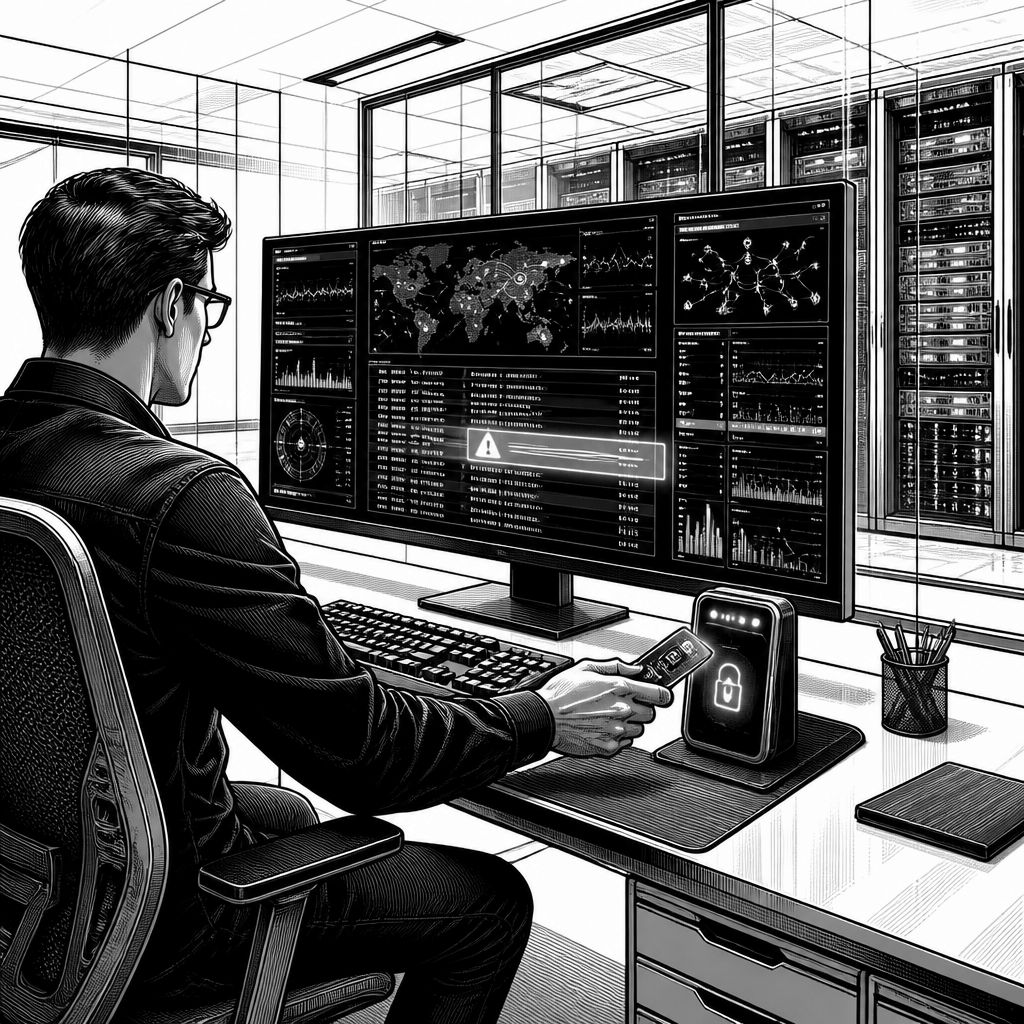
Ungewöhnliche Netzwerkaktivität ist selten nur „Lärm“ im Logsystem. Für Security-Teams wirkt sie oft wie ein Frühwarnsignal: Eine Session zieht sich plötzlich länger, ein Client blendet sich anders ein, oder es treten Datenflüsse auf, die im normalen Betriebsprofil nicht vorgesehen sind. In einer Welt, in der Transaktionen, Identitäten und APIs rund um die Uhr aktiv sind, reicht das klassische Regelwerk allein nicht mehr aus. Vielmehr müssen Unternehmen Anomalien systematisch erklären können – technisch, prozessual und aus Sicht der Governance –, um sowohl Kundendaten zu schützen als auch das Vertrauen in digitale Plattformen zu sichern.
Technisch beginnt die Herausforderung mit der Datenlage: Netzwerkereignisse sind hochdimensional, zeitabhängig und stark von Infrastrukturbedingungen geprägt. Ein moderner Ansatz kombiniert daher oft Telemetrie aus mehreren Ebenen – etwa DNS-Logs, Proxy-/Firewall-Metadaten, Service-to-Service-Kommunikation, Authentifizierungsereignisse sowie EDR/Sensor-Signale – und führt sie in eine gemeinsame Analysepipeline zusammen. KI-gestützte Verfahren zur Anomalieerkennung können dabei Muster lernen, die Expertenregeln nicht abbilden, geraten aber ohne saubere Normalisierung schnell in Fehlalarme. Entscheidend ist deshalb eine stabile „Baseline“, robuste Feature-Engineering-Strategien und ein klares Tuning für produktive Workloads.
Im Gegensatz zu klassischen Detektionsmethoden (z. B. Signaturen oder starre Schwellenwerte) zielt moderne Sicherheit auf datengetriebene Verifikation ab. Anomalien werden nicht nur markiert, sondern in einem Zero-Trust-orientierten Kontext bewertet: Welche Identität steht hinter der Aktivität? Passt sie zum erwarteten Gerät, Standort, Zeitfenster und zur bisherigen Zugriffslogik? Wo möglich, kommt step-up authentication zum Einsatz, also eine zusätzliche Prüfung, wenn das Risiko steigt. Genau hier treffen Sicherheitsziele auf Nutzerkomfort: Wer jede Auffälligkeit mit Reibung beantwortet, riskiert Abbruchquoten. Wer zu lange wartet, schafft Angriffsfenster. Die Kunst liegt in der abgestuften Risikomodellierung.
Aus Marktsicht zeigt sich, dass Unternehmen verstärkt ganzheitliche Sicherheitsplattformen suchen, statt einzelne „Tools“ zu patchen. Microsoft arbeitet seit Jahren stark in Richtung integrierter Cloud- und Endpoint-Security-Stacks, während Anbieter wie CrowdStrike oder Palo Alto Networks das SOC mit verhaltensbasierten Signalen und orchestrierten Workflows adressieren. Diese Wettbewerbslogik ist nachvollziehbar: Wenn Anomalien in vielen Quellen entstehen, braucht man eine konsistente Kette vom Alert bis zur Behebung. Branchenexperten berichten zudem, dass die größten Effizienzgewinne weniger aus noch mehr Detektion entstehen, sondern aus besseren Priorisierungen und schnelleren Response-Zyklen – also aus Engineering in Richtung Betriebsfähigkeit.
Die Rolle der Benutzerverifizierung gewinnt in diesem Szenario besondere Bedeutung, weil viele Angriffe nicht „von außen“ beginnen, sondern über gestohlene oder kompromittierte Identitäten laufen. Ungewöhnliche Netzwerkaktivität kann dann das Symptom sein: Ein Account sendet plötzlich aus einem neuen Netzwerk heraus, nutzt andere Browser-Fingerprints oder versucht ungewöhnliche API-Calls. Moderne Identity-Strategien kombinieren daher Identitätsprüfungen mit Kontextsignalen wie Geräteposture, Session-Historie und risikobasierter Autorisierung. Gleichzeitig sind Datenschutz und Regulierung zentral: Identitätsdaten und Telemetrie müssen so verarbeitet werden, dass Zweckbindung, Aufbewahrungsfristen und Zugriffskontrollen eingehalten werden. Für CISOs heißt das: Security by Design, nicht Security „nachträglich“.
Für Unternehmen entsteht damit ein Kosten- und Priorisierungsproblem: Baseline-Modelle müssen gepflegt, Response-Playbooks getestet und Compliance-Nachweise dokumentiert werden. Dennoch argumentieren viele Security-Leads, dass die Kosten für „zu spät“ überproportional steigen – etwa durch Incident-Kosten, Betriebsunterbrechungen und Reputationsschäden. Investoren beobachten diese Dynamik besonders, weil sie eng mit operativer Exzellenz verbunden ist. In einem kurzen Branchentrend-Vergleich wird häufig betont, dass Firmen mit ausgereiftem Risikomanagement Innovationsbudgets effizienter einsetzen: Sie können neue digitale Produkte schneller absichern und reduzieren dadurch Markteintrittsfriktion. Genau dort entstehen Wettbewerbsvorteile.
Ein praktischer Blick auf die Umsetzung macht die Architekturgreifbarkeit klar. Während Cloud-nahe Teams häufig mit SIEM/XDR-Integrationen, agentenbasierten Sensoren und zentralen Correlation-Engines arbeiten, brauchen auch On-Prem-Umgebungen eine vergleichbare Sichtbarkeit. Der Unterschied liegt weniger im „Ob“, sondern im „Wie“ der Datenanbindung: Latenzanforderungen, Netzwerksegmentierung und Skalierung der Pipeline bestimmen, wie schnell eine Anomalie in handlungsfähige Maßnahmen überführt wird. Für die technische Vergleichsperspektive gilt: Reines On-Device-Logging reduziert Datenabfluss, kann aber die globale Korrelation erschweren; Cloud-gestützte Verarbeitung verbessert Analytik, verlangt jedoch striktere Datenklassifizierung. Entscheidend ist eine kontrollierte Architektur für Telemetrie und Zugriff.
Blick nach vorn: Die nächsten Schritte werden voraussichtlich auf drei Achsen laufen. Erstens wird risikobasierte Benutzerverifizierung stärker in die Detektionskette eingebettet, sodass sich Authentifizierung und Netzwerkbewertung gegenseitig „belegen“. Zweitens gewinnen automatisierte Response-Orchestrierungen an Bedeutung, etwa durch Playbooks, die bei definierten Risikostufen Isolierung, Token-Invalidierung oder zusätzliche Prüfungen auslösen. Drittens wird die Modellgüte gegenüber adversarialen Umgebungen härter gemessen: Angreifer passen sich an, also müssen Trainingsdaten, Drift-Monitoring und Modell-Guardrails kontinuierlich verbessert werden. Für Entwicklerteams bedeutet das neue Chancen bei KI-gestützter Security-Engineering-Kompetenz, während Enterprise-Entscheider zunehmend belastbare Nachweise über Wirksamkeit verlangen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Ungewöhnliche Netzwerkaktivität: So stärken Unternehmen KI-gestützte Verifikation und Security" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Ungewöhnliche Netzwerkaktivität: So stärken Unternehmen KI-gestützte Verifikation und Security" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Ungewöhnliche Netzwerkaktivität: So stärken Unternehmen KI-gestützte Verifikation und Security« bei Google Deutschland suchen, bei Bing oder Google News!