


LONDON (IT BOLTWISE) – Ungewöhnliche Netzwerkaktivitäten sind für Investoren mehr als nur ein technisches Alarmsignal: Sie können sowohl den Börsenwert als auch die Glaubwürdigkeit eines Unternehmens unter Druck setzen. Der Beitrag zeigt, wie Security-Maßnahmen, Detektionsqualität und Incident-Response-Fähigkeiten in die Bewertungslogik einfließen. Dabei geht es auch um regulatorische Anforderungen und die Frage, wie Unternehmen Kosten, Innovation und operative Flexibilität in Einklang bringen.
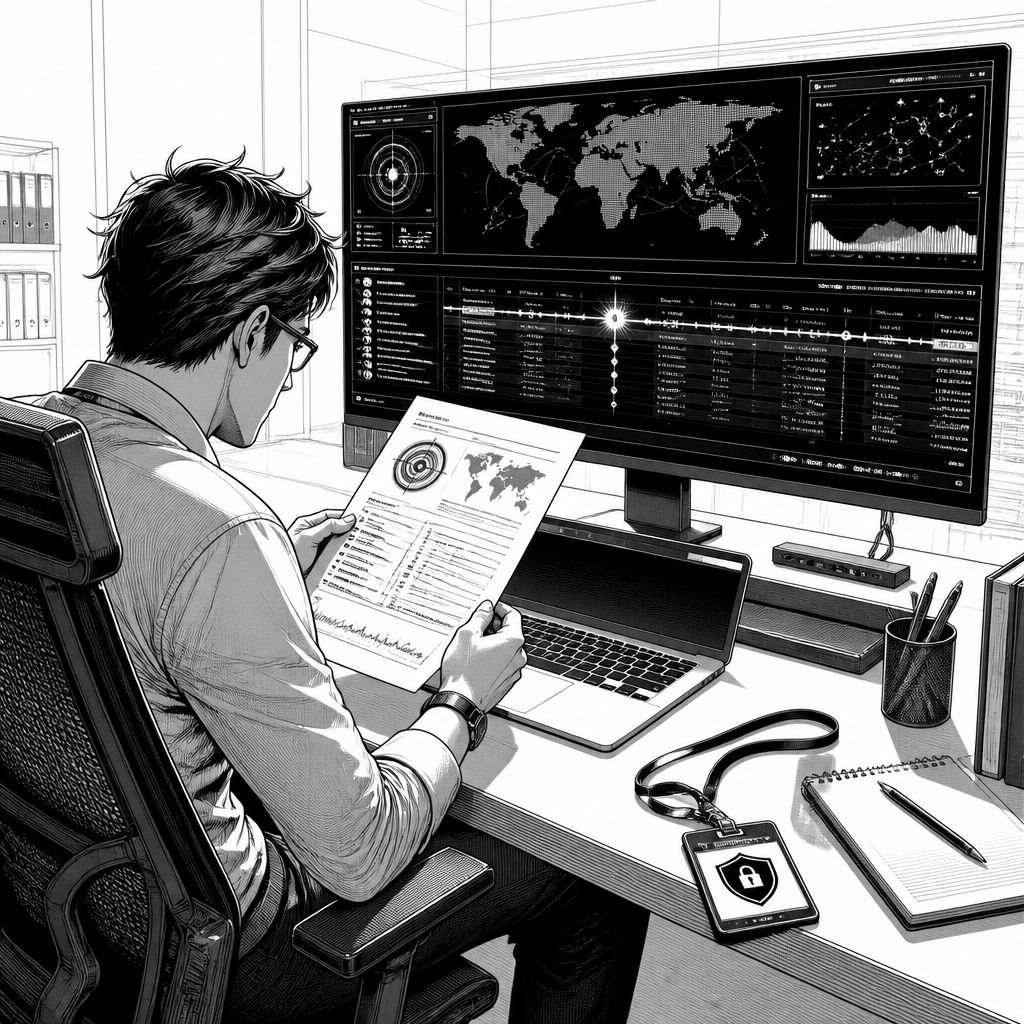
Wenn in einem Unternehmensnetz plötzlich Muster auftauchen, die nicht in die gewohnten Verkehrs- oder Authentifizierungsbahnen passen, wird schnell aus Technik eine Finanzbotschaft. Ungewöhnliche Netzwerkaktivitäten können auf kompromittierte Konten, ungewöhnliche Datenabflüsse oder als Malware getarnte Zugriffe hindeuten. Für Investoren entscheidet dann weniger die Existenz von „Warnmeldungen“, sondern die Qualität der Detektion und die nachgelagerte Fähigkeit, schnell und kontrolliert zu reagieren. Historisch wurden solche Signale lange als reines IT-Thema behandelt; heute treffen sie direkt auf Kennzahlen wie Kundenbindungsrate, Betriebskosten, Wartungs- und Rückstellungserfordernisse sowie das Marktvertrauen.
Technisch beginnt die Bewertung typischerweise bei der Frage, wie Netzwerk-Telemetrie überhaupt erhoben, normalisiert und korreliert wird. Moderne Ansätze kombinieren Flussdaten (NetFlow/Packet-Metadaten), Identitätsereignisse (z. B. Login-Historien, Token-Events) und Endpoint-Signale, um Muster zu erkennen, die auf Angriffsphasen wie Reconnaissance oder Lateral Movement hindeuten. Ein wichtiger Bezugspunkt ist dabei das MITRE-ATT&CK-Framework, das Taktiken und Techniken strukturieren hilft. Während reine SIEM-Sichten schnell zu „Noise“ führen können, verbessern XDR- oder Security-Analytics-Workflows die Kombination aus Kontext und Priorisierung, sodass aus Detektion eine belastbare Risikoabschätzung wird.
Für die operative Umsetzung ist entscheidend, wie konsistent die Kontrollen greifen: Segmentierung reduziert die Reichweite, Zero-Trust-Policies begrenzen Seitwärtsbewegungen, und ein robustes Logging macht Spuren später überhaupt erst rekonstruierbar. Gleichzeitig muss die Architektur so gestaltet sein, dass sie mit Wachstum und Hybrid-Umgebungen skaliert. In der Praxis zeigen sich Unterschiede oft an Details: Wie schnell werden neue Systeme oder Cloud-Ressourcen in die Monitoring-Pipeline aufgenommen? Wird ein Alarm nach dem ersten Signal durch Telemetrie aus mehreren Quellen bestätigt? Und wie sind Playbooks definiert, die von „Verdacht“ zu „Containment“ führen, ohne wertvolle Zeit zu verlieren? Genau diese Kette beeinflusst die Dauer und Schwere von Vorfällen und damit indirekt auch die finanzielle Wirkung für Aktionäre.
Im Marktvergleich betonen führende Anbieter unterschiedliche Schwerpunkte. Plattformen wie Microsoft Sentinel oder Google Chronicle positionieren sich stark über Cloud-nativen Datenaustausch und Korrelation in großem Maßstab, während andere Ökosysteme wie CrowdStrike Falcon oder Palo Alto Networks’ Cortex XDR die unmittelbare Zusammenführung von Endpoint- und Netzwerkindikatoren in den Vordergrund stellen. Für Investoren ist der konkrete Vendor-Name allein nicht ausschlaggebend; entscheidend ist, ob das Unternehmen die Tools zu einem Prozess integriert, der messbar ist. Eine Analystenlinie lautet daher häufig: Tooling ist nur der Anfang, die „Operationalization“ entscheidet. Wie aus Brancheninterviews zu vernehmen ist, bewerten Security- und CFO-Teams immer öfter die Detektionsgenauigkeit, die mittlere Zeit bis zur Eindämmung (MTTC) und die Qualität der Incident-Dokumentation als Frühindikatoren für finanzielle Stabilität.
Besonders relevant ist die Frage, wie Investoren solche Warnungen in eine Risiko-These übersetzen. Dazu gehört die Unterscheidung zwischen „ungewöhnlich“ und „bösartig“: Fehlalarme erhöhen Kosten und können die Aufmerksamkeit des Teams verwässern, während echte Angriffe ohne strukturierte Korrelation zu spät auffallen. Eine reife Sicherheitsorganisation dokumentiert, welche Signaltypen sie priorisiert, wie sie Baselines erstellt und wie sie bei Wiederholungstaten nachjustiert. Zusätzlich spielt die Governance hinein: Gibt es klare Verantwortlichkeiten, Budgets für kontinuierliche Verbesserungen und regelmäßige Übungen? Unternehmen, die diese Mechanismen proaktiv anstoßen, wirken auf den Kapitalmarkt oft weniger riskant, weil sie die Wahrscheinlichkeit großer Überraschungen senken und die Wiederherstellung beschleunigen.
Regulatorisch verschiebt sich dabei der Rahmen: Anforderungen an Meldungen, Nachweise und Sicherheitsmaßnahmen werden in vielen Jurisdiktionen schärfer, und Aufsicht sowie Kunden erwarten Transparenz. Für Investoren ist daraus ein doppelter Effekt ableitbar: Einerseits steigen die Compliance-Kosten und damit kurzfristig die Capex/Opex, andererseits sinkt bei guter Umsetzung die Wahrscheinlichkeit kostspieliger Eskalationen, etwa durch Vertragsstrafen, Haftungsfragen oder langsame Auditable-Prozesse. Zugleich kann regulatorischer Druck Innovation bremsen, wenn Teams ausschließlich reagieren statt verbessern. Die bessere Frage lautet daher nicht „Wie viele Regeln?“, sondern „Wie effektiv werden sie in Steuerungs- und Engineering-Entscheidungen übersetzt?“ Diese Ausrichtung beeinflusst auch die operative Flexibilität, etwa bei M&A, Datenmigrationen oder dem Ausbau neuer Produkte.
In der Bewertungspraxis lohnt sich außerdem der Blick auf den historischen Verlauf: Wie oft sind ähnliche Netzwerkwarnungen bereits aufgetreten und wie ist darauf reagiert worden? Ein einzelner Vorfall ist nicht automatisch ein schlechtes Signal, aber wiederkehrende Muster ohne nachhaltige Gegenmaßnahmen können auf strukturelle Lücken hindeuten. Aus technischer Sicht sind dafür häufige Ursachen beobachtbar: fehlende Segmentierung, unzureichende Identitätsabsicherung, veraltete Signaturen, keine oder zu langsame Threat-Hunting-Prozesse sowie unvollständige Asset-Listen. Für Investoren wird dies greifbar, wenn sie Sicherheitsberichte nicht nur als „Statusberichte“, sondern als Indikatoren für Lernkurven verstehen: Werden Playbooks nach echten Ereignissen verbessert? Werden Kontrollen kontinuierlich getestet? Und wie wird die Wirksamkeit gemessen, nicht nur behauptet?
Für die Zukunft deutet vieles auf eine Verschiebung von statischer Erkennung hin zu kontinuierlicher, unternehmensspezifischer Risikowahrnehmung. KI-gestützte Anomalieanalyse kann helfen, aber sie ersetzt nicht die fachliche Korrelation und die robuste Incident-Response-Disziplin. Wahrscheinlich ist, dass Investoren stärker nach nachweisbaren KPIs fragen: Zeit bis zur Detektion, Zeit bis zur Eindämmung, Abdeckung der kritischen Systeme, Qualität der Wiederherstellung und Vollständigkeit der Audit-Spuren. Unternehmen, die Sicherheit als Bestandteil ihrer Wachstumsstrategie begreifen, profitieren dabei doppelt: Sie reduzieren Schadenereignisse und können gleichzeitig neue digitale Produkte schneller in Betrieb nehmen. Genau an dieser Schnittstelle aus Technik, Marktkommunikation und regulatorischer Umsetzbarkeit entscheidet sich, wie sich Cyberrisiken in die Unternehmensbewertung einpreisen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Ungewöhnliche Netzwerkaktivitäten: So bewerten Investoren Cyberrisiken" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Ungewöhnliche Netzwerkaktivitäten: So bewerten Investoren Cyberrisiken" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Ungewöhnliche Netzwerkaktivitäten: So bewerten Investoren Cyberrisiken« bei Google Deutschland suchen, bei Bing oder Google News!