
LONDON (IT BOLTWISE) – Zwei schwere Ausfälle legten in den USA binnen 48 Stunden zentrale Systeme lahm: der Luftverkehr wurde landesweit gestoppt, parallel fielen Microsoft-Outlook, Teams und Copilot in vielen Ländern aus. Die Ereignisse fallen in eine Phase starker Spannungen im Tech- und Exportkontrollumfeld, inklusive Diskussionen um KI- und Chip-Beziehungen zu China. Der Text stellt die Frage, ob eine gemeinsame Bedrohungslogik dahinterstecken könnte und kritisiert vor allem die späte, widersprüchliche Aufklärung. Für Unternehmen und Behörden wird damit die Frage nach Resilienz, Incident-Response und Worst-Case-Planung deutlich dringlicher.
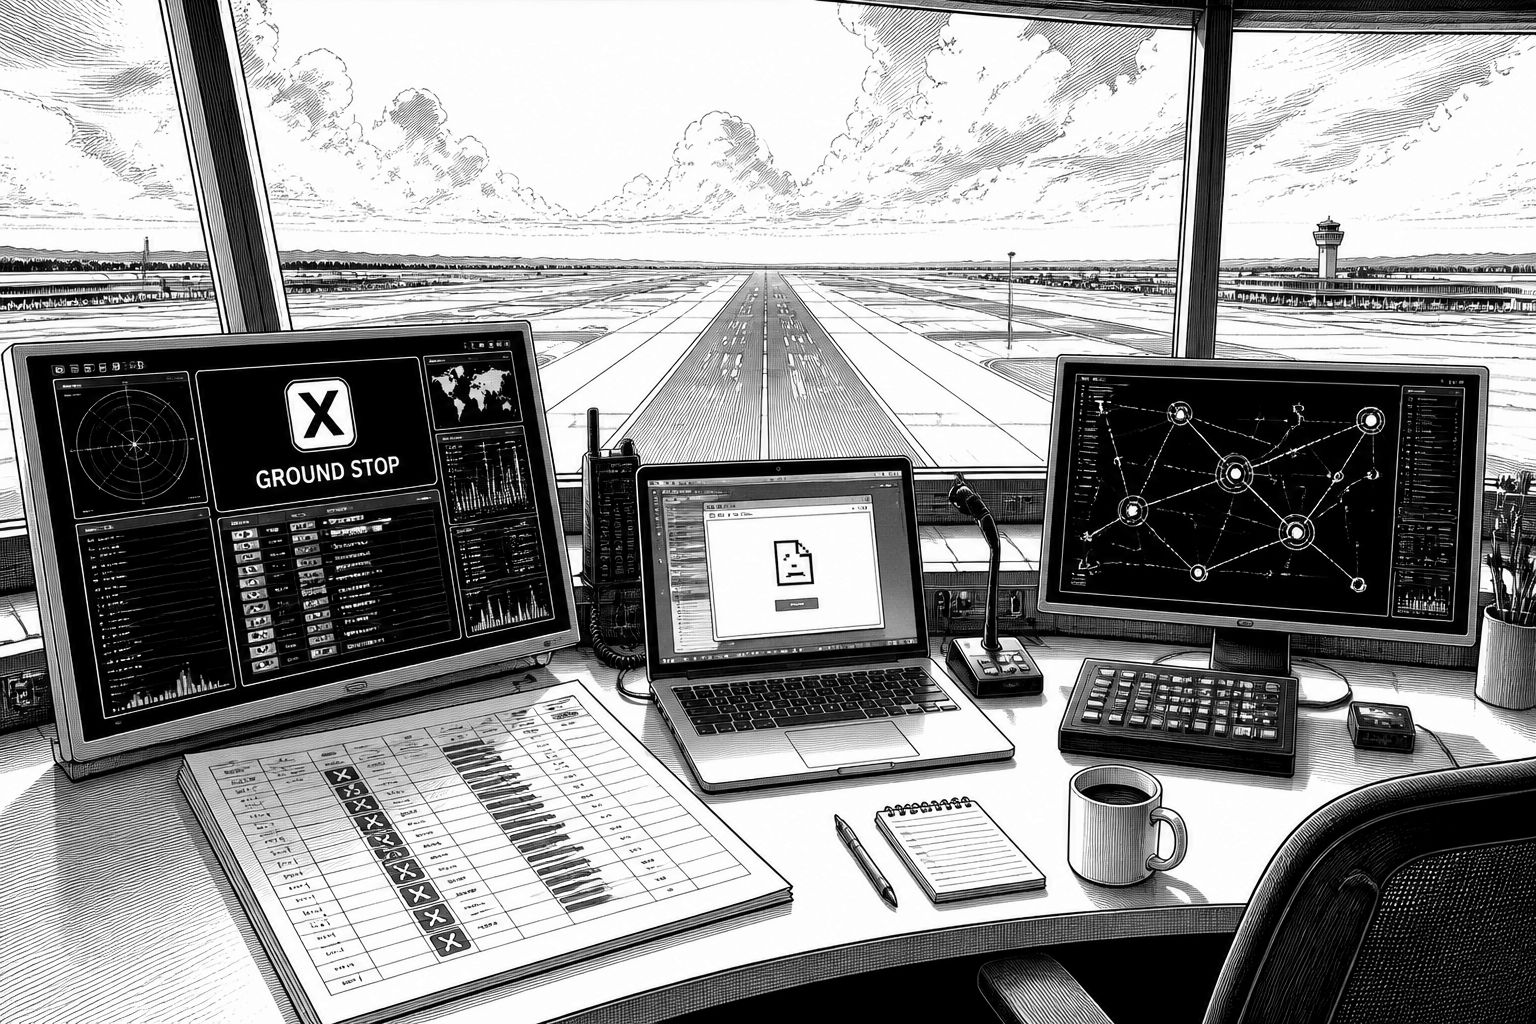
In den USA kamen am selben Wochenende zwei unterschiedliche Welten zusammen, die normalerweise getrennt voneinander betrachtet werden: die betriebliche Steuerung des Luftverkehrs und der Kommunikations- sowie Arbeitsalltag über Microsoft 365. Am Freitag, 13. November, stellte die US-Luftfahrtbehörde FAA nach Angaben im Bericht sämtliche abfliegenden Flüge landesweit auf „Ground Stop“; als Begründung wurde „due to extraordinary circumstances and for reasons of safety“ genannt. Gleichzeitig zeigt sich am Vortag ein zweites Muster: Microsoft meldete einen Ausfall, der sich innerhalb kurzer Zeit über mehrere Microsoft-365-Dienste zog und in 74 Ländern für Stunden anhielt. Genau diese Gleichzeitigkeit sorgt für Unbehagen, weil es sich nicht um eine lokale Störung handelt, sondern um Funktionsbereiche, die in der Praxis wie kritische „Nervenbahnen“ wirken.
Technisch betrachtet verlief die Microsoft-Seite dabei keineswegs wie ein einzelner Serverfehler, sondern eher wie eine breit gestreute Kettenreaktion innerhalb eines Cloud-Ökosystems. Der Bericht datiert den Beginn auf 11:17 Uhr ET am Donnerstag und beschreibt, dass der Fehler auf 19 Microsoft-365-Services übergriff. Innerhalb einer Stunde stieg die Zahl der Beschwerden über Outlook auf das Mehrfache des Normalniveaus; Microsoft nennt zudem eine sehr große installierte Basis von über 450 Millionen bezahlten kommerziellen Seats. In der Spitze bedeutet das nicht nur „mehr Tickets“, sondern reale Handlungsunfähigkeit: Posteingänge, andere Kernfunktionen und die Kommunikationsfähigkeit vieler Organisationen waren zeitweise vollständig blockiert. Besonders brisant ist dabei, dass der Bericht den Schaden nicht nur auf Unternehmen beschränkt, sondern politische und öffentliche Institutionen ausdrücklich nennt: etwa die Funktionsfähigkeit eines US-amerikanischen Berufungsgerichts und die Einsatzfähigkeit von Institutionen in weiteren Ländern.
Während Microsofts Ausfall in der digitalen Zusammenarbeit verankert ist, traf der FAA-Ground-Stop direkt den physischen Betrieb. Der Bericht erinnert daran, dass es sich nur um den dritten landesweiten Ground Stop in der Geschichte der FAA handelt: 2001 nach dem 11. September und 2023 nach einer zweiten, späteren Ausnahme. Für den aktuellen Vorfall wird beschrieben, dass die Bodenstopps nach vier Stunden zu erheblichen Verzögerungen und Stornierungen geführt haben, mit tausenden verzögerten und mehreren tausend gestrichenen Flügen. Entscheidend ist die Beschreibung „systemischer“ statt „lokalisierter“ Ursachen: nicht nur einzelne Regionen oder Flughäfen, sondern eine landesweite Wirkung. Der Bericht führt zudem an, dass der Transportminister lediglich von einem „communication issue“ sprach, während die Sicherheitsbehörde in einer anschließenden Lageeinschätzung wenig neue Klarheit bot und Flughäfen bereits von anhaltenden Ausfällen über viele Stunden bis möglicherweise Tage ausgingen.
Gerade hier setzt die Kritik des Textes an: „Reassurance first, explanation later“ funktioniere nicht als Krisenstrategie. Microsoft habe zunächst betont, es gebe „no indication“ für eine bösartige Aktivität, während interne Fortschrittsberichte nach dem Bericht gleichzeitig zeigten, dass man den eigentlichen Bruch nicht sicher benennen konnte. Erst später sei als Ursache ein Fehler eingeführt worden, der im Zusammenhang mit einem Upgrade zur Netzwerk-Kapazität stand und „not related to cyber“ gewesen sei. Für viele Leser wirkt diese Abfolge wie ein Lehrstück über Risiko-Kommunikation: Wenn man die technische Ursache noch nicht präzise erklären kann, ist eine kategorische Sicherheitsaussage psychologisch schwer vermittelbar. Der Bericht nutzt dabei bewusst einen Vergleich aus dem medizinischen Kontext, weil die Parallele zur Erwartungshaltung in Incident-Response-Communications naheliegt: Betroffene wollen nicht nur Beruhigung, sondern belastbare Transparenz über Diagnose, Umfang und Zeitplan der Wiederherstellung.
Auch die zeitliche Nachbarschaft zu anderen Ereignissen wird im Bericht als potenzieller Faktor in den Fokus gerückt. Parallel zu den Ausfällen wird auf die US-Chip- und Exportdebatte verwiesen und auf die öffentliche Nachricht, dass sich der Chef von NVIDIA, Jensen Huang, zurückgezogen hat, nachdem ein Affairen-Vorwurf im Raum stand, der US-Behörden mutmaßlich mit Spionageverdacht gegen China verknüpften. Hinzu kommen im Text Forderungen nach engeren Exportkontrollen und einer deutlich hawkisheren Politik gegenüber China, was die technische Industrie ohnehin in politische Zyklen zieht. Der Bericht verbindet das mit der Frage, ob „hostile foreign actors“ gezielt Infrastruktur angreifen könnten, bleibt aber zugleich bei der Kernformulierung: Es sei zu früh für Gewissheit. Dennoch wird die Mahnung deutlich, dass Musterbeobachtung in der Praxis nicht mit Beweis gleichzusetzen ist, aber Entscheidungsprozesse beeinflussen kann, etwa bei der Priorisierung von Monitoring, Forensik und Segmentierung.
Ein weiterer Strang betrifft die breitere Sicherheitslage, die im Text über Beispiele und bekannte Kategorien von Angriffen argumentiert. Es wird darauf verwiesen, dass Microsoft in der Vergangenheit zu Einbruchsversuchen mit Zustandsketten und Datenabflüssen Stellung nehmen musste; außerdem wird im Bericht erwähnt, dass „China-aligned“-Akteure KI-gestützte Agenten in Umgebungen hätten aktiv werden lassen, zuletzt in einer Kampagne gegen Tausende Kundeninstanzen. Dazu passt die Passage über die US-Behörden zu „Volt Typhoon“: Der Bericht beschreibt, dass solche Angreifer sich offenbar langfristig in Telekommunikations-, Verkehrs-, Energie- und Wassernetzwerken eingerichtet haben sollen. In einer solchen Logik sind nicht nur „IT-Systeme“ gefährdet, sondern auch die Betriebssteuerung, und genau diese Perspektive macht die Brücke zum Luftverkehr. Wenn Kommunikation und digitale Dienste ausfallen, sinkt die Fähigkeit, Störungen überhaupt zu erkennen, zu koordinieren und Gegenmaßnahmen zeitnah auszurollen.
Unabhängig davon, ob die Ausfälle durch eine gezielte Maßnahme, einen Kettenfehler oder durch das Zusammentreffen alter, überlasteter Infrastruktur entstanden sind, bleibt laut Bericht eine Konsequenz identisch: Unternehmen und Behörden sollten Worst-Case-Szenarien konsequent planen. Der Text spricht dabei ausdrücklich von Resilienzmaßnahmen, die nicht nur „IT-Backups“ meinen, sondern die operative Handlungsfähigkeit im Ernstfall: klare Kommunikationswege, abgestufte Abschalt- und Eskalationspläne, gesonderte Betriebsalternativen für kritische Workflows und ein realistisch geübtes Incident-Response-Tempo. Für die KI-Entwicklung und den Einsatz in Unternehmen ist das ebenfalls relevant: KI-Agenten ersetzen in der Krise nicht die Notfallprozesse, sie können sie aber verschärfen, wenn falsche Annahmen über Verfügbarkeit oder Sicherheit zu automatisierten Fehlerketten führen. Historisch zeigt der Bericht damit nicht nur ein Ereignis, sondern eine Leitlinie: In einer Welt, in der Angriffe und Ausfälle schneller „über Domains hinweg“ wirken, zählt nicht der Optimismus in der ersten Stunde, sondern die technische Fähigkeit, im zweiten Schritt wieder Kontrolle zu erlangen.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "US-Ausfälle bei Luftverkehr und Microsoft 365: Warnsignal für Cyber-Resilienz" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "US-Ausfälle bei Luftverkehr und Microsoft 365: Warnsignal für Cyber-Resilienz" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »US-Ausfälle bei Luftverkehr und Microsoft 365: Warnsignal für Cyber-Resilienz« bei Google Deutschland suchen, bei Bing oder Google News!