
LONDON (IT BOLTWISE) – US-Behörden warnen vor einer anhaltenden Cyberbedrohung gegen internetfähige Kühl- und Gefrieranlagen. In einer gemeinsamen Mitteilung nennen CISA und FBI gezielte Angriffe auf Kühlketten-Überwachungssysteme in Supermärkten, Kaltlagern sowie bei mindestens einem Blutbank-Standort. Die Akteure könnten laut den Behörden Temperaturen verändern, Bestände verderben und im schlimmsten Fall Sicherheitsrisiken wie Brandgefahren auslösen. Empfohlen werden unter anderem das Entfernen von Fernzugriffen aus dem Internet, Passworthärtung, Patches sowie das Abschalten nicht mehr unterstützter Geräte.
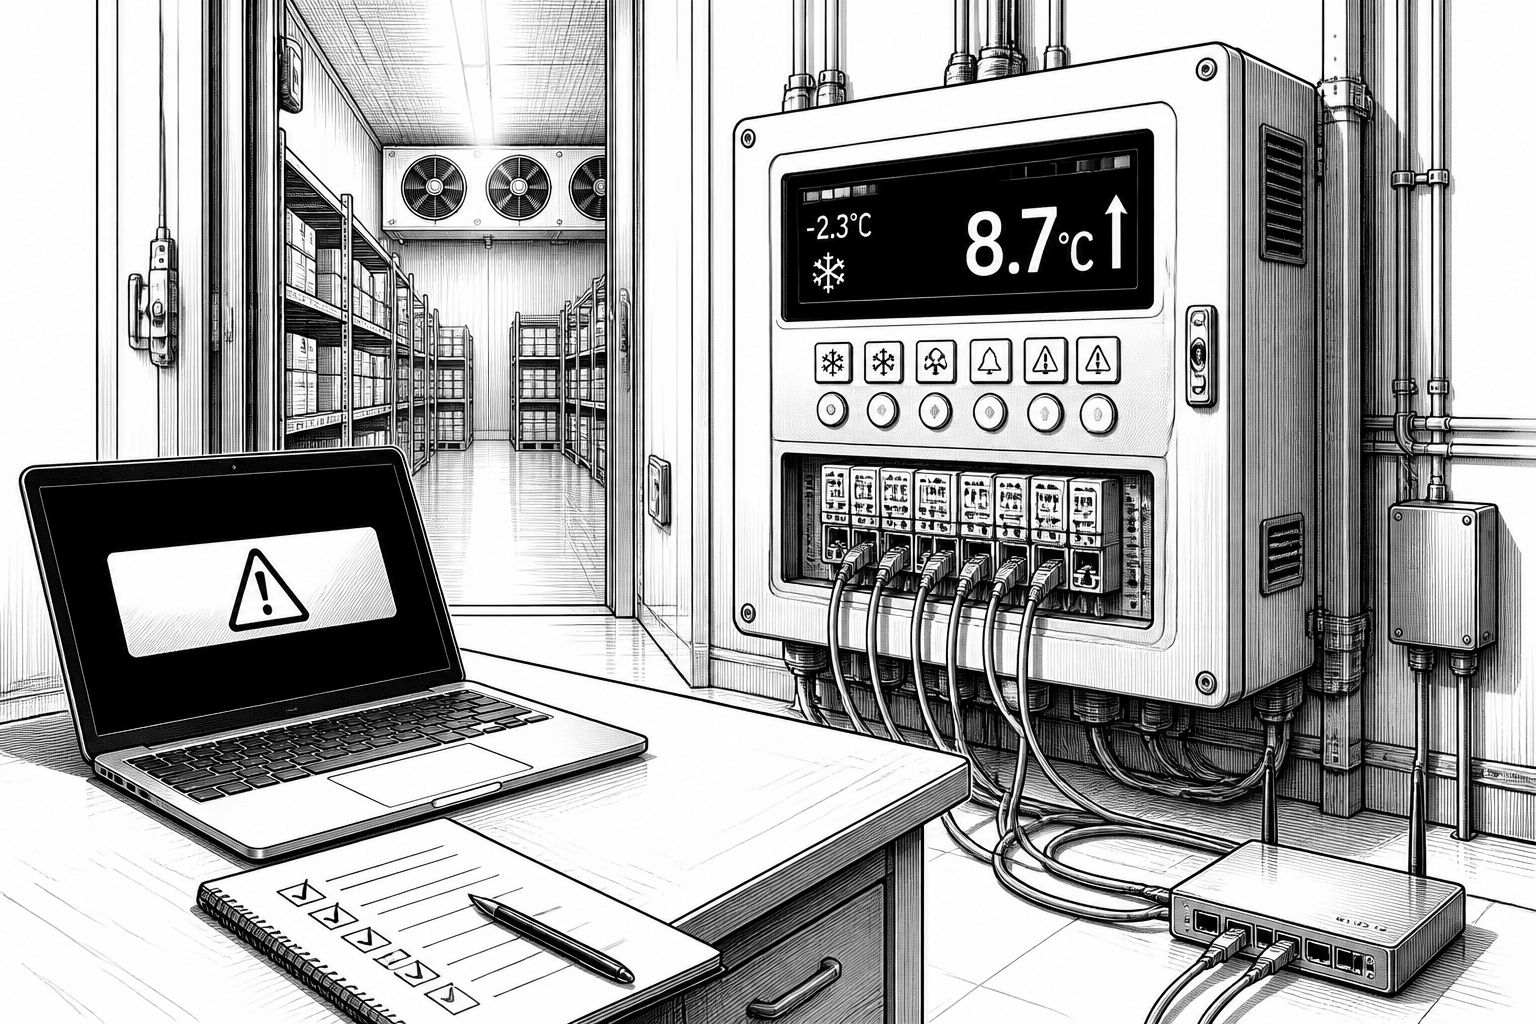
US-Behörden haben eine anhaltende Cyberbedrohung für industrielle Kühltechnik in den Fokus gerückt. In einer gemeinsamen Erklärung von CISA und FBI sowie mehreren weiteren Bundesbehörden heißt es, Angreifer würden internetverbundene Systeme zur Kühlkettenüberwachung gezielt ansteuern und kompromittieren. Besonders relevant sei der Umstand, dass die Angriffe nicht bei beliebigen IT-Komponenten enden, sondern Systeme betreffen, die im Alltag die Temperaturführung in Supermärkten und Kaltlagern steuern. Laut der Mitteilung richtet sich das Vorgehen damit auf Bereiche, die für Lebensmittel, Landwirtschaft, Transportlogistik und Medizinversand als kritisch gelten.
Technisch beschreibt die Warnung das typische Muster solcher Angriffe: Über Fernzugriffe oder schlecht abgesicherte Management-Schnittstellen gelangen Angreifer an die Steuerung von Kühlern, Gefriertruhen und Kühlräumen. Wenn diese Mechanismen erfolgreich ausgenutzt werden, könnten die Angreifer die Temperaturwerte verändern und damit reale Folgeeffekte erzeugen. Die Behörden nennen als mögliche Auswirkungen unter anderem Brandgefahren, Verluste bei gelagerten Beständen sowie Änderungen an der Lebensdauer beziehungsweise der Funktionsfähigkeit der betroffenen Anlagen. Damit steht weniger die reine Datenexfiltration im Mittelpunkt als die manipulative Beeinflussung physischer Prozesse, also ein Übergang von IT-Sicherheit hin zu Sicherheits- und Betriebsrisiken im industriellen Umfeld.
Als zeitlicher und regionaler Kontext verweist die Erklärung auf mehrere Wellen von Angriffen auf industrielle Refrigeration-Einheiten, darunter Vorfälle in Großbritannien und weiten Teilen Europas. Dabei seien Angreifer in mindestens einem Dutzend Länder in der Lage gewesen, die Temperatur in Gefrier- und Kühl-Einheiten hochzudrehen. Die Folge beschreibt die Mitteilung als verdorbenes beziehungsweise aufgetautes und anschließend nicht mehr nutzbares Kühlgut sowie als Zerstörung von Produkten. Auch Hersteller-bezogene Aspekte spielen hinein: Einige betroffene Systeme wurden offenbar von einem dänischen Industrieausrüster ausgeliefert, der für bestimmte Kundenanlagen keine Sicherheitsupdates mehr bereitstellte. Das verschärft das Risiko, weil ungestützte Geräte im Fehler- und Schwachstellenbestand häufig über Jahre „hängen bleiben“.
Besonders alarmierend ist außerdem die Zielrichtung jenseits des Handels. In Frankreich wird in der Warnung ein Angriff gegen einen Blutbank-Standort erwähnt, bei dem die gekühlten Einheiten zeitweise erhöhte Temperaturen erreicht hätten, während der Angriff jedoch vor einer Kompromittierung der Blutbestände gestoppt worden sei. Zudem läuft nach Angaben der Behörden bzw. im Umfeld der Ermittlungen eine Untersuchung durch das US-Verteidigungsressort zu einer Reihe von Hacks gegen Kühlanlagen, die militärisch betrieben werden. Auch wenn die USA keine konkrete Gruppe oder Regierung als Urheber benennen, ordnen Sicherheitsforschende die Angriffe breit dem Iran zu, und US-Vertreter sollen einen ähnlichen Verdacht hegen. Für Unternehmen ist das deshalb mehr als ein Schlagwort: Die Kombination aus kritischer Infrastruktur, medizinischem Kühlbedarf und industrieller Fernsteuerung macht die Angriffsfläche groß, aber die Sicherheitsmaßnahmen müssen sehr konkret ansetzen.
Die Behörden geben in der Mitteilung außerdem ein klares Maßnahmenpaket vor, das stark an ICS/OT-Realitäten (Industrial Control Systems) anschließt. Empfohlen wird, entfernte Steuerfunktionen aus dem Internet zu entfernen, Passwörter zu ändern und zu härten, verfügbare Patches einzuspielen und Ausrüstung in den Ruhestand zu versetzen, wenn der Hersteller keine Updates mehr liefert. In einer separaten Fact-Sheet-Ergänzung wird zudem ein Angriffspfad konkretisiert: Angreifer könnten versuchen, Einheiten in dauerhaft laufende Heiz- und Abtauzyklen zu „zwingen“. Dadurch entstehen nicht nur flächige Ausfälle bei Beständen, sondern auch zusätzliche Gefahren im Betrieb, etwa weil sich Betriebszustände von der vorgesehenen Temperatur- und Zyklusführung entfernen.
Damit ergibt sich für die IT- und Sicherheitsverantwortlichen eine praktische Zwangslage: Kühlsysteme sind oft weniger „Cloud-nativ“ abgesichert als typische Geschäftsanwendungen, laufen aber im Alltag ähnlich unternehmenskritisch. CISA-Cybersecurity-Chef Chris Butera in seiner kommissarischen Funktion bringt es sinngemäß auf den Punkt: Jede Organisation, die auf Kühlung und Monitoring angewiesen ist, sollte davon ausgehen können, Ziel eines Angriffs zu sein. Für viele Unternehmen heißt das, Kühltechnik nicht mehr als isoliertes Facility-Thema zu behandeln, sondern als Teil des digitalen Betriebsmodells. In der Folge rückt die Frage in den Vordergrund, wie Fernzugriff, Authentifizierung, Segmentierung und Patch-Strategien bei Geräten umgesetzt werden, die möglicherweise über Jahre im Bestand bleiben. Besonders relevant ist dabei die Inventarisierung: Ohne ein belastbares Asset- und Firmware-Tracking bleiben „aus dem Internet entfernen“ und „patchen wo möglich“ im Zweifel nur Absichtserklärungen.
Für die nächsten Wochen dürfte die Warnung auch marktwirtschaftlich Wirkung entfalten. Wenn Behörden- und Ermittlungsfokus auf Kühlketten übergeht, werden Anbieter von Monitoring- und Fernwartungslösungen stärker nachweisen müssen, wie sie sichere Zugänge, Logging und Updatepfade für lange Lebenszyklen garantieren. Danfoss-ähnliche Konstellationen – also Geräte, die aus Update-Sicht end-of-life sind – könnten zudem zu erhöhtem Investitionsdruck führen: Entweder werden bestehende Anlagen modernisiert, oder Unternehmen planen Ersatz und kontrollierte Migrationspfade. Unabhängig vom konkreten Angreiferprofil zeigt die Meldung vor allem eines: Die Sicherheitskette endet nicht beim Netzwerkzugang, sondern muss bis in die Steuerlogik der Kühlung durchgezogen werden, weil Manipulationen dort unmittelbare betriebliche Schäden erzeugen.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "USA warnen vor laufender Cyberbedrohung gegen Kühlketten und Gefrieranlagen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "USA warnen vor laufender Cyberbedrohung gegen Kühlketten und Gefrieranlagen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »USA warnen vor laufender Cyberbedrohung gegen Kühlketten und Gefrieranlagen« bei Google Deutschland suchen, bei Bing oder Google News!