
LONDON (IT BOLTWISE) – US-Behörden gehen davon aus, dass iran-verbundene Hacker eine Serie von Cyberangriffen auf Gefrierschränke in Militärbasen ausgelöst haben. Betroffen sind demnach mehrere sogenannte Commissaries, die als Lebensmittelgeschäfte auf den Stützpunkten dienen, wodurch Geräteausfälle und Fehlfunktionen auftreten konnten. Unklar bleibt noch, wie die Angreifer technisch in die Kühlsysteme gelangten und wie stabil die bisherige Zuordnung ausfällt. Parallel laufen Ermittlungen auch mit Blick auf eine breitere Musterlage bei Angriffen auf industrielle Steuerungen.
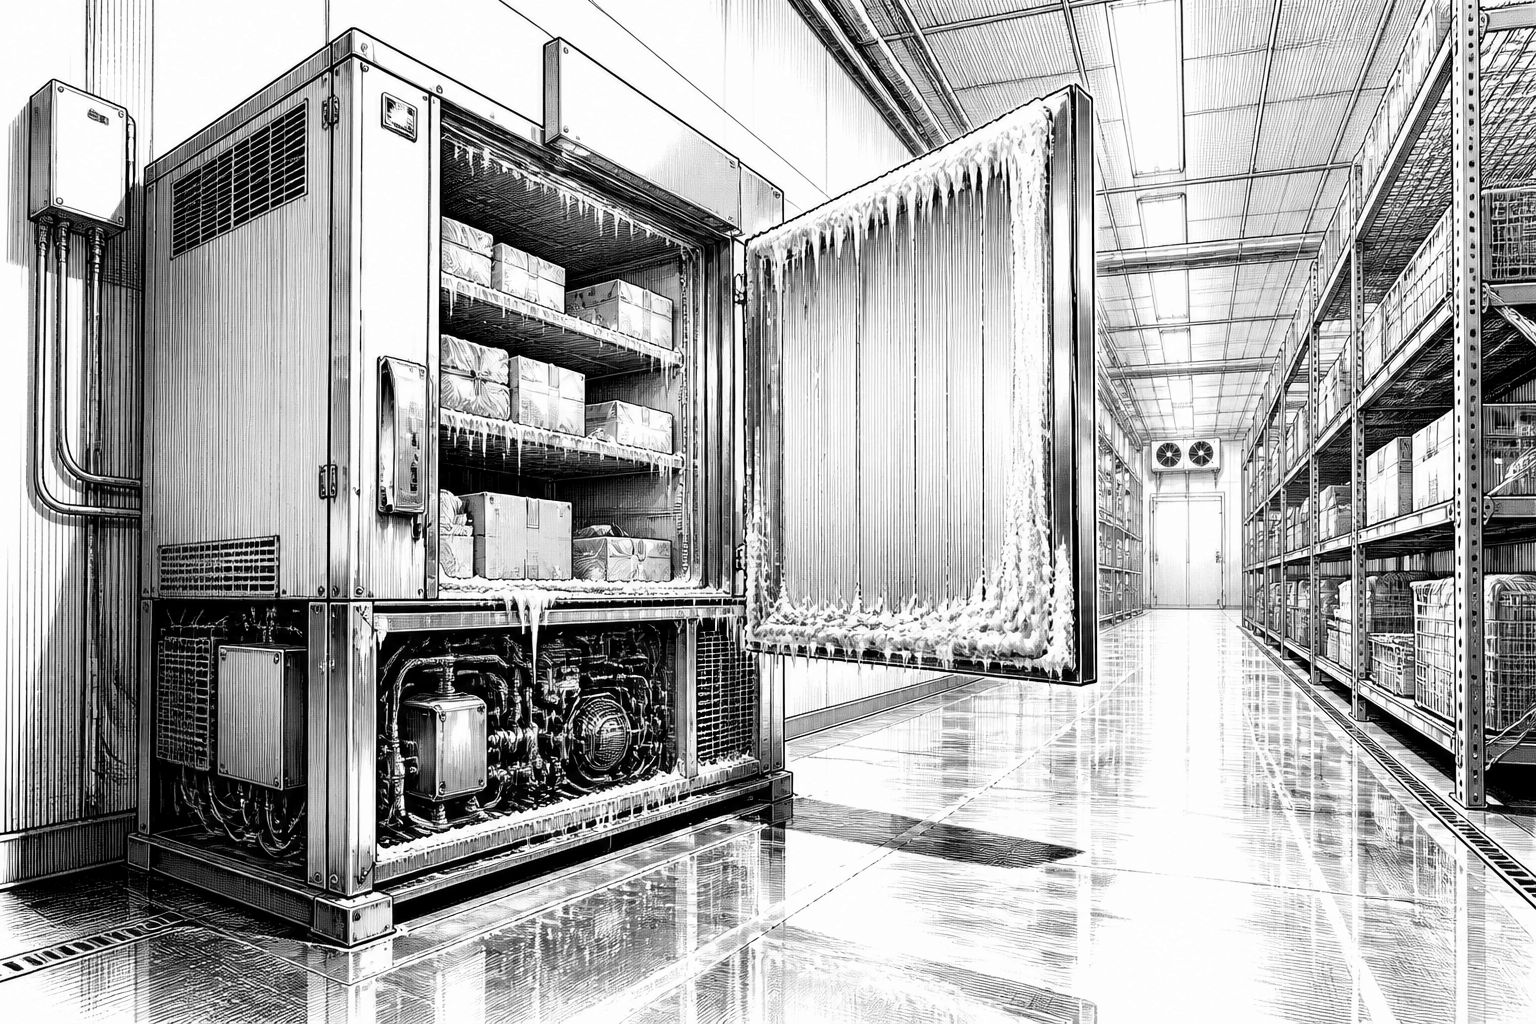
Auf Militärstützpunkten sind Gefrier- und Kühlsysteme häufig unscheinbare Infrastruktur: Sie arbeiten zuverlässig im Hintergrund, aber sie entscheiden im Zweifel darüber, ob Lebensmittel überhaupt transportfähig bleiben oder ob ganze Bestellungen wegen Temperaturabweichungen aus dem Betrieb genommen werden müssen. Genau diese weniger beachtete Ebene rückt nun in den Fokus, nachdem US-Behörden einen Verdacht auf iran-verbundene Angreifer an eine Serie von Cyberangriffen knüpften, die Gefrierschränke an mehreren Basen zum Ausfall brachten. Die Störungen sollen etwa sechs „Commissaries“ betreffen, also die auf den Stützpunkten gelegenen Lebensmittelgeschäfte für das Militärpersonal. Zwei mit den Vorgängen vertraute Personen ordneten die Vorfälle nach eigenen Angaben einem anhaltenden Angriffsmuster zu; wie genau sie die Zusammenhänge bewerten, ist jedoch noch Teil der laufenden Ermittlungen.
Technisch bleibt zunächst offen, wie die Angreifer die Kühlsysteme in den Einrichtungen erreichten. In der Praxis sind Gefrier- und Temperatursteuerungen zwar auf den ersten Blick „reine Hardware“, werden aber meist von Controllern überwacht und geregelt, die wiederum Schnittstellen zu internen Netzwerken oder zu Wartungs- und Konfigurationswegen besitzen. Solche digitalen Angriffsflächen können sich aus Schwachstellen in Softwarekomponenten ergeben, aus falsch konfigurierten Remote-Zugängen oder aus Konstellationen, in denen industrialisierte Steuerungen über das lokale Netz erreichbar sind. Gleichzeitig ist entscheidend, dass Angriffe nicht zwangsläufig „zerstörerisch“ wirken müssen: Schon ein gezieltes Ändern von Sollwerten oder das gezielte Umgehen von Temperaturkontrollen kann reichen, um die Geräte in einen Fehlzustand zu bringen oder die Nachverfolgbarkeit von Ereignissen im Betrieb zu erschweren.
Auch die Attribution ist ein zentraler Punkt. In dem Bericht heißt es, dass eine endgültige Bestätigung der Verbindung zu Iran das Ausmaß verdeutlichen würde, in dem sich in den USA militärisch relevante Ausrüstung über Cyberwege stören lässt. Damit verschiebt sich die Debatte von der reinen Daten- oder IT-„Spionage“ hin zu Auswirkungen auf physische Prozesse: Kühlketten, die Verfügbarkeit von Versorgungsgütern und die Betriebsbereitschaft abhängiger Bereiche können unmittelbar leiden. Zudem wird die zeitliche Einordnung in einen größeren Kontext gesetzt: Der Verdacht auf iranische Aktivitäten gegen Geräte, die Wasseraufbereitungsprozesse steuern, soll in den vergangenen Monaten ebenfalls eine Rolle gespielt haben. Die Ermittler schauen dabei auch darauf, dass iranische Akteure in der Vergangenheit Cyberaktivitäten in Vorphasen politischer Ereignisse einsetzten; im vorliegenden Kontext wird zudem auf eine früher zugeschriebene Kompromittierung von Kampagnenmaterial im US-Wahlkampf 2024 verwiesen.
Mit Blick auf die Untersuchungen ist das Bild nicht nur „US-intern“. In der Geschichte werden mehrere Ermittlungsstränge genannt: Cyber Command sowie verschiedene Strafverfolgungs- und Durchsetzungseinheiten im Verteidigungsumfeld untersuchen die Vorfälle. Parallel sollen französische Behörden mitarbeiten, was insbesondere dann relevant wird, wenn sich Erkenntnisse zu ähnlichen Angriffswegen oder zu vergleichbaren technischen Spuren ableiten lassen. Die Parallelität wird über Europa sichtbar: Bereits im selben Kontext wird beschrieben, dass Angreifer Temperaturkontrollen an kommerziellen Kühlanlagen in Frankreich außer Kraft gesetzt haben sollen – mit der Folge, dass Lebensmittel in rund 350 Einrichtungen aufgrund verdorbener Ware weggeworfen werden mussten. Gerade diese Gleichzeitigkeit zeigt, wie schnell Cyberangriffe auf Alltags- und Wirtschaftsprozesse in mehreren Ländern Wirkung entfalten können, selbst wenn die Systeme organisatorisch völlig unterschiedlich wirken.
Eine weitere wichtige Einordnung liefert die Branche selbst über Warnungen zur IT-Sicherheit in der Versorgungskette. Das Food and Agriculture Information Sharing and Analysis Center (Food-ISAC) hat demnach vor möglichen Angriffen auf internetzugängliche industrielle Steuerungen gewarnt, die in vielen Organisationen nicht über die notwendige Schutzreife verfügen. In der Logik solcher Warnungen steckt ein bekanntes Muster: Viele Betreiber behandeln Steuerungsumgebungen eher wie „Betriebstechnik“, während sie aus IT-Sicht als heterogen, historisch gewachsen und oft nur eingeschränkt abgesichert gelten. Wenn dann Fernwartungswege, Monitoring-Zugänge oder schlecht segmentierte Netze hinzukommen, entsteht ein realistischer Angriffsweg. Dazu kommt: Temperatur- und Prozesssteuerung gehört zwar zum Alltag – aber sie ist gleichzeitig ein Bereich, in dem stumme Ausfälle unmittelbar messbare Schäden verursachen, ohne dass ein klassischer „Ransomware“-Alarm zwingend ausgelöst werden muss.
Für Unternehmen und Betreiber von Infrastrukturen ergibt sich daraus eine klare praktische Leitlinie, auch wenn der konkrete Fall noch nicht technisch vollständig aufgeschlüsselt ist. Erstens rückt die Sicherung von industriellen Steuerungs- und Rechenumgebungen in den Vordergrund: Wer Gefrier- und Temperaturkontrollen zentral steuert, sollte prüfen, welche Controller tatsächlich im Netz erreichbar sind, welche Wartungszugänge existieren und wie hart die Systeme gegen unautorisierte Befehle abgesichert sind. Zweitens gewinnt Netzwerksegmentierung an Bedeutung, weil der Weg vom Office-Netz zum Techniknetz in vielen Organisationen historisch gewachsen ist. Drittens zeigt die Parallelgeschichte aus Frankreich, dass ähnliche Schwachstellen oder Angriffslogiken nicht vor Landesgrenzen haltmachen – was die Notwendigkeit verbessert, Indikatoren aus Bedrohungsinformationen nicht nur „zu sammeln“, sondern in reale Betriebsabläufe zu übersetzen. Schließlich bleibt auch die politische Komponente relevant: In dem Bericht wird erwähnt, dass die Trump-Regierung Berichten zufolge Folge-Schritte gegen Iran nach den US-Midterm-Wahlen plane. Selbst wenn technische Details noch offen sind, erhöht eine solche Eskalationskulisse die Dringlichkeit, Angriffsflächen schnell zu reduzieren, bevor weitere Schäden in den Kühl- und Versorgungsprozessen sichtbar werden.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Verdacht auf Iran-Angriffe: US-Militärbasen betroffen, Kühlsysteme fallen aus" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Verdacht auf Iran-Angriffe: US-Militärbasen betroffen, Kühlsysteme fallen aus" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Verdacht auf Iran-Angriffe: US-Militärbasen betroffen, Kühlsysteme fallen aus« bei Google Deutschland suchen, bei Bing oder Google News!