
LONDON (IT BOLTWISE) – 1Password startet mit „1Password for Agents“ einen Login-Mechanismus, bei dem KI-Agenten in Konten handeln können, ohne Zugangsdaten zu sehen. Statt Passwörtern übergibt der Dienst eine einmalige digitale Schlüsselbestätigung. Nutzer bekommen eine Benachrichtigung und können den Zugriff persönlich freigeben oder ablehnen. So soll delegierte Agentenaktivität möglich werden, ohne dass sensible Credentials dauerhaft in fremden Automationen landen.
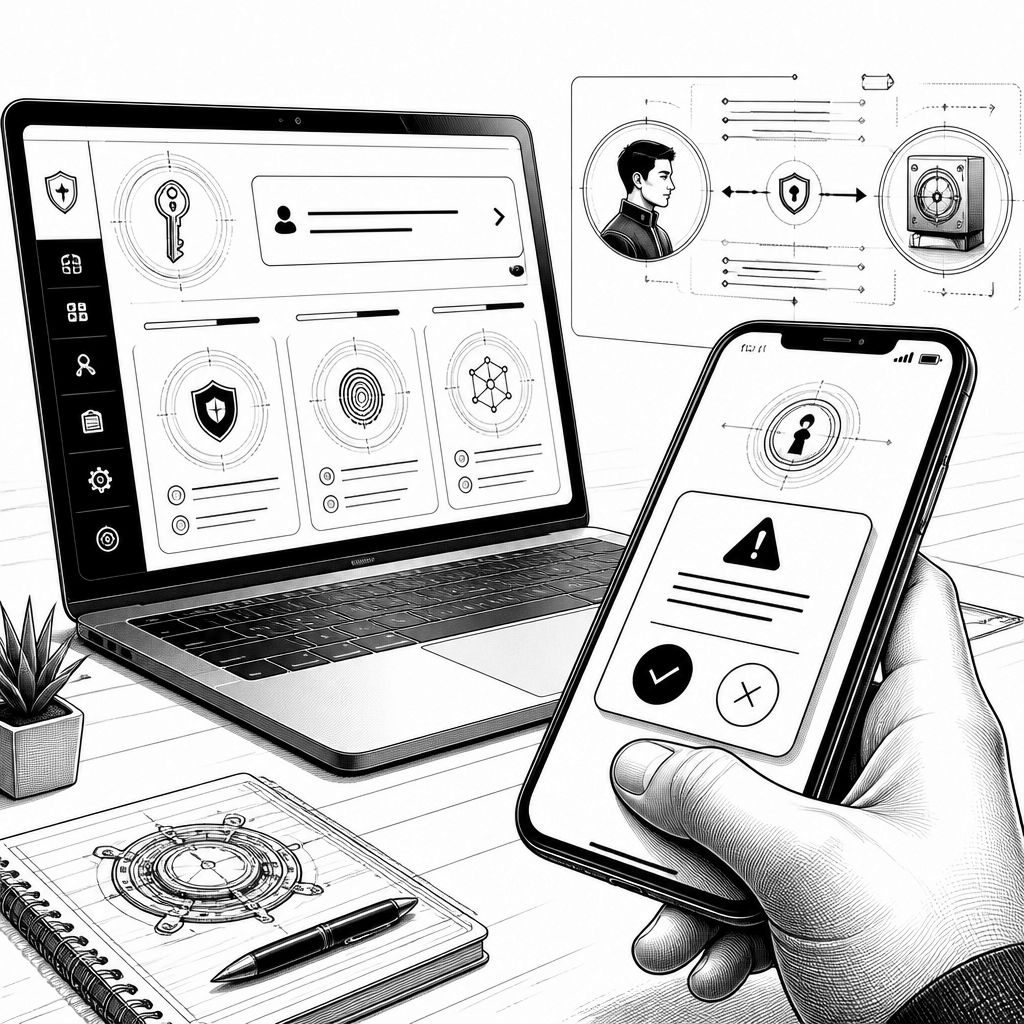
Passwörter an einen KI-Agenten weiterzugeben ist für viele Nutzer der schnellste Weg, damit automatisierte Software Aufgaben im Alltag erledigt. Genau darin liegt aber auch das Kernproblem: Sobald ein Agent Zugangsdaten erhält, kann schon ein einmal gelöster Account-Zugriff später als kopierbares Artefakt weiterleben. 1Password versucht dieses Dilemma jetzt strukturell zu entschärfen und bietet mit „1Password for Agents“ eine delegierte Anmeldung, bei der der Agent die Credentials nie direkt zu Gesicht bekommt. Der Ansatz ist dabei weniger ein „neues Passwortformat“ als vielmehr ein neuer Vertrauens- und Kommunikationspfad zwischen Agent, Nutzer und Passwortmanager.
Technisch funktioniert das über einen mehrstufigen Authentifizierungs-Workflow: Wenn ein Agent im Namen eines Nutzers in dessen Konto einloggen will, sendet der Agent einen eindeutigen digitalen Schlüssel an 1Password, um seine digitale Identität zu belegen. Erst nachdem dieser Identitätsnachweis im System akzeptiert wurde, erhält der Nutzer eine Alert-Benachrichtigung über den Login-Versuch. Der Nutzer kann die Anfrage dann selbst bestätigen. 1Password nimmt daraufhin den eigentlichen Login für den Agenten vor, indem es die Anmeldedaten in die „digitalen“ Formulare bzw. Aktionen einträgt, die der Assistent benötigt, und den Login ausführt, ohne den Agenten mit Passwort oder Secret auszustatten. Damit wird der kritische Teil der Sicherheitskette – das Halten und Einspielen der Credentials – wieder in der Kontrolle der Nutzer-Umgebung bzw. des Passwortmanagers verankert.
Besonders relevant ist der organisatorische Effekt dieses Designs: Die Logik verschiebt sich von „Gib dem Agenten alles, dann kann er machen“ hin zu „Der Agent bittet um Handlung, der Nutzer validiert, der Passwortmanager führt aus“. Genau dieses Muster adressiert eine der größten Unsicherheiten bei agentischer Nutzung. Denn auch wenn nicht jeder Automationsfall automatisch böswillig ist, bleibt das Problem bestehen, dass viele Systeme nicht zuverlässig unterscheiden können, ob eine Kontoaktivität wirklich durch eine explizite Nutzeraktion ausgelöst wurde oder durch einen autonomen Agenten im Hintergrund. In Berichten wird zwar betont, dass es nicht zwingend um Rogue-Agenten geht, aber die Praxis zeigt: Banken und andere Serviceanbieter müssen mit immer variableren Auslösern für Logins, Transaktionen oder Profiländerungen umgehen. Wenn ein Konto also „wie gewohnt“ genutzt wird, aber der Initiator schwer zu klassifizieren ist, steigt der Betriebs- und Risikoaufwand.
Aus Market- und Plattformperspektive versucht 1Password deshalb, die Agentenwelt nicht als komplett neuen Identitätsanbieter zu behandeln, sondern als delegierte Instanz mit klaren Grenzen. Der Dienst erlaubt es Nutzern, den gewünschten Agent auszuwählen – inklusive gängiger Agenten- und Assistent-Umgebungen. 1Password nennt dabei ausdrücklich mehrere Optionen aus dem Ökosystem, unter anderem Agenten von Anthropic, OpenAI, Meta sowie von einem Startup, das als KI-Assistent positioniert ist. Für die Anbieter dieser Agenten bedeutet das: Sie müssen ihre Automationslogik nicht zwingend so umbauen, dass sie Passwörter „sehen“, sondern können ihre Aktionen an einen sicheren Gatekeeper koppeln. Gleichzeitig betont 1Password in der Kommunikation, dass der klassische Kurzschluss, Credentials weiterzureichen, zu Kontrollverlust führen kann, weil Kopien entstehen und sich damit die Angriffsfläche erhöht.
Ein zentraler Punkt für Unternehmen und Sicherheitsverantwortliche ist dabei die Frage, wie sich dieser Ansatz in bestehende Schutz- und Audit-Mechanismen integrieren lässt. Wenn ein Nutzerzugriff über Alerts bestätigt wird, entsteht zumindest eine klarere Bedienerebene für Genehmigungen, und der Passwortmanager kann die kritischen Schritte protokollieren. Für Banken und andere Gatekeeper bleibt aber die Herausforderung, dass „agentisch“ nicht automatisch „verdächtig“ bedeutet, aber die Klassifikation von Anfragen weiterhin schwieriger wird. Genau hier könnte ein standardisierter Delegationsmechanismus helfen, weil er die Initiatorenkette sichtbarer macht: Der Agent liefert einen Identitätsnachweis, der Nutzer entscheidet, und der Passwortmanager führt aus. Ob sich daraus schnell ein branchenweiter Sicherheitsstandard entwickelt, hängt davon ab, wie breit die Integration in Agenten-Workflows gelingt und wie gut sich die Alerts und Identitätsnachweise in die Log- und Monitoring-Welten der Dienste einordnen lassen.
Langfristig verschiebt sich damit auch die Produktarchitektur: Agenten werden wahrscheinlicher zu „Aktionseinheiten“, die keine dauerhaften Geheimnisse speichern, sondern nur kurzfristig für eine Aufgabe autorisiert werden. Für Nutzer heißt das, dass sie weiterhin die Kontrolle behalten, ohne auf Automatisierung verzichten zu müssen. Für die Anbieter agentischer Software kann das der Unterschied zwischen „funktioniert im Demo-Modus“ und „funktioniert zuverlässig im Alltag“ sein, insbesondere bei sensiblen Konten wie Finanz- oder Nutzerdiensten. 1Password macht dafür einen konkreten Schritt und adressiert die Sicherheitslücke der Passwortweitergabe mit einem digitalen Schlüssel, einer Nutzerbestätigung und einem serverseitigen Einspielen der Credentials – ein Modell, das vor allem dann an Bedeutung gewinnt, wenn agentische Tätigkeiten weiter in Richtung unternehmens- und finanzrelevante Aktionen ausgeweitet werden.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "1Password für Agents: Login per KI ohne Passwortweitergabe" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "1Password für Agents: Login per KI ohne Passwortweitergabe" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »1Password für Agents: Login per KI ohne Passwortweitergabe« bei Google Deutschland suchen, bei Bing oder Google News!